설명
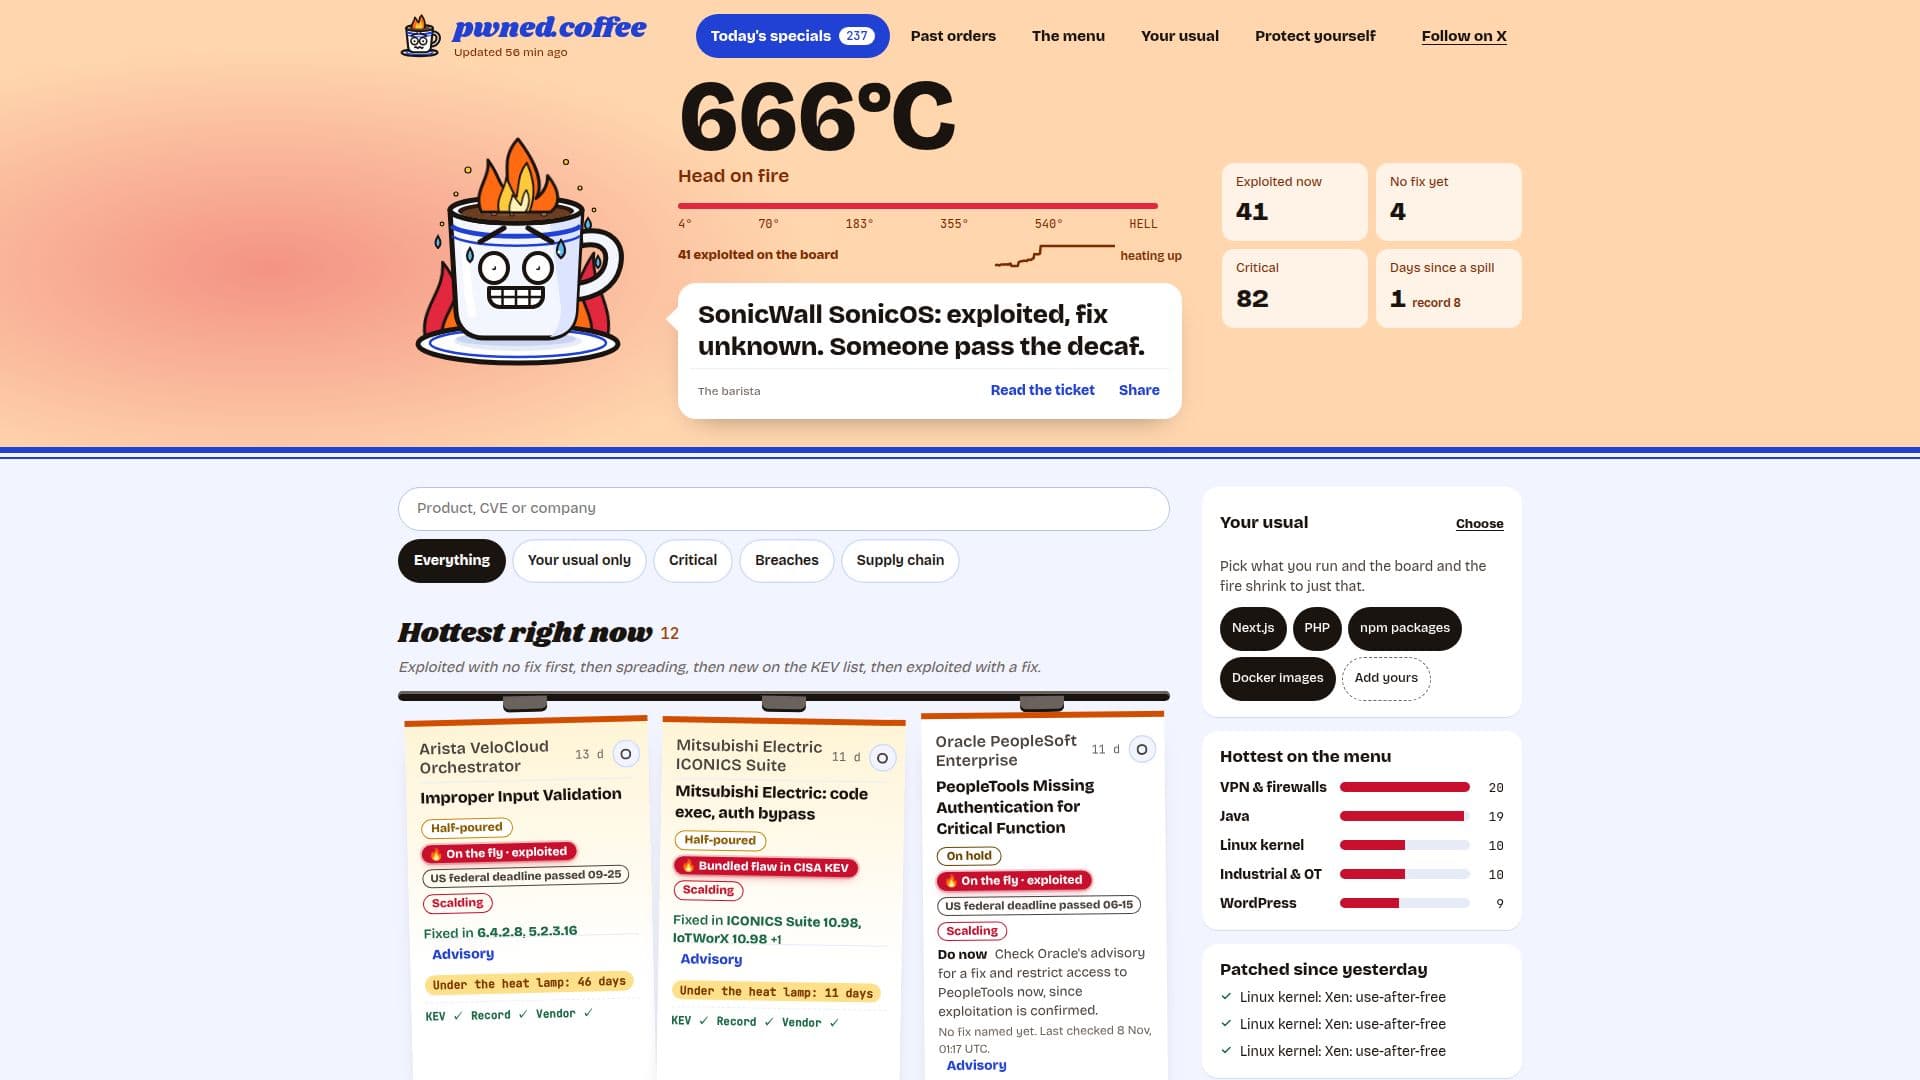
pwned.coffee는 사용자가 실시간 보안 사고, 취약점 및 데이터 유출에 대한 정보를 유지할 수 있도록 설계된 종합 플랫폼입니다. 이 서비스는 매시간 업데이트되며, CISA 알려진 악용 취약점(KEV) 카탈로그, 중요한 GitHub 보안 권고, CVE 기록, 공급업체 권고 및 뉴스룸, 연구팀, 공급업체의 29개 뉴스 피드를 포함한 다양한 출처의 정보를 집계합니다.
더 읽기
플랫폼의 핵심 기능은 보안 사고가 발생하는 동안 이를 추적하고, 어떤 시스템이 영향을 받는지, 수정 사항이 있는지, 어떤 버전이 문제를 해결하는지, 뉴스의 출처를 자세히 설명하는 것입니다. 언어 모델이 관련 보고서를 단일 사고로 그룹화하고 간결한 요약을 생성하는 데 사용됩니다. 버전 및 CVE 번호는 출처에서 명시적으로 언급된 경우에만 표시됩니다.
pwned.coffee는 티켓과 관련된 최악의 CVE의 CVSS 점수를 기반으로 심각도를 할당하며, NVD의 점수를 우선시하고, 그 다음 CVE 기록(공급업체 또는 CISA의 점수)을 사용합니다. CVSS가 없는 경우 GitHub의 평가 또는 공급업체 권고에서 수동으로 평가된 점수를 사용합니다. 각 티켓은 투명성을 위해 출처를 명확히 표시합니다.
뉴스 기사는 공식 회사 성명, 제출서류, 권고, 1차 연구, CVE 또는 두 개의 독립적인 매체에 의해 확인된 후 보드에 추가됩니다. 플랫폼은 버그의 심각도와 악용 상태를 구분하여 알려진 공격이 없는 심각한 버그와 낮은 점수를 가진 악용된 버그를 모두 나열합니다. 사고는 '오늘의 특별' 보드에 남아 있으며, 조용한 주가 지나면 완전히 패치된 경우 '과거 주문'으로 이동하거나, 전체 수정이 아직 대기 중인 경우 최대 한 달 동안 유지됩니다.
대시보드를 넘어 pwned.coffee는 JSON 피드(`incidents.json`, `changes.json`), RSS 피드 및 특정 기술 스택(예: `nextjs`, `php`, `npm`)으로 필터링할 수 있는 `llms.txt` 파일을 포함한 다양한 데이터 접근 옵션을 제공합니다. Slack 및 Make에 대한 통합이 가능하며, 에이전트를 위한 MCP 서버와 CI/CD 파이프라인을 위한 GitHub Action도 제공됩니다. 이 서비스는 개인 정보를 강조하며, 이메일 주소, 선택한 스택 및 알림을 위한 무작위 토큰만 저장하며, 모든 데이터는 구독 해지 시 삭제됩니다. 보안 조언이 아님을 명시하며, 사용자는 항상 공급업체 권고를 참조해야 합니다.
- 카테고리AI 사이버 보안 도구
- 요금제무료
- 배포클라우드
- 플랫폼웹
pwned.coffee의 핵심 기능
매시간 보안 사고 업데이트
악용된 취약점의 실시간 보드
패치 상태 및 수정된 버전 추적
실행 가능한 수정 조언
CISA KEV 카탈로그 통합
GitHub 보안 권고 통합
CVE 기록 집계
공급업체 권고 모니터링
뉴스 피드 집계 (29개 출처)
사고 그룹화 및 요약을 위한 언어 모델
CVSS 기반 심각도 점수
악용 상태 표시 (예: 'CISA KEV에서 악용됨')
유출에 대한 역사적 데이터 (지난 12개월)
스택별 피드 (예: npm, Next.js)
RSS 및 JSON 데이터 피드
Slack 및 Make 통합
CI/CD를 위한 GitHub Action
선택한 스택에 대한 이메일 알림
pwned.coffee 사용 방법은?
사고 탐색: pwned.coffee 홈페이지를 방문하여 '현재 악용 중' 또는 '아직 수정되지 않음'과 같은 상태별로 분류된 보안 사고의 실시간 보드를 확인하세요.
스택별 필터링: '내 스택만 표시' 기능을 사용하거나 데이터 피드에 `?stack=`를 추가하여 (예: `/menu/nextjs.json?stack=nextjs,php`) 기술 스택과 관련된 사고를 필터링하세요.
사고 세부 정보 이해: 사고를 클릭하여 CVE, CVSS 점수, 악용 상태, 영향을 받는 버전, 수정된 버전 및 권고에 대한 직접 링크를 포함한 자세한 정보를 확인하세요.
조치 취하기: 각 사고에 대해 제공된 '지금 해야 할 일' 권장 사항을 따르세요. 일반적으로 공급업체 권고를 확인하고 영향을 받는 시스템에 대한 접근을 제한하는 것이 포함됩니다.
데이터 피드 통합: 제공된 JSON, RSS 또는 `llms.txt` 피드를 활용하여 보안 사고 데이터를 자신의 모니터링 도구, 에이전트 또는 CI/CD 파이프라인에 통합하세요.
알림 설정: 선택한 기술 스택과 관련된 새로운 사고에 대한 알림을 받기 위해 이메일 알림에 가입하세요.
pwned.coffee의 사용 사례
- 실시간 취약점 모니터링
- 패치 관리 우선순위 지정
- 보안 사고 대응
- 개발자 보안 인식
- CI/CD 보안 통합
- 보안 연구 및 분석
- 기술 스택 보안
- 자동화된 보안 알림