설명
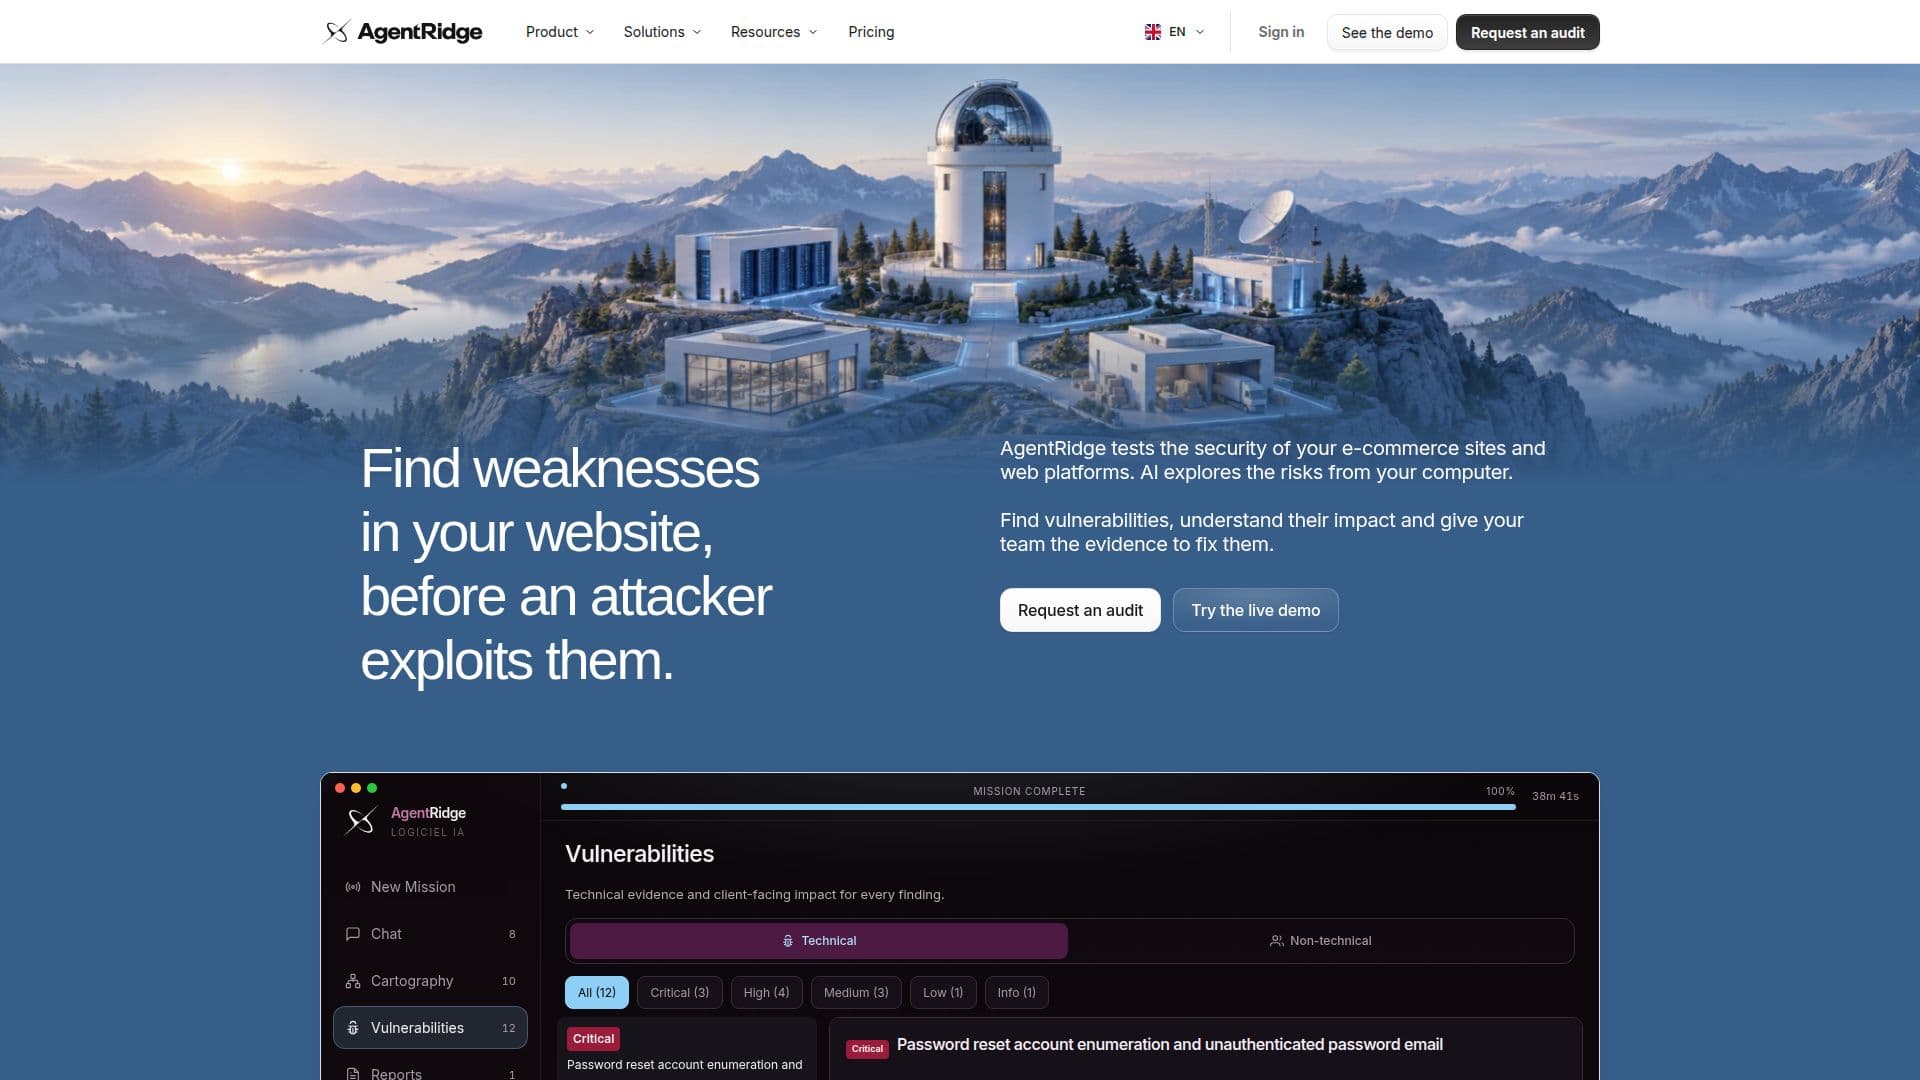
AgentRidge는 전자상거래 사이트와 웹 플랫폼을 위해 특별히 설계된 포괄적인 AI 보안 감사를 제공합니다. 이 도구는 기업이 보안 위험을 식별하고 이해하도록 도와주며, 상세한 시각적 증거와 실행 가능한 PDF 보고서를 제공합니다. 이 플랫폼은 AI를 활용하여 잠재적인 공격 경로를 탐색하고 기술적 취약점을 고객 데이터 노출 또는 무단 접근과 같은 실제 비즈니스 결과와 연결합니다.
더 읽기
감사 엔진은 Mac 또는 Windows 컴퓨터에서 로컬로 작동하여 모든 결과, 증거 및 보고서가 사용자의 기기에 남도록 보장합니다. 이 로컬 처리 모델은 사용자가 보안 데이터와 평가 시점을 완전히 제어할 수 있도록 합니다. AgentRidge는 보안 엔지니어, 침투 테스트 전문가 및 레드 팀에 적합하며, 초기 탐색부터 최종 보고서 작성까지 철저한 조사를 수행하기 위해 200개 이상의 전문 도구를 조율합니다.
이 서비스는 비즈니스 논리 취약점에 중점을 두고 있으며, 로그인 뒤의 계정, 역할, 개인 작업 공간, 체크아웃 여정 및 노출된 데이터 서비스와 같은 모든 표면을 탐색합니다. 확인된 각 취약점에 대해 AgentRidge는 명확한 증거, 재현 단계 및 비즈니스 영향 평가를 제공하여 팀이 효과적으로 수정 우선 순위를 정할 수 있도록 돕습니다. 사용자는 개발자나 기관과 공유할 PDF 보고서를 내보내어 모든 발견 사항, 증거 및 권장 조치를 통합할 수 있습니다.
AgentRidge는 일회성 관리 감사 서비스와 독립적이고 무제한 감사에 대한 연간 소프트웨어 라이선스를 포함한 유연한 옵션을 제공합니다. 관리 감사에는 범위 합의, 비즈니스 위험에 대한 AI 평가, 증거 및 PDF 보고서가 포함됩니다. 확인된 문제를 해결하기 위한 별도의 수정 서비스도 제공됩니다. 연간 라이선스를 통해 기업은 필요에 따라 무제한으로 자체 감사를 수행할 수 있으며, 특히 출시 전, 재설계 후 또는 모든 업데이트 시 유용합니다.
이 플랫폼은 광범위한 보안 전문 지식 없이도 접근할 수 있도록 설계되어 있으며, 비즈니스 중심의 발견 사항과 개발자를 위한 기술 세부 정보를 제공합니다. 전자상거래 웹사이트(고객 계정, 주문, 가격)에 대한 위험을 조사하고, 웹 플랫폼(고객 포털, 역할, 공유 데이터)의 취약점을 식별하며, 기관 및 개발자에게 클라이언트 프로젝트를 위한 실행 가능한 발견 사항을 지원합니다. 무료 소프트웨어 체험판이 제공되며, 매월 3회의 감사 모드 감사와 10회의 AI 채팅을 이용할 수 있습니다.
- 카테고리AI 사이버 보안 도구
- 요금제One-time Purchase, Annual License
- 배포Local Software
- 플랫폼Mac, Windows
AgentRidge의 핵심 기능
전자상거래 및 웹 플랫폼을 위한 AI 보안 감사
레드 팀을 위한 실시간 CVE 악용
제로 설정 인텔리전스
신호에서 증명까지의 자율 공격 체인
비즈니스 논리 중심의 취약점 탐지
재현 단계가 포함된 증거 우선 결과
사용자 제어를 위한 에이전틱 워크플로우
200개 이상의 전문 보안 도구 지원
인증된 작업 공간 탐색(로그인 뒤)
명확한 증거 및 비즈니스 영향 우선 순위 지정
원클릭 PDF 보고서 내보내기
감사를 위한 로컬 Mac 및 Windows 소프트웨어
기술 팀을 위한 AgentRidge CLI
취약점 수정 서비스 제공
연간 소프트웨어 라이선스로 무제한 감사
AgentRidge 사용 방법은?
우선 순위 설정: AgentRidge 팀과 함께 승인된 범위, 중요한 고객 여정 및 목표에 대해 합의합니다.
AI 조사 수행: AgentRidge가 귀하의 플랫폼을 탐색하여 공격 경로를 테스트하고 기술적 취약점을 비즈니스 결과와 연결합니다.
발견 사항 검토: 식별된 취약점, 증거 및 비즈니스 영향을 검토합니다.
보고서 공유: 수정 작업을 위해 개발자나 기관과 공유할 PDF 보고서를 내보냅니다.
수정 선택: 문제를 내부적으로 해결할지 또는 AgentRidge의 별도 수정 서비스를 선택할지 결정합니다.
독립 감사 수행: (라이선스 사용자용) Mac/Windows에 소프트웨어를 설치하고, 대상을 정의한 후 로컬에서 무제한 감사를 실행합니다.
AgentRidge의 사용 사례
- 전자상거래 보안 감사
- 웹 플랫폼 취약점 탐지
- 출시 전 보안 점검
- 재설계 후 보안 평가
- 지속적인 보안 모니터링
- 개발자 및 기관 지원
- 내부 레드 팀 활동
- 취약점 수정 계획