설명
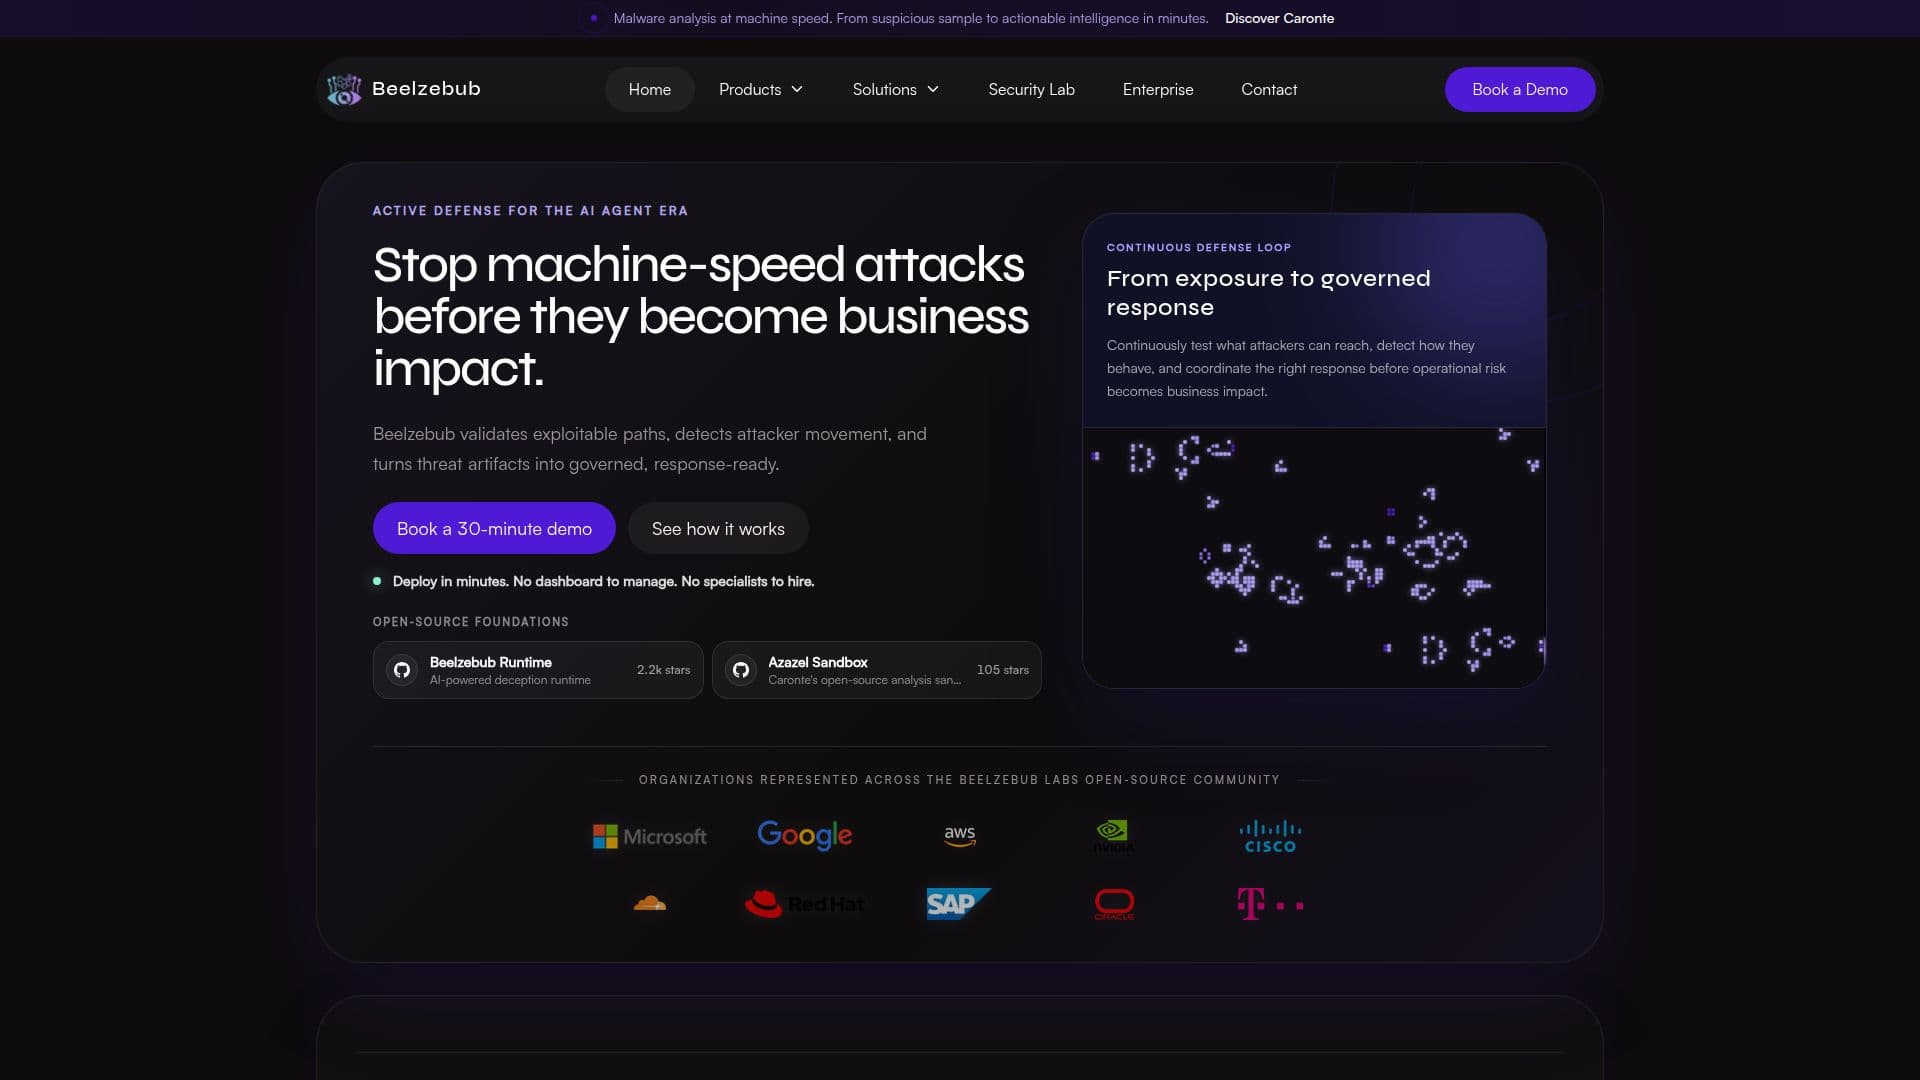
Beelzebub은 조직에 악용 가능한 경로를 검증하고, 공격자의 움직임을 탐지하며, 위협 아티팩트를 관리되는 응답 준비 증거로 변환하는 도구를 제공하는 AI 기반의 능동 방어 플랫폼입니다. 이 플랫폼은 비즈니스 운영에 영향을 미치기 전에 기계 속도 공격을 차단하도록 설계되었습니다. Beelzebub은 오픈 소스 기반으로 운영되며, 조직이 공격자가 도달할 수 있는 것을 지속적으로 테스트하고, 그들의 행동을 탐지하며, 운영 위험이 비즈니스에 영향을 미치기 전에 적절한 대응을 조정할 수 있도록 하는 지속적인 방어 루프를 제공합니다.
이 플랫폼은 Arcangelo, Beelzebub 플랫폼, Caronte의 세 가지 주요 구성 요소로 나뉩니다. Arcangelo는 공격 표면을 지속적으로 매핑하고 어떤 경로가 악용 가능한지를 입증하며, 내부 및 외부 공격 표면 관리를 에이전트 침투 테스트와 결합합니다. Beelzebub 플랫폼은 현실적인 미끼와 카나리 자격 증명을 배치하기 위해 기만을 사용하며, 보안 운영 센터(SOC)에 대한 높은 신뢰도의 신호를 제공합니다. Caronte는 공격자 아티팩트를 몇 분 안에 실행 가능한 정보로 변환하며, 격리된 행동 분석을 위한 오픈 소스 Azazel 샌드박스를 사용합니다.
Beelzebub은 대시보드 관리가 필요 없고 전문가를 고용할 필요가 없는 간편한 배포를 위해 설계되었습니다. Docker 또는 Kubernetes를 사용하여 클라우드 및 온프레미스 환경에서 배포를 지원합니다. 이 플랫폼은 SIEM, SOAR 및 XDR과 같은 기존 보안 도구와 통합되어 보안 팀이 신뢰할 수 있는 검증된 맥락과 증거를 제공합니다.
이 플랫폼은 SOC 및 블루 팀, 사이버 위협 정보(CTI) 및 사고 대응 팀에 특히 유용합니다. 미끼와의 직접 상호작용을 기반으로 한 높은 신뢰도의 경고를 제공하며, AI 주도의 조사, 보고 및 대응 조정을 제공합니다. Beelzebub의 오픈 소스 허니팟 프레임워크는 사이버 위협을 탐지하고 분석하기 위한 안전한 환경을 생성하도록 설계되었으며, LLM 에이전트에 대한 프롬프트 주입 공격을 탐지하기 위해 SSH, HTTP, TCP 및 MCP와 같은 다중 프로토콜 미끼를 지원합니다.
Beelzebub의 핵심 기능
AI 기반 능동 방어
오픈 소스 기반
지속적인 방어 루프
클라우드, Kubernetes, 네트워크, API 및 AI 에이전트 표면에 걸친 기만
높은 신뢰도의 경고
AI 주도의 조사 및 대응
Docker 및 Kubernetes를 통한 간편한 배포
SIEM, SOAR 및 XDR과의 통합
Beelzebub 사용 방법은?
배포: Docker 또는 Kubernetes를 사용하여 설정
구성: 미끼와 카나리 자격 증명 배치
모니터링: 공격자의 움직임 탐지 및 경고 수신
응답: AI 주도의 조사를 사용하여 대응 조정
Beelzebub의 사용 사례
- 공격 표면 관리
- 기만 기술
- 사고 대응
- 위협 정보
- 보안 운영