설명
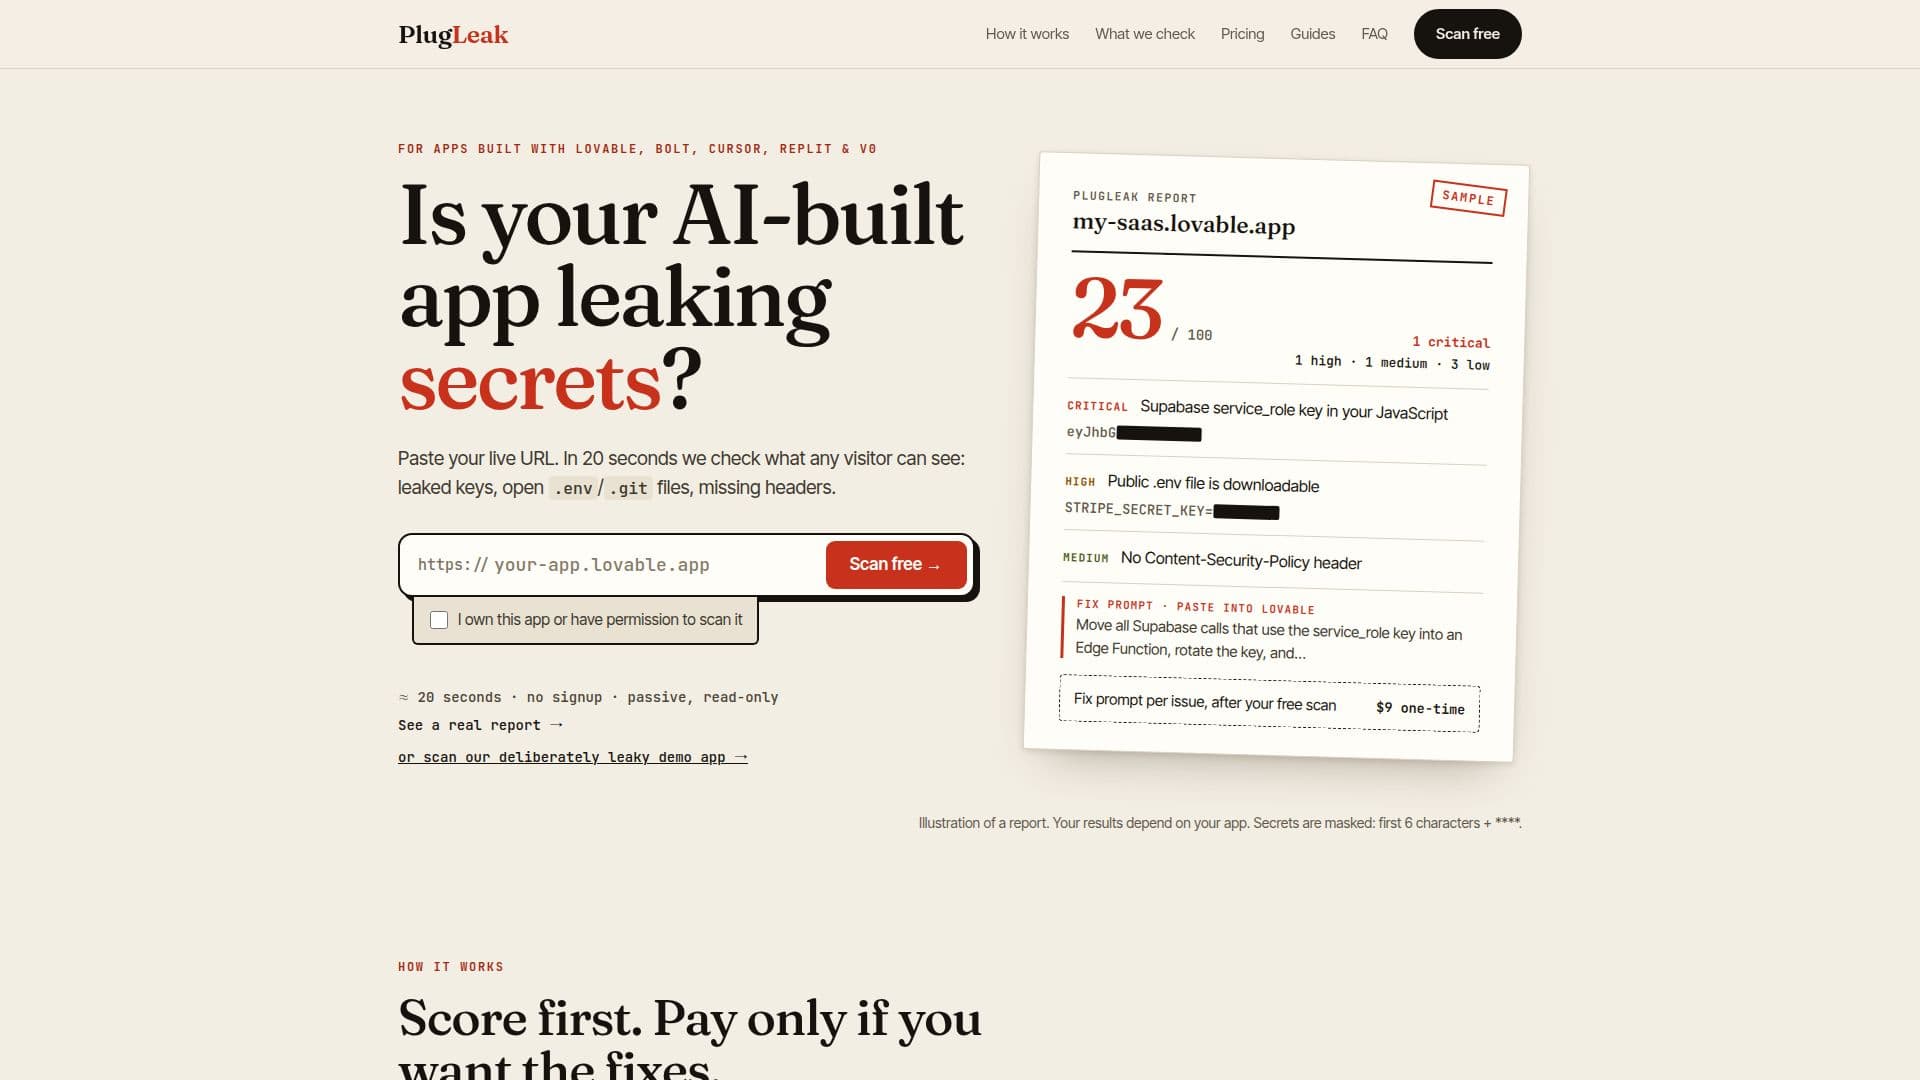
PlugLeak는 Lovable, Bolt, Cursor, Replit 및 v0와 같은 AI 개발 플랫폼을 사용하여 구축된 애플리케이션을 위해 설계된 전문 보안 스캔 서비스를 제공합니다. 핵심 제공 사항은 라이브 애플리케이션의 공개적으로 노출된 요소를 수동으로 점검하는 무료 20초 스캔입니다. 이 과정은 일반 방문자의 브라우저가 수행하는 GET 요청을 모방하며, 로그인, 양식 제출 또는 데이터베이스 쿼리 없이 /.env 및 /.git/config에 대한 특정 요청을 추가합니다.
더 읽기
스캐너는 유출된 API 키(Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), 노출된 Supabase `service_role` 키, 공개적으로 접근 가능한 `.env` 및 `.git` 구성 파일, 그리고 Content-Security-Policy, Strict-Transport-Security 및 X-Frame-Options와 같은 필수 보안 헤더의 누락을 포함한 중요한 취약점을 면밀히 검색합니다. 또한 HTTPS 리디렉션 및 SSL 인증서 유효성을 확인합니다. 발견된 모든 비밀은 보고서에 저장되기 전에 즉시 마스킹됩니다(첫 6자 + ****), 전체 키가 저장되지 않도록 보장합니다.
완료 후, 사용자는 100점 만점의 보안 점수를 받습니다. 이메일을 제공하면 각 발견 사항, 위치 및 마스킹된 증거를 자세히 설명하는 종합 문제 목록이 잠금 해제됩니다. 즉각적인 수정이 필요한 경우, PlugLeak는 유료 "수정 보고서"를 제공합니다. $9의 일회성 결제는 Lovable, Bolt 또는 Cursor에 맞춤화된 복사-붙여넣기 수정 프롬프트를 제공하여 개발자가 무엇을 교체하고 수정 사항을 어떻게 확인할 수 있는지 안내합니다. $29 옵션은 10개의 수정 보고서를 포함하여 배포 후 재스캔을 허용합니다.
PlugLeak는 라이브 프로덕션 애플리케이션에 대한 안전성을 강조하며, 수동 점검만 수행하고 결코 악용을 시도하지 않는다고 명시합니다. 이는 전체 보안 감사가 아니라 데이터 유출로 이어질 수 있는 일반적이고 비용이 많이 드는 실수를 자동으로 점검하는 것입니다. 이 서비스는 AI 빌더를 사용하는 개발자와 팀이 공공-facing 보안 결함을 신속하고 신뢰할 수 있는 방법으로 식별하고 해결할 수 있도록 돕는 데 이상적입니다.
- 카테고리AI 사이버 보안 도구
- 요금제프리미엄
- 배포클라우드
- 플랫폼웹
PlugLeak의 핵심 기능
라이브 앱을 위한 무료 20초 보안 스캔
유출된 API 키 감지(Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
노출된 Supabase service_role 키 식별
공개적으로 접근 가능한 .env 및 .git 파일 확인
누락된 보안 헤더(CSP, HSTS, X-Frame-Options 등) 스캔
HTTPS 리디렉션 및 SSL 인증서 유효성 확인
100점 만점의 보안 점수 제공
마스킹된 증거와 함께 상세 문제 목록 제공(이메일 제출 후)
Lovable, Bolt 및 Cursor 앱을 위한 복사-붙여넣기 수정 프롬프트 포함(유료 기능)
크레딧 팩으로 배포 후 재스캔 지원
생산 환경에 안전한 수동 스캔 방법
무료 스캔 중 로그인, 양식 제출 또는 데이터베이스 쿼리 없음
저장 전에 발견된 모든 비밀 마스킹
자체 수정용 무료 가이드 제공
로그에서 "PlugLeakScanner" 사용자 에이전트가 있는 요청 식별
PlugLeak 사용 방법은?
URL 붙여넣기: AI 기반 애플리케이션의 라이브 URL을 입력합니다.
스캔 시작: 애플리케이션을 스캔할 소유권 또는 권한을 확인합니다.
점수 받기: 100점 만점의 즉각적인 보안 점수를 받습니다.
문제 보기: 이메일을 입력하여 식별된 보안 문제와 마스킹된 증거의 전체 목록을 잠금 해제합니다.
수정 접근(선택 사항): 문제를 해결하기 위해 Lovable, Bolt 또는 Cursor에 맞춤화된 복사-붙여넣기 프롬프트를 위한 수정 보고서를 구매합니다.
수정 확인: 제공된 지침을 사용하여 키를 교체하고 취약점이 해결되었는지 확인합니다.
PlugLeak의 사용 사례
- 배포 전 보안 점검
- 배포 후 취약점 평가
- 개발자 보안 교육
- 규정 준수 및 위험 완화
- 신속한 보안 피드백
- AI 빌더 보안 강화