설명
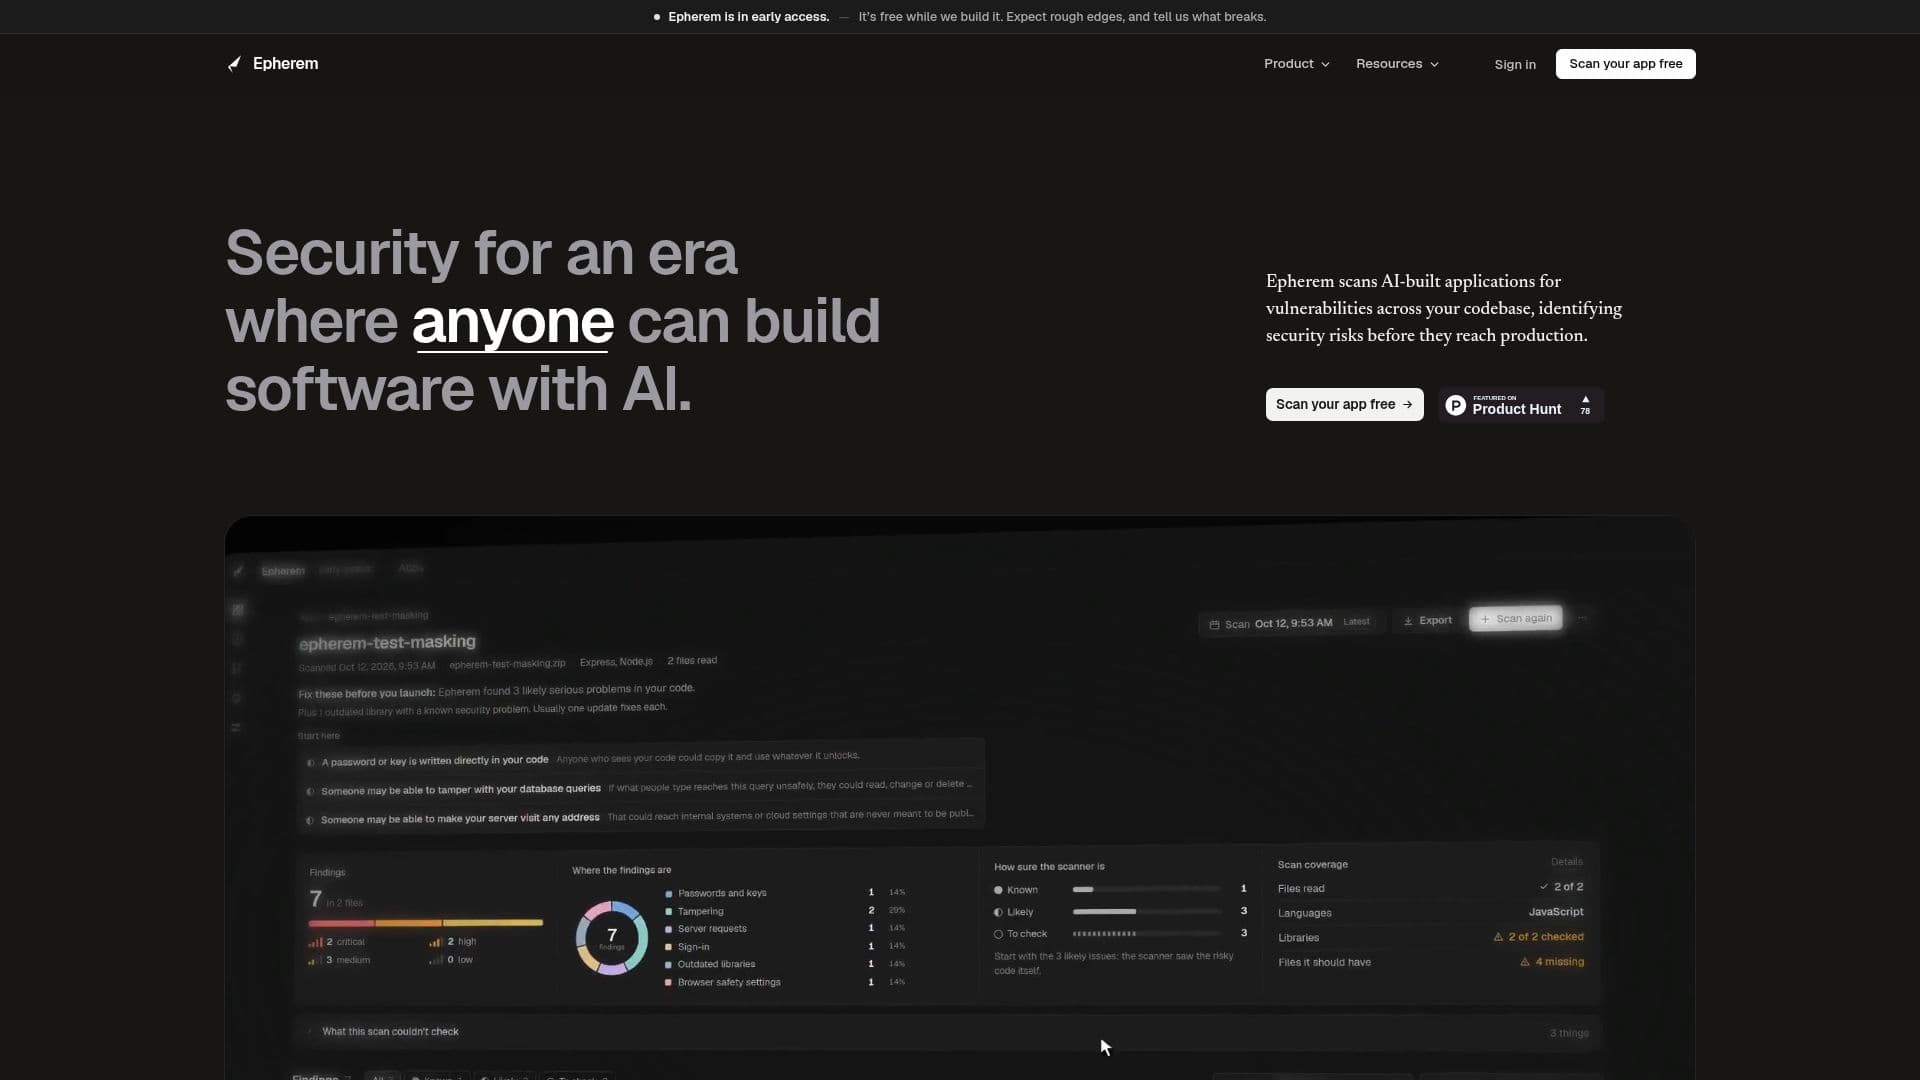
Epherem은 AI 도구로 구축된 애플리케이션을 위한 무료 보안 스캔 도구입니다. 개발자는 ZIP 파일을 업로드하거나 GitHub 리포지토리를 연결하여 일반적인 보안 오류를 스캔할 수 있습니다. 이 도구는 노출된 키, 열린 데이터베이스 테이블, 누락된 로그인 검사 및 안전하지 않은 입력 처리와 같은 문제를 식별하기 위해 55개의 검사를 수행합니다. 각 발견 사항은 일반적인 언어로 설명되며, 수정 제안과 함께 Cursor, Lovable 또는 Claude Code와 같은 AI 도구를 통해 변경 사항을 구현할 수 있도록 안내합니다.
더 읽기
Epherem은 Lovable, Bolt, v0, Replit, Cursor 및 Claude Code와 같은 플랫폼으로 구축된 앱에 특히 유용합니다. 이 도구는 앱을 실행하지 않고도 코드, 설정 파일 및 패키지 목록을 검사하여 코드의 보안을 유지합니다. 발견 사항은 알려진 문제, 가능성이 있는 문제 및 확인이 필요한 발견 사항으로 분류되어, 문제가 발견된 파일, 줄 및 코드 스니펫을 자세히 설명하는 포괄적인 보고서를 제공합니다.
초기 접근 단계에서 Epherem은 무료로 제공되며, 하루 최대 5회의 스캔이 가능합니다. 이 도구는 싱가포르에 거주하는 개인 Kirtik에 의해 개발 및 운영되며, 어떤 회사와도 관련이 없습니다. 이 도구는 자신의 한계에 대한 투명성을 강조하며, 무엇을 검사할 수 있고 무엇을 검사할 수 없는지를 명확히 설명합니다. JavaScript, TypeScript 및 Python을 지원하며, 다른 언어에 대해서는 부분적으로 지원합니다.
Epherem의 보고서는 앱을 개발한 개발자를 위해 설계되어 명확한 설명과 실행 가능한 통찰력을 제공합니다. 이 도구는 침투 테스트를 대체한다고 주장하지 않지만, AI로 구축된 애플리케이션에서 잠재적인 보안 취약점을 식별하기 위한 자동화된 첫 번째 검사를 제공합니다.
- 카테고리AI 사이버 보안 도구
- 요금제무료
- 배포클라우드
- 플랫폼웹
Epherem의 핵심 기능
AI로 구축된 앱을 위한 무료 보안 스캔
일반적인 보안 오류를 위한 55개 검사
ZIP 파일 업로드 또는 GitHub 연결
발견 사항을 일반적인 언어로 설명
AI 도구 프롬프트와 함께 수정 제안
JavaScript, TypeScript 및 Python 지원
초기 접근 기간 동안 무료, 하루 5회 스캔
문제를 쉽게 우선순위화할 수 있도록 분류된 보고서
Epherem 사용 방법은?
업로드: ZIP 파일을 제출하거나 GitHub 연결
스캔: Epherem이 보안 문제를 위해 코드를 분석합니다
검토: 발견 사항 및 수정 제안을 포함한 보고서를 검토합니다
수정: 문제를 해결하기 위해 AI 도구 프롬프트를 사용합니다
재스캔: 변경 사항을 확인하기 위해 다시 스캔합니다
Epherem의 사용 사례
- AI 앱 보안
- 코드 검토
- 개발자 지원
- 지속적인 개선
- 교육 도구