설명
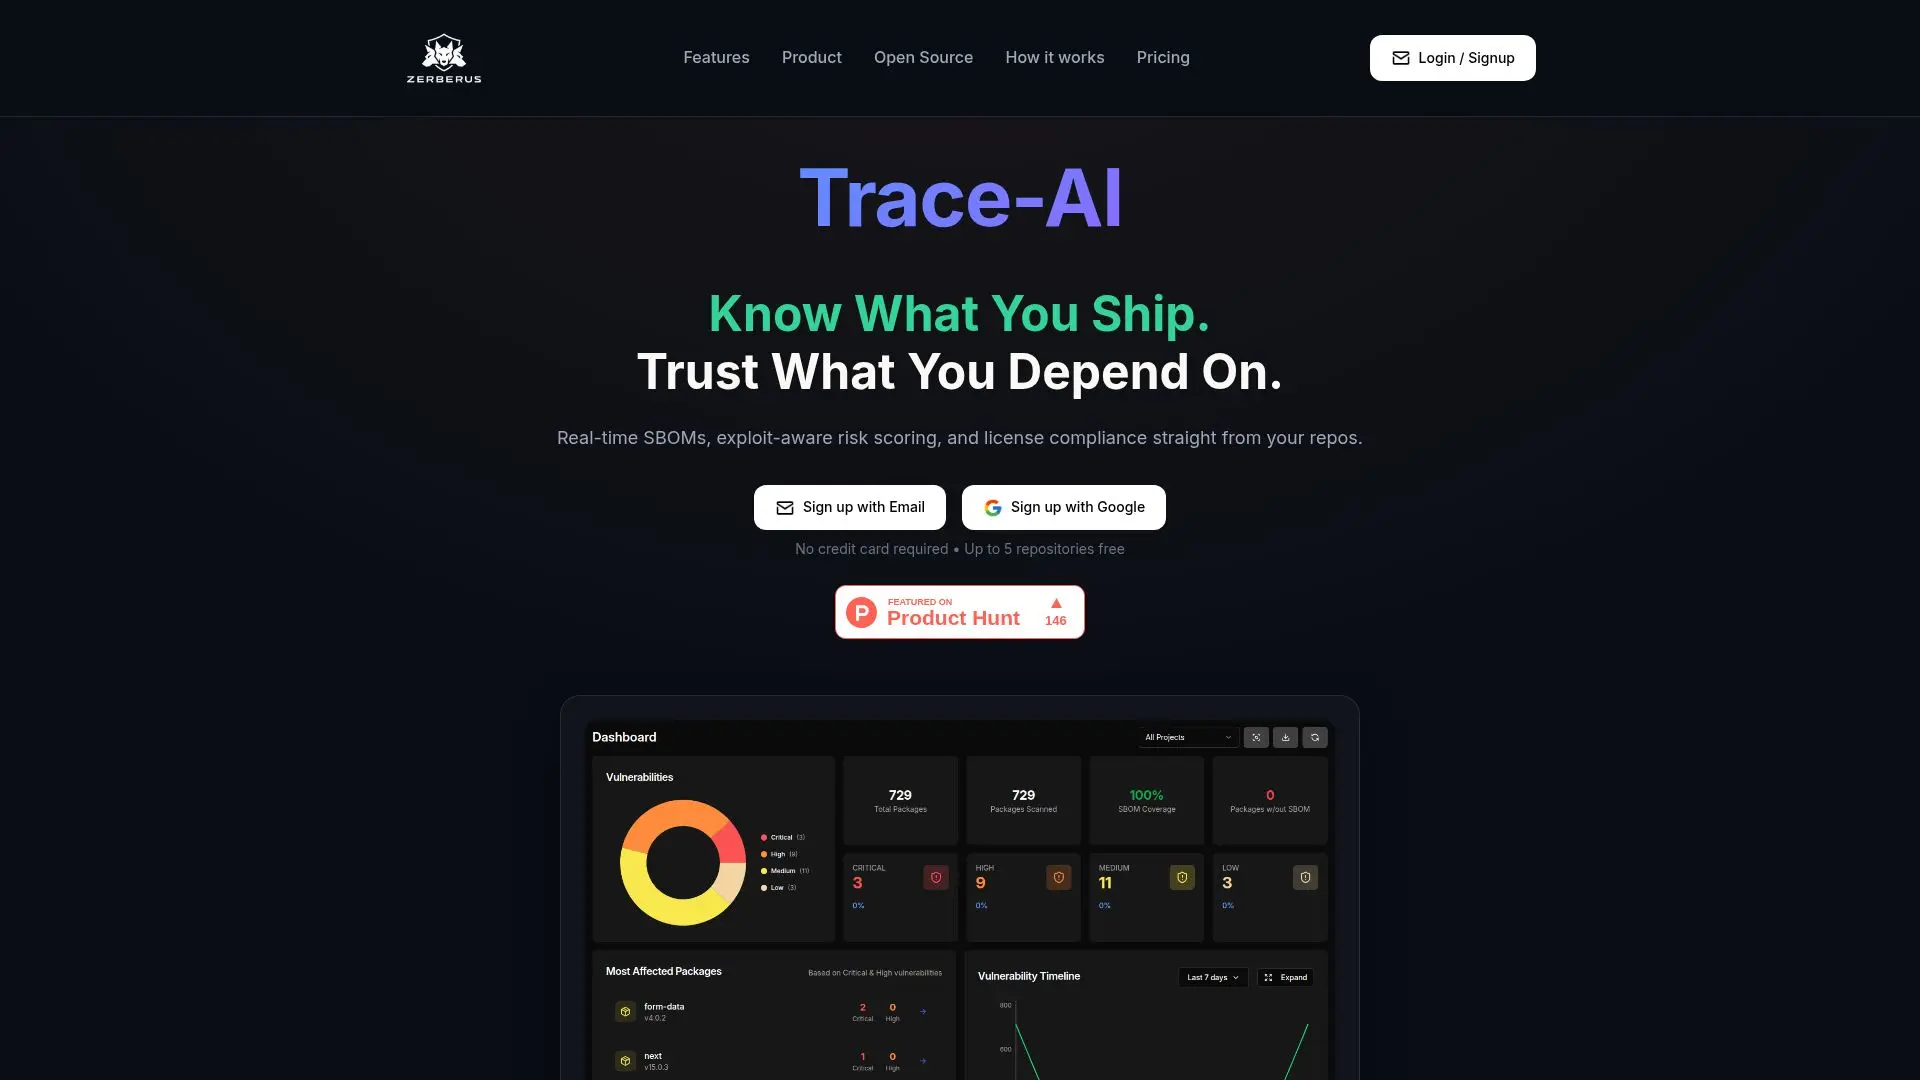
Zerberus의 Trace-AI는 귀하가 배포하는 내용을 알고 의존하는 내용을 신뢰할 수 있도록 돕는 소프트웨어 공급망 보안 도구입니다. GitHub 또는 GitLab 리포지토리에 연결하여 CycloneDX 및 SPDX 형식으로 실시간 소프트웨어 자재 명세서(SBOM)를 생성하며, 코드가 발전함에 따라 직접 및 전이적 의존성을 지속적으로 추적합니다.
더 읽기
SBOM 생성 외에도 Trace-AI는 실제로 악용 가능한 취약점을 우선시하는 악용 인식 스캐닝을 통해 원시 CVE 덤프를 넘어섭니다. 이를 통해 귀하는 전체 맥락을 가지고 실제 위험을 먼저 수정할 수 있습니다. 기업 검토 중에 놀라움을 피하기 위해 GPL 및 LGPL과 같은 카피레프트 라이선스를 즉시 식별하고, API, SDK, SLA 만료 및 위반 이력을 포함한 코드 의존성과 함께 공급업체를 추적합니다. 대시보드는 한 곳에서 중요, 높음, 중간 및 낮음의 노출을 보여주며, 모든 패키지, CVE 및 버전은 블랙박스 없이 가시화됩니다. SBOM 데이터를 ISO 27001, SOC 2, PCI-DSS, HIPAA 및 GDPR과 같은 준수 프레임워크에 매핑하고 CycloneDX, SPDX 또는 JSON 형식으로 감사 준비가 완료된 증거를 내보냅니다.
Trace-AI는 오픈 소스 투명성을 강조합니다: 기본 ZSBOM 분류 논리는 공개 및 감사 가능하며, 정책 검사는 포크 가능한 YAML 또는 JSON으로 게시되고, 위험 점수화, 라이선스 매핑 및 공급업체 임계값은 편집 가능합니다. 의존성 매니페스트와 잠금 파일만 분석하며, 소스 코드는 절대 분석하지 않으며, 로컬에서 실행할 수 있습니다. 처음 5개의 리포지토리는 무료이며 신용 카드가 필요하지 않습니다.
- 카테고리AI 사이버 보안 도구
- 요금제부분 무료
- 배포클라우드, 셀프 호스팅
- 플랫폼웹
Trace-AI의 핵심 기능
CI에서 CycloneDX 및 SPDX 형식으로 실시간 SBOM 생성
생태계 전반에 걸친 직접 및 전이적 의존성 추적
CVE 목록을 넘어서는 악용 인식 취약점 점수화
GPL, LGPL 및 기타 카피레프트 라이선스에 대한 라이선스 준수 탐지
API, SDK, SLA 만료 및 위반 이력을 포함한 공급업체 가시성
ISO 27001, SOC 2, PCI-DSS, HIPAA 및 GDPR에 대한 준수 매핑
오픈, 감사 가능한 ZSBOM 논리 및 포크 가능한 정책 코드
CycloneDX, SPDX 및 JSON 형식으로 감사 준비가 완료된 내보내기
Trace-AI 사용 방법은?
연결: GitHub 또는 GitLab 리포지토리를 연결합니다.
스캔: Trace-AI가 의존성을 분석하고 실시간 SBOM을 생성하도록 합니다.
모니터: 하나의 대시보드에서 취약점, 라이선스 및 공급업체를 추적합니다.
내보내기: CycloneDX, SPDX 또는 JSON 형식으로 감사 준비가 완료된 보고서를 생성합니다.
Trace-AI의 사용 사례
- 공급망 가시성
- 취약점 우선순위 지정
- 라이선스 준수
- 감사 준비
- 공급업체 위험 추적