

La plupart des listes d'outils de sécurité IA traitent la catégorie comme un seul rayon. Ce n'est pas le cas. Une plateforme de posture cloud, un filtre de messagerie et un scanner de code ne protègent pas les mêmes choses, et ils n'utilisent pas l'IA pour les mêmes tâches. Le classement 2026 ci-dessous se lit mieux une fois découpé par couche : Wiz pour le cloud, Darktrace pour le réseau et au-delà, Abnormal AI pour la messagerie, Qualys pour les vulnérabilités, Snyk pour le code.
C'est la grille de lecture de tout l'article. Sous le classement, vous trouverez des choix rapides, ce qui a changé en 2026 (beaucoup de changements de propriétaire), un état des lieux honnête de ce que l'IA apporte vraiment et de ce qui relève du vernis marketing, douze courtes fiches, et un outil de décision pour les responsables sécurité et les DSI qui veulent une première présélection plutôt qu'un comparatif exhaustif.
Un dernier point d'emblée. Presque aucun de ces éditeurs ne publie ses prix. Quand un éditeur le fait, nous citons la page. Quand il ne le fait pas, nous le disons plutôt que de deviner.
Le top 25 du moment
- # 1Premier choixWizApp d’IAWiz est une plateforme de cybersécurité alimentée par l'IA qui intègre le code, le cloud et l'exécution pour améliorer la sécurité de toutes les applications cloud et IA. Elle automatise la réduction des risques et la réponse aux menaces, permettant aux équipes de sécurité d'opérer à la vitesse de l'IA et de protéger efficacement leurs environnements.72ToolRankFort
- # 2Deuxième placeMicrosoft SentinelPlateformeMicrosoft Sentinel est une plateforme SIEM native du cloud conçue pour améliorer les opérations de sécurité en détectant les menaces plus rapidement, en automatisant les réponses et en réduisant les coûts grâce à un lac de données. Elle s'intègre à Microsoft Defender pour une expérience de sécurité unifiée.70ToolRankFort
- # 3Troisième placeGoogle Security OperationsApp d’IAGoogle Security Operations, anciennement Chronicle, permet aux équipes de sécurité de détecter, d'enquêter et de répondre aux menaces avec la rapidité, l'échelle et l'intelligence de Google. Il offre une expérience unifiée à travers SIEM, SOAR et l'intelligence des menaces pour améliorer les capacités de détection, d'enquête et de réponse.70ToolRankFort

- 4Microsoft Defender for CloudPlateformeMicrosoft Defender for Cloud est une solution de sécurité et CNAPP qui protège le développement d'applications cloud-native dans des environnements multicloud et hybrides. Elle offre une visibilité de bout en bout, une priorisation des risques et des capacités de remédiation, garantissant une gestion sécurisée de l'infrastructure et du cycle de vie des applications.69ToolRankFort
- 5Microsoft Defender XDRPlateformeMicrosoft Defender XDR est une plateforme de cybersécurité complète qui unifie les capacités de détection et de réponse étendues. Elle protège les organisations en corrélant les signaux provenant de différentes sources, fournissant des informations exploitables pour accélérer la détection et la réponse aux menaces.69ToolRankFort
- 6DarktraceApp d’IADarktrace est une plateforme de cybersécurité basée sur l'IA qui interrompt les cyberattaques en quelques secondes, y compris les ransomwares et le phishing par e-mail. Elle utilise l'IA adaptative pour apprendre à partir de données commerciales uniques, permettant aux organisations de détecter et de répondre efficacement aux menaces.69ToolRankFort
- 7Microsoft Security CopilotApp d’IAMicrosoft Security Copilot est une solution de cybersécurité alimentée par l'IA qui fournit des informations et de l'automatisation pour aider les équipes à se défendre à la vitesse des machines. Elle s'intègre aux produits de sécurité Microsoft pour améliorer les capacités de détection et de réponse aux menaces.68ToolRankFort
- 8Abnormal AIApp d’IAAbnormal AI est une plateforme de sécurité AI comportementale qui protège les e-mails, l'identité et l'IA, en arrêtant efficacement les menaces internes. Fiable pour plus de 4 500 organisations, elle automatise les décisions de sécurité critiques pour lutter contre les cyberattaques sophistiquées.65ToolRankFort
- 9Gestion de la fraude SASApp d’IALa gestion de la fraude SAS est une solution native du cloud conçue pour détecter, prévenir et gérer la fraude en temps réel. Elle utilise l'IA, l'apprentissage automatique et l'analyse prédictive pour améliorer la précision de la détection de la fraude et améliorer l'expérience client.61ToolRankFort
- 10Cisco AI DefenseApp d’IACisco AI Defense est une solution de sécurité AI complète conçue pour protéger les entreprises contre les risques uniques associés au développement et au déploiement de l'IA. Elle offre une protection de bout en bout, garantissant la sécurité des applications AI dans des environnements multi-cloud.60ToolRankFort
- 11Amazon MacieApp d’IAAmazon Macie est un service de sécurité des données qui utilise l'apprentissage automatique et la correspondance de motifs pour découvrir et protéger les données sensibles. Il offre une découverte automatisée des données, une visibilité rentable et une sécurité renforcée pour les données stockées dans Amazon S3.60ToolRankFort
- 12Cortex XDRApp d’IACortex XDR de Palo Alto Networks améliore la sécurité des points de terminaison grâce à une détection et une réponse aux menaces pilotées par l'IA. Il intègre des données provenant de multiples sources pour prévenir et atténuer efficacement les cyberattaques, réduisant ainsi le temps d'enquête et les frais d'exploitation.59ToolRankSolide
- 13Lacework FortiCNAPPApp d’IALacework FortiCNAPP est une plateforme complète de protection des applications natives du cloud. Elle utilise l'IA pour sécuriser les applications du code au cloud, garantissant une protection robuste contre les menaces cybernétiques en évolution.59ToolRankSolide
- 14Kount Identity & Fraud ServicesApp d’IAKount, une filiale d'Equifax, propose des services avancés d'identité et de fraude pour aider les entreprises à détecter et prévenir la fraude, vérifier les identités et protéger les revenus grâce à l'IA, l'apprentissage automatique et l'analyse en temps réel.59ToolRankSolide
- 15Tenable One Plateforme de Gestion des ExpositionsApp d’IATenable One est une plateforme de gestion des expositions alimentée par l'IA qui unifie la visibilité, l'analyse et l'action en matière de sécurité sur l'ensemble de la surface d'attaque, aidant les organisations à gérer efficacement les risques cybernétiques.59ToolRankSolide
- 161Password Unified AccessApp d’IA1Password Unified Access est une plateforme de sécurité des identités qui aide les équipes de sécurité à découvrir, sécuriser et auditer l'accès des humains, des agents IA et des machines. Elle intègre cinq produits pour combler les lacunes de visibilité et de gouvernance.59ToolRankSolide
- 17Okta Identity Threat ProtectionApp d’IAOkta Identity Threat Protection utilise des évaluations de risque pilotées par l'IA pour fournir une évaluation des menaces d'identité en temps réel et des réponses automatisées, garantissant une protection continue dans votre environnement.59ToolRankSolide
- 18Cortex XSOARApp d’IACortex XSOAR de Palo Alto Networks automatise les opérations de sécurité, unifiant la réponse aux incidents, l'intelligence des menaces et l'automatisation des flux de travail pour améliorer l'efficacité des SOC et réduire le temps de remédiation.58ToolRankSolide
- 19FortiAI AssistApp d’IAFortiAI Assist utilise l'IA générative pour améliorer les opérations de sécurité, permettant aux équipes de prendre des décisions éclairées, de répondre aux menaces et de rationaliser des tâches complexes. Il est conçu pour améliorer l'efficacité et l'efficacité de la cybersécurité.58ToolRankSolide
- 20Plateforme de Sécurité AI de ProofpointApp d’IALa Plateforme de Sécurité AI de Proofpoint offre une protection complète pour l'utilisation de l'IA en entreprise, garantissant une adoption sécurisée de l'IA avec une sécurité consciente de l'intention et un contexte de données. Elle propose une découverte unifiée, une application des politiques en temps réel et des pistes de vérification pour protéger les données sensibles et réguler les interactions avec l'IA.57ToolRankSolide
- 21FortiAI ProtectApp d’IAFortiAI Protect de Fortinet utilise l'IA en temps réel pour bloquer les menaces émergentes et prioriser les réponses grâce à une évaluation des risques contextuels. Il minimise les faux positifs et détecte les menaces cachées, y compris l'IA fantôme, tout en imposant une utilisation sécurisée de l'IA grâce à des contrôles et des politiques en temps réel.57ToolRankSolide
- 22Project Perception | Microsoft SecurityAgent IAProject Perception par Microsoft Security utilise des agents IA pour une sécurité agentique, permettant des flux de travail multi-agents et une défense. Il s'intègre à Microsoft Defender pour fournir une protection proactive et continue avec une supervision humaine.56ToolRankSolide
- 23Snyk AI Security PlatformApp d’IASnyk AI Security Fabric est un validateur indépendant qui garantit que le code, les agents et les applications générés par l'IA sont fiables. Il aide les organisations à innover en toute sécurité en validant et en gouvernant les processus de développement de l'IA.56ToolRankSolide
- 24IdiraApp d’IAIdira est la plateforme de sécurité des identités de Palo Alto Networks, construite à partir de son acquisition de CyberArk. Elle unifie la gestion des accès privilégiés avec la sécurité des identités des machines et des agents IA, découvrant, contrôlant et gouvernant chaque identité humaine, machine et agentique à travers des environnements cloud hybrides. Elle cible les équipes de sécurité et IT des entreprises gérant la croissance des privilèges alimentée par l'IA et la conformité.56ToolRankSolide
- 25Plateforme de cybersécurité QualysApp d’IAQualys propose une plateforme de cybersécurité complète qui aide les entreprises à identifier, évaluer et atténuer les risques. Avec des outils pour la gestion des vulnérabilités, la détection des menaces et la conformité, elle offre une approche unifiée pour gérer les menaces cybernétiques et améliorer la posture de sécurité.56ToolRankSolide







Comment fonctionne ToolRank
ToolRank est le moteur de classement propriétaire de ToolPotion.
Il évalue en continu des centaines de signaux issus de tout le web ouvert — trafic réel et popularité, poids de l’audience et de la communauté, autorité et longévité, adoption et engagement — et traite des millions de données pour placer chaque outil à la place qu’il a méritée.
Chaque type d’IA est mesuré par son propre modèle : ce qui prouve l’adoption d’une app SaaS ne vaut pas pour un framework open source ou une chaîne de créateur. L’absence sur une plateforme ne pénalise jamais un outil — ToolRank juge les preuves qui existent.
Aucun placement payant. Aucun chiffre autodéclaré.
Les choix rapides
- Le meilleur pour les environnements cloud est Wiz, n° 1 du classement 2026 et désormais intégré à Google Cloud.
- Le meilleur pour repérer sur un réseau ce que les règles ratent est Darktrace, n° 2 du classement avec un ToolRank de 68.
- Le meilleur pour bloquer la compromission de messagerie professionnelle est Abnormal AI, n° 3 avec un score de 66.
- Le meilleur pour venir à bout des arriérés de vulnérabilités sur un parc hétérogène est Qualys.
- Le meilleur pour les développeurs qui livrent du code écrit par une IA est Snyk, qui propose aussi une offre gratuite.
- Le meilleur pour les petites équipes au budget serré est Aikido Security, avec une offre gratuite et un plan payant à partir de 300 $ par mois.
Ce qui a changé en 2026
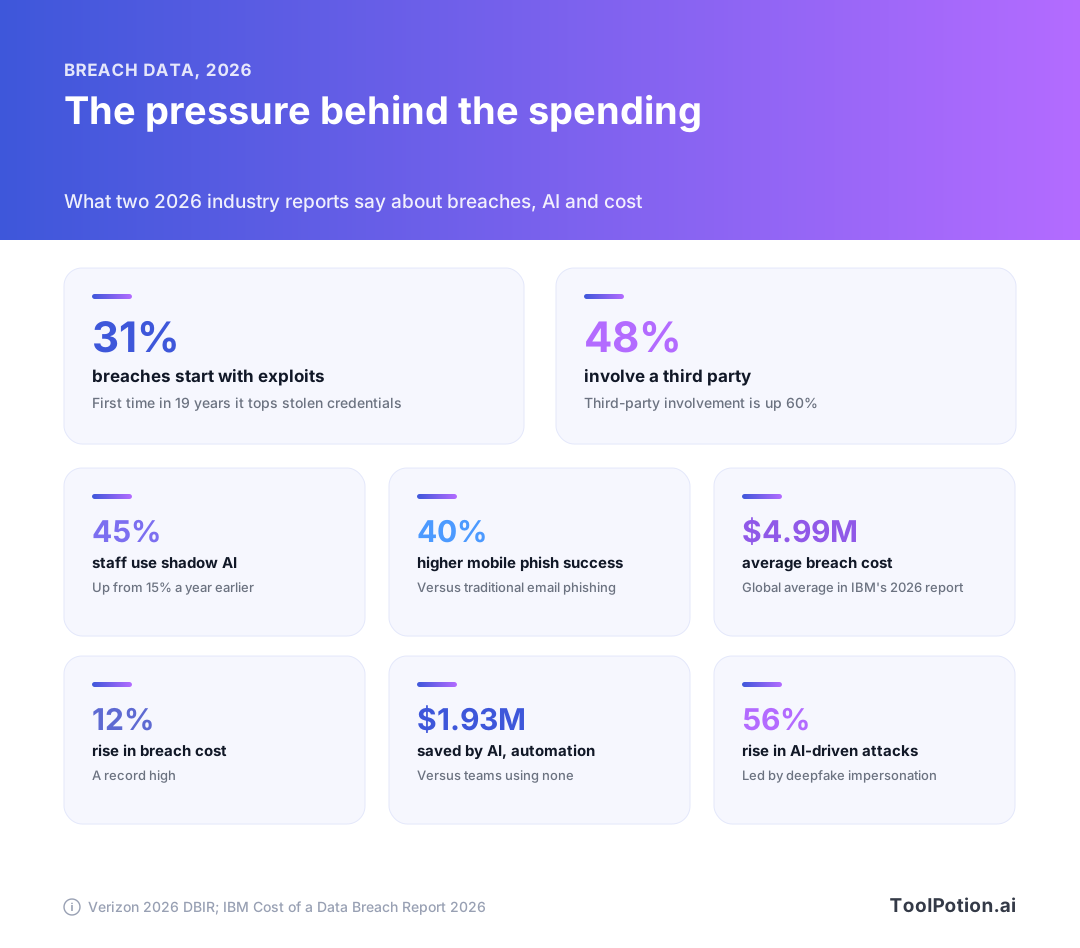
Commençons par la pression. Le rapport 2026 de Verizon sur les violations de données montre que près d'un tiers des violations commencent par l'exploitation d'une vulnérabilité, une première en 19 ans qui dépasse les identifiants volés. L'implication de tiers grimpe à 48 % des violations. Et l'usage de l'IA fantôme (shadow AI) par les employés est passé de 15 % à 45 % en un an. IBM chiffre la violation moyenne à 4,99 millions de dollars, un record, tandis que les équipes qui utilisent massivement l'IA et l'automatisation ont économisé environ 1,93 million de dollars par rapport à celles qui n'en utilisent pas.
Le deuxième changement concerne qui possède quoi. Google a finalisé le rachat de Wiz en 2026. Selon Google, Wiz conserve sa marque et continue de fonctionner sur AWS, Azure, Oracle et Google Cloud. Palo Alto Networks a finalisé l'acquisition de CyberArk, et la plateforme d'identité est désormais rebaptisée Idira. Promptfoo, l'outil open source de red teaming pour l'IA, a annoncé rejoindre OpenAI. Thoma Bravo a retiré Darktrace de la cote, et Egress appartient à KnowBe4.
Si vous achetez, le propriétaire compte plus qu'avant. Un outil indépendant l'an dernier peut aujourd'hui n'être qu'une fonctionnalité d'une plus grande plateforme, avec une logique commerciale différente. Interrogez l'éditeur sur sa feuille de route et ses engagements de support avant de signer un contrat pluriannuel.
Le troisième changement, c'est un territoire nouveau. Les éditeurs vendent désormais de la sécurité pour l'IA elle-même : gouvernance des agents, tests d'injection de prompt, détection de l'IA fantôme. Traitez cela comme une ligne budgétaire distincte de la défense assistée par IA. Autre problème, autre acheteur.
Où l'IA aide vraiment, et où ce n'est que du vernis
Une fois le marketing écarté, l'IA remplit quelques tâches en sécurité. Elle apprend à quoi ressemble la normalité et signale les écarts. Elle regroupe et classe des piles d'alertes pour que les analystes n'aient pas à toutes les lire. Elle rédige un résumé d'investigation. Dans quelques produits, elle déclenche seule une action de confinement.
La tâche du milieu, le tri, est celle où les preuves sont les plus solides, car le volume d'alertes est la douleur quotidienne de toute équipe de sécurité. La détection par anomalie a un historique plus long mais un coût bien connu : inhabituel ne veut pas dire malveillant, donc le réglage n'en finit jamais vraiment. La réponse autonome est la partie à questionner le plus. Elle est puissante quand elle a raison et coûteuse quand elle se trompe, et tous les éditeurs ici affirment que les analystes gardent la main. Demandez précisément à quoi ressemble ce contrôle.
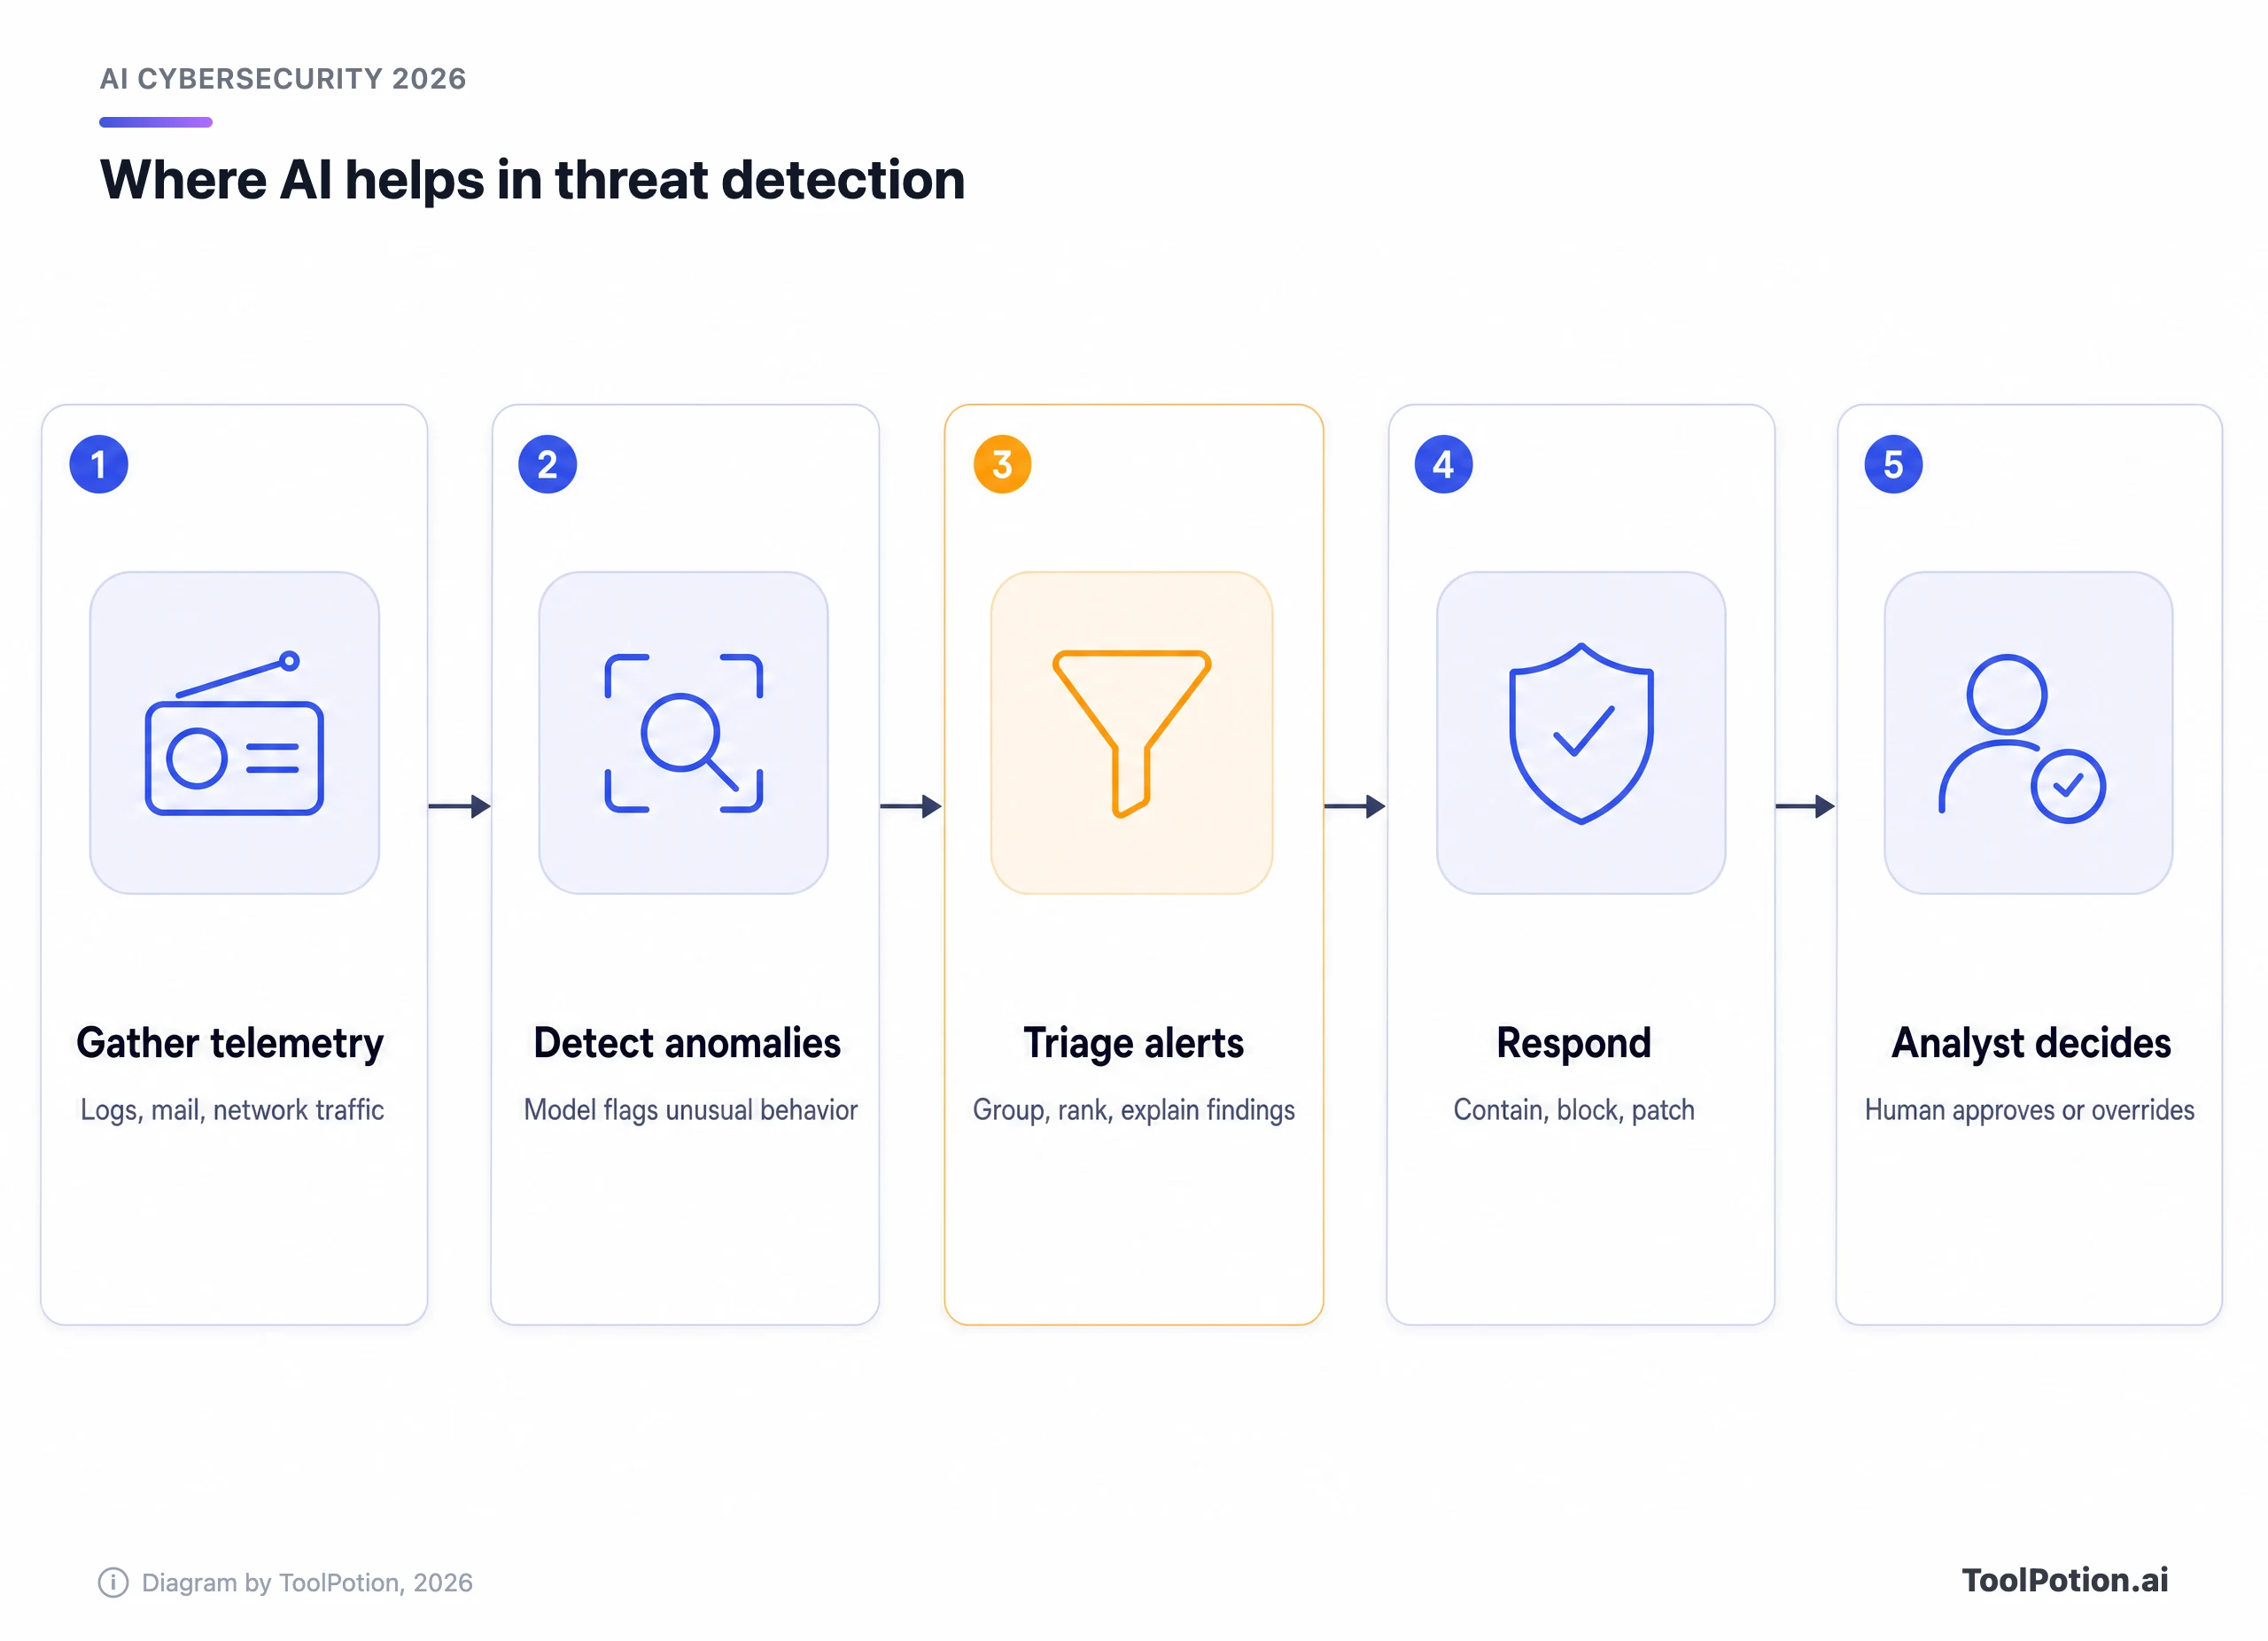
Le vernis marketing se concentre surtout à deux endroits. Le premier est le mot « autonome », qui désigne souvent une règle qui se déclenche automatiquement quand le score d'un modèle franchit un seuil. Le second, ce sont les promesses de détection sans source de données nommée. Un éditeur capable de dire de quoi il apprend (en-têtes d'e-mails, enregistrements de flux, journaux d'audit cloud) décrit en général un mécanisme réel.
Utilisez cette séquence comme test. Quand un éditeur parle d'« IA », trouvez l'étape concernée. Si la réponse est floue, vous payez pour l'adjectif.
Quelle couche chaque outil protège
Les architectures de sécurité sont en couches, et la plupart des outils de ce classement sont forts sur une couche et minces sur les autres. Le schéma ci-dessous montre comment nous les regroupons. Le code et les applications IA sont en haut, la couche la plus récente et celle qui croît le plus vite. L'identité et l'exposition sont en bas, là où les vieux problèmes comme les privilèges obsolètes et les serveurs non patchés causent encore l'essentiel des dégâts.
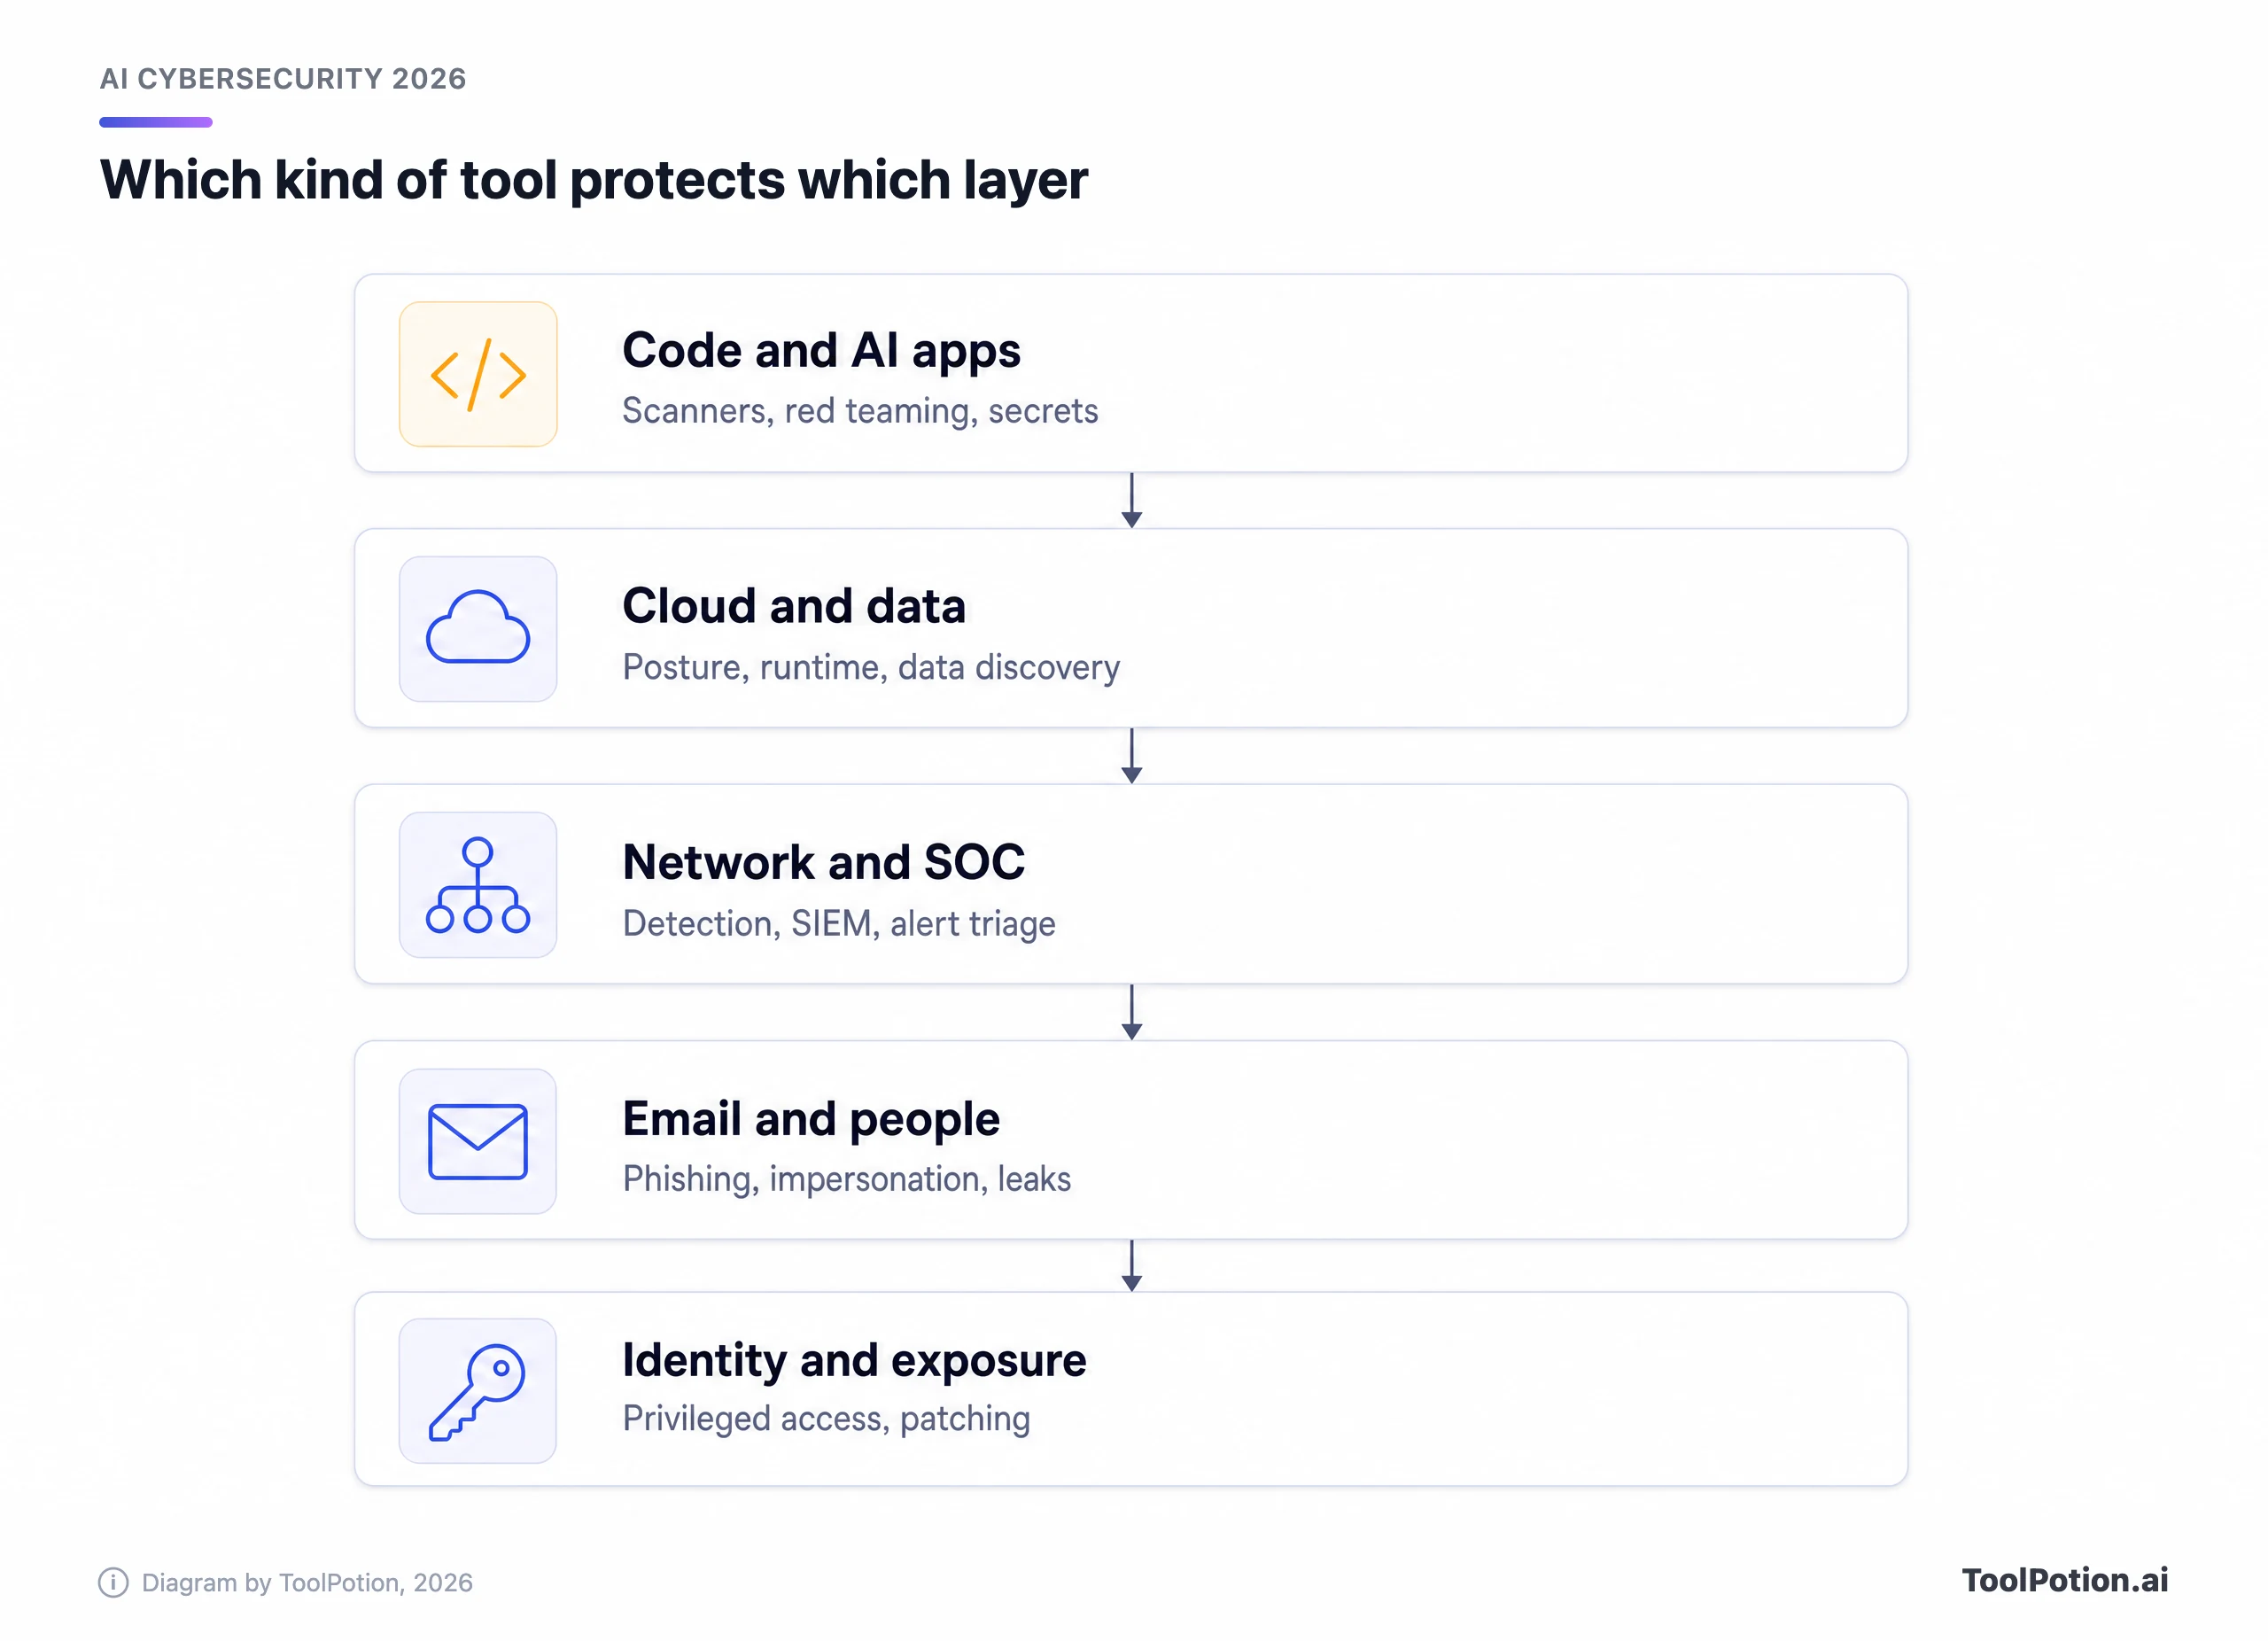
Les plateformes brouillent les frontières, et Darktrace en particulier vend sur le réseau, la messagerie et le cloud. Reste que acheter par couche est le moyen le plus net d'éviter de payer deux fois la même couverture.
Les leaders, couche par couche
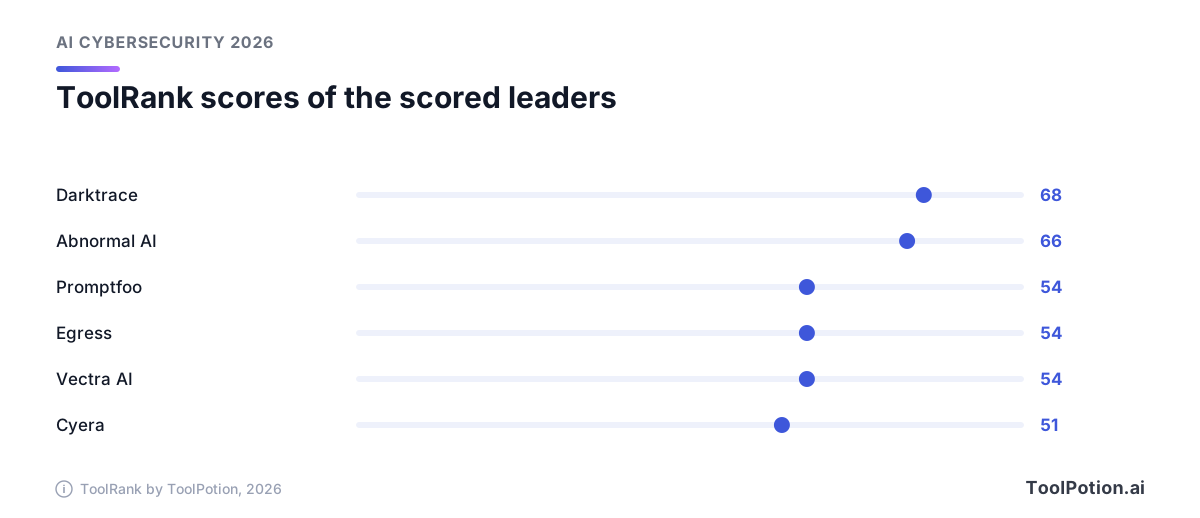
Seules certaines entrées ont un score ToolRank en 2026. Quand un score existe, nous l'utilisons ; sinon, nous ne comparons pas. Le graphique montre les six outils notés du top 25.
Wiz : le meilleur pour la sécurité cloud
Wiz est n° 1 du classement 2026 et n'a pas encore de score ToolRank. Il construit un seul graphe à partir du code, du cloud et de l'exécution, pour qu'une équipe sécurité voie quelle erreur de configuration est réellement atteignable et dangereuse. L'argument : visibilité sans agent et priorisation des risques, l'IA servant surtout à prioriser. Le bémol, c'est le nouveau propriétaire. Google affirme que Wiz reste multicloud, mais la neutralité à long terme, vous voudrez l'avoir par écrit si vous tournez surtout sur AWS ou Azure. Les tarifs ne sont pas publiés.
Darktrace : le meilleur pour la détection réseau auto-apprenante
Darktrace est n° 2 avec un ToolRank de 68, dans la tranche forte. Son Self-Learning AI construit un modèle du comportement normal de chaque organisation, puis signale, et peut interrompre, les écarts sur le réseau, la messagerie, le cloud et les systèmes industriels (OT). L'OT figure aussi parmi ses cas d'usage listés, ce qui compte si vous gérez des usines ou des services publics. Le bémol est celui de tout moteur d'anomalies : attendez-vous à une période de réglage et à une discussion sérieuse sur les actions automatiques que vous autoriserez. Tarification sur devis.
Abnormal AI : le meilleur contre les attaques par messagerie et sur l'identité
Abnormal AI est n° 3, avec un score de 66 et dans la tranche forte. Il se connecte par API à Microsoft 365 et Google Workspace et construit une référence pour chaque expéditeur et destinataire, ce qui convient aux tentatives d'usurpation sans lien malveillant à analyser. Sa fiche du classement indique que plus de 4 500 organisations l'utilisent. On peut légitimement s'inquiéter du recoupement avec la protection de messagerie que vous payez déjà à Microsoft. Faites-le tourner en parallèle sur du vrai courrier avant de décider ce qu'il remplace.
Qualys : le meilleur pour la gestion des vulnérabilités sur un parc hétérogène
Qualys est n° 4, sans score. C'est le vétéran du lot (l'entreprise remonte à 1999), et sa vraie force est l'étendue : serveurs, postes, cloud et conformité dans un seul inventaire d'actifs. Côté IA, tout se joue sur la remédiation. Son produit TruRisk Eliminate évalue la probabilité qu'un correctif casse quelque chose, à partir des résultats de correctifs collectés auprès de la communauté, et peut appliquer automatiquement les correctifs à faible risque (Qualys explique son approche). Puisque les vulnérabilités exploitées sont désormais la première porte d'entrée des violations, un chemin de correction plus sûr est un usage concret de l'IA. Les tarifs ne sont pas publiés.
Snyk : le meilleur pour le code généré par IA
Snyk est n° 5, sans score. En 2026, il s'est repositionné autour des logiciels construits avec l'IA : ses produits Evo encadrent les agents de code et valident ce qu'ils écrivent. Les prix sont publics, ce qui est rare dans cette catégorie. Un plan Free couvre 5 projets, Team démarre à 25 $ par mois pour 10 développeurs maximum, et tout ce qui est agentique exige un contrat entreprise sur un modèle de crédits, d'après la page des plans de Snyk. Le bémol est la dérive des coûts quand on ajoute des capacités. Faites une simulation par contributeur actif avant de vous engager.
Sumo Logic : le meilleur pour le tri des alertes SIEM
Sumo Logic est n° 6. Son SIEM cloud dispose désormais d'agents Dojo AI, et le SOC Analyst Agent, disponible en version générale en 2026, enquête sur les alertes et rend des verdicts étayés par des preuves. C'est l'étape de tri du schéma ci-dessus, transformée en produit. Les affirmations de l'éditeur sur des temps de réponse plus rapides ne sont pas vérifiées : testez sur votre propre mix d'alertes. Il convient aux équipes qui veulent déjà réunir logs et SIEM au même endroit.
Proofpoint : le meilleur pour les grands programmes de messagerie et de données
Proofpoint, n° 7, est le poids lourd de la sécurité centrée sur les personnes. Son offre actuelle couvre la messagerie, les outils collaboratifs, la protection des données et, nouveauté, la sécurité des agents IA et de leurs interactions. Cette étendue convient aux grandes organisations qui veulent un seul fournisseur, et moins à une équipe IT de dix personnes. Attendez-vous à un processus commercial. Son principal concurrent en messagerie dans le classement est Mimecast, n° 17, et le classement les présente tous les deux.
Idira : le meilleur pour les identités privilégiées et machines
Idira est n° 8. C'est la lignée CyberArk sous Palo Alto Networks, qui la décrit comme bâtie sur l'héritage de CyberArk. Elle couvre l'accès privilégié pour les personnes, les workloads et les agents IA, avec accès juste-à-temps et gestion des secrets. Si votre scénario de violation passe par des identifiants volés ou des comptes de service sur-autorisés, c'est la couche à financer. Le risque de transition est réel : interrogez l'éditeur sur la continuité du support.
Promptfoo : le meilleur pour tester vos propres applications IA
Promptfoo est n° 9, avec un score de 54 et dans la tranche solide. C'est l'intrus de la liste : il attaque votre application IA avant les attaquants, avec du red teaming automatisé pour l'injection de prompt, les fuites de données et les violations de règles, branché sur le CI/CD. Ses fondateurs affirment que plus de 350 000 développeurs l'ont utilisé, et qu'il reste open source après l'accord avec OpenAI. C'est donc une façon peu coûteuse de commencer. La question ouverte est de savoir quelle neutralité conservera un outil détenu par un éditeur de modèles quand vous testez les modèles d'autres éditeurs.
Aikido Security : le meilleur bundle AppSec à petit budget
Aikido Security est n° 11. Il réunit les contrôles du code, du cloud et de l'exécution dans un seul tableau de bord et filtre le bruit pour que les développeurs voient moins de fausses alertes. Selon sa page tarifaire, un plan Developer gratuit couvre deux utilisateurs et dix dépôts, et le plan Basic coûte 300 $ par mois. Pour une startup, c'est bien plus accueillant qu'un formulaire de devis. La limite est la profondeur : les grandes entreprises soumises à une conformité stricte la dépasseront.
Egress : le meilleur contre les erreurs d'e-mails sortants
Egress occupe le n° 12 avec un score de 54, tranche solide. Désormais intégré à KnowBe4, il se concentre sur la moitié du risque e-mail que les autres négligent : mauvais destinataires, fuites accidentelles et exfiltration de données, en plus de la défense contre le phishing. C'est surtout important pour les équipes réglementées qui manipulent des données sensibles de clients ou de patients. Les tarifs ne sont pas indiqués.
Vectra AI : le meilleur pour la détection et la réponse réseau
Vectra AI est n° 14, avec un score de 54, tranche solide. Vectra indique avoir été nommé Leader dans le Magic Quadrant 2026 de Gartner pour la détection et la réponse réseau. C'est le concurrent le plus proche de Darktrace pour les équipes SOC, et celui à mettre en preuve de concept à ses côtés. Son argument est l'aide à la détection et à l'investigation pour les équipes de sécurité : comparez-le donc à Darktrace sur votre propre trafic réseau.
Les leaders côte à côte
Le tableau rassemble ce qui est documenté. Triez par rang, couche ou propriétaire. « Non indiqué » signifie que l'éditeur ne publie pas de prix, pas que c'est cher.
Comment choisir
Les acheteurs bloquent souvent sur deux décisions. La première : plateforme ou spécialistes. La seconde : comparer des produits dont les prix sont cachés. La consolidation réduit le nombre de consoles et de contrats, mais peut glisser un module faible dans un lot avec un module fort. Les spécialistes sont plus pointus mais ajoutent du travail d'intégration. Un compromis raisonnable : une plateforme pour la couche qui vous importe le plus, plus un spécialiste là où la plateforme est visiblement mince.
Partez de la couche où une violation ferait le plus mal, pas de la liste des éditeurs. Une entreprise qui vit dans Microsoft 365 avec des contrôles de messagerie faibles devrait regarder la messagerie avant tout ce qui brille. Une startup cloud-native qui livre des fonctionnalités IA a un premier achat différent. L'outil ci-dessous vous guide en deux questions.
Trois situations reviennent souvent. Si vous n'avez pas d'analystes dédiés, privilégiez les produits qui font le tri pour vous et évitez tout ce qui exige un SIEM bien réglé. Si vous avez un SOC, demandez si l'outil réduit les alertes ou ajoute une console de plus. Si vous êtes dans un secteur réglementé, vérifiez la résidence des données et ce que l'éditeur fait de votre télémétrie. Nos classements pour les analystes sécurité, les responsables IT et les ingénieurs DevOps reclassent le même univers selon le métier.
Les questions à poser à chaque éditeur
Une preuve de concept est le seul test équitable. Donnez à deux éditeurs les mêmes deux semaines, les mêmes données et les mêmes analystes, puis comptez combien d'alertes chacun envoie à un humain et combien s'avèrent importantes. Les démos sont conçues pour éviter précisément cette comparaison.
Le prix est le premier point de friction. La plupart des éditeurs ici facturent au siège, au volume de données ou au nombre d'actifs, si bien que deux devis sont rarement comparables. Obtenez les hypothèses par écrit.
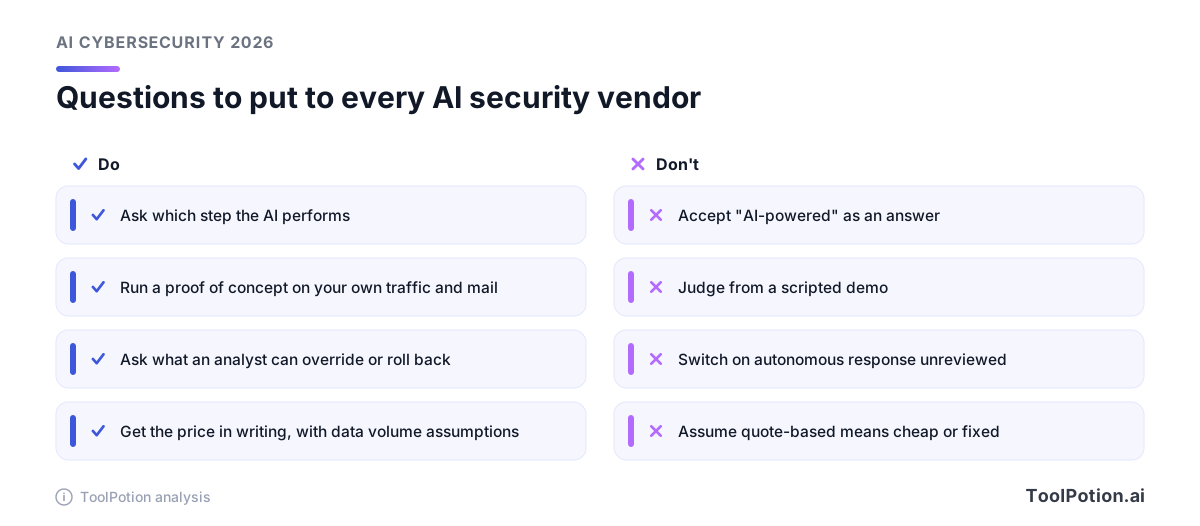
Pour une vue plus large, le classement Sécurité et confidentialité couvre des outils hors de cette catégorie, et le répertoire complet liste tout ce que nous suivons ici.
À propos de ToolRank
ToolRank est le classement indépendant des outils IA de ToolPotion. Une place ne s'achète pas, et les scores et tranches sont affichés lorsqu'ils existent. Consultez tous les classements sur /en/top, ou retournez au classement Top 150 des outils de cybersécurité IA.
Les noms montants et récents à surveiller
Juste en dehors du top 25, on trouve Orca Security, plateforme cloud sans agent au n° 26, suivie de Semgrep pour l'analyse de code au n° 27. XBOW au n° 28 et Strix au n° 32 vendent tous deux des tests d'intrusion autonomes, un domaine où l'IA avance vite et où il faut poser des questions précises sur le périmètre et les garde-fous.
Dans le top 25, Cyera, n° 23, a un score de 51 (tranche solide) et se concentre sur la découverte et la classification des données sensibles. Varonis au n° 18, Aqua Security au n° 21 et Checkmarx au n° 25 sont des noms établis de la sécurité des données, des conteneurs et des applications. Nous ne les avons pas détaillés ici, mais ils ont leur place sur une liste plus longue.
Questions fréquentes
Quel est le meilleur outil de cybersécurité IA en 2026 ?
Il n'y en a pas un seul. Wiz domine le classement 2026 pour le cloud, Darktrace et Abnormal AI affichent les plus hauts scores ToolRank, et le bon choix dépend de la couche que vous devez protéger en premier.
Wiz est-il toujours indépendant ?
Non. Google a finalisé son acquisition en 2026. Google affirme que Wiz conserve sa marque et continue de prendre en charge AWS, Azure, Oracle et Google Cloud.
Combien coûtent les outils de cybersécurité IA ?
La plupart sont sur devis, il n'y a donc aucun chiffre public pour Wiz, Darktrace, Abnormal AI ou Qualys. Snyk affiche un plan Free et Team à partir de 25 $ par mois, et Aikido une offre gratuite et Basic à 300 $ par mois.
L'IA remplace-t-elle un analyste sécurité ?
Pas d'après les éléments réunis ici. L'IA raccourcit le tri et l'investigation, mais les éditeurs décrivent des analystes qui valident ou annulent les actions. Méfiez-vous de toute promesse de sécurité entièrement autonome.
Que doit acheter en premier une petite équipe ?
Choisissez la couche dont les contrôles sont aujourd'hui les plus faibles. Pour beaucoup de petites équipes, c'est la messagerie, puis l'analyse de code. Les offres gratuites de Snyk et d'Aikido permettent d'essayer la couche code sans bon de commande.
Quelle est la différence entre détection et tri ?
La détection décide que quelque chose a l'air anormal. Le tri décide lequel de ces nombreux éléments suspects mérite en premier le temps d'une personne.