Description
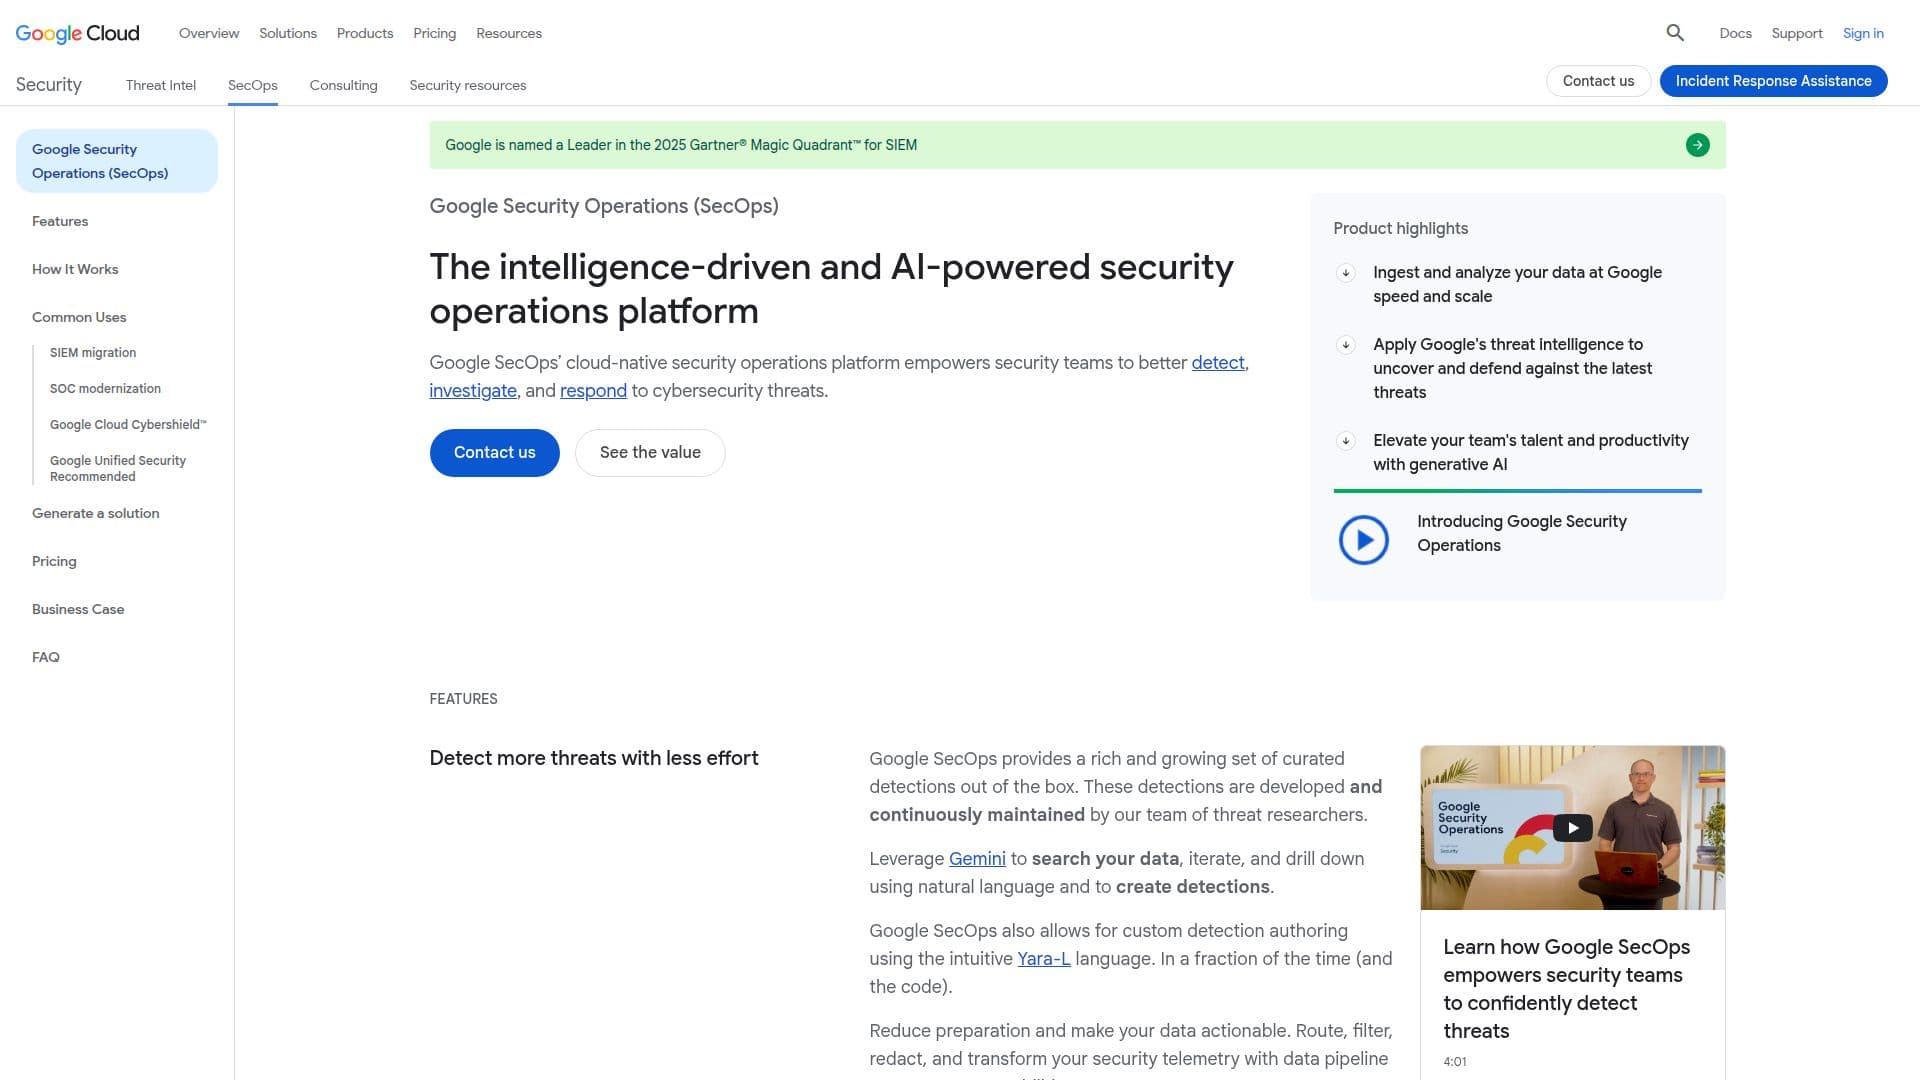
Google Security Operations, précédemment connu sous le nom de Chronicle, est une plateforme de sécurité complète conçue pour améliorer les capacités des équipes de sécurité. Elle tire parti de la rapidité, de l'échelle et de l'intelligence de Google pour permettre aux équipes de détecter, d'enquêter et de répondre aux menaces de manière plus efficace. La plateforme offre une expérience unifiée à travers la gestion des informations et des événements de sécurité (SIEM), l'orchestration, l'automatisation et la réponse en matière de sécurité (SOAR), et l'intelligence des menaces, facilitant ainsi une meilleure détection, enquête et réponse.
Lire la suite
La plateforme permet aux utilisateurs d'ingérer et d'analyser des données à la vitesse et à l'échelle de Google, en appliquant l'intelligence des menaces de Google pour découvrir et se défendre contre les dernières menaces. Elle élève la productivité des équipes grâce à l'IA générative, permettant une détection des menaces plus rapide avec moins d'efforts, fournissant le bon contexte pour les enquêtes et garantissant des réponses rapides et précises.
Google Security Operations comprend divers forfaits basés sur l'ingestion de données, avec une année de conservation de la télémétrie de sécurité sans coût supplémentaire. Le forfait Standard inclut les capacités de base de SIEM et SOAR, prenant en charge jusqu'à 1 000 règles d'événements uniques et 75 règles d'événements multiples. Le forfait Enterprise étend le support à des environnements illimités et inclut des capacités d'analyse du comportement des utilisateurs et des entités (UEBA).
Le forfait Enterprise Plus offre des fonctionnalités avancées, y compris un moteur de détection prenant en charge jusqu'à 3 500 règles d'événements uniques et 200 règles d'événements multiples, ainsi qu'un accès complet à Google Threat Intelligence, qui inclut Mandiant et VirusTotal. Ce forfait fournit également des options avancées de filtrage, de rédaction, de transformations et de routage pour la gestion des pipelines de données.
Google Security Operations est conçu pour les équipes de sécurité cherchant à moderniser leur centre d'opérations de sécurité (SOC) et à améliorer leurs capacités de défense cybernétique. Il convient aux organisations de toutes tailles, offrant des solutions évolutives pour répondre à des besoins de sécurité divers. L'intégration de la plateforme avec les services Google Cloud garantit un fonctionnement sans faille et une posture de sécurité renforcée.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireBasé sur des paquets
- DéploiementCloud
- PlateformesWeb
Fonctionnalités principales de Google Security Operations
Expérience unifiée de SIEM et SOAR
Ingestion de données à la vitesse et à l'échelle de Google
IA générative pour une productivité améliorée
Application de l'intelligence des menaces
Conservation de la télémétrie de sécurité pendant 12 mois
Moteur de détection avancé
Analyse du comportement des utilisateurs et des entités
Accès complet à Google Threat Intelligence
Comment utiliser Google Security Operations ?
Configurer : Mettre en place l'ingestion de données et les règles de détection des menaces
Utiliser : Surveiller les menaces et mener des enquêtes
Optimiser : Utiliser l'IA générative pour une productivité améliorée
Répondre : Mettre en œuvre des actions de réponse automatisées
Cas d'utilisation de Google Security Operations
- Détection des menaces
- Enquête de sécurité
- Modernisation du SOC
- Ingestion de données
- Intelligence des menaces