Description
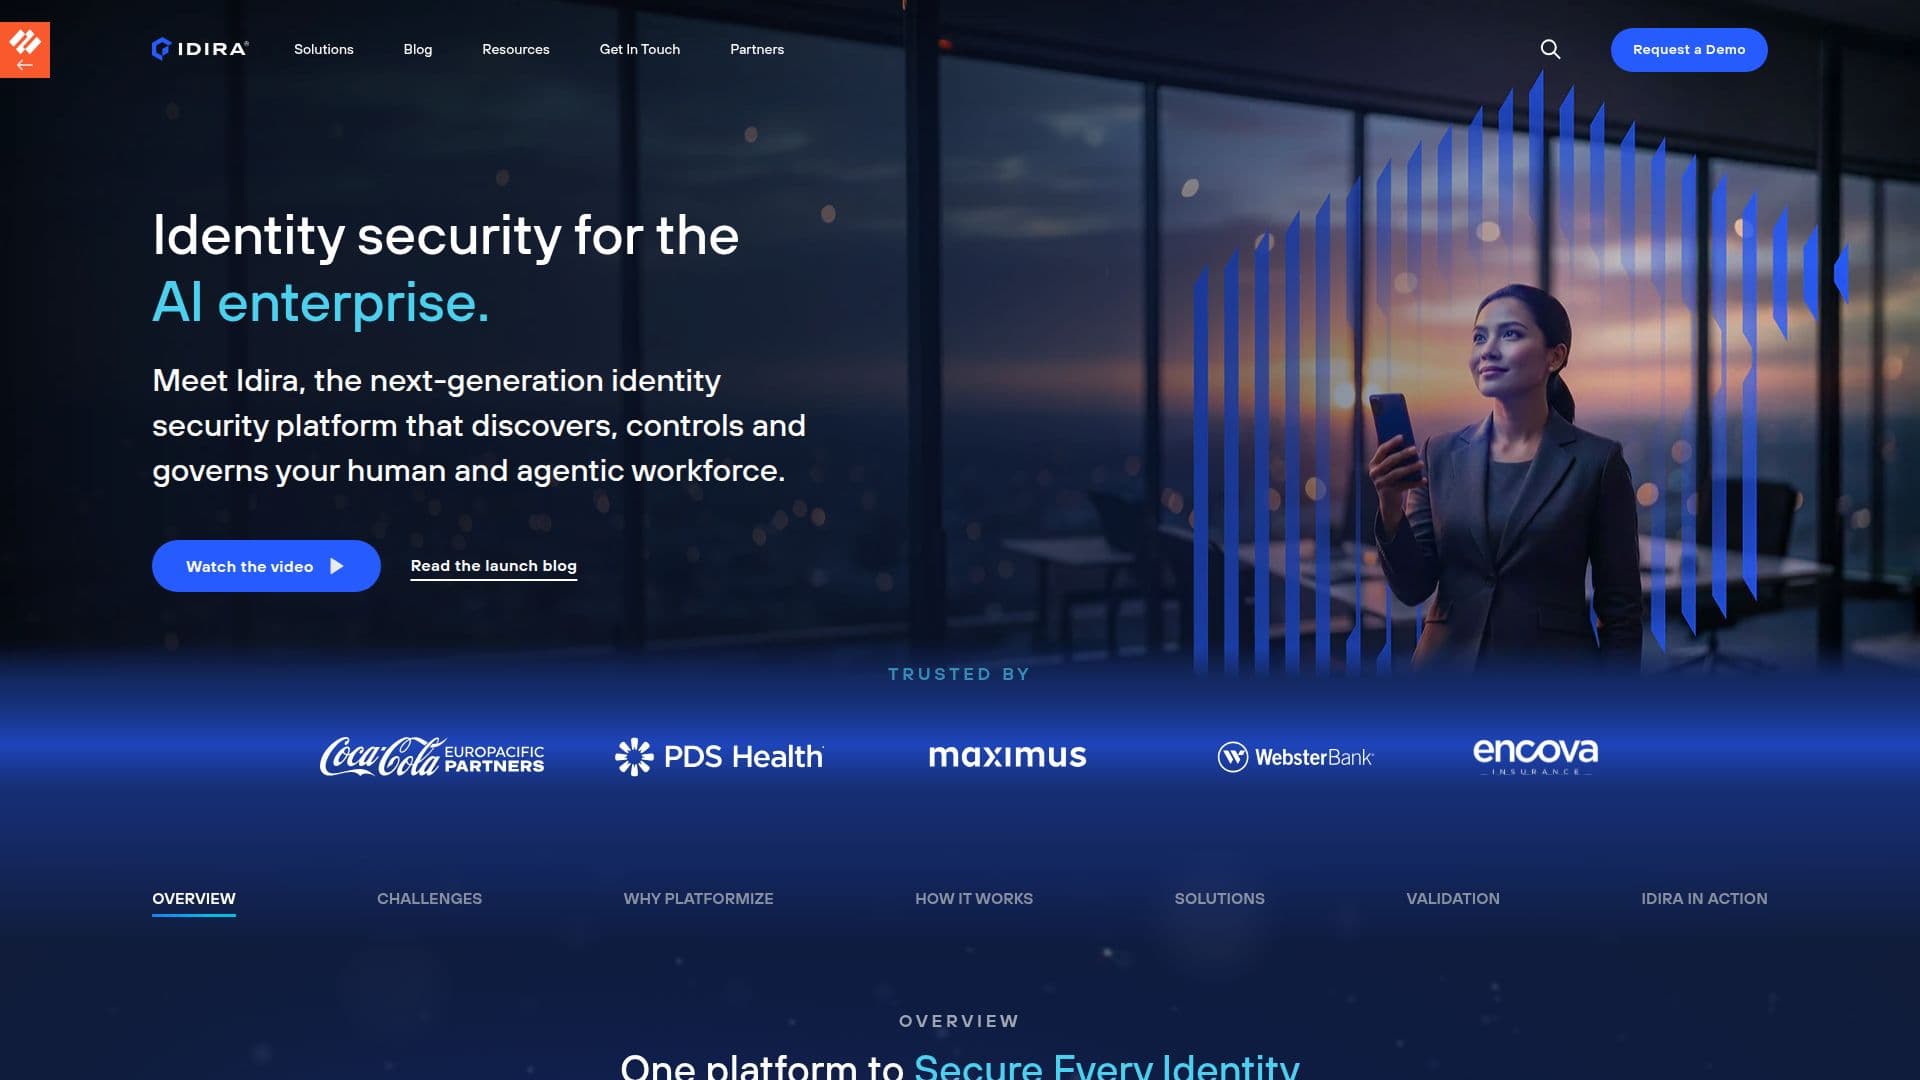
Idira est la plateforme de sécurité des identités de Palo Alto Networks. Elle succède à CyberArk, l'entreprise de sécurité des identités acquise par Palo Alto Networks, et le produit conserve encore des références à CyberArk sur ses pages marketing pendant la transition. Le message d'Idira est "Humain. Machine. IA. Une plateforme de sécurité des identités pour tous," visant les équipes de sécurité qui doivent contrôler les privilèges à travers un mélange croissant d'employés humains, de charges de travail machines et d'agents IA autonomes.
Lire la suite
La plateforme fonctionne sur ce que Palo Alto Networks appelle un plan de contrôle de sécurité des identités : une couche unifiée qui découvre chaque identité et droit au sein d'une organisation, applique les privilèges de manière dynamique et gouverne l'accès tout au long de son cycle de vie, depuis la première connexion jusqu'à la fermeture de session. Idira présente cela comme une réponse à l'expansion des privilèges, citant sa propre recherche selon laquelle la plupart des comptes humains détiennent plus d'accès que nécessaire et que les identités machines dépassent désormais largement les identités humaines.
Idira est organisée autour de trois catégories d'identités. La sécurité des identités humaines couvre la gestion des accès privilégiés, l'authentification de la main-d'œuvre, la gestion des points de terminaison et la gouvernance des identités, y compris l'accès juste-à-temps, l'isolement des sessions et la rotation automatisée des identifiants. La sécurité des identités machines couvre la gestion des secrets à travers des coffres cloud (AWS, Azure et GCP), la gestion des certificats et l'identité des charges de travail, remplaçant les identifiants statiques par des identités vérifiées à durée de vie courte. La sécurité des identités agentiques est spécifiquement conçue pour les agents IA : un registre d'agents qui découvre les agents actifs, un courtier d'identité d'agents qui accorde et révoque automatiquement l'accès limité à une tâche, une piste d'audit des actions des agents et un interrupteur d'arrêt pour désactiver un agent. Palo Alto Networks prévoit également d'intégrer Idira avec sa passerelle de sécurité IA Prisma AIRS.
Palo Alto Networks affirme que sa plateforme de sécurité des identités (comme CyberArk) a été nommée Leader dans le Magic Quadrant 2025 de Gartner pour la gestion des accès privilégiés et dans le Forrester Wave pour la gestion des identités privilégiées. Les études de cas clients publiées couvrent les secteurs de la fabrication, de la santé, du gouvernement et de la banque, décrivant généralement une meilleure visibilité sur l'utilisation des comptes privilégiés. Le propre rapport sur le paysage de la sécurité des identités 2026 de Palo Alto Networks, cité sur le site, indique que 96 % des utilisateurs humains détiennent plus d'accès que nécessaire et que les identités machines surpassent les identités humaines dans un rapport d'environ 109 à 1 ; ces chiffres proviennent du fournisseur et ne sont pas des chiffres vérifiés de manière indépendante.
Idira est vendu aux équipes de sécurité, IT et identité des entreprises plutôt qu'aux utilisateurs individuels. Les prix ne sont pas publiés, et Palo Alto Networks invite les prospects à demander une démonstration ou une évaluation de la maturité des secrets.
- CatégorieOutils de cybersécurité IA
- Modèle tarifaireContacter pour les tarifs
- DéploiementCloud
- PlateformesCloud hybride
Fonctionnalités principales de Idira
Plan de contrôle de sécurité des identités unifié couvrant les identités humaines, machines et agents IA sur une seule plateforme.
Gestion des accès privilégiés avec accès juste-à-temps, isolement des sessions, surveillance et rotation automatisée des identifiants.
Gestion des secrets et gouvernance unifiée à travers les magasins de secrets AWS, Azure et GCP.
Sécurité des identités des charges de travail qui remplace les identifiants statiques par des identités machines vérifiables à durée de vie courte.
Registre d'agents qui découvre et inventorie les agents IA actifs à travers les environnements SaaS, cloud et de développement.
Courtier d'identité d'agents qui accorde aux agents un accès limité à une seule tâche et le révoque automatiquement à la fin de la tâche.
Journalisation des audits et de la gouvernance de chaque action d'agent pour les examens de conformité.
Authentification sans mot de passe et authentification multi-facteurs résistante au phishing pour l'accès des employés.
Intégration native prévue avec la passerelle de sécurité IA Prisma AIRS de Palo Alto Networks.
Comment utiliser Idira ?
Demander une démonstration : Contactez Palo Alto Networks via le site Idira pour définir un déploiement pour votre organisation.
Effectuer une évaluation de maturité : Commencez éventuellement par une évaluation de maturité des secrets pour établir une base de risque d'identité actuel.
Découvrir les identités : Idira scanne votre environnement pour inventorier les identités humaines, machines et agentiques ainsi que les droits.
Appliquer des contrôles : Configurez les privilèges, l'accès et les politiques d'agents via le plan de contrôle de sécurité des identités.
Gouverner en continu : Surveillez, auditez et ajustez l'accès à mesure que les identités et les risques évoluent dans le temps.
Cas d'utilisation de Idira
- Gestion des accès privilégiés
- Sécurité des secrets et des charges de travail
- Gouvernance des agents IA
- Sécurité de l'accès des employés