

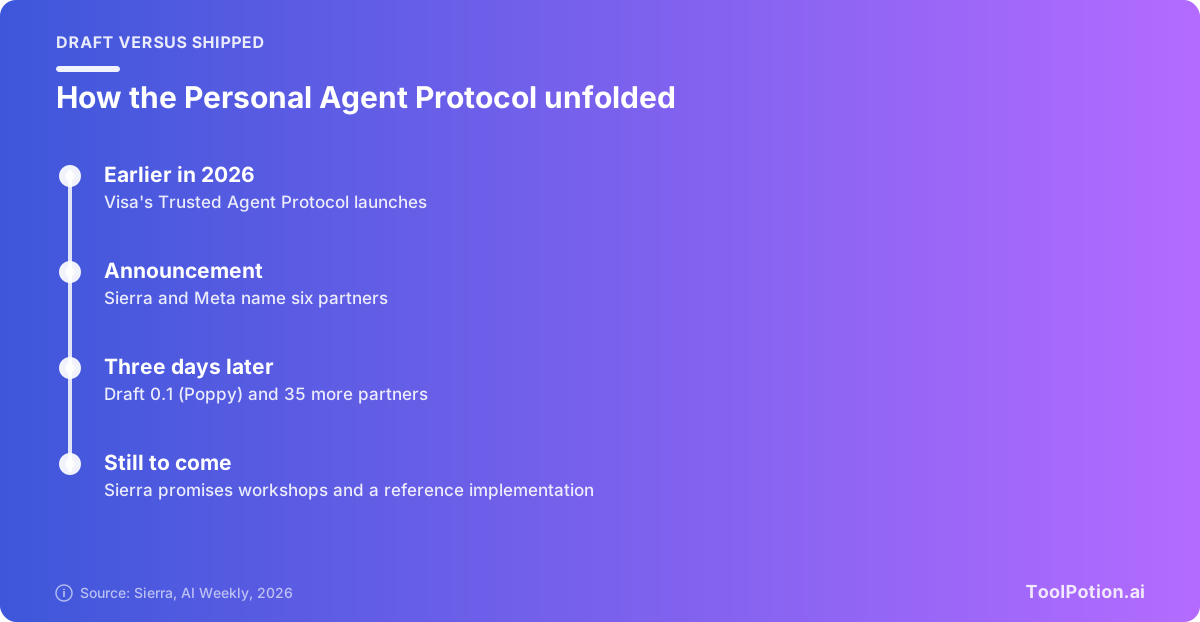
El Personal Agent Protocol es un borrador de estándar que define cómo el asistente de IA de una persona entra en el sitio web, las API y el agente de soporte de una empresa, y qué le permite hacer la empresa una vez dentro. Sierra y Meta lo anunciaron junto con socios como Stripe, Shopify y Walmart (anuncio de Sierra), y unos días después se publicó un primer borrador, apodado Poppy (Sierra sobre el borrador). No es un producto que puedas activar hoy.
Si diriges una empresa, la lectura útil es esta: nada se rompe y nada es obligatorio. Pero los asistentes de IA ya visitan sitios web en nombre de los clientes, y este borrador es el primer intento serio de darte voz sobre cómo lo hacen. Conocer su forma ahora cuesta una hora. Ignorarlo puede costarte unos años caóticos de reglas improvisadas para bots.
Este artículo cubre qué define el borrador, en qué se diferencia de MCP, A2A y los protocolos de comercio, quién se ha sumado y quién no, y una lista corta de cosas que conviene hacer ya.
Qué es público de verdad y qué no
Existen tres cosas. Está el anuncio de Sierra, que nombra a los socios y los objetivos de diseño. Está un borrador de especificación, marcado como Draft 0.1 y con licencia Apache 2.0 (especificación). Y está la promesa de talleres de diseño y una implementación de referencia, de las cuales no apareció nada en las fuentes revisadas para este artículo (Sierra).
Lo que aún no es público: ninguna empresa con nombre que lo use en producción, un organismo de gobierno ni una respuesta definitiva sobre los pagos. Cuando salió la noticia, un medio señaló que no se había identificado ningún organismo de gobierno ni licencia (FourWeekMBA). Lo de la licencia ya lo ha resuelto el propio borrador. Lo del gobierno, en las páginas revisadas, no.
Así que trátalo como una propuesta con respaldo serio. Meta planteó la ambición con una comparación con el correo electrónico: "El correo despegó porque todos acordaron el direccionamiento, el transporte de mensajes y la entrega. Nadie es su dueño, cualquiera puede construir sobre él" (VKTR). El correo también tardó años, y muchas empresas tuvieron mientras tanto sus propias reglas raras. Espera el mismo mosaico aquí: los primeros en adoptarlo fijarán las convenciones que copiará el resto.
El problema: bloquear todo o entregar la contraseña
El propio sitio del proyecto describe sin rodeos la elección de hoy. O las empresas bloquean a los agentes por completo, o el agente inicia sesión con las credenciales completas del usuario y puede hacer todo lo que él puede (personalagentprotocol.org). Ninguna es buena. Bloquear molesta al cliente que envió al agente. El acceso total es una revisión de seguridad esperando a ocurrir.
El bloqueo es real. Un resumen del anuncio menciona a Amazon, Delta, United, Zillow y eBay entre los sitios que bloquean agentes, y habla de una política antibots de Cloudflare que atrapó a algunos por accidente (AI Weekly). Kevin Miller, de Stripe, dejó clara la perspectiva del cliente: quienes envían un agente "esperan el mismo servicio que recibirían ellos mismos" (Unite.AI).
La respuesta del borrador es una escalera. El sitio usa un ejemplo de hotel: bloquear al agente, dejar que cualquier agente busque habitaciones, dejar que vea reservas tras iniciar sesión, dejar que reserve solo con la aprobación de la persona cada vez, o darle acceso total. Eliges el peldaño por cada acción.
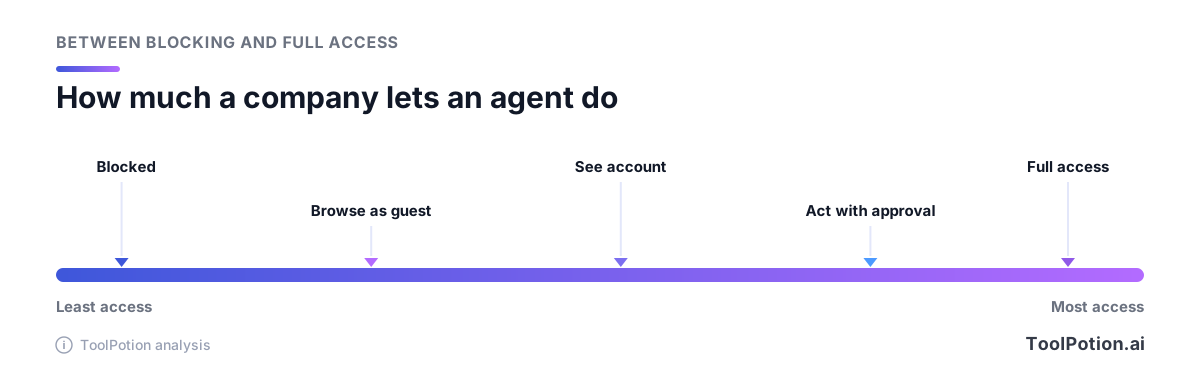
Los peldaños intermedios son lo importante. La mayoría de las empresas querrán que los agentes naveguen y lean libremente, y que cambien cosas solo cuando un humano diga que sí.
Cómo funciona una sesión
Una empresa publica un archivo en /.well-known/poppy.json que indica cómo pueden tratar con ella los agentes. El agente lo lee, abre una sesión (como invitado si nadie ha iniciado sesión) y, cuando necesita más, lleva a la persona a un inicio de sesión basado en OAuth (Sierra). El borrador define tres tipos de inicio de sesión: directo, en el que la persona inicia sesión en la página de la propia empresa; de dispositivo, en el que usa un código en otro dispositivo; y mediado, en el que el agente envía las credenciales por sí mismo (especificación).
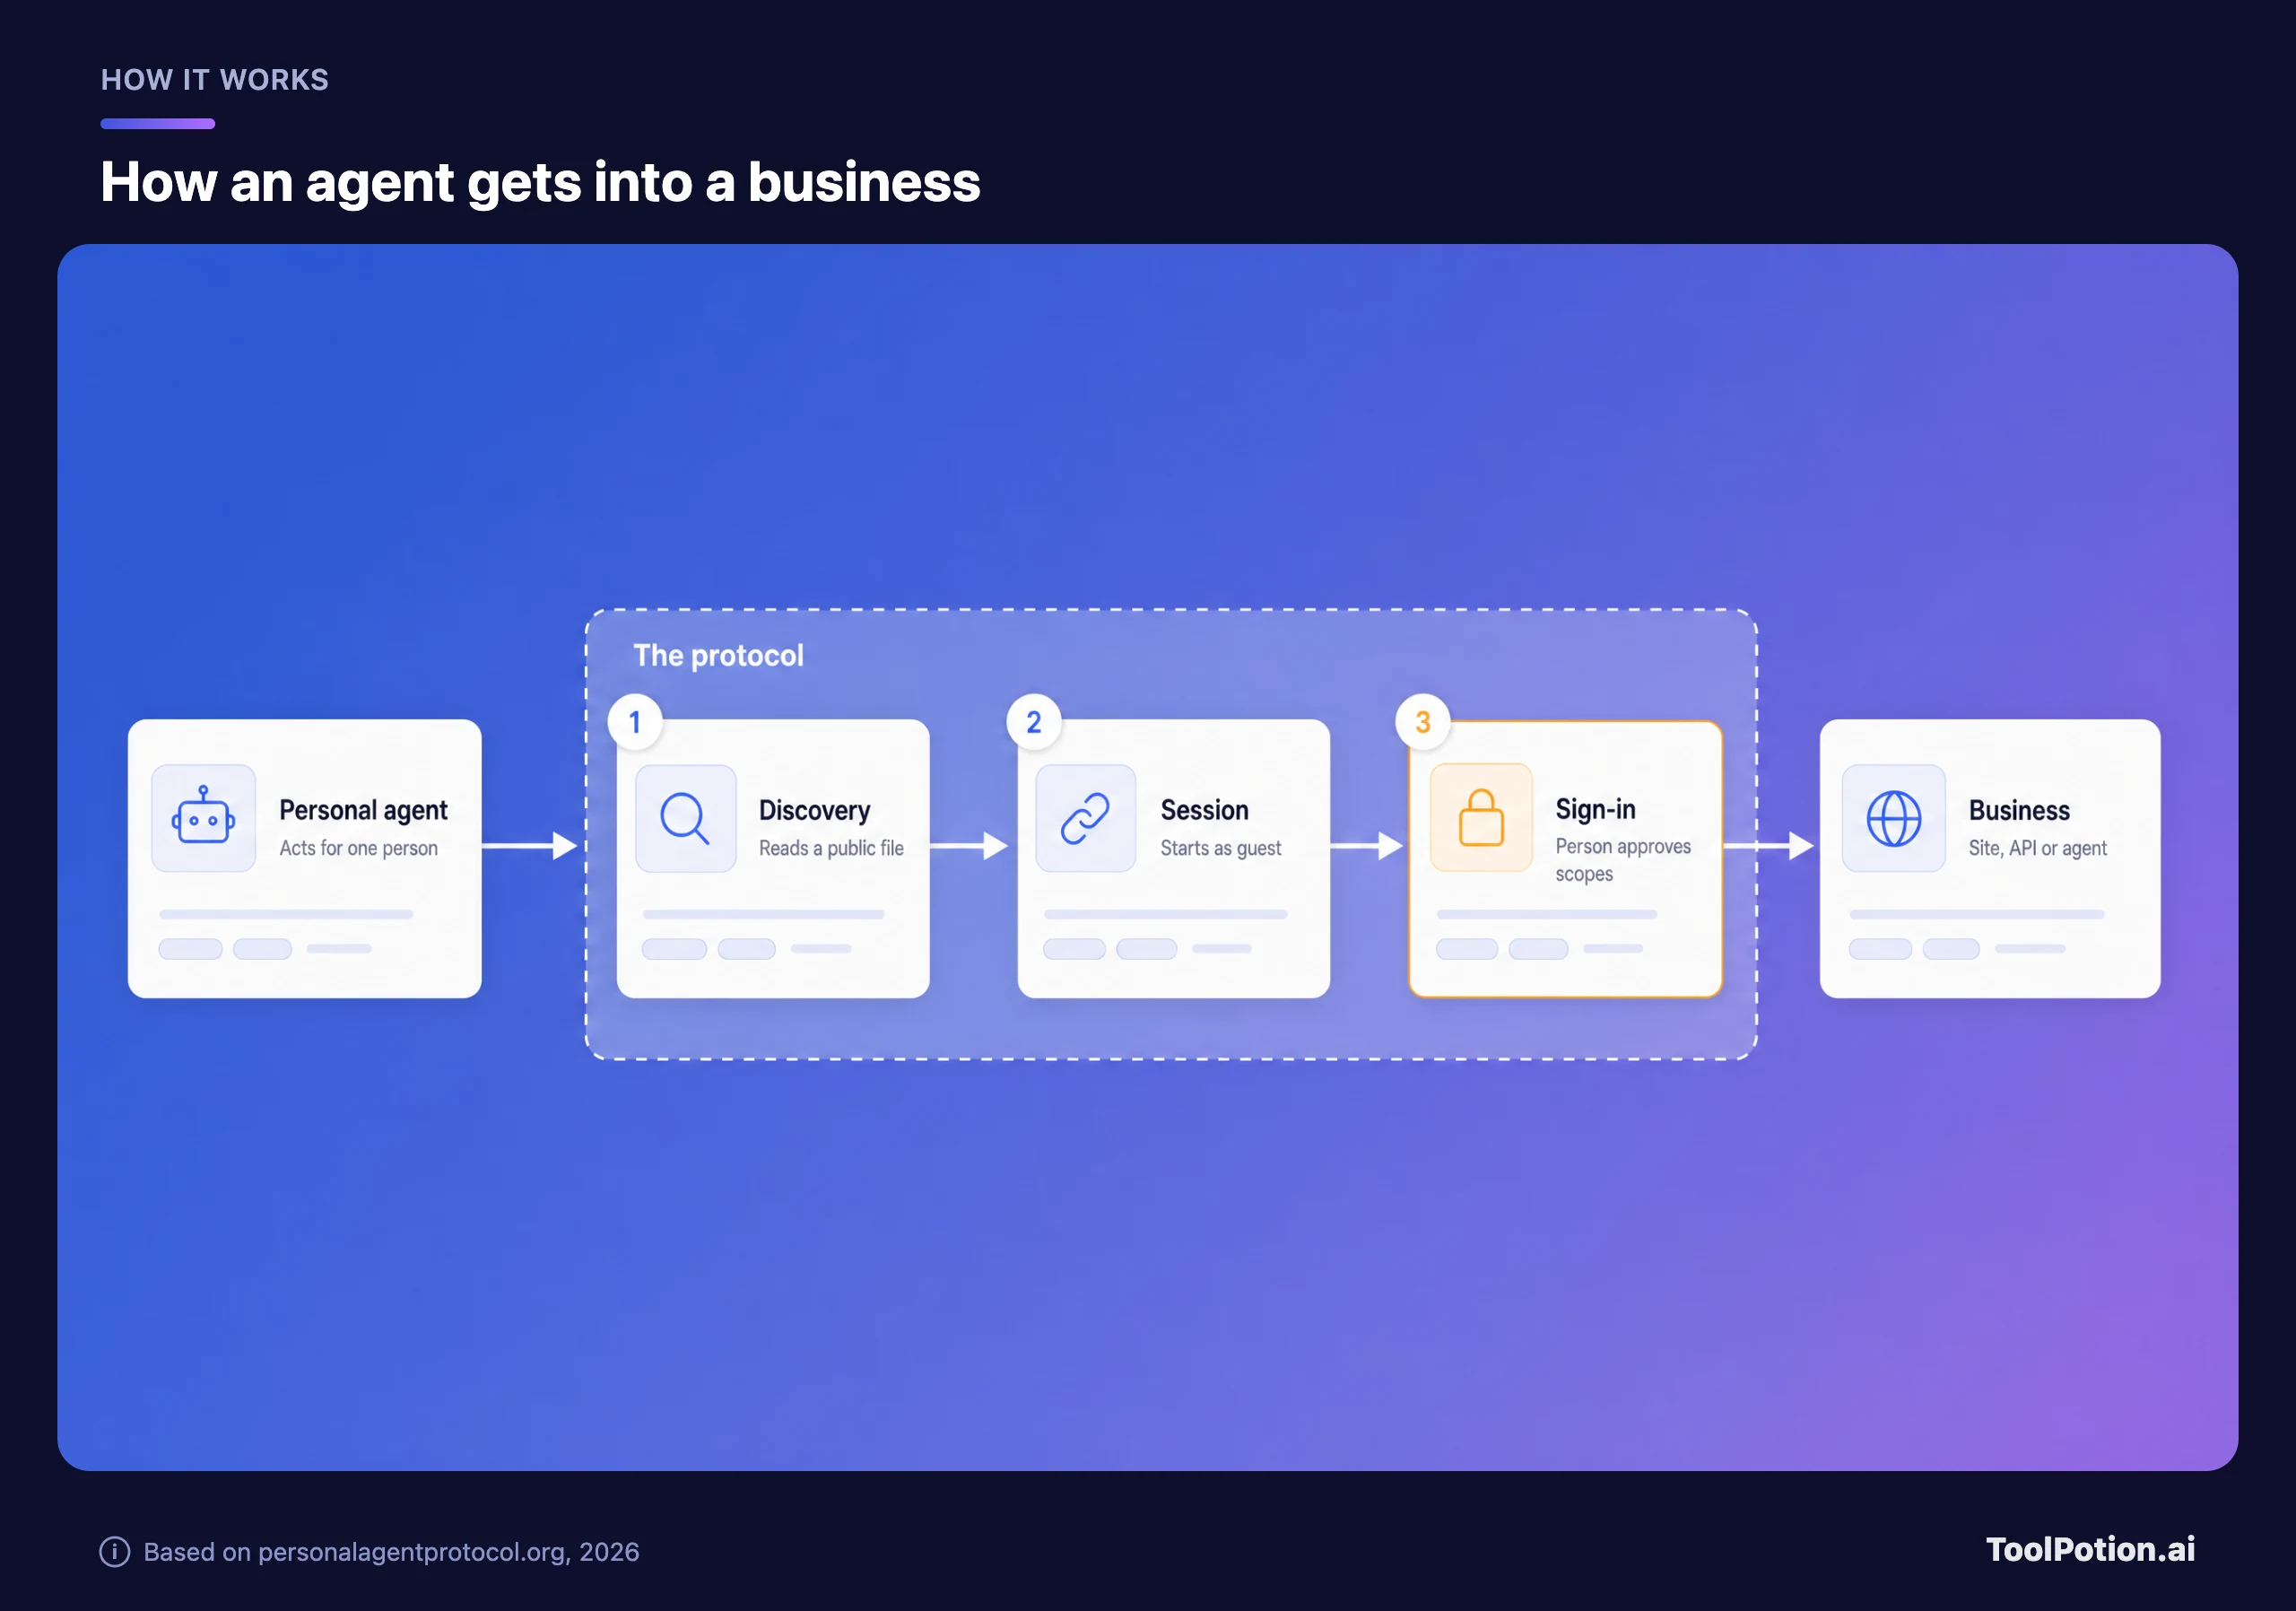
Hay dos detalles importantes para los equipos de seguridad. Los tokens de sesión son de corta duración y están vinculados a una clave mediante DPoP, y el borrador dice que los agentes no deben enviar tokens en una URL ni las empresas aceptarlos ahí. También admite el punto débil: "Aceptar credenciales de un Personal Agent traslada más responsabilidad a la empresa" (especificación).
La otra idea que conviene conocer es que un solo token lo cubre todo. Sierra dice que el mismo token sirve para las API de la empresa, su sitio web y las conversaciones con su agente (Sierra). Una pregunta hecha antes de iniciar sesión y un pedido modificado después cuentan como una sola visita (The Next Web).
Tres vías de entrada, y tú eliges
No tienes que construirlo todo. La empresa elige cómo llegan los agentes: por el sitio web, por API descritas con OpenAPI o un servidor MCP, o por su propio agente para conversaciones. Un minorista con una buena API puede saltarse la vía de navegación. Una tienda pequeña que solo tiene sitio web puede empezar por ahí.
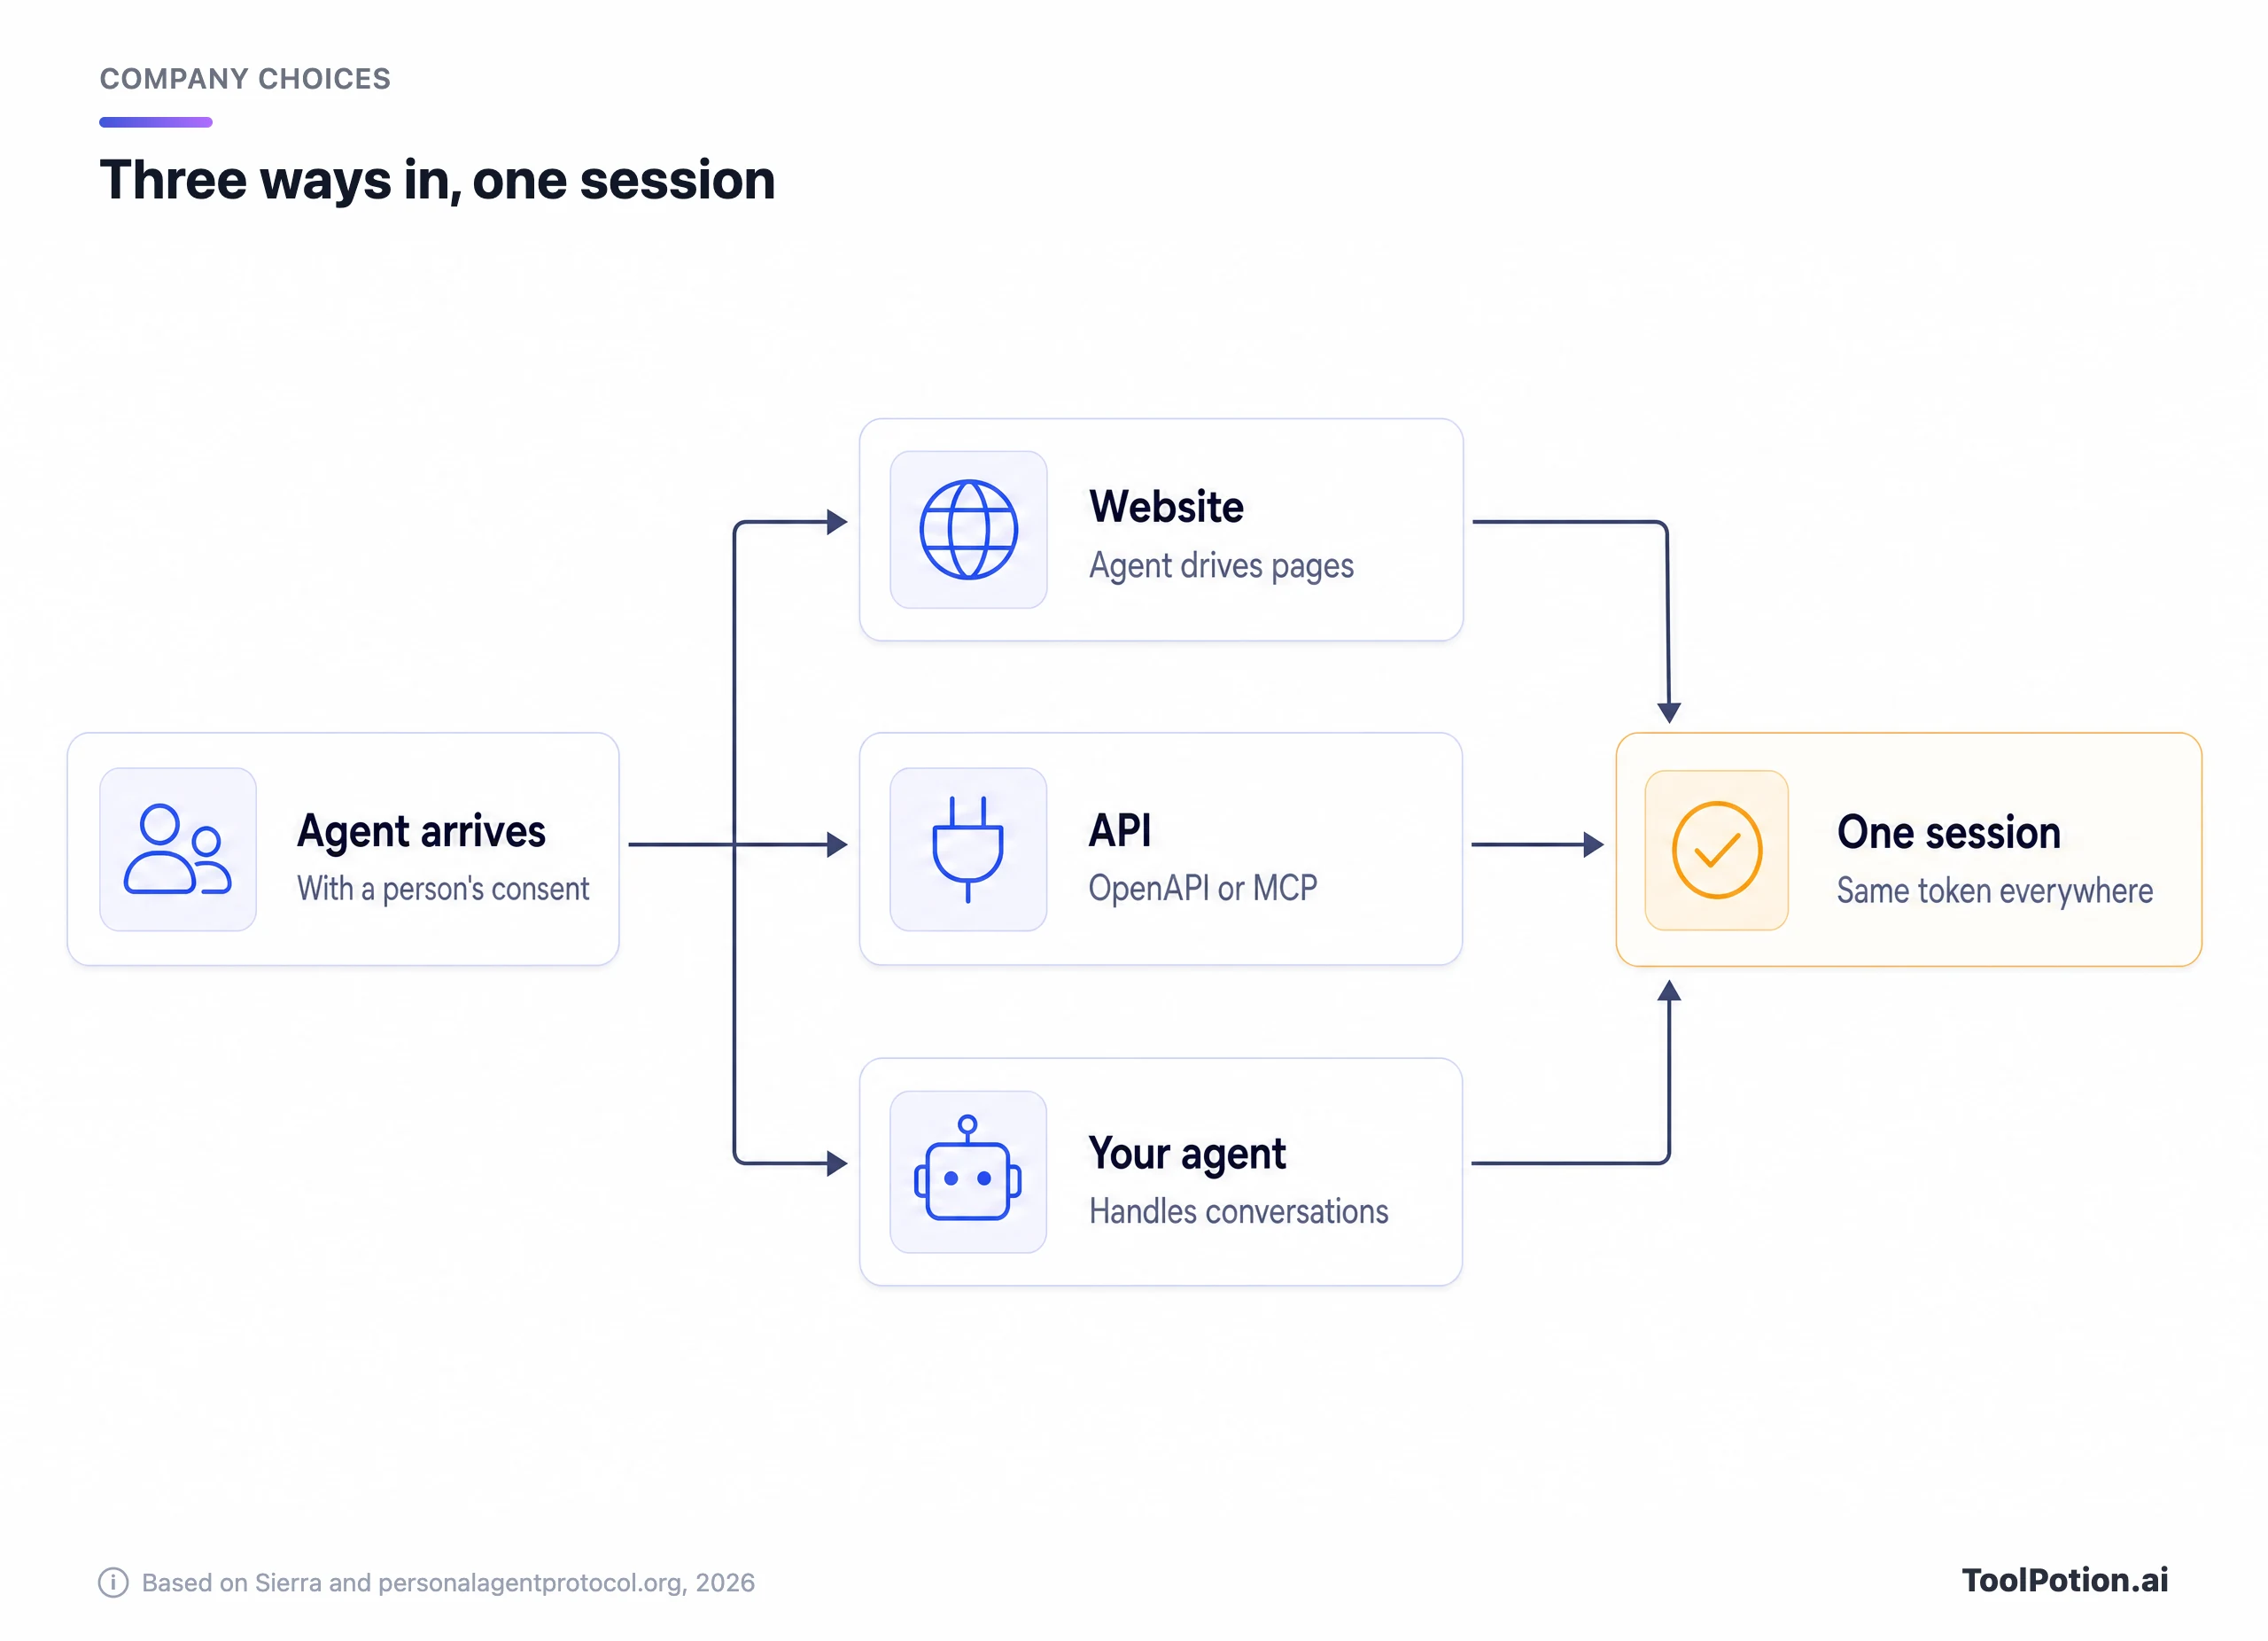
La vía de conversación tiene una regla que gustará a los clientes: cada mensaje indica si lo escribió un humano o una IA, y el borrador contempla el traspaso a una persona. Si ya tienes un agente de soporte, por ejemplo del ranking de atención al cliente, esta es la vía que te toca primero.
Cómo encaja con MCP, A2A, ACP y AP2
No reemplaza a ninguno y no debería verse como competencia. Cubren trabajos distintos, y el propio borrador se apoya en MCP.
| Protocolo | Creado por | Función |
|---|---|---|
| MCP | Estándar de código abierto | Conecta aplicaciones de IA con herramientas y datos (documentación de MCP) |
| A2A | Google, ahora Linux Foundation | Permite que agentes de distintos proveedores se comuniquen entre sí (A2A) |
| ACP | Stripe y OpenAI | Checkout de agentes y uso compartido de credenciales de pago (ACP) |
| AP2 | Mandatos firmados que prueban que un usuario autorizó una compra (AP2) | |
| Personal Agent Protocol | Sierra y Meta (borrador) | Descubrimiento, sesiones, inicio de sesión y permisos entre un agente personal y una empresa |
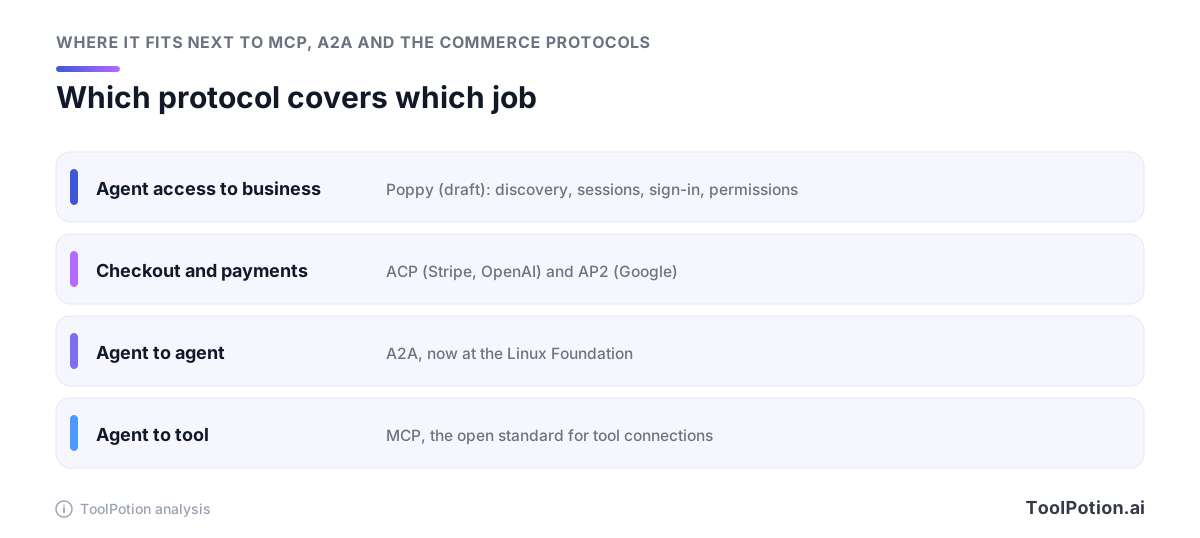
La pila de arriba es nuestra interpretación, no un diagrama oficial. La forma más clara de decirlo: MCP es cómo un agente llama a una herramienta, A2A es cómo hablan los agentes, ACP y AP2 tratan de pagar, y este borrador trata de entrar por la puerta y ser reconocido. Los pagos figuran como extensión futura, así que hoy un checkout seguiría funcionando con algo como ACP o AP2. El solapamiento que generará discusiones es MCP, porque tanto el borrador como un servidor MCP normal pueden exponer las acciones de una empresa.
También hay un rival en el lado del acceso. Visa tiene un Trusted Agent Protocol que se lanzó a principios de este año, y The Next Web informó de que Stripe y Shopify ya se habían unido (The Next Web). Visa también figura ahora en la lista de socios de diseño del Personal Agent Protocol, así que los dos esfuerzos pueden solaparse en lugar de competir frontalmente. Si la industria acabará con un estándar o con dos está por ver.
Quién participa y quién falta
El anuncio nombró a Genesys, Instinct, Rocket, Shopify, Stripe y Walmart junto a Sierra y Meta (Sierra). La publicación del borrador también incluye a NiCE en ese primer grupo y suma 35 socios de diseño más, entre ellos Adyen, Bank of America, BBVA, Cloudflare, Mastercard, OpenAI, PayPal, Target, United Airlines, Visa y Wells Fargo. Sierra dice que participarán en el proceso de diseño, lo cual no es lo mismo que lanzar soporte (Sierra). Eso cambia una historia anterior: el día del anuncio, algunos medios señalaron la ausencia de OpenAI, y Bret Taylor, cofundador de Sierra, preside el consejo de OpenAI (AI Weekly).
Amazon, Anthropic y Google no figuran entre los socios listados en el lanzamiento ni en la publicación del borrador. Que no estén en una lista no prueba que estén fuera, así que vuelve a revisar las páginas de Sierra antes de citar esto. Claude, ChatGPT y Perplexity serían agentes personales naturales, y un estándar sin ningún asistente importante detrás se queda en una lista de tareas para las empresas. El día del anuncio, The Next Web señaló que no se había nombrado a ningún minorista, banco ni empresa de pagos europeos (The Next Web). La lista ampliada ya incluye a BBVA y Adyen.
Qué significa para desarrolladores y marketers
Los desarrolladores lo tienen más claro. Si tu producto ya tiene OAuth y una descripción OpenAPI, tienes hecha gran parte de la vía de API, y las reglas de tokens del borrador (corta duración, vinculados a una clave, nunca en una URL) parecen simples buenas prácticas. Lo nuevo es el archivo de descubrimiento y decidir los scopes.
Los marketers se enfrentan a una pregunta de medición. Hoy, un agente que investiga tu página de precios para un cliente parece un bot, o directamente no se ve. Una sesión que identifica al agente, y al cliente que hay detrás, convierte ese tráfico en algo que puedes contar y tratar distinto de los scrapers. Que eso sea una buena noticia depende de lo que quieras que los agentes digan de ti, y eso es tanto una cuestión de contenido como técnica.
Qué puede hacer una empresa ahora
Nada de esto requiere el protocolo. Todo ayuda tanto si el borrador se impone como si se desvanece.
- Revisa tus logs y tus herramientas antibots para averiguar qué tráfico de agentes ya te llega. Si usas Cloudflare, comprueba qué hacen sus reglas de bots con los agentes que actúan en nombre de un cliente.
- Escribe, por cada acción, qué puede leer un agente y qué puede cambiar. Usa la escalera de arriba: navegar, ver la cuenta, actuar con aprobación.
- Comprueba que los clientes pueden iniciar sesión mediante un flujo OAuth estándar. Los agentes se apoyarán en él.
- Pon tus acciones principales (estado del pedido, devoluciones, reservas) detrás de una API documentada o un servidor MCP. Un archivo OpenAPI bien descrito merece la pena de todos modos.
- Si vendes en Shopify, fíjate en lo que lance la plataforma en lugar de construirlo tú.
- Asigna a una persona la tarea de seguir el borrador. Lee la página de temas abiertos de la especificación cuando cambie.
El evaluador de abajo convierte esa lista en una autocomprobación rápida. Es nuestra propia lista, no forma parte del protocolo.
A quién no le hace falta aún: a un negocio sin inicios de sesión, sin API y sin agente de soporte. No tienes nada que exponer. Si eres un negocio de atención al cliente, la comparación más cercana es el agente de IA que ya usas (Sierra AI Agents es uno; el ranking de chatbots de soporte con IA recoge otros). Lecturas relacionadas: nuestra guía de compra de plataformas de agentes de IA y el ranking de los mejores agentes de IA.
Las preguntas abiertas
Identidad. El borrador permite que las empresas exijan registro de agentes, mantengan listas de permitidos y bloqueados por ID de cliente, y revoquen el ID de un cliente que haga mal uso del protocolo (especificación). Quién avala a un agente, y cómo lo verifica una tienda pequeña, queda en manos de cada empresa. En el momento del anuncio, la prensa decía que no había detalles sobre cómo prueban su identidad los agentes (FourWeekMBA). La especificación no describe un registro compartido de agentes de confianza.
Consentimiento. El inicio de sesión directo muestra los scopes solicitados y deja que la persona apruebe algunos, todos o ninguno. Eso está bien. Lo que no está resuelto es con qué frecuencia preguntarán los agentes y si la gente se limitará a hacer clic sin leer.
Responsabilidad. Si un agente reserva el vuelo equivocado, alguien asume el coste, y la especificación no dice quién. De hecho, no menciona la responsabilidad en absoluto. Tampoco menciona los pagos, que quedan señalados para más adelante.
Spam y abuso. Las empresas pueden limitar la tasa de creación de sesiones por ID de cliente. Está por probar si eso aguanta frente a agentes que rotan identidades.
Preguntas frecuentes
¿Está activo el Personal Agent Protocol?
No como estándar publicado. Hay una especificación Draft 0.1 pública y Sierra ha prometido talleres y una implementación de referencia. En las fuentes revisadas no se nombró ningún despliegue en producción.
¿Reemplaza a MCP?
No. Señala a MCP como una de las formas en que una empresa puede exponer sus acciones. MCP conecta una aplicación de IA con una herramienta. El borrador regula quién es el agente y qué puede hacer en una empresa determinada.
¿Tengo que publicar un archivo poppy.json?
Todavía no. El borrador dice que las empresas lo publican para el descubrimiento, pero nadie está obligado hasta que la especificación se estabilice y los agentes empiecen a leerlo. Lo útil es preparar las decisiones de fondo.
¿Puedo seguir bloqueando a los agentes de IA?
Sí. Bloquear es el primer peldaño de la escalera. El planteamiento del borrador es que tengas opciones entre bloquear y dar acceso total.
¿Gestiona pagos?
En el borrador, no. Sierra incluye los pagos sin compartir datos de la tarjeta como una extensión futura. Para el checkout de hoy, mira ACP o AP2.
¿Quién lo controla?
El borrador tiene licencia Apache 2.0 y lo publicó Sierra junto con Meta. En las páginas publicadas no aparece ningún organismo de gobierno, así que quién lo dirigirá a largo plazo es una pregunta abierta.