

La mayoría de las listas de herramientas de seguridad con IA tratan la categoría como un único estante. No lo es. Una plataforma de postura en la nube, un filtro de correo y un escáner de código protegen cosas distintas y usan la IA para tareas distintas. El ranking de 2026 que verás más abajo se entiende mejor si lo separas por capas: Wiz para la nube, Darktrace para la red y más allá, Abnormal AI para el correo, Qualys para vulnerabilidades, Snyk para el código.
Ese es el marco de todo lo que sigue. Debajo del ranking encontrarás selecciones rápidas, lo que cambió en 2026 (buena parte son cambios de propiedad), un repaso sin adornos de dónde la IA aporta valor y dónde es puro maquillaje, doce reseñas breves y una herramienta de decisión para responsables de seguridad y de TI que necesitan una primera preselección, no una competición completa entre proveedores.
Una cosa más antes de empezar. Casi ninguno de estos proveedores publica precios. Cuando lo hacen, citamos la página. Cuando no, lo decimos en lugar de adivinar.
El top 25 ahora mismo
- # 1Mejor opciónWizApp de IAWiz es una plataforma de ciberseguridad impulsada por AI que integra código, nube y tiempo de ejecución para mejorar la seguridad en todas las aplicaciones en la nube y AI. Automatiza la reducción de riesgos y la respuesta a amenazas, permitiendo a los equipos de seguridad operar a la velocidad de AI y proteger sus entornos de manera efectiva.72ToolRankFuerte
- # 2SubcampeónMicrosoft SentinelPlataformaMicrosoft Sentinel es una plataforma SIEM nativa de la nube diseñada para mejorar las operaciones de seguridad al detectar amenazas más rápido, automatizar respuestas y reducir costos con un lago de datos. Se integra con Microsoft Defender para ofrecer una experiencia de seguridad unificada.70ToolRankFuerte
- # 3Tercer puestoOperaciones de Seguridad de GoogleApp de IALas Operaciones de Seguridad de Google, anteriormente Chronicle, empoderan a los equipos de seguridad para detectar, investigar y responder a amenazas con la velocidad, escala e inteligencia de Google. Ofrece una experiencia unificada a través de SIEM, SOAR e inteligencia de amenazas para mejorar las capacidades de detección, investigación y respuesta.70ToolRankFuerte

- 4Microsoft Defender for CloudPlataformaMicrosoft Defender for Cloud es una solución de seguridad y CNAPP que protege el desarrollo de aplicaciones nativas de la nube en entornos multicloud e híbridos. Ofrece visibilidad de extremo a extremo, priorización de riesgos y capacidades de remediación, asegurando una gestión segura de la infraestructura y el ciclo de vida de las aplicaciones.69ToolRankFuerte
- 5Microsoft Defender XDRPlataformaMicrosoft Defender XDR es una plataforma integral de ciberseguridad que unifica capacidades de detección y respuesta extendidas. Protege a las organizaciones correlacionando señales de diversas fuentes, proporcionando información procesable para acelerar la detección y respuesta ante amenazas.69ToolRankFuerte
- 6DarktraceApp de IADarktrace es una plataforma de ciberseguridad basada en IA que interrumpe ciberataques en segundos, incluyendo ransomware y phishing por correo electrónico. Utiliza IA Adaptativa para aprender de datos empresariales únicos, lo que permite a las organizaciones detectar y responder a amenazas de manera efectiva.69ToolRankFuerte
- 7Microsoft Security CopilotApp de IAMicrosoft Security Copilot es una solución de ciberseguridad impulsada por IA que proporciona información y automatización para ayudar a los equipos a defenderse a la velocidad de la máquina. Se integra con los productos de seguridad de Microsoft para mejorar las capacidades de detección y respuesta ante amenazas.68ToolRankFuerte
- 8Abnormal AIApp de IAAbnormal AI es una plataforma de seguridad de IA conductual que protege el correo electrónico, la identidad y la IA, deteniendo eficazmente las amenazas internas. Confiada por más de 4,500 organizaciones, automatiza decisiones críticas de seguridad para combatir ataques cibernéticos sofisticados.65ToolRankFuerte
- 9SAS Fraud ManagementApp de IASAS Fraud Management es una solución nativa de la nube diseñada para detectar, prevenir y gestionar el fraude en tiempo real. Aprovecha la IA, el aprendizaje automático y la analítica predictiva para mejorar la precisión de la detección de fraude y mejorar la experiencia del cliente.61ToolRankFuerte
- 10Cisco AI DefenseApp de IACisco AI Defense es una solución integral de seguridad de IA diseñada para proteger a las empresas de los riesgos únicos asociados con el desarrollo y la implementación de IA. Ofrece protección de extremo a extremo, asegurando la seguridad y protección de las aplicaciones de IA en entornos multi-nube.60ToolRankFuerte
- 11Amazon MacieApp de IAAmazon Macie es un servicio de seguridad de datos que utiliza aprendizaje automático y coincidencia de patrones para descubrir y proteger datos sensibles. Proporciona descubrimiento de datos automatizado, visibilidad rentable y seguridad mejorada para los datos almacenados en Amazon S3.60ToolRankFuerte
- 12Cortex XDRApp de IACortex XDR de Palo Alto Networks mejora la seguridad de los endpoints con detección y respuesta a amenazas impulsadas por IA. Integra datos de múltiples fuentes para prevenir y mitigar ciberataques de manera efectiva, reduciendo el tiempo de investigación y los costos operativos.59ToolRankSólido
- 13Lacework FortiCNAPPApp de IALacework FortiCNAPP es una plataforma integral de protección de aplicaciones nativas de la nube. Aprovecha la IA para asegurar aplicaciones desde el código hasta la nube, garantizando una protección robusta contra amenazas cibernéticas en evolución.59ToolRankSólido
- 14Kount Servicios de Identidad y FraudeApp de IAKount, parte de Equifax, ofrece servicios avanzados de identidad y fraude para ayudar a las empresas a detectar y prevenir el fraude, verificar identidades y proteger ingresos utilizando IA, aprendizaje automático y análisis en tiempo real.59ToolRankSólido
- 15Plataforma de Gestión de Exposición Tenable OneApp de IATenable One es una plataforma de gestión de exposición impulsada por IA que unifica la visibilidad de seguridad, la información y la acción en toda la superficie de ataque, ayudando a las organizaciones a gestionar los riesgos cibernéticos de manera efectiva.59ToolRankSólido
- 161Password Unified AccessApp de IA1Password Unified Access es una plataforma de seguridad de identidad que ayuda a los equipos de seguridad a descubrir, asegurar y auditar el acceso entre humanos, agentes de IA y máquinas. Integra cinco productos para cerrar las brechas de visibilidad y gobernanza.59ToolRankSólido
- 17Okta Protección contra Amenazas de IdentidadApp de IAOkta Protección contra Amenazas de Identidad utiliza evaluaciones de riesgo impulsadas por IA para proporcionar una evaluación de amenazas de identidad en tiempo real y respuestas automatizadas, asegurando una protección continua en su entorno.59ToolRankSólido
- 18Cortex XSOARApp de IACortex XSOAR de Palo Alto Networks automatiza las operaciones de seguridad, unificando la respuesta a incidentes, la inteligencia de amenazas y la automatización de flujos de trabajo para mejorar la eficiencia del SOC y reducir el tiempo de remediación.58ToolRankSólido
- 19FortiAI AssistApp de IAFortiAI Assist aprovecha la IA generativa para mejorar las operaciones de seguridad, permitiendo a los equipos tomar decisiones informadas, responder a amenazas y simplificar tareas complejas. Está diseñado para mejorar la eficiencia y efectividad de la ciberseguridad.58ToolRankSólido
- 20Plataforma de Seguridad AI de ProofpointApp de IALa Plataforma de Seguridad AI de Proofpoint proporciona una protección integral para el uso de AI en empresas, asegurando una adopción segura de AI con seguridad consciente de la intención y contexto de datos. Ofrece descubrimiento unificado, aplicación de políticas en tiempo de ejecución y auditorías para proteger datos sensibles y gobernar interacciones de AI.57ToolRankSólido
- 21FortiAI ProtectApp de IAFortiAI Protect de Fortinet utiliza IA en tiempo real para bloquear amenazas emergentes y priorizar respuestas con evaluación de riesgo contextual. Minimiza falsos positivos y detecta amenazas ocultas, incluyendo IA en la sombra, mientras aplica un uso seguro de la IA a través de controles y políticas en tiempo real.57ToolRankSólido
- 22Project Perception | Microsoft SecurityAgente de IAProject Perception de Microsoft Security utiliza agentes de IA para la seguridad agentica, habilitando flujos de trabajo multi-agente y defensa. Se integra con Microsoft Defender para proporcionar protección proactiva y continua con supervisión humana.56ToolRankSólido
- 23Snyk AI Security PlatformApp de IASnyk AI Security Fabric es un validador independiente que garantiza que el código, los agentes y las aplicaciones generados por IA sean confiables. Ayuda a las organizaciones a innovar de manera segura validando y gobernando los procesos de desarrollo de IA.56ToolRankSólido
- 24IdiraApp de IAIdira es la plataforma de seguridad de identidad de Palo Alto Networks, construida a partir de su adquisición de CyberArk. Unifica la gestión de acceso privilegiado con la seguridad de identidad de máquinas y agentes de IA, descubriendo, controlando y gobernando cada identidad humana, de máquina y agente en entornos de nube híbrida. Está dirigida a equipos de seguridad y TI en empresas que gestionan el crecimiento de privilegios impulsado por IA y el cumplimiento.56ToolRankSólido
- 25Plataforma de Ciberseguridad QualysApp de IAQualys ofrece una plataforma de ciberseguridad integral que ayuda a las empresas a identificar, evaluar y mitigar riesgos. Con herramientas para la gestión de vulnerabilidades, detección de amenazas y cumplimiento, proporciona un enfoque unificado para gestionar amenazas cibernéticas y mejorar la postura de seguridad.56ToolRankSólido







Cómo funciona ToolRank
ToolRank es el motor de clasificación propio de ToolPotion.
Evalúa de forma continua cientos de señales de toda la web abierta —tráfico real y popularidad, audiencia y fuerza de la comunidad, autoridad y trayectoria, adopción e interacción— y procesa millones de datos para situar cada herramienta donde se ha ganado estar.
Cada tipo de IA se mide con su propio modelo a medida: lo que demuestra tracción en una app SaaS no es lo mismo que en un framework de código abierto o en un canal de creador. No estar en una plataforma nunca cuenta en contra de una herramienta: ToolRank valora la evidencia que existe.
Sin posiciones pagadas. Sin cifras autodeclaradas.
Selecciones rápidas
- Lo mejor para entornos cloud es Wiz, la primera entrada del ranking de 2026 y ahora parte de Google Cloud.
- Lo mejor para detectar en la red lo que las reglas no ven es Darktrace, #2 del ranking con un ToolRank de 68.
- Lo mejor para frenar el fraude por compromiso de correo empresarial es Abnormal AI, #3 con una puntuación de 66.
- Lo mejor para gestionar acumulaciones de vulnerabilidades en un entorno mixto es Qualys.
- Lo mejor para desarrolladores que publican código escrito con IA es Snyk, que además tiene un plan gratuito.
- Lo mejor para equipos pequeños con presupuesto ajustado es Aikido Security, con un plan gratuito y un plan de pago desde 300 $ al mes.
Qué cambió en 2026
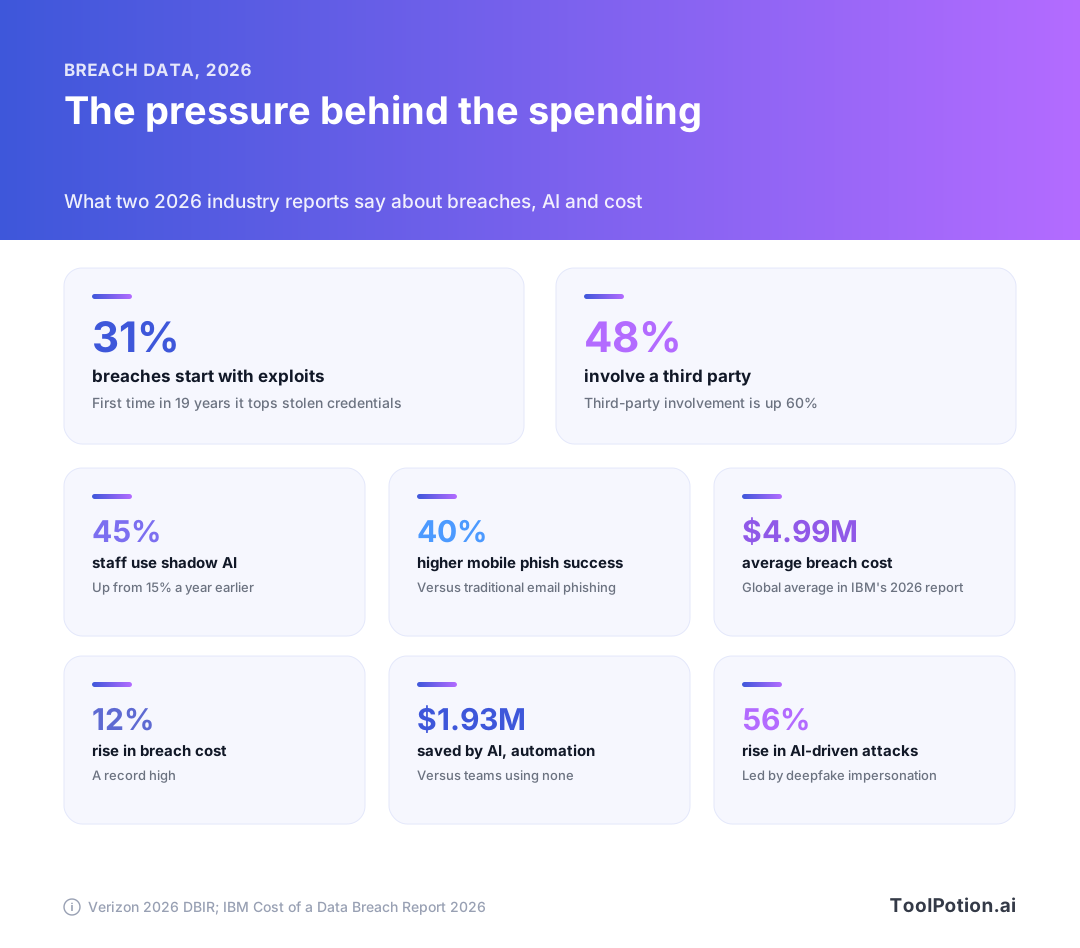
Empecemos por la presión. El informe de brechas de 2026 de Verizon concluyó que casi un tercio de las brechas empieza con una vulnerabilidad explotada, la primera vez en 19 años que esto supera a las credenciales robadas. La implicación de terceros subió al 48 % de las brechas. Y el uso de IA en la sombra por parte de los empleados pasó del 15 % al 45 % en un año. IBM sitúa el coste medio de una brecha en 4,99 millones de dólares, un récord, mientras que los equipos que usan IA y automatización de forma extensiva ahorraron unos 1,93 millones frente a los que no usan ninguna.
El segundo cambio es quién es dueño de qué. Google completó la adquisición de Wiz en 2026. Según Google, Wiz mantiene su marca y sigue funcionando en AWS, Azure, Oracle y Google Cloud. Palo Alto Networks cerró su acuerdo con CyberArk y la plataforma de identidad ahora tiene la marca Idira. Promptfoo, la herramienta de código abierto de red teaming para IA, anunció que se une a OpenAI. Thoma Bravo sacó Darktrace de bolsa y Egress pertenece a KnowBe4.
Si vas a comprar, la propiedad importa más que antes. Una herramienta que el año pasado era independiente puede ser ahora una función de una plataforma mayor, con otro modelo de ventas. Pregunta por la hoja de ruta y los compromisos de soporte antes de firmar un contrato plurianual.
El tercer cambio es territorio nuevo. Los proveedores ahora venden seguridad para la propia IA: gobernanza de agentes, pruebas de prompt injection, descubrimiento de IA en la sombra. Trátalo como una partida aparte de la defensa asistida por IA. Otro problema, otro comprador.
Dónde ayuda de verdad la IA y dónde es maquillaje
Quita el marketing y la IA hace unas pocas tareas en seguridad. Aprende cómo es lo normal y marca lo que se desvía. Agrupa y ordena montones de alertas para que los analistas no tengan que leerlas todas. Redacta un resumen de investigación. En unos pocos productos, ejecuta por su cuenta una acción de contención.
La tarea intermedia, el triaje, es donde la evidencia es más sólida, porque el volumen de alertas es el dolor diario de todo equipo de seguridad. La detección por anomalías tiene un historial más largo, pero con un coste conocido: lo inusual no es lo mismo que lo malicioso, así que el ajuste nunca termina del todo. La respuesta autónoma es la parte que más hay que cuestionar. Es potente cuando acierta y cara cuando no, y todos los proveedores de aquí dicen que los analistas mantienen el control. Pregunta exactamente cómo es ese control.
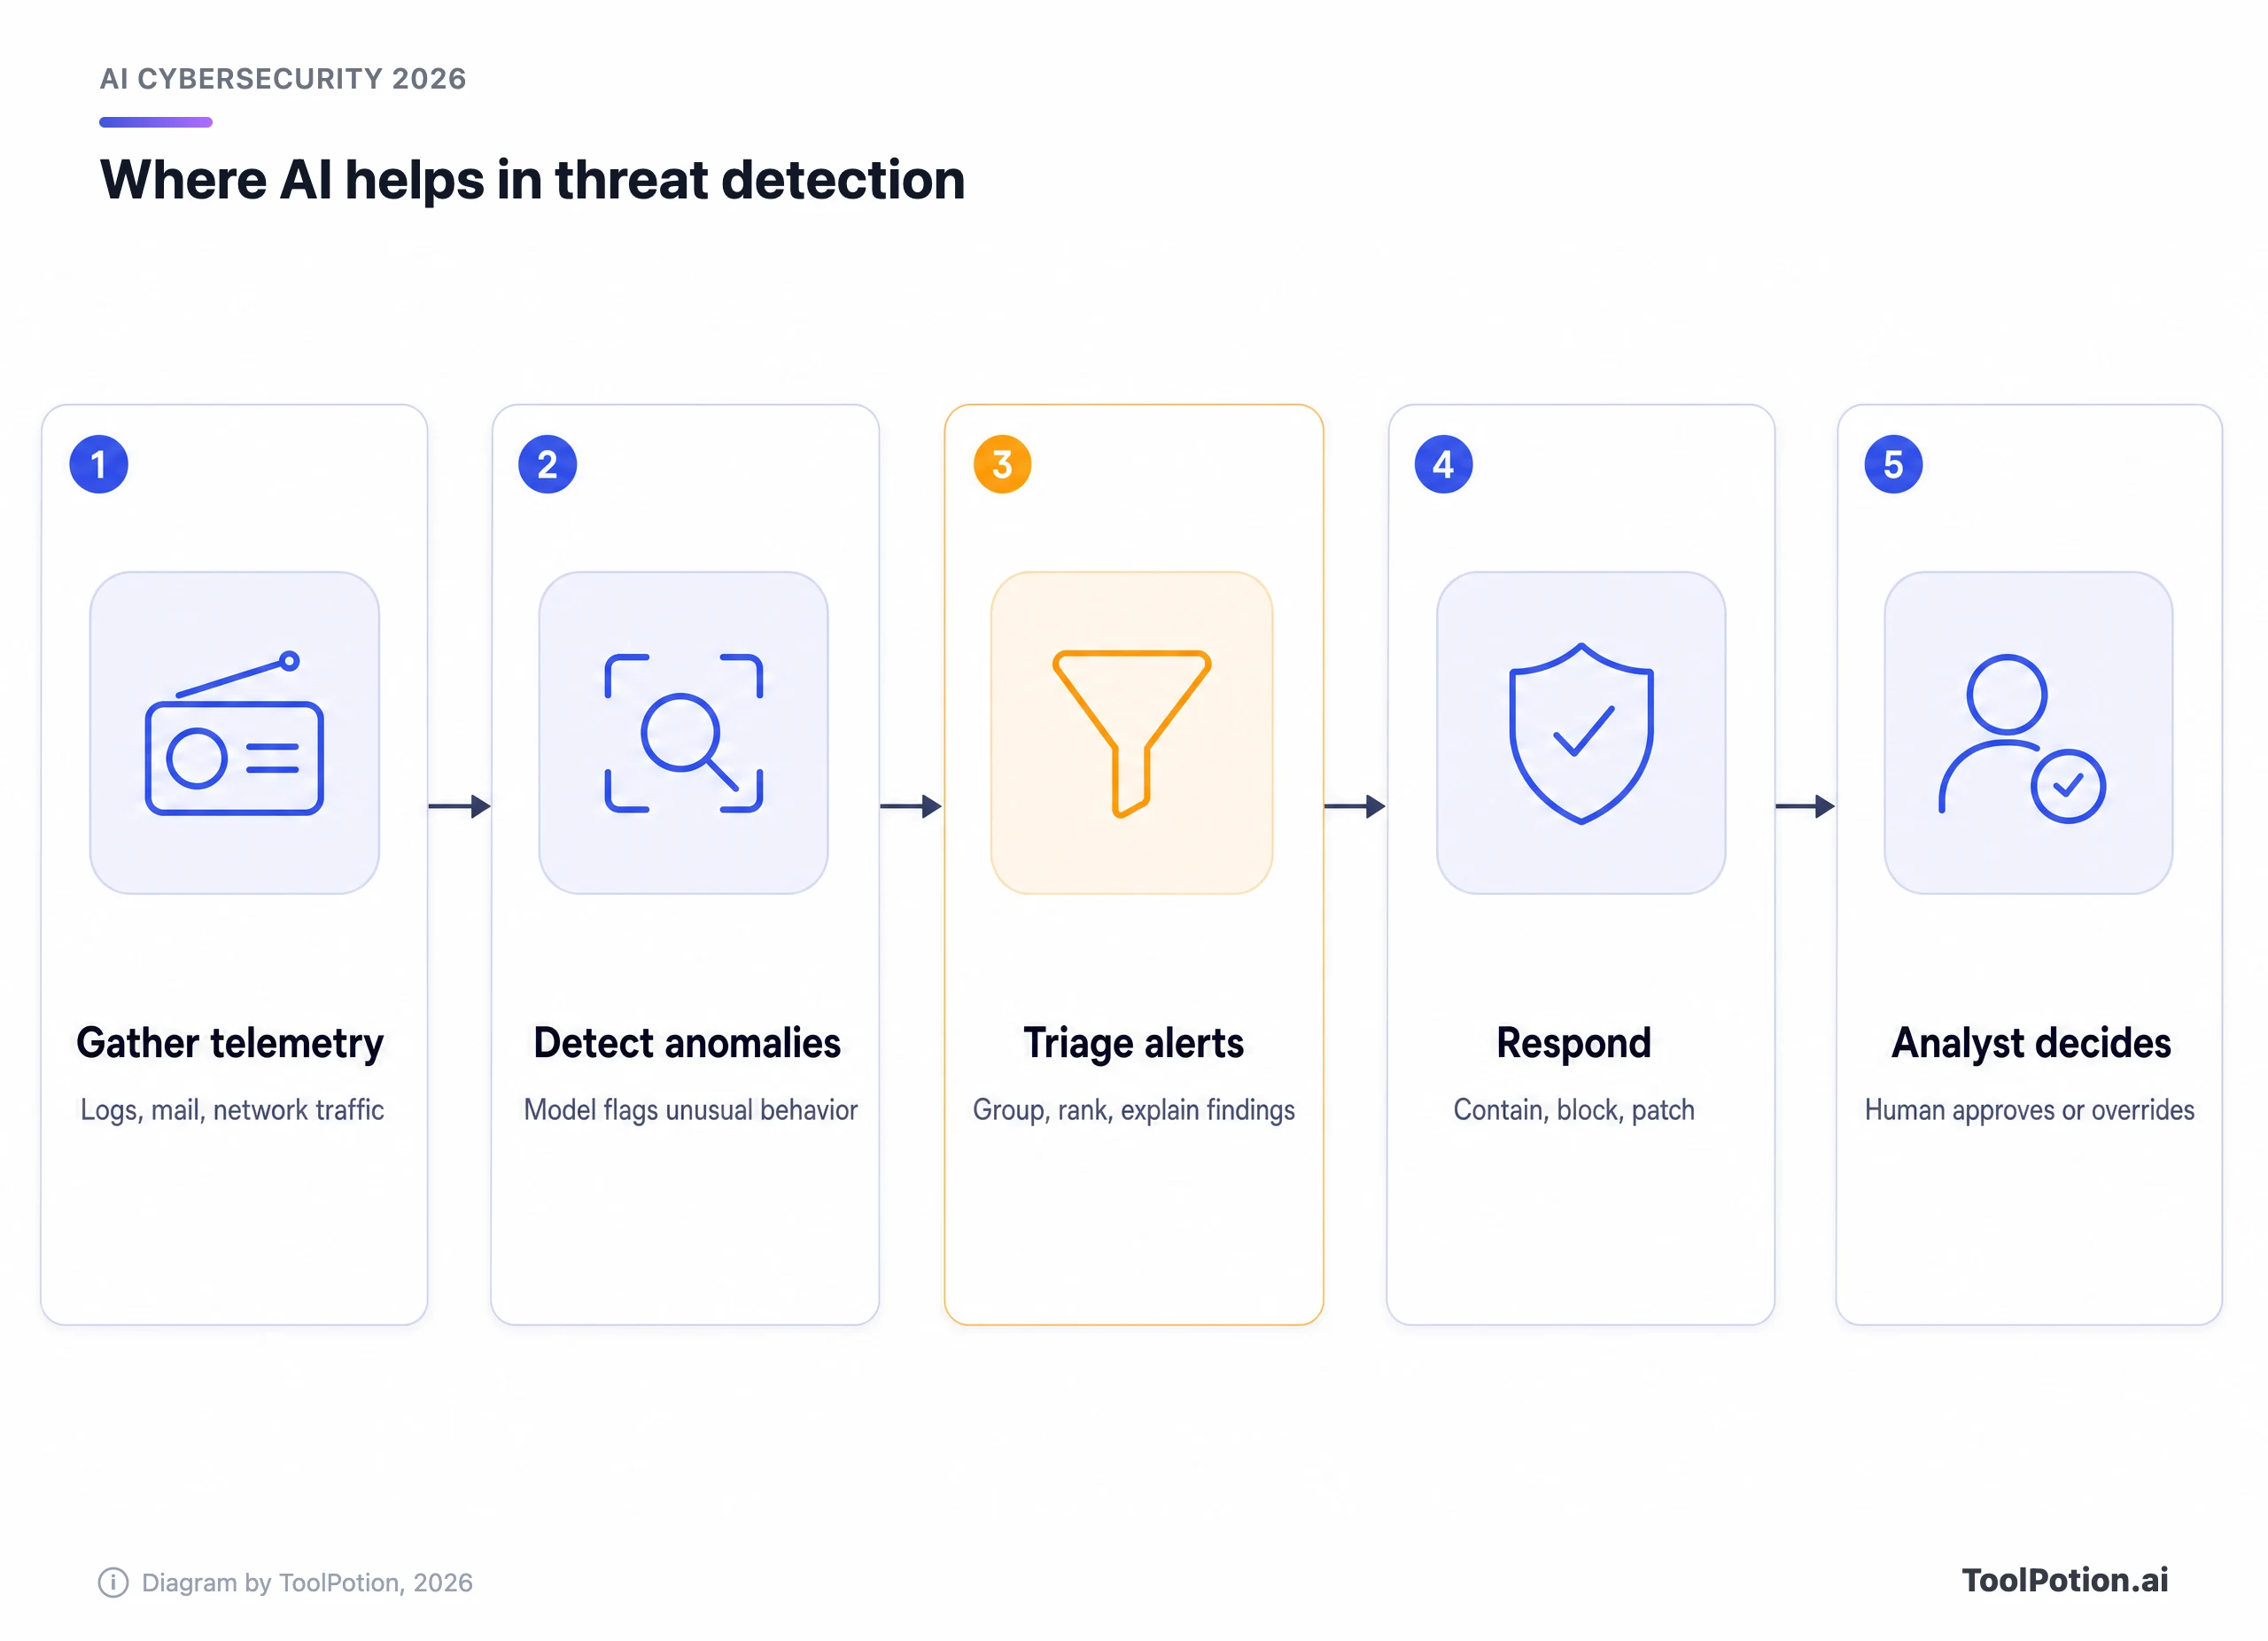
El maquillaje de marketing tiende a concentrarse en dos sitios. Uno es la palabra «autónomo», que a menudo significa una regla que se dispara automáticamente cuando la puntuación de un modelo supera un umbral. El otro son las afirmaciones de detección sin una fuente de datos concreta. Un proveedor que sabe decir de qué aprende (cabeceras de correo, registros de flujo, logs de auditoría en la nube) suele estar describiendo un mecanismo real.
Usa esa secuencia como prueba. Cuando un proveedor diga «con IA», busca el paso. Si la respuesta es vaga, estás pagando por el adjetivo.
Qué capa protege cada herramienta
Las pilas de seguridad se organizan en capas, y la mayoría de las herramientas de este ranking son fuertes en una y flojas en el resto. La pila de abajo es como las agrupamos. El código y las apps de IA van arriba: es la capa más nueva y la que crece más rápido. La identidad y la exposición van abajo, donde los problemas de siempre, como los privilegios obsoletos y los servidores sin parchear, siguen causando la mayor parte del daño.
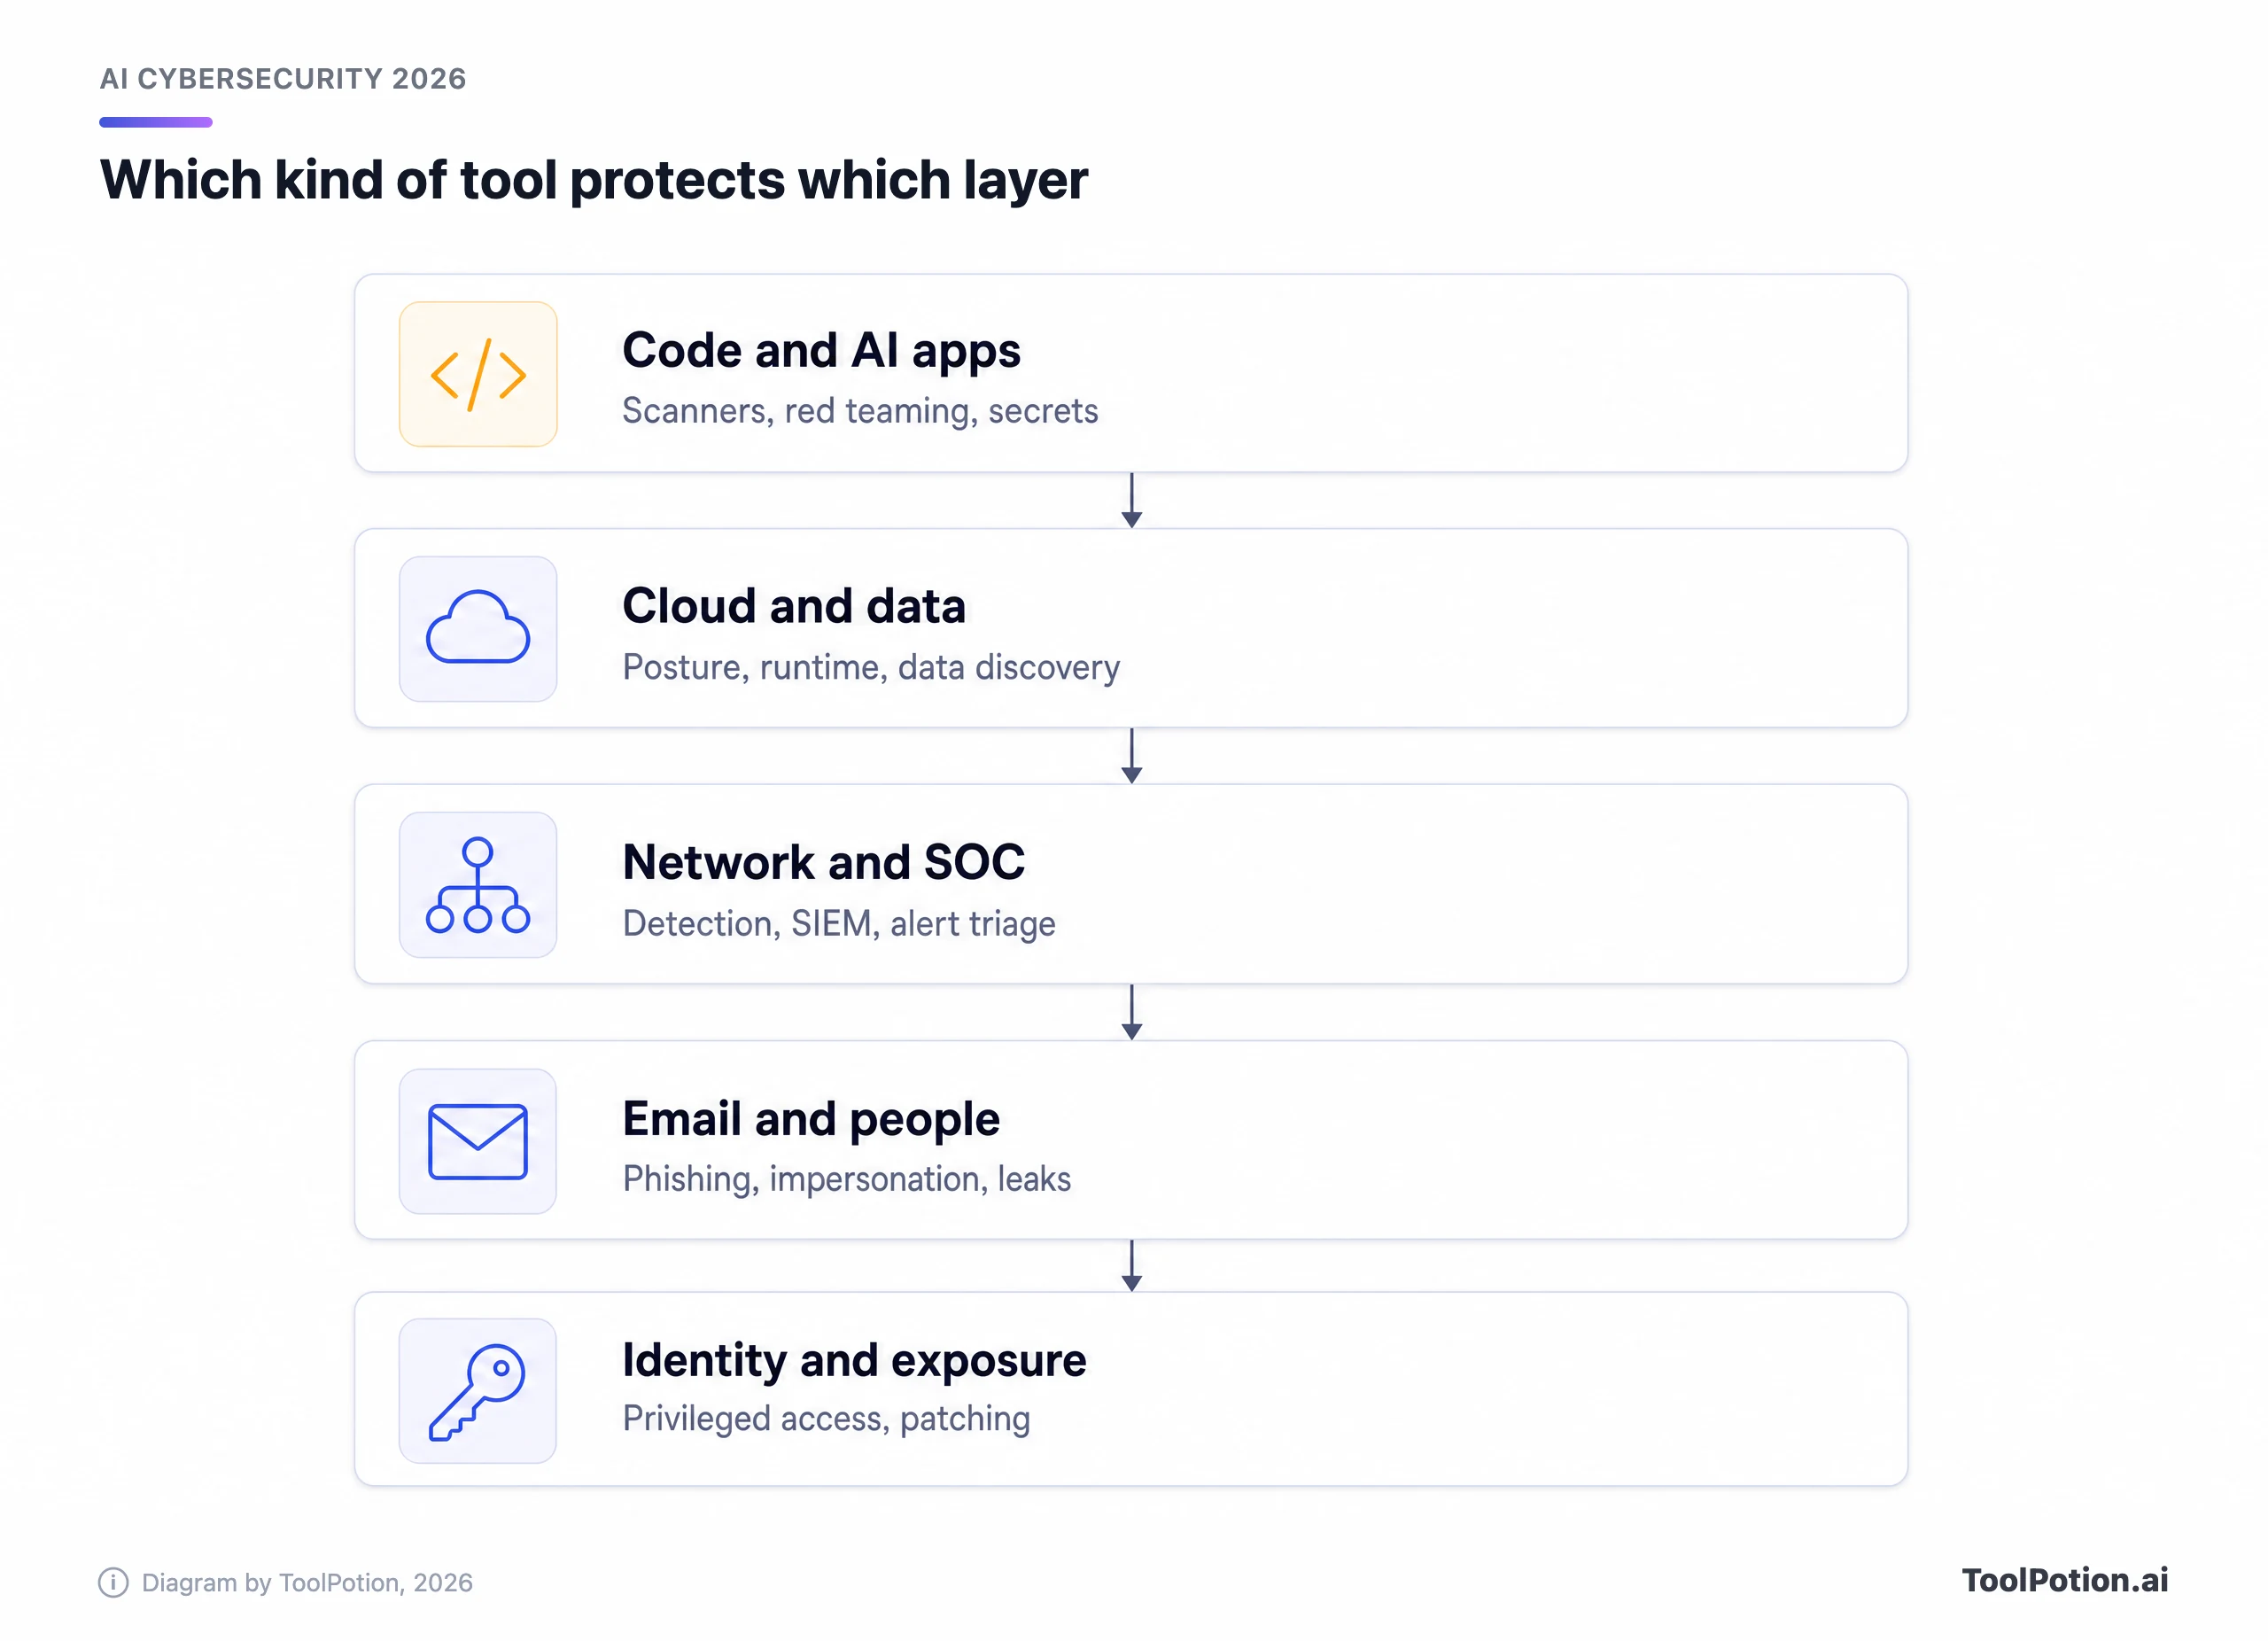
Las plataformas difuminan las fronteras, y Darktrace en particular vende en red, correo y nube. Aun así, comprar por capas es la forma más limpia de no pagar dos veces por la misma cobertura.
Los líderes, capa por capa
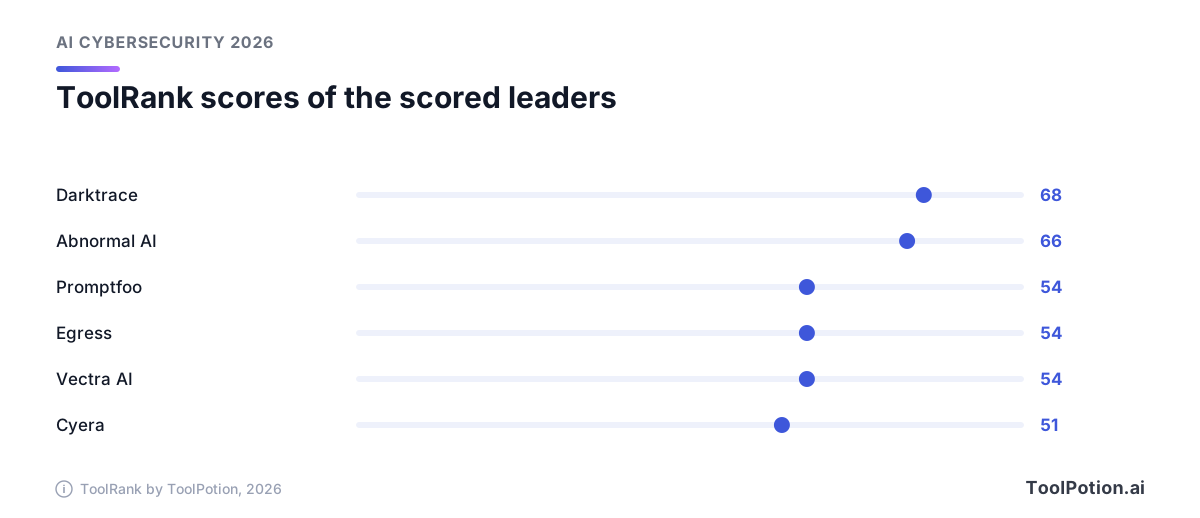
Solo algunas entradas tienen puntuación ToolRank en 2026. Donde existe, la usamos; donde no, no comparamos. El gráfico muestra las seis herramientas con puntuación del top 25.
Wiz: lo mejor para seguridad en la nube
Wiz es el #1 del ranking de 2026 y todavía no tiene puntuación ToolRank. Construye un único grafo a partir del código, la nube y el runtime para que el equipo de seguridad vea qué configuración errónea es realmente alcanzable y peligrosa. Su propuesta es visibilidad sin agentes y priorización de riesgos, y la IA está sobre todo en la priorización. El inconveniente es el nuevo propietario. Google dice que Wiz seguirá siendo multicloud, pero si trabajas sobre todo en AWS o Azure, querrás la neutralidad a largo plazo por escrito. El precio no es público.
Darktrace: lo mejor para detección de red con autoaprendizaje
Darktrace es el #2 con un ToolRank de 68, en el nivel fuerte. Su Self-Learning AI construye un modelo de comportamiento normal para cada organización, y luego señala, e incluso puede interrumpir, las desviaciones en red, correo, nube y tecnología operativa. La tecnología operativa también figura entre sus casos de uso, lo que importa si gestionas fábricas o servicios públicos. El inconveniente es el de todo motor de anomalías: espera un periodo de ajuste y una conversación difícil sobre qué acciones automáticas vas a permitir. El precio es bajo presupuesto.
Abnormal AI: lo mejor para ataques por correo e identidad
Abnormal AI es el #3, con 66 puntos y nivel fuerte. Se conecta por API a Microsoft 365 y Google Workspace y construye una línea base de cada remitente y destinatario, lo que encaja con los intentos de suplantación que no llevan ningún enlace malicioso que escanear. Su ficha en el ranking dice que lo usan más de 4.500 organizaciones. Una preocupación razonable es el solapamiento con la protección de correo por la que ya pagas a Microsoft. Pruébalo en paralelo con correo real antes de decidir qué sustituye.
Qualys: lo mejor para gestión de vulnerabilidades en un entorno mixto
Qualys es el #4 y no tiene puntuación. Es el veterano de la lista (la empresa nació en 1999) y su verdadera fortaleza es la amplitud: servidores, endpoints, nube y cumplimiento en un solo inventario de activos. Su historia de IA gira en torno a la remediación. Su producto TruRisk Eliminate puntúa la probabilidad de que un parche rompa algo, usando resultados de parches aportados por la comunidad, y puede aplicar parches de bajo riesgo de forma automática (Qualys explica el enfoque). Dado que las vulnerabilidades explotadas ya encabezan las vías de entrada de las brechas, un camino de parcheo más seguro es un uso práctico de la IA. El precio no es público.
Snyk: lo mejor para código generado por IA
Snyk es el #5 y no tiene puntuación. En 2026 se reposicionó en torno al software creado con IA: sus productos Evo gobiernan a los agentes de programación y validan lo que escriben. El precio es público, algo raro en esta categoría. Un plan Free cubre 5 proyectos, Team empieza en 25 $ al mes para hasta 10 desarrolladores, y todo lo agéntico requiere un contrato enterprise con modelo de créditos, según la página de planes de Snyk. El inconveniente es la dispersión de costes al añadir capacidades. Calcúlalo por contribuidor activo antes de comprometerte.
Sumo Logic: lo mejor para triaje de alertas en SIEM
Sumo Logic es el #6. Su SIEM en la nube ya incluye los agentes de IA Dojo, y el SOC Analyst Agent, disponible de forma general en 2026, investiga alertas y devuelve veredictos respaldados por evidencias. Es el paso de triaje del diagrama anterior, hecho producto. Las afirmaciones del propio proveedor sobre tiempos de respuesta más rápidos no están verificadas, así que pruébalo con tu mezcla de alertas. Encaja en equipos que ya quieren logs y SIEM en un solo lugar.
Proofpoint: lo mejor para grandes programas de correo y datos
Proofpoint, en el #7, es el peso pesado de la seguridad centrada en las personas. Su propuesta actual abarca correo, herramientas de colaboración, protección de datos y, como novedad, seguridad para agentes e interacciones de IA. Esa amplitud encaja con grandes organizaciones que quieren un solo proveedor, y es menos natural para un equipo de TI de diez personas. Espera un proceso comercial. Su principal competidor en correo dentro del ranking es Mimecast, en el #17, y el ranking incluye a ambos.
Idira: lo mejor para identidades privilegiadas y de máquina
Idira es el #8. Es el linaje de CyberArk bajo Palo Alto Networks, que la describe como construida sobre el legado de CyberArk. Cubre el acceso privilegiado de personas, cargas de trabajo y agentes de IA, con acceso just-in-time y gestión de secretos. Si tu historia de brecha son credenciales robadas o cuentas de servicio con permisos excesivos, esta es la capa en la que invertir. El riesgo de transición es real, así que pregunta por la continuidad del soporte.
Promptfoo: lo mejor para probar tus propias apps de IA
Promptfoo es el #9, con 54 puntos y nivel sólido. Es la pieza que no encaja del todo, porque ataca tu app de IA antes que los atacantes, con red teaming automatizado para prompt injection, fugas de datos e incumplimiento de reglas, integrado en CI/CD. Sus fundadores indican que más de 350.000 desarrolladores lo han usado y aseguran que seguirá siendo de código abierto tras el acuerdo con OpenAI. Eso lo convierte en un punto de partida barato. La duda es qué neutralidad mantendrá una herramienta propiedad de un proveedor de modelos cuando pruebes los modelos de otros.
Aikido Security: el mejor paquete AppSec económico
Aikido Security es el #11. Reúne comprobaciones de código, nube y runtime en un solo panel y filtra el ruido para que los desarrolladores vean menos falsas alarmas. Según su página de precios, un plan Developer gratuito cubre dos usuarios y diez repositorios, y el plan Basic cuesta 300 $ al mes. Para una startup es mucho más amable que un formulario de presupuesto. El límite es la profundidad: las empresas con requisitos estrictos de cumplimiento se les quedará pequeño.
Egress: lo mejor para errores en el correo saliente
Egress ocupa el #12 con una puntuación de 54, nivel sólido. Ahora parte de KnowBe4, se centra en la mitad del riesgo de correo que otros ignoran: destinatarios equivocados, fugas accidentales y exfiltración de datos, además de la defensa contra phishing. Esto importa sobre todo a equipos regulados que manejan datos sensibles de clientes o pacientes. El precio no figura.
Vectra AI: lo mejor para detección y respuesta en red
Vectra AI es el #14, con 54 puntos y nivel sólido. Vectra afirma que fue nombrada Líder en el Magic Quadrant de Gartner 2026 para detección y respuesta de red. Es el rival más cercano de Darktrace para equipos SOC, y la que conviene meter en una prueba de concepto junto a él. Su propuesta es ayudar a los equipos de seguridad con la detección y la investigación, así que compárala con Darktrace sobre tu propio tráfico de red.
Los líderes, lado a lado
La tabla reúne lo que está documentado. Ordena por posición, capa o propietario. «No figura» significa que el proveedor no publica precio, no que sea caro.
Cómo elegir
Los compradores suelen atascarse en dos decisiones. Una es plataforma frente a especialistas. La otra es comparar productos con precios ocultos. Consolidar reduce consolas y contratos, pero puede meter un módulo débil en el mismo paquete que uno fuerte. Los especialistas son más afinados y suponen más trabajo de integración. Un camino intermedio razonable es una plataforma para la capa que más te importa, más un especialista donde la plataforma se queda claramente corta.
Empieza por la capa donde una brecha dolería más, no por la lista de proveedores. Una empresa que vive en Microsoft 365 y tiene controles de correo débiles debería mirar el correo antes que cualquier cosa más vistosa. Una startup cloud-native que lanza funciones de IA tiene otra primera compra. La herramienta de abajo lo resuelve en dos preguntas.
Se repiten tres situaciones. Si no tienes analistas dedicados, prioriza productos que hagan el triaje por ti y evita todo lo que necesite un SIEM bien ajustado. Si tienes un SOC, pregunta si la herramienta reduce alertas o solo añade otra consola. Si trabajas en un sector regulado, revisa la residencia de datos y qué hace el proveedor con tu telemetría. Nuestros rankings para analistas de seguridad, responsables de TI e ingenieros DevOps reordenan el mismo universo por rol.
Preguntas para hacer a todos los proveedores
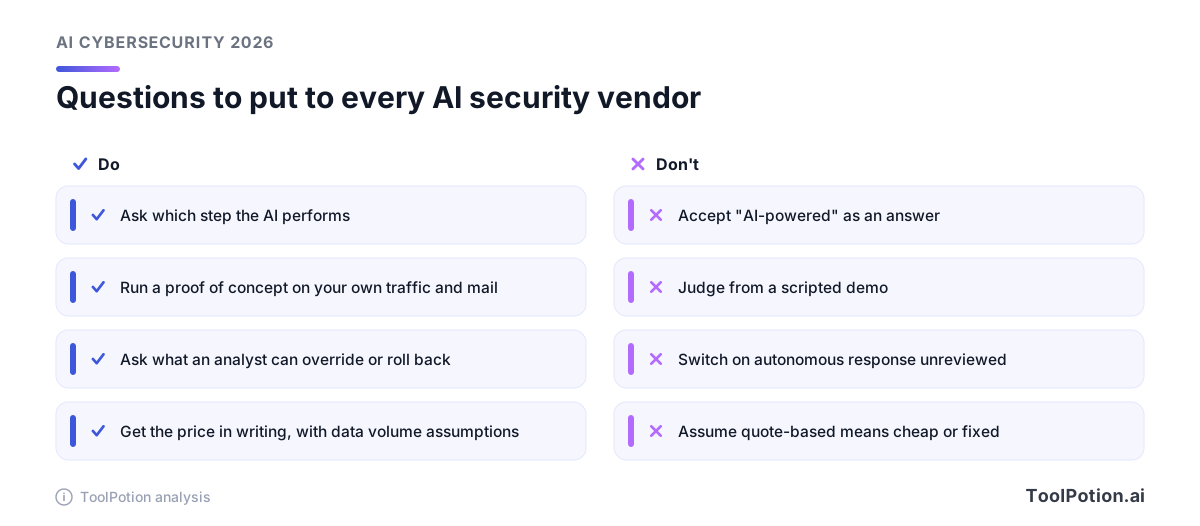
Una prueba de concepto es la única comparación justa. Da a dos proveedores las mismas dos semanas, los mismos datos y los mismos analistas, y cuenta cuántas alertas envía cada uno a una persona y cuántas de ellas resultan relevantes. Las demos de los proveedores están pensadas para evitar justo esa comparación.
El precio es la primera fricción. La mayoría de los proveedores cotiza por puestos, volumen de datos o activos, así que dos presupuestos rara vez son comparables. Consigue las hipótesis por escrito.
Para una visión más amplia, el ranking de Seguridad y privacidad cubre herramientas fuera de esta categoría, y el directorio completo enumera todo lo que seguimos aquí.
Sobre ToolRank
ToolRank es el ranking independiente de herramientas de IA de ToolPotion. La posición no se puede comprar, y las puntuaciones y niveles se muestran cuando están disponibles. Consulta todos los rankings en /en/top, o vuelve al ranking de las 150 mejores herramientas de ciberseguridad con IA.
Nombres emergentes y nuevos que conviene vigilar
Justo fuera del top 25 está Orca Security, una plataforma cloud sin agentes en el #26, seguida de Semgrep para escaneo de código en el #27. XBOW en el #28 y Strix en el #32 venden pruebas de penetración autónomas, un área donde la IA avanza rápido y donde conviene hacer preguntas duras sobre el alcance y los controles de seguridad.
Dentro del top 25, Cyera, en el #23, tiene una puntuación de 51 (nivel sólido) y se centra en descubrir y clasificar datos sensibles. Varonis, en el #18, Aqua Security, en el #21, y Checkmarx, en el #25, son nombres consolidados en seguridad de datos, contenedores y aplicaciones. Aquí no las hemos analizado en detalle, pero merecen un lugar en una lista más larga.
Preguntas frecuentes
¿Cuál es la mejor herramienta de ciberseguridad con IA en 2026?
No hay una sola. Wiz lidera el ranking de 2026 en nube, Darktrace y Abnormal AI tienen las puntuaciones ToolRank más altas, y la elección correcta depende de la capa que necesites proteger primero.
¿Sigue siendo Wiz independiente?
No. Google completó su adquisición en 2026. Google afirma que Wiz mantiene su marca y sigue dando soporte a AWS, Azure, Oracle y Google Cloud.
¿Cuánto cuestan las herramientas de ciberseguridad con IA?
La mayoría funciona con presupuesto a medida, así que no hay cifra pública para Wiz, Darktrace, Abnormal AI ni Qualys. Snyk publica un plan Free y Team desde 25 $ al mes, y Aikido publica un plan gratuito y Basic a 300 $ al mes.
¿Sustituye la IA a un analista de seguridad?
No, según la evidencia que hay aquí. La IA acorta el triaje y la investigación, pero los proveedores describen a analistas que aprueban o anulan las acciones. Desconfía de cualquier promesa de seguridad totalmente autónoma.
¿Qué debería comprar primero un equipo pequeño?
Elige la capa con los controles más débiles hoy. Para muchos equipos pequeños es el correo, y después el escaneo de código. Los planes gratuitos de Snyk y Aikido te permiten probar la capa de código sin pasar por una orden de compra.
¿Cuál es la diferencia entre detección y triaje?
La detección decide que algo parece estar mal. El triaje decide cuál de las muchas cosas que parecen estar mal merece primero el tiempo de una persona.