Descripción
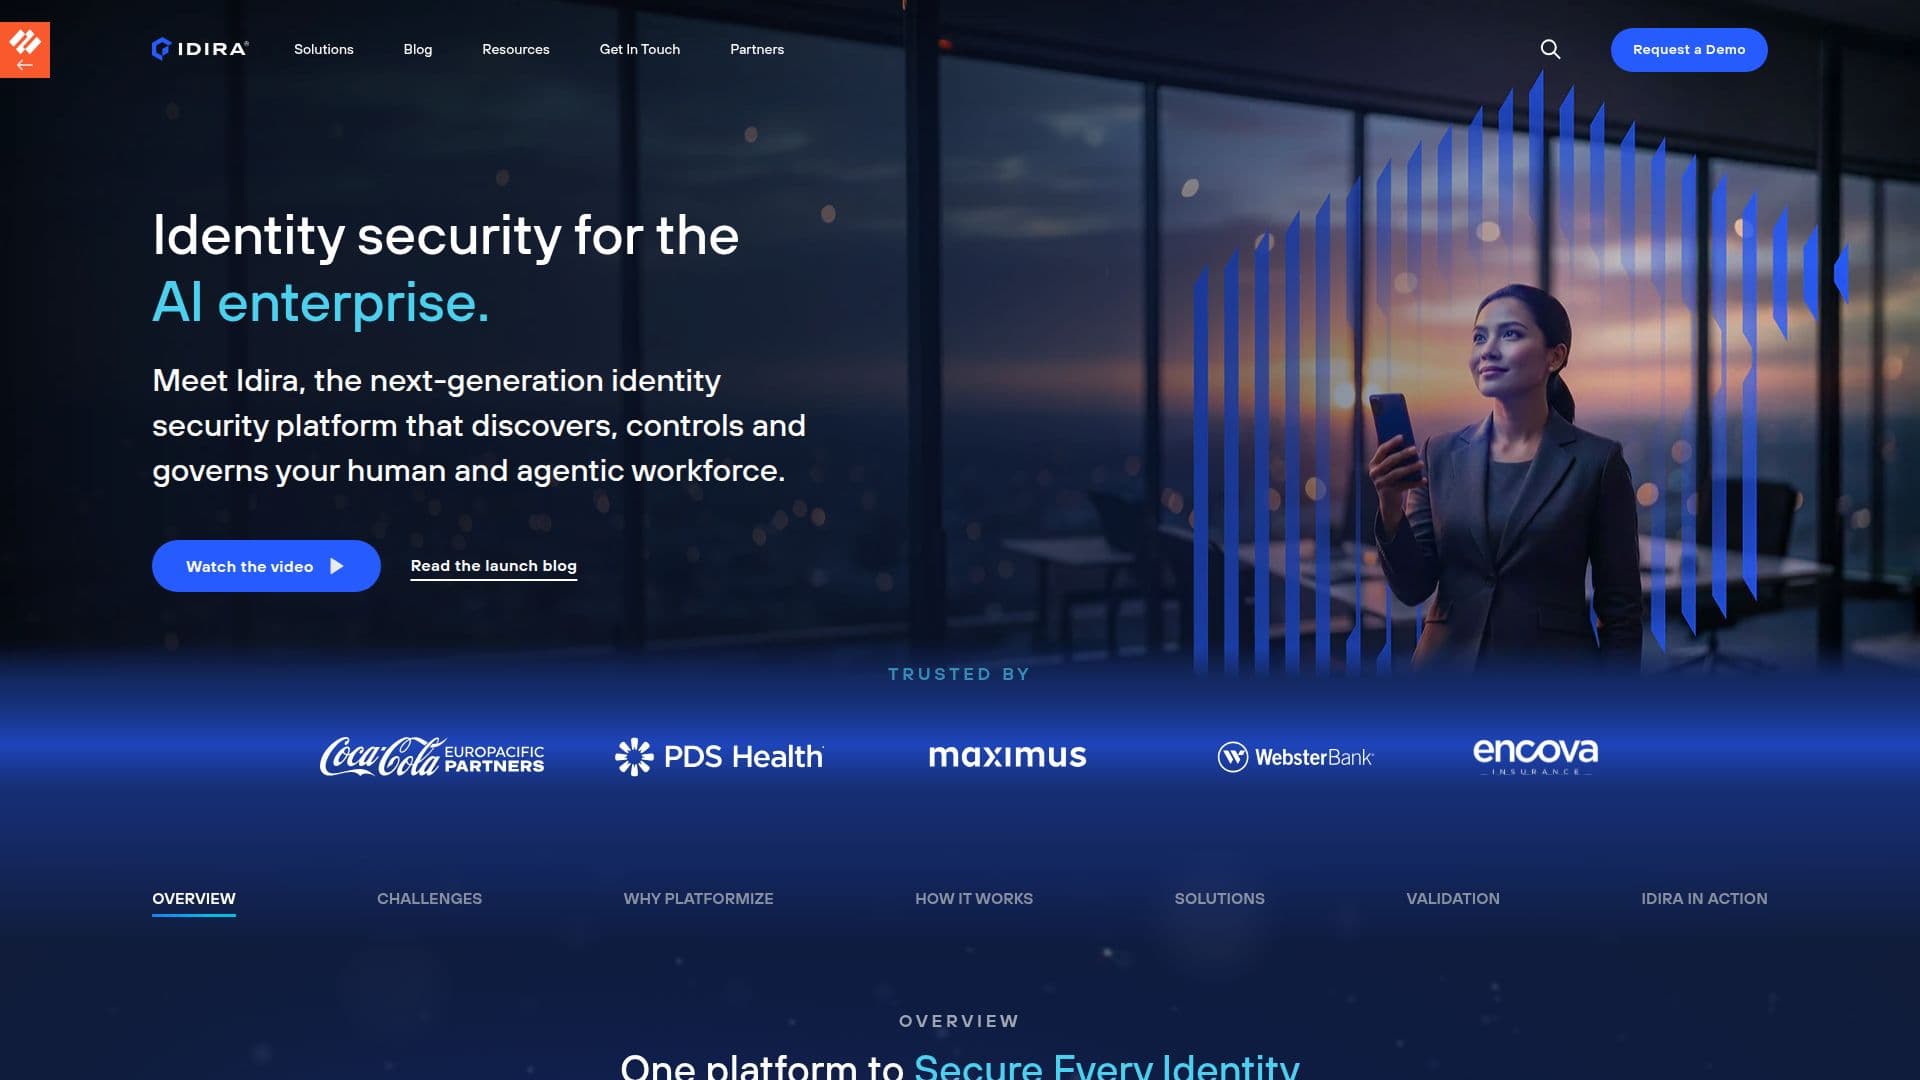
Idira es la plataforma de seguridad de identidad de Palo Alto Networks. Sucede a CyberArk, la empresa de seguridad de identidad adquirida por Palo Alto Networks, y el producto aún lleva referencias a CyberArk en sus páginas de marketing durante la transición. La propuesta de Idira es "Humano. Máquina. IA. Una plataforma de seguridad de identidad para todos", dirigida a equipos de seguridad que necesitan controlar privilegios en una mezcla creciente de empleados humanos, cargas de trabajo de máquinas y agentes de IA autónomos.
Leer más
La plataforma funciona en lo que Palo Alto Networks llama un plano de control de seguridad de identidad: una capa unificada que descubre cada identidad y derecho en una organización, aplica privilegios de manera dinámica y gobierna el acceso a lo largo de su ciclo de vida completo, desde el primer inicio de sesión hasta el cierre de sesión. Idira enmarca esto como una respuesta a la expansión de privilegios, citando su propia investigación que indica que la mayoría de las cuentas humanas tienen más acceso del que necesitan y que las identidades de máquina ahora superan en número a las humanas.
Idira está organizada en torno a tres categorías de identidad. La seguridad de identidad humana cubre la gestión de acceso privilegiado, la autenticación de la fuerza laboral, la gestión de puntos finales y la gobernanza de identidad, incluyendo acceso justo a tiempo, aislamiento de sesiones y rotación automatizada de credenciales. La seguridad de identidad de máquina cubre la gestión de secretos a través de bóvedas en la nube (AWS, Azure y GCP), gestión de certificados e identidad de carga de trabajo, reemplazando credenciales estáticas con identidades verificables de corta duración. La seguridad de identidad agente está diseñada específicamente para agentes de IA: un registro de agentes que descubre agentes activos, un corredor de identidad de agentes que otorga y revoca automáticamente el acceso limitado a tareas, un registro de auditoría de acciones de agentes y un interruptor de apagado para desactivar un agente. Palo Alto Networks también planea integrar Idira con su puerta de enlace de seguridad de IA Prisma AIRS.
Palo Alto Networks afirma que su plataforma de seguridad de identidad (como CyberArk) fue nombrada Líder en el Cuadrante Mágico de Gartner 2025 para la Gestión de Acceso Privilegiado y en la Ola de Forrester para la Gestión de Identidad Privilegiada. Los estudios de caso de clientes publicados abarcan manufactura, atención médica, gobierno y banca, describiendo generalmente una mejor visibilidad en el uso de cuentas privilegiadas. El propio informe sobre el Panorama de Seguridad de Identidad 2026 de Palo Alto Networks, citado en el sitio, indica que el 96% de los usuarios humanos tienen más acceso del que necesitan y que las identidades de máquina superan en número a las humanas en aproximadamente 109 a 1; estas son cifras del proveedor en lugar de números verificados de manera independiente.
Idira se vende a equipos de seguridad, TI e identidad de empresas en lugar de a usuarios individuales. No se publica el precio, y Palo Alto Networks dirige a los prospectos a solicitar una demostración o una evaluación de madurez de secretos.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosContactar para precios
- ImplementaciónNube
- PlataformasNube híbrida
Características principales de Idira
Plano de control de seguridad de identidad unificado que cubre identidades humanas, de máquina y de agentes de IA en una sola plataforma.
Gestión de acceso privilegiado con acceso justo a tiempo, aislamiento de sesiones, monitoreo y rotación automatizada de credenciales.
Gestión de secretos y gobernanza unificada a través de almacenes de secretos de AWS, Azure y GCP.
Seguridad de identidad de carga de trabajo que reemplaza credenciales estáticas con identidades de máquina verificables y de corta duración.
Registro de agentes que descubre e inventaría agentes de IA activos en entornos SaaS, en la nube y de desarrollo.
Corredor de identidad de agentes que otorga a los agentes acceso limitado a una sola tarea y lo revoca automáticamente cuando la tarea termina.
Registro de auditoría y gobernanza de cada acción de agente para revisión de cumplimiento.
Autenticación sin contraseña y autenticación multifactor resistente a phishing para el acceso de la fuerza laboral.
Integración nativa planificada con la puerta de enlace de seguridad de IA Prisma AIRS de Palo Alto Networks.
¿Cómo usar Idira?
Solicitar una demostración: Contacte a Palo Alto Networks a través del sitio de Idira para definir un despliegue para su organización.
Realizar una evaluación de madurez: Opcionalmente, comience con una evaluación de madurez de secretos para establecer una línea base del riesgo de identidad actual.
Descubrir identidades: Idira escanea su entorno para inventariar identidades y derechos humanos, de máquina y de agentes.
Aplicar controles: Configure privilegios, acceso y políticas de agentes a través del plano de control de seguridad de identidad.
Gobernar continuamente: Monitoree, audite y ajuste el acceso a medida que las identidades y el riesgo cambian con el tiempo.
Casos de uso de Idira
- Gestión de acceso privilegiado
- Seguridad de secretos y carga de trabajo
- Gobernanza de agentes de IA
- Seguridad de acceso de la fuerza laboral