Descripción
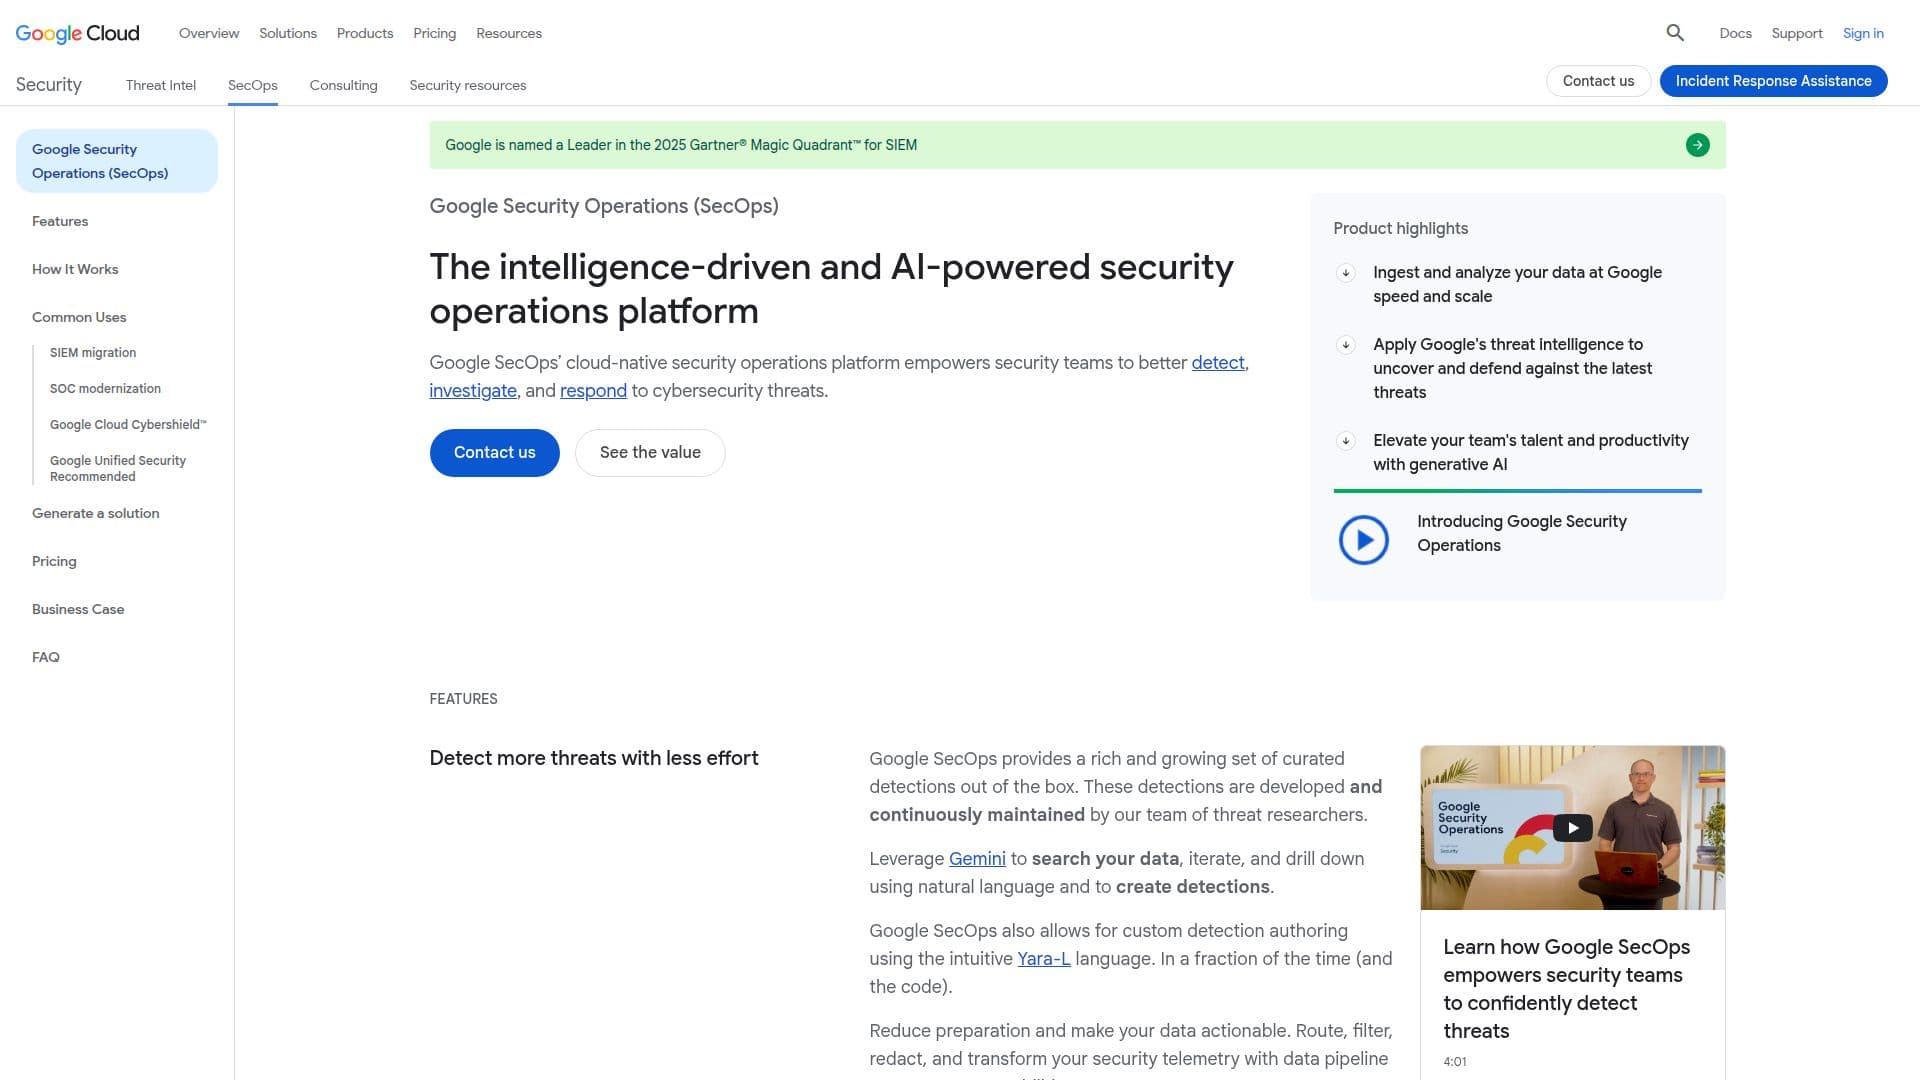
Las Operaciones de Seguridad de Google, anteriormente conocidas como Chronicle, son una plataforma de seguridad integral diseñada para mejorar las capacidades de los equipos de seguridad. Aprovecha la velocidad, escala e inteligencia de Google para permitir que los equipos detecten, investiguen y respondan a amenazas de manera más efectiva. La plataforma ofrece una experiencia unificada a través de la Gestión de Información y Eventos de Seguridad (SIEM), Orquestación, Automatización y Respuesta de Seguridad (SOAR) e inteligencia de amenazas, facilitando una mejor detección, investigación y respuesta.
Leer más
La plataforma permite a los usuarios ingerir y analizar datos a la velocidad y escala de Google, aplicando la inteligencia de amenazas de Google para descubrir y defenderse contra las últimas amenazas. Eleva la productividad del equipo con IA generativa, permitiendo una detección de amenazas más rápida con menos esfuerzo, proporcionando el contexto adecuado para las investigaciones y asegurando respuestas rápidas y precisas.
Las Operaciones de Seguridad de Google incluyen varios paquetes basados en la ingestión de datos, con un año de retención de telemetría de seguridad sin costo adicional. El paquete Estándar incluye capacidades básicas de SIEM y SOAR, soportando hasta 1,000 reglas de evento único y 75 reglas de eventos múltiples. El paquete Empresarial amplía el soporte a entornos ilimitados e incluye capacidades de análisis de comportamiento de usuarios y entidades (UEBA).
El paquete Empresarial Plus ofrece características avanzadas, incluyendo un motor de detección que soporta hasta 3,500 reglas de evento único y 200 reglas de eventos múltiples, y acceso completo a la Inteligencia de Amenazas de Google, que incluye Mandiant y VirusTotal. Este paquete también proporciona opciones avanzadas de filtrado, redacción, transformaciones y enrutamiento para la gestión de pipelines de datos.
Las Operaciones de Seguridad de Google están diseñadas para equipos de seguridad que buscan modernizar su Centro de Operaciones de Seguridad (SOC) y mejorar sus capacidades de defensa cibernética. Es adecuada para organizaciones de todos los tamaños, ofreciendo soluciones escalables para satisfacer diversas necesidades de seguridad. La integración de la plataforma con los servicios de Google Cloud asegura una operación fluida y una postura de seguridad mejorada.
- CategoríaHerramientas de ciberseguridad con IA
- Modelo de preciosBasado en paquetes
- ImplementaciónNube
- PlataformasWeb
Características principales de Operaciones de Seguridad de Google
Experiencia unificada de SIEM y SOAR
Ingestión de datos a la velocidad y escala de Google
IA generativa para una productividad mejorada
Aplicación de inteligencia de amenazas
Retención de telemetría de seguridad por 12 meses
Motor de detección avanzado
Análisis de comportamiento de usuarios y entidades
Acceso completo a la Inteligencia de Amenazas de Google
¿Cómo usar Operaciones de Seguridad de Google?
Configurar: Establecer la ingestión de datos y las reglas de detección de amenazas
Usar: Monitorear amenazas y realizar investigaciones
Optimizar: Utilizar IA generativa para una productividad mejorada
Responder: Implementar acciones de respuesta automatizadas
Casos de uso de Operaciones de Seguridad de Google
- Detección de Amenazas
- Investigación de Seguridad
- Modernización del SOC
- Ingestión de Datos
- Inteligencia de Amenazas