

MCP اختصار Model Context Protocol (بروتوكول سياق النموذج)، وهو معيار مفتوح يتيح لمساعد الذكاء الاصطناعي العمل داخل تطبيقاتك الأخرى: البحث في صفحاتك على Notion، وإنشاء تذكرة في Linear، وفحص تقويمك، وتحديث سجل عميل. وحين تعرض Claude «موصّلات»، أو تعرض ChatGPT «إضافات»، أو يستدعي وكيل Microsoft Copilot أداة خارجية، فغالبًا ما يكون خادم MCP هو من ينجز العمل في الخلفية.
وهو أهم في 2026 مما كان قبل عام. فقد أنشأت Anthropic بروتوكول MCP، لكنه يتبع اليوم مجموعة تابعة لـ Linux Foundation شاركت OpenAI وBlock في تأسيسها. ويذكر القائمون عليه أن حزم تطوير البرمجيات (SDKs) التي يبني بها المطورون تُحمَّل قرابة نصف مليار مرة شهريًا (MCP blog)، كما أعاد إصدار المواصفات هذا العام تشكيل البروتوكول ليناسب الشركات الكبيرة.
لكن المشكلة أن الذكاء الاصطناعي الذي يصل إلى تطبيقاتك قد يُخدع أو يُمنح ثقة زائدة، وهناك حوادث حقيقية موثّقة بالفعل. ستجد أدناه ما هو MCP، وفيمَ يستخدمه الناس، وأين تقع الأخطاء، وطريقة آمنة لربط أول خادم لك، مع قائمة فحص تراجعها قبل أن تضغط على «Connect».
MCP صيغة قائمة مشتركة، وليس منتجًا
قبل MCP، كان كل اقتران بين تطبيق ذكاء اصطناعي وأداة عمل يحتاج إلى تكامل مخصص. وقد وصفت Anthropic المشكلة بوضوح حين أطلقت المعيار في 2024: «كل مصدر بيانات جديد يتطلب تنفيذًا مخصصًا خاصًا به، مما يجعل توسيع نطاق الأنظمة المترابطة فعليًا أمرًا صعبًا» (Anthropic). وضمّت حزمة الإطلاق خوادم جاهزة لـ Google Drive وSlack وGitHub وPostgres، ونُشرت المواصفات علنًا ليبني عليها أي طرف.
يصف موقع المشروع نفسه بروتوكول MCP بأنه «منفذ USB-C لتطبيقات الذكاء الاصطناعي» (modelcontextprotocol.io). والتشبيه صحيح فيما يخص المقبس، لكنه يتجاهل ما يهمّك فعلًا، وهو ما يُقال عبره. صورة المطعم أنسب. كل تطبيق تربطه يدير مطبخًا، وخادم MCP الخاص به يسلّمك قائمة طعام: قائمة بما يستطيع فعله («البحث في الصفحات»، «إنشاء مهمة»)، وكل بند موصوف بلغة بسيطة. و MCP هو صيغة القائمة المتفق عليها. أما تطبيق الذكاء الاصطناعي فهو النادل. يقرأ قائمة أي مطبخ، ويحدد ما يناسب طلبك، ويستأذنك قبل أن يطلب أي شيء يغيّر بياناتك.
احتفظ بهذه الصورة في ذهنك حتى قسم المخاطر. فالقوائم يكتبها المطبخ، والنادل يقرأ كل كلمة فيها، بما في ذلك الحروف الصغيرة التي لا تراها أنت.
الصيغة المشتركة هي ما يغيّر الحسابات. تخيّل خمسة تطبيقات ذكاء اصطناعي و20 خدمة. مع التكاملات المخصصة يصل العدد إلى 100 عملية بناء منفصلة، يتولى صيانة كل منها شخص ما. أما مع MCP فيتعلم كل تطبيق ذكاء اصطناعي الصيغة مرة واحدة، وتنشر كل خدمة خادمًا واحدًا، فينخفض العدد إلى 25.
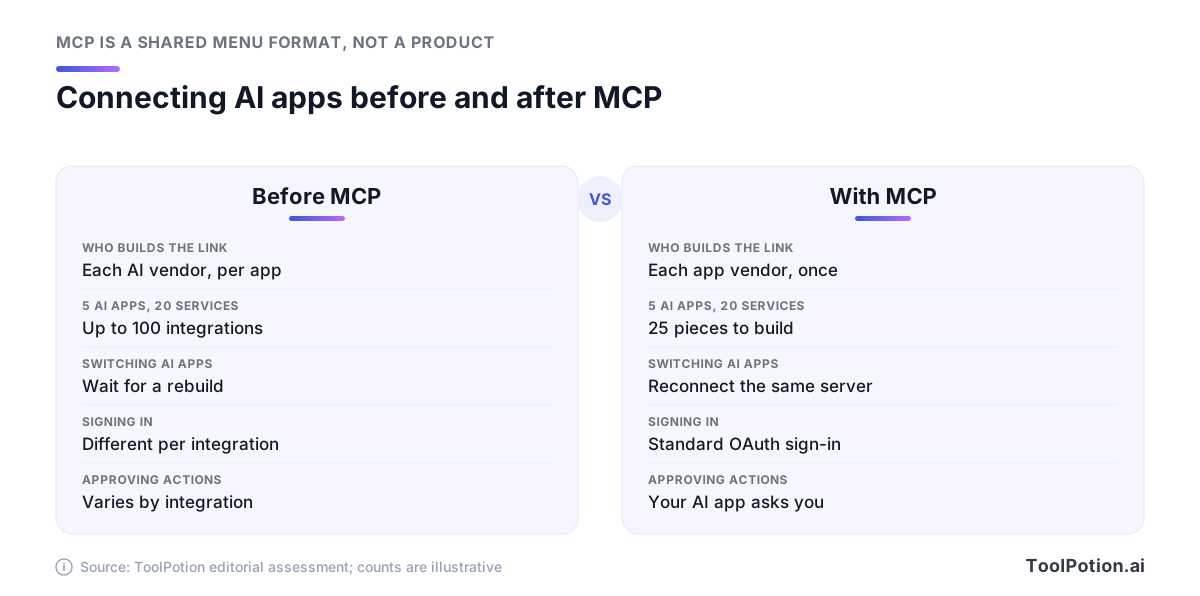
والخلاصة لك هي قابلية النقل. فخادم Notion المستضاف مثلًا يوثّق الإعداد لـ Claude Code وCodex من OpenAI وCursor من العنوان نفسه. وإذا بدّل فريقك تطبيق الذكاء الاصطناعي في العام القادم، فبإمكان اتصالاته أن تنتقل معه.
كيف يعمل: المضيف والعميل والخادم
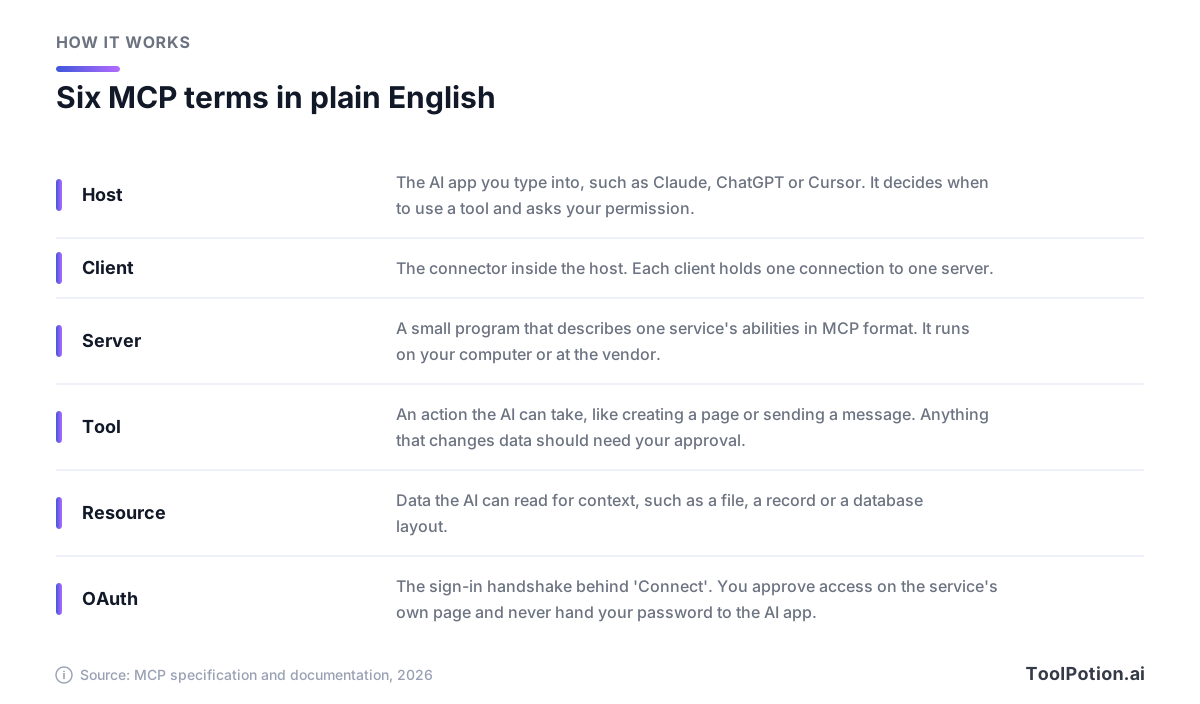
ثلاثة أدوار تؤدي العمل كله، وتسميها وثائق MCP بدقة. المضيف (host) هو تطبيق الذكاء الاصطناعي الذي تكتب فيه. الخادم (server) برنامج صغير يصف قدرات خدمة واحدة بصيغة MCP. العميل (client) يعيش داخل المضيف ويحتفظ بالاتصال، وينشئ المضيف عميلًا واحدًا لكل خادم يتصل به.
فعندما تكون Claude متصلة بملاحظاتك وتقويمك ونظام إدارة العملاء (CRM)، فهي تشغّل ثلاثة عملاء، كلٌّ منهم يتحدث إلى خادم واحد. أنت لا ترى هؤلاء العملاء. ترى قائمة موصّلات بجانب كل منها مفتاح تبديل.
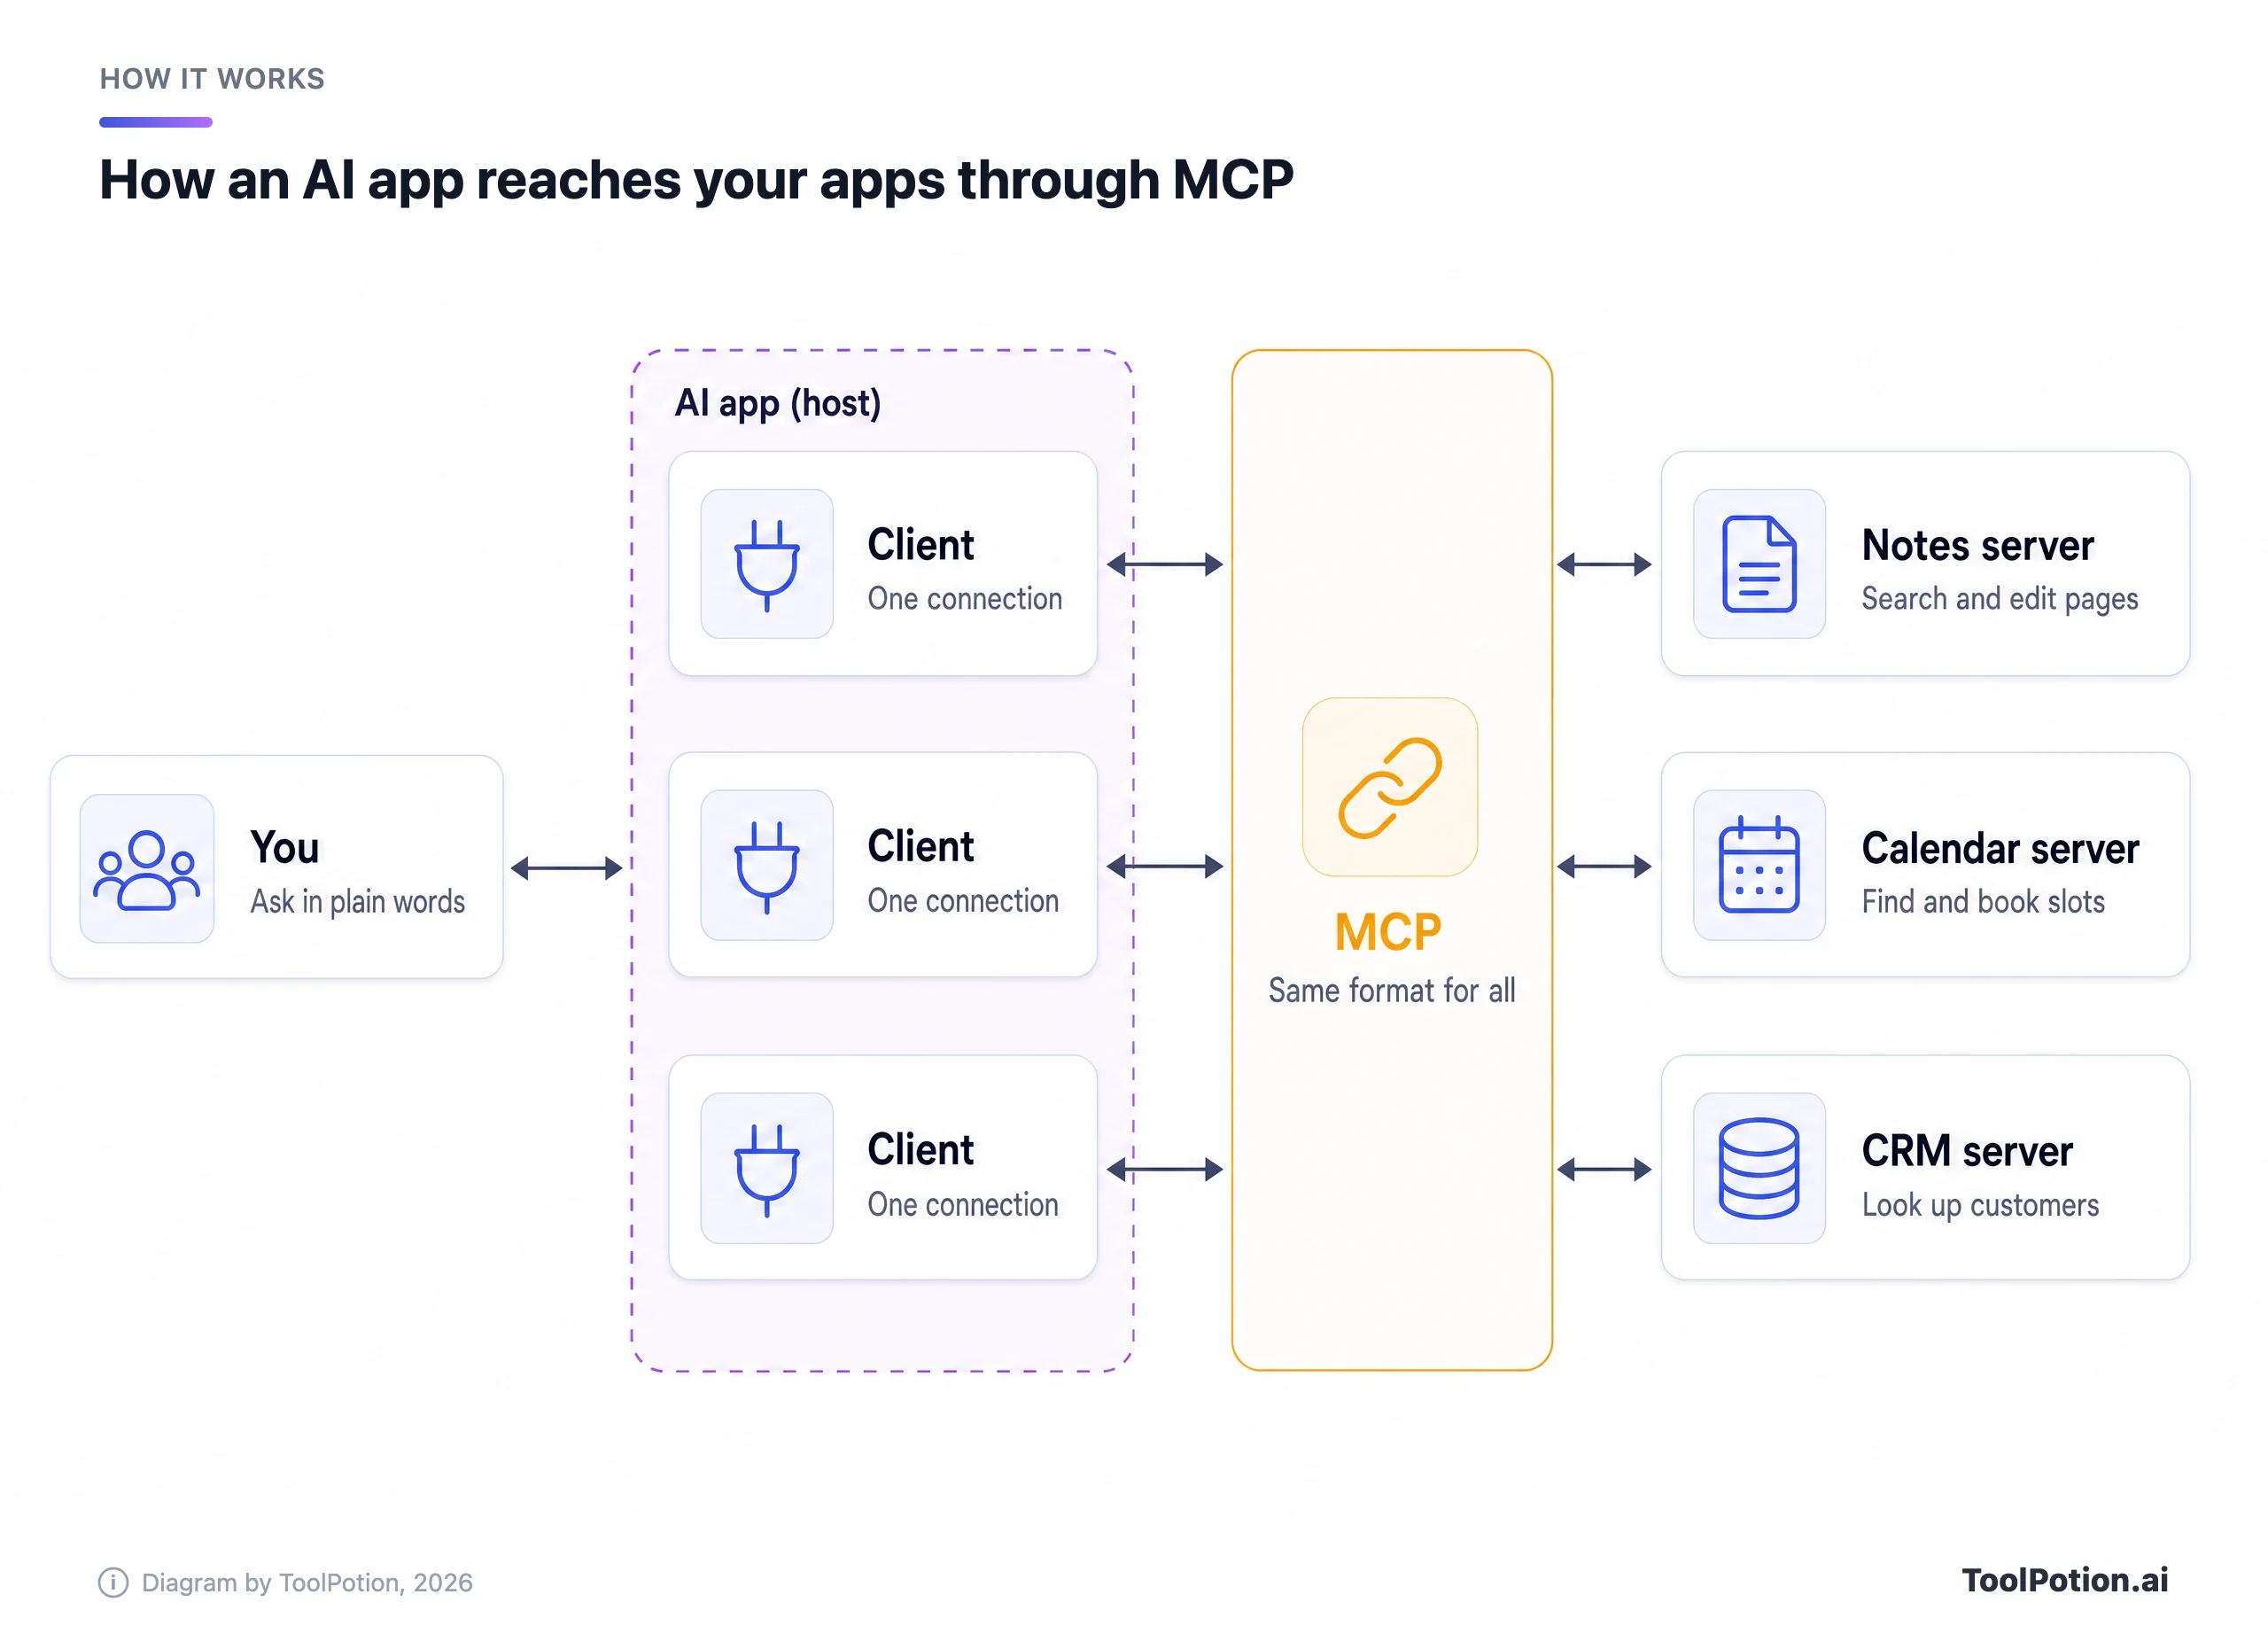
اقرأ المخطط من اليسار إلى اليمين. تسأل بكلمات عادية، ويقرر المضيف هل يمكن لخادم متصل أن يساعد، ويمر الطلب عبر العميل المناسب إلى ذلك الخادم. والشريط العنبري هو جوهر التصميم كله: كل اتصال يتحدث الصيغة نفسها، فلا يهم المضيف أي شركة بنت الخادم.
الخوادم نوعان. الخادم المحلي يعمل على حاسوبك، وهو شائع في أدوات البرمجة ويعني أنك تثبّت شيئًا ما. والخادم البعيد يعمل على بنية البائع التحتية وتصل إليه عبر الإنترنت. الخوادم البعيدة هي ما سيستخدمه معظم غير المطورين، وتتصل بها عبر OAuth، وهي آلية «تسجيل الدخول باستخدام» التي اعتدت المرور بها منذ سنوات. توافق على الوصول من صفحة الخدمة نفسها، ولا يرى تطبيق الذكاء الاصطناعي كلمة مرورك أبدًا.
يمكن لكل خادم أن يقدّم ثلاثة أنواع من الأشياء. الأدوات (tools) هي إجراءات، مثل إنشاء صفحة أو إرسال رسالة. والموارد (resources) هي بيانات يقرؤها الذكاء الاصطناعي للحصول على السياق، مثل ملف أو سجل في قاعدة بيانات. والقوالب (prompts) هي نماذج جاهزة للمهام الشائعة. ومعظم ما ستلاحظه عمليًا هو الأدوات، ومعظم المخاطر تكمن فيها أيضًا.
هناك قاعدة في المواصفات تحكم كل ما يلي. فعلى المضيفين «الحصول على موافقة صريحة من المستخدم قبل استدعاء أي أداة»، ويجب التعامل مع أوصاف الأدوات على أنها غير موثوقة ما لم تأتِ من خادم موثوق. وتعترف المواصفات أيضًا بأن MCP «لا يستطيع فرض مبادئ الأمان هذه على مستوى البروتوكول». أي أن حصولك على رسالة موافقة معقولة يعتمد كليًا على التطبيق الذي تستخدمه.
ما يفعله الناس بـ MCP في 2026
المساعدات الكبرى كلها تدمجه اليوم، كلٌّ باسمه. والفرق في مكان ظهور الخوادم، وهل يمكنك إضافة خوادم غير مدرجة، وما يحدث قبل أن ينفّذ الذكاء الاصطناعي الإجراء.
في Claude تظهر خوادم MCP على شكل موصّلات في دليل واحد ضمن Customize > Connectors، مشترك بين تطبيق الويب وسطح المكتب والجوال وClaude Code وCowork. ومن أمثلة Anthropic نفسها إنشاء مشكلات (issues) في Linear وإرسال رسائل Slack والبحث في Google Drive، وبعض الموصّلات تفاعلية وترسم لوحات معلومات أو لوحات مهام داخل المحادثة مباشرة. ويحمل كل إدراج وسمًا. فـ Verified يعني أن Anthropic اختبرت الأدوات، أما Community فيعني أنها فحصت الإدراج دون مراجعة معمّقة (Claude docs).
تسمي وثائق OpenAI للمطورين تكاملات ChatGPT اليوم إضافات (plugins): حزم يمكن أن تجمع خادم MCP مع تعليمات قابلة لإعادة الاستخدام تُسمى المهارات (skills)، وتُدرج في دليل واحد مشترك بين ChatGPT وCodex. وللخوادم خارج هذا الدليل، يوفر ChatGPT وضع المطور على حسابات Plus وPro وBusiness وEnterprise وEducation على الويب. ووصف OpenAI له صريح: إنه «قوي لكنه خطير»، ومخصص لمن يفهمون المخاطر (OpenAI). وتتطلب إجراءات الكتابة تأكيدك افتراضيًا، وأضاف ChatGPT هذا العام خيارًا لتحديد متى تطلب التطبيقات المتصلة الإذن: دائمًا، أو قبل إجراء التغييرات، أو قبل المهمة منها فقط.
تدعم Microsoft بروتوكول MCP في Microsoft Copilot Studio، وهو أداتها لبناء وكلاء مخصصين، ويمكنه استخدام أدوات الخادم ومواده. لكن اقرأ الحروف الصغيرة. فحين تربط خادم MCP خارجيًا، تقول Microsoft إنك المسؤول عن الأدوات والموارد التي تصل إليها. كما يشغّل Microsoft 365 Copilot وكلاء قائمين على MCP، وأشارت Microsoft إلى Monday.com وCanva وSitecore بوصفها من أوائل من بنوا عليه.
أدوات البرمجة سبقت الجميع. فـ Cursor يثبّت الخوادم من متجره بنقرة واحدة ويسألك قبل تشغيل أداة MCP افتراضيًا. ويدعم Visual Studio Code وClaude Code بروتوكول MCP أيضًا، وتنتقل الموصّلات التي تضيفها في claude.ai إلى Claude Code عند تسجيل الدخول بالحساب نفسه.
منصات الأتمتة تستخدم MCP في الاتجاهين. فـ Zapier يتيح أكثر من 9,000 تطبيق و66,000 مشغّل وإجراء لأي مساعد يدعم MCP، وكل استدعاء أداة يستهلك مهمتين (tasks) من حصة خطتك (Zapier). ويمكن لـ n8n أن يعمل كخادم فيحوّل سير عملك إلى أدوات يستدعيها المساعد، أو كعميل يتيح لوكلاء n8n نفسه استدعاء خوادم خارجية. وإذا لم تكن متأكدًا من الجانب الذي تحتاجه، فإن شرحنا عن وكلاء الذكاء الاصطناعي مقابل أدوات الأتمتة يحسم الأمر.
| التطبيق | أين يظهر MCP | خوادم غير مدرجة في الدليل | الحماية الافتراضية |
|---|---|---|---|
| Claude | دليل الموصّلات | موصّل مخصص بالرابط (واحد في الخطة المجانية) | رسالة Allow once أو Always allow |
| ChatGPT | دليل الإضافات | وضع المطور، الخطط المدفوعة، على الويب فقط | يطلب تأكيد إجراءات الكتابة |
| Copilot Studio | أدوات الوكلاء | معالج إعداد MCP | أنت المسؤول عن الأدوات |
| Cursor | المتجر | تعديل ملف mcp.json | يسأل قبل تشغيل الأداة |
| Zapier MCP | خادم يمكن لأي مساعد استخدامه | لا ينطبق | أنت تختار الإجراءات المسموحة |
من يدير MCP اليوم
معيار تملكه مختبر ذكاء اصطناعي واحد يصعب إقناع منافسيه به، لكن MCP تجاوز ذلك سريعًا. ففي 2025 أضافته OpenAI إلى Agents SDK، ونشر Sam Altman أن «الناس يحبون MCP». وبعد أسابيع قليلة قال Demis Hassabis من Google DeepMind إن نماذج Google Gemini ستدعمه، ووصفه بأنه «يتحول سريعًا إلى معيار مفتوح لعصر الذكاء الاصطناعي القائم على الوكلاء». ونقلت TechCrunch الخبرين.
ثم تخلّت عنه Anthropic لصالح الجميع. فالعام الماضي تبرعت بـ MCP لمؤسسة Agentic AI Foundation (AAIF)، وهي صندوق يعمل تحت مظلة Linux Foundation، شاركت في تأسيسه Block وOpenAI، وتدعمه Google وMicrosoft وAWS وCloudflare وBloomberg (Anthropic). وقدّمت Block وكيلها goose، وقدّمت OpenAI صيغة AGENTS.md الخاصة بها كمشروعين شقيقين.
أما السيطرة اليومية فلم تنتقل. فقد كتب القائمون على المشروع أن من يتخذون القرارات بشأن البروتوكول هم أنفسهم من كانوا يشرفون عليه، وأن المؤسسة لن تملي الاتجاه التقني. ما تضيفه المؤسسة هو ملكية محايدة، وقد انضمت الشركات إليها بسرعة: إذ يبلغ عدد الأعضاء في أحدث إعلان لها 247 مؤسسة، من بين أحدث أعضاء الفئة الذهبية Visa وWells Fargo. وتنظّم المؤسسة أيضًا مؤتمرات AGNTCon + MCPCon.
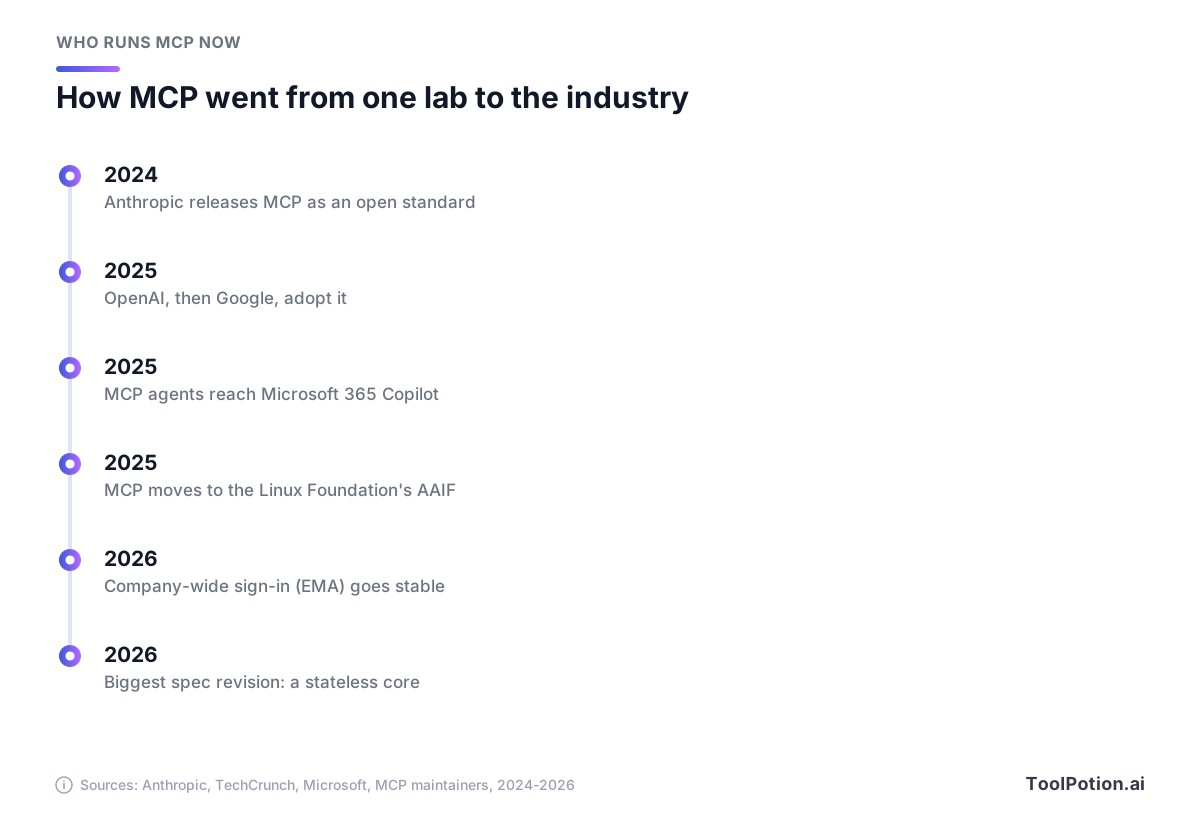
الانتقال من مشروع مختبر واحد إلى معيار تديره مؤسسة في نحو عام سريع بالنسبة لأي بروتوكول. لكن هناك جزءًا لا يزال متأخرًا. فسجل MCP الرسمي (MCP Registry)، وهو فهرس عام للخوادم تدعمه Anthropic وGitHub وPulseMCP وMicrosoft، موسوم بأنه نسخة معاينة. فهو يتحقق من أن الناشر يملك الاسم الذي ينشر به، لكنه يترك الفحص الأمني لمضيفي الحزم وللأسواق المبنية فوقه (MCP Registry). الإدراج يخبرك من نشر الخادم، لكنه لا يخبرك أن الخادم آمن.
ما الذي تغيّر هذا العام
أولًا الحجم. حين سلّمت Anthropic MCP العام الماضي، أحصت أكثر من 10,000 خادم عام نشط و97 مليون تحميل شهري لحزمتي SDK لبايثون وTypeScript. ومع إصدار المواصفات هذا العام، قدّر القائمون على المشروع التحميلات عبر حزمهم الرئيسية بـ«قرابة نصف مليار» شهريًا، مع تجاوز حزمتي TypeScript وبايثون مليار تحميل لكل منهما في المجموع. والرقمان يعدّان مجموعتين مختلفتين قليلًا من الحزم، فاقرأ القفزة على أنها اتجاه لا رقم دقيق.
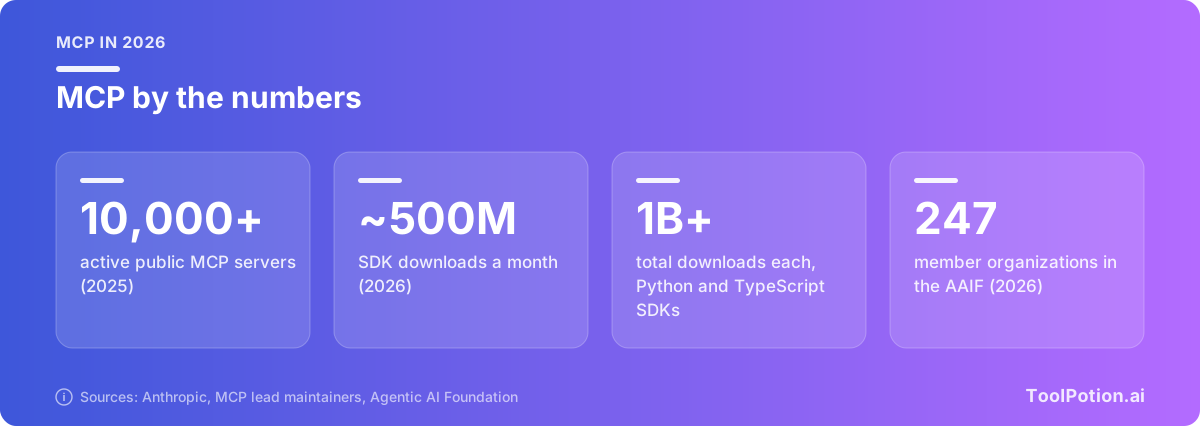
التحميلات تقيس نشاط المطورين، لا عدد من يستخدمون الموصّلات. وتنشر أدلة مستقلة إجماليات الخوادم لهذا العام، لكنها تعدّ بطرق غير متطابقة، فاستبعدناها.
تغيّرت المواصفات نفسها كثيرًا. ووصف القائمون عليها نسخة هذا العام بأنها «أكبر مراجعة للبروتوكول منذ إطلاقه»، وتتضمن تغييرات جذرية للمطورين (MCP blog). ومعظمها غير مرئي لك. فلم يعد لزامًا على الخوادم الاحتفاظ بجلسة قائمة مع كل تطبيق، مما يسهّل تشغيلها على نطاق واسع. كما أضفى الإصدار صفة رسمية على الإضافات (extensions)، وهي ملحقات اختيارية منها اثنتان قد تلاحظهما: MCP Apps الذي يتيح للخادم رسم شاشات تفاعلية كالنماذج والمخططات داخل المحادثة، وEnterprise-Managed Authorization.
والثانية تعالج أكثر أجزاء استخدام MCP في العمل إزعاجًا، وهو تسجيل الدخول إلى كل خادم على حدة. فالشركة توافق على الخوادم عبر مزوّد الهوية لديها، ويجد الموظفون الخوادم متصلة حين يسجلون الدخول. وقد بلغت الحالة المستقرة هذا العام مع Okta من جانب الهوية، وClaude وVS Code كعملاء، وخوادم من Asana وAtlassian وCanva وFigma وGranola وLinear وSupabase، مع إضافة Slack للدعم (MCP blog). ووصف رئيس الهندسة في Linear تسجيل الدخول مرة واحدة وإعداد كل الموصّلات تلقائيًا بأنه «سحري إلى حد كبير».
أين تسوء اتصالات MCP
نعود إلى المطعم. النادل الآن يحمل مفاتيح المخزن، ويأخذ الطلبات من قوائم كتبها غرباء، ويقرأ كل ملاحظة مثبّتة عليها. ومعظم المخاطر في هذه الخريطة وقعت فعلًا خارج المختبرات.
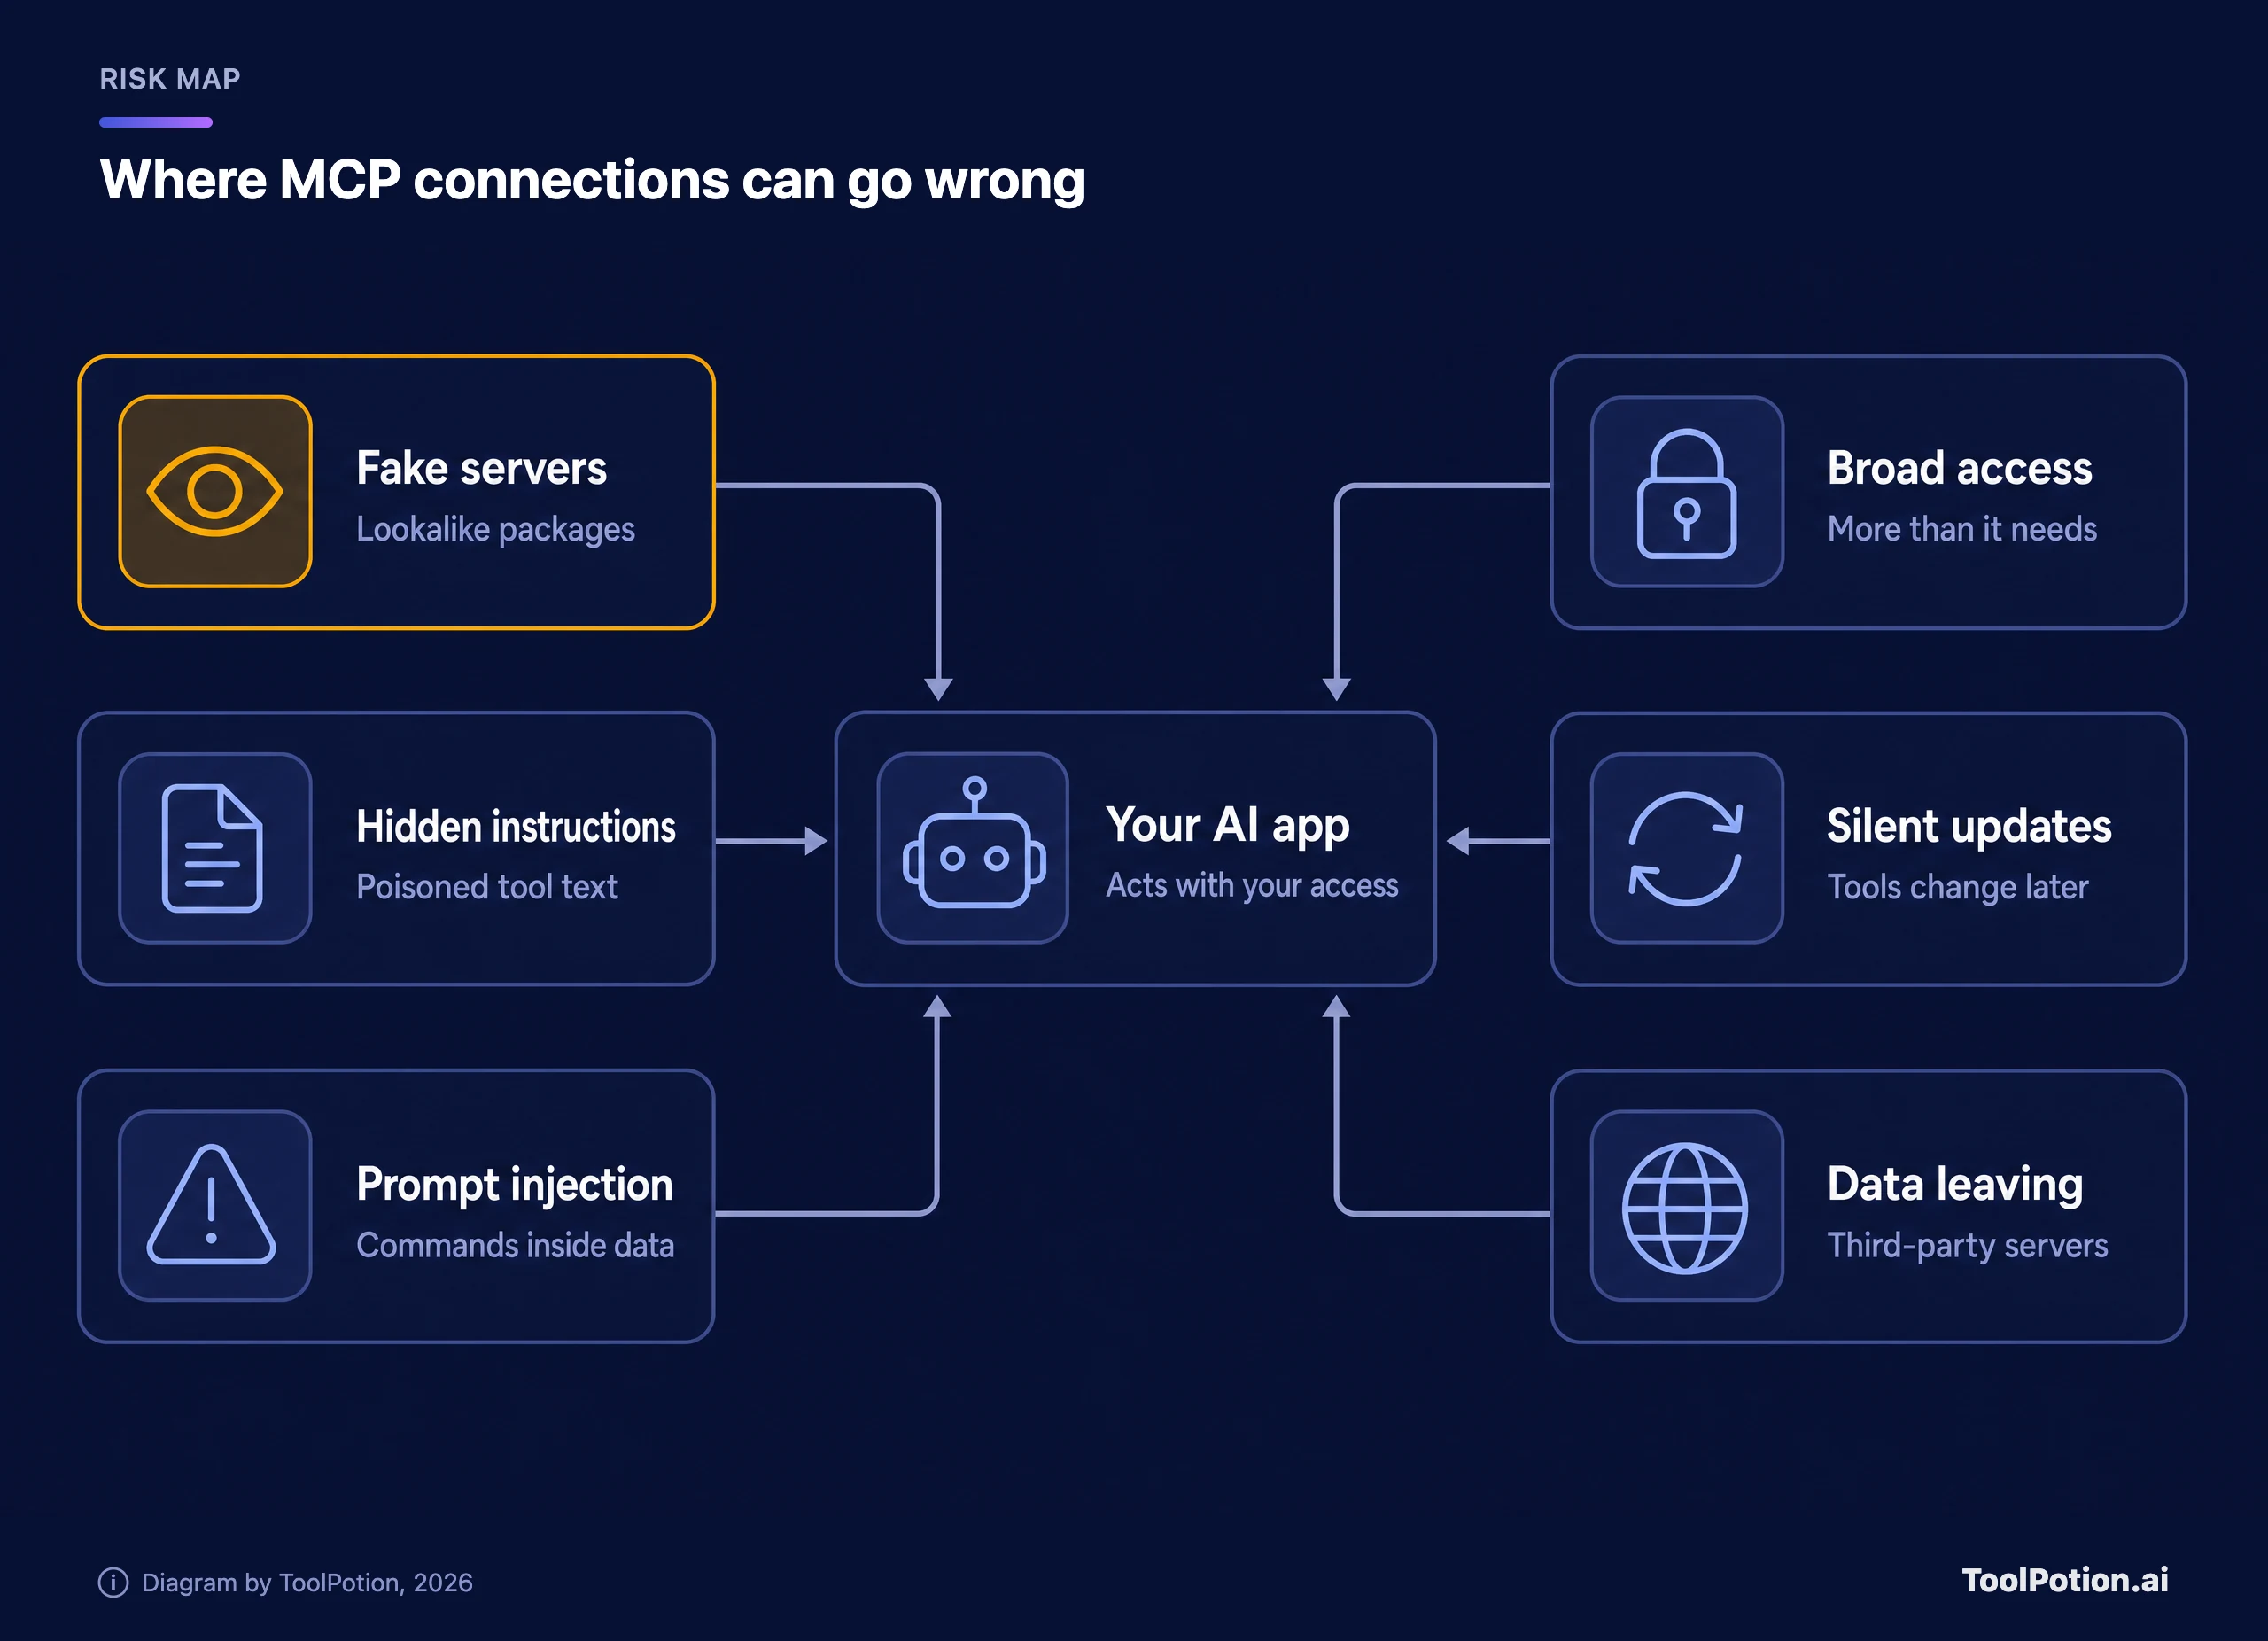
الخطر المميّز، أي الخوادم المزيفة، هو الذي له عدد ضحايا موثّق. ففي 2025 اكتشفت شركة الأمن Koi حزمة npm باسم postmark-mcp تنتحل صفة خادم لخدمة البريد Postmark. ومنذ الإصدار 1.0.16 كانت تنسخ كل رسالة بريد ترسلها إلى عنوان خارجي، وكانت قد حُمّلت 1,643 مرة حين اكتُشفت (The Hacker News). ولم تكن Postmark هي من صنعها.
أما التعليمات المخفية فأدق. فقد أظهر باحثون في Invariant Labs أن وصف الأداة، الذي يقرؤه الذكاء الاصطناعي كاملًا وغالبًا لا تقرؤه أنت، يمكن أن يحمل أوامر مثل قراءة ملفات خاصة وتمرير محتواها داخل طلب (Invariant Labs). وسمّوا ذلك تسميم الأدوات (tool poisoning). ويصف البحث نفسه صورة أخفى: يمكن للخادم أن يغيّر أوصاف أدواته بعد أن توافق عليه.
أما حقن الأوامر فلا يحتاج إلى خادم خبيث أصلًا. فقد أظهرت Invariant أيضًا وكيلًا متصلًا بخادم GitHub الشرعي يقرأ مشكلة (issue) مفخخة في مستودع عام، ثم يسرّب بيانات من مستودعات المستخدم الخاصة إلى طلب سحب (pull request) عام. وأي خادم يقرأ نصوصًا كتبها غرباء، كالبريد وصفحات الويب وتذاكر الدعم، يمكن أن تُمرَّر تعليمات عبر تلك النصوص.
الوصول الواسع يحوّل الأخطاء الصغيرة إلى كبيرة. تقول وثائق Notion إنك بمجرد أن تفوّض خادمها، يستطيع العميل «قراءة وتحديث المحتوى الذي يمكنك الوصول إليه» في تلك المساحة. وهذا طبيعي، ولهذا تهم الموافقات. وتزيد الإعدادات المهملة الأمر سوءًا: ففي 2025 وجدت Trend Micro أن 492 خادم MCP متاحًا على الإنترنت المفتوح بلا مصادقة ولا تشفير، وأن أكثر من 90% من الأدوات التي كشفتها (1,402 أداة) كانت تمنح وصولًا مباشرًا للقراءة إلى مصدر البيانات خلفها.
تميل الشركات إلى التقليل من شأن خروج البيانات من أنظمتها. فالخادم البعيد برمجيات يملكها غيرك، وتقول إرشادات Anthropic إنها «لا تشغّل خوادم موصّلات الأطراف الثالثة ولا تتحكم في طريقة تعاملها مع بياناتك» (Claude docs). وخوادم البائعين أنفسهم تخفق أيضًا. ففي 2025 أوقفت Asana خادم MCP الخاص بها قرابة أسبوعين بعد خلل كان قد يكشف معلومات بعض العملاء لمستخدمي مؤسسات أخرى، ثم أعادت ضبط كل الاتصالات (The Register).
الاستجابة المعقولة هي الإشراف، أما التجنب فمبالغة لدى معظم الفرق. تعامل مع الموصّل كموظف جديد يحمل بيانات دخولك: مفيد من اليوم الأول، ويُراقَب حتى تكتسب ثقتك. وقد أشارت وكالة الأمن القومي الأمريكية إلى فكرة مشابهة في إرشادات عن MCP نشرتها هذا العام، محذّرة من أن «الافتراضات غير المتطابقة أو التناقضات الدقيقة في أي مرحلة قد تنتشر وتتراكم لتصبح ظروفًا قابلة للاستغلال».
اربط أول خادم MCP لك بأمان
توثّق Claude المسار كاملًا خطوة بخطوة، لذا سنستخدمها مثالًا تطبيقيًا (Claude docs). ونسخة ChatGPT تأتي بعد القائمة.
- اختر خدمة تستخدمها وتثق بها، ويفضّل أن تشغّل خادم MCP مستضافًا خاصًا بها، مثل Notion أو Linear.
- افتح Customize > Connectors في claude.ai أو تطبيق سطح المكتب، واختر Discover وابحث عن الخدمة.
- تحقق من الوسم. فضّل إدراج Verified، وفي حالة Community تأكد أن المطوّر هو الخدمة نفسها.
- اختر Connect to Claude. ستصل إلى صفحة تسجيل الدخول الخاصة بالخدمة، فاقرأ الصلاحيات التي تطلبها قبل أن توافق.
- عد إلى صفحة Connectors، وافتح الموصّل واضبط Tool permissions. يمكن جعل القراءة Always allow، وأي شيء يكتب Needs approval، وأدوات الحذف Blocked.
- في محادثة، افتح قائمة + واختر Connectors وفعّله لتلك المحادثة.
- اطلب شيئًا للقراءة فقط أولًا، مثل ملخص للمشكلات المفتوحة المسندة إليك، ووافق بـ Allow once إلى أن ترى كيف يتصرف.
- إذا غيّرت رأيك، فإن Disconnect يسجّل خروج Claude من الخدمة، وRemove يزيل الموصّل من حسابك، وكلاهما من الصفحة نفسها.
كل طلب يمر عبر الخطوات الخمس نفسها، والخطوة الثالثة هي التي تتحكم بها أنت.
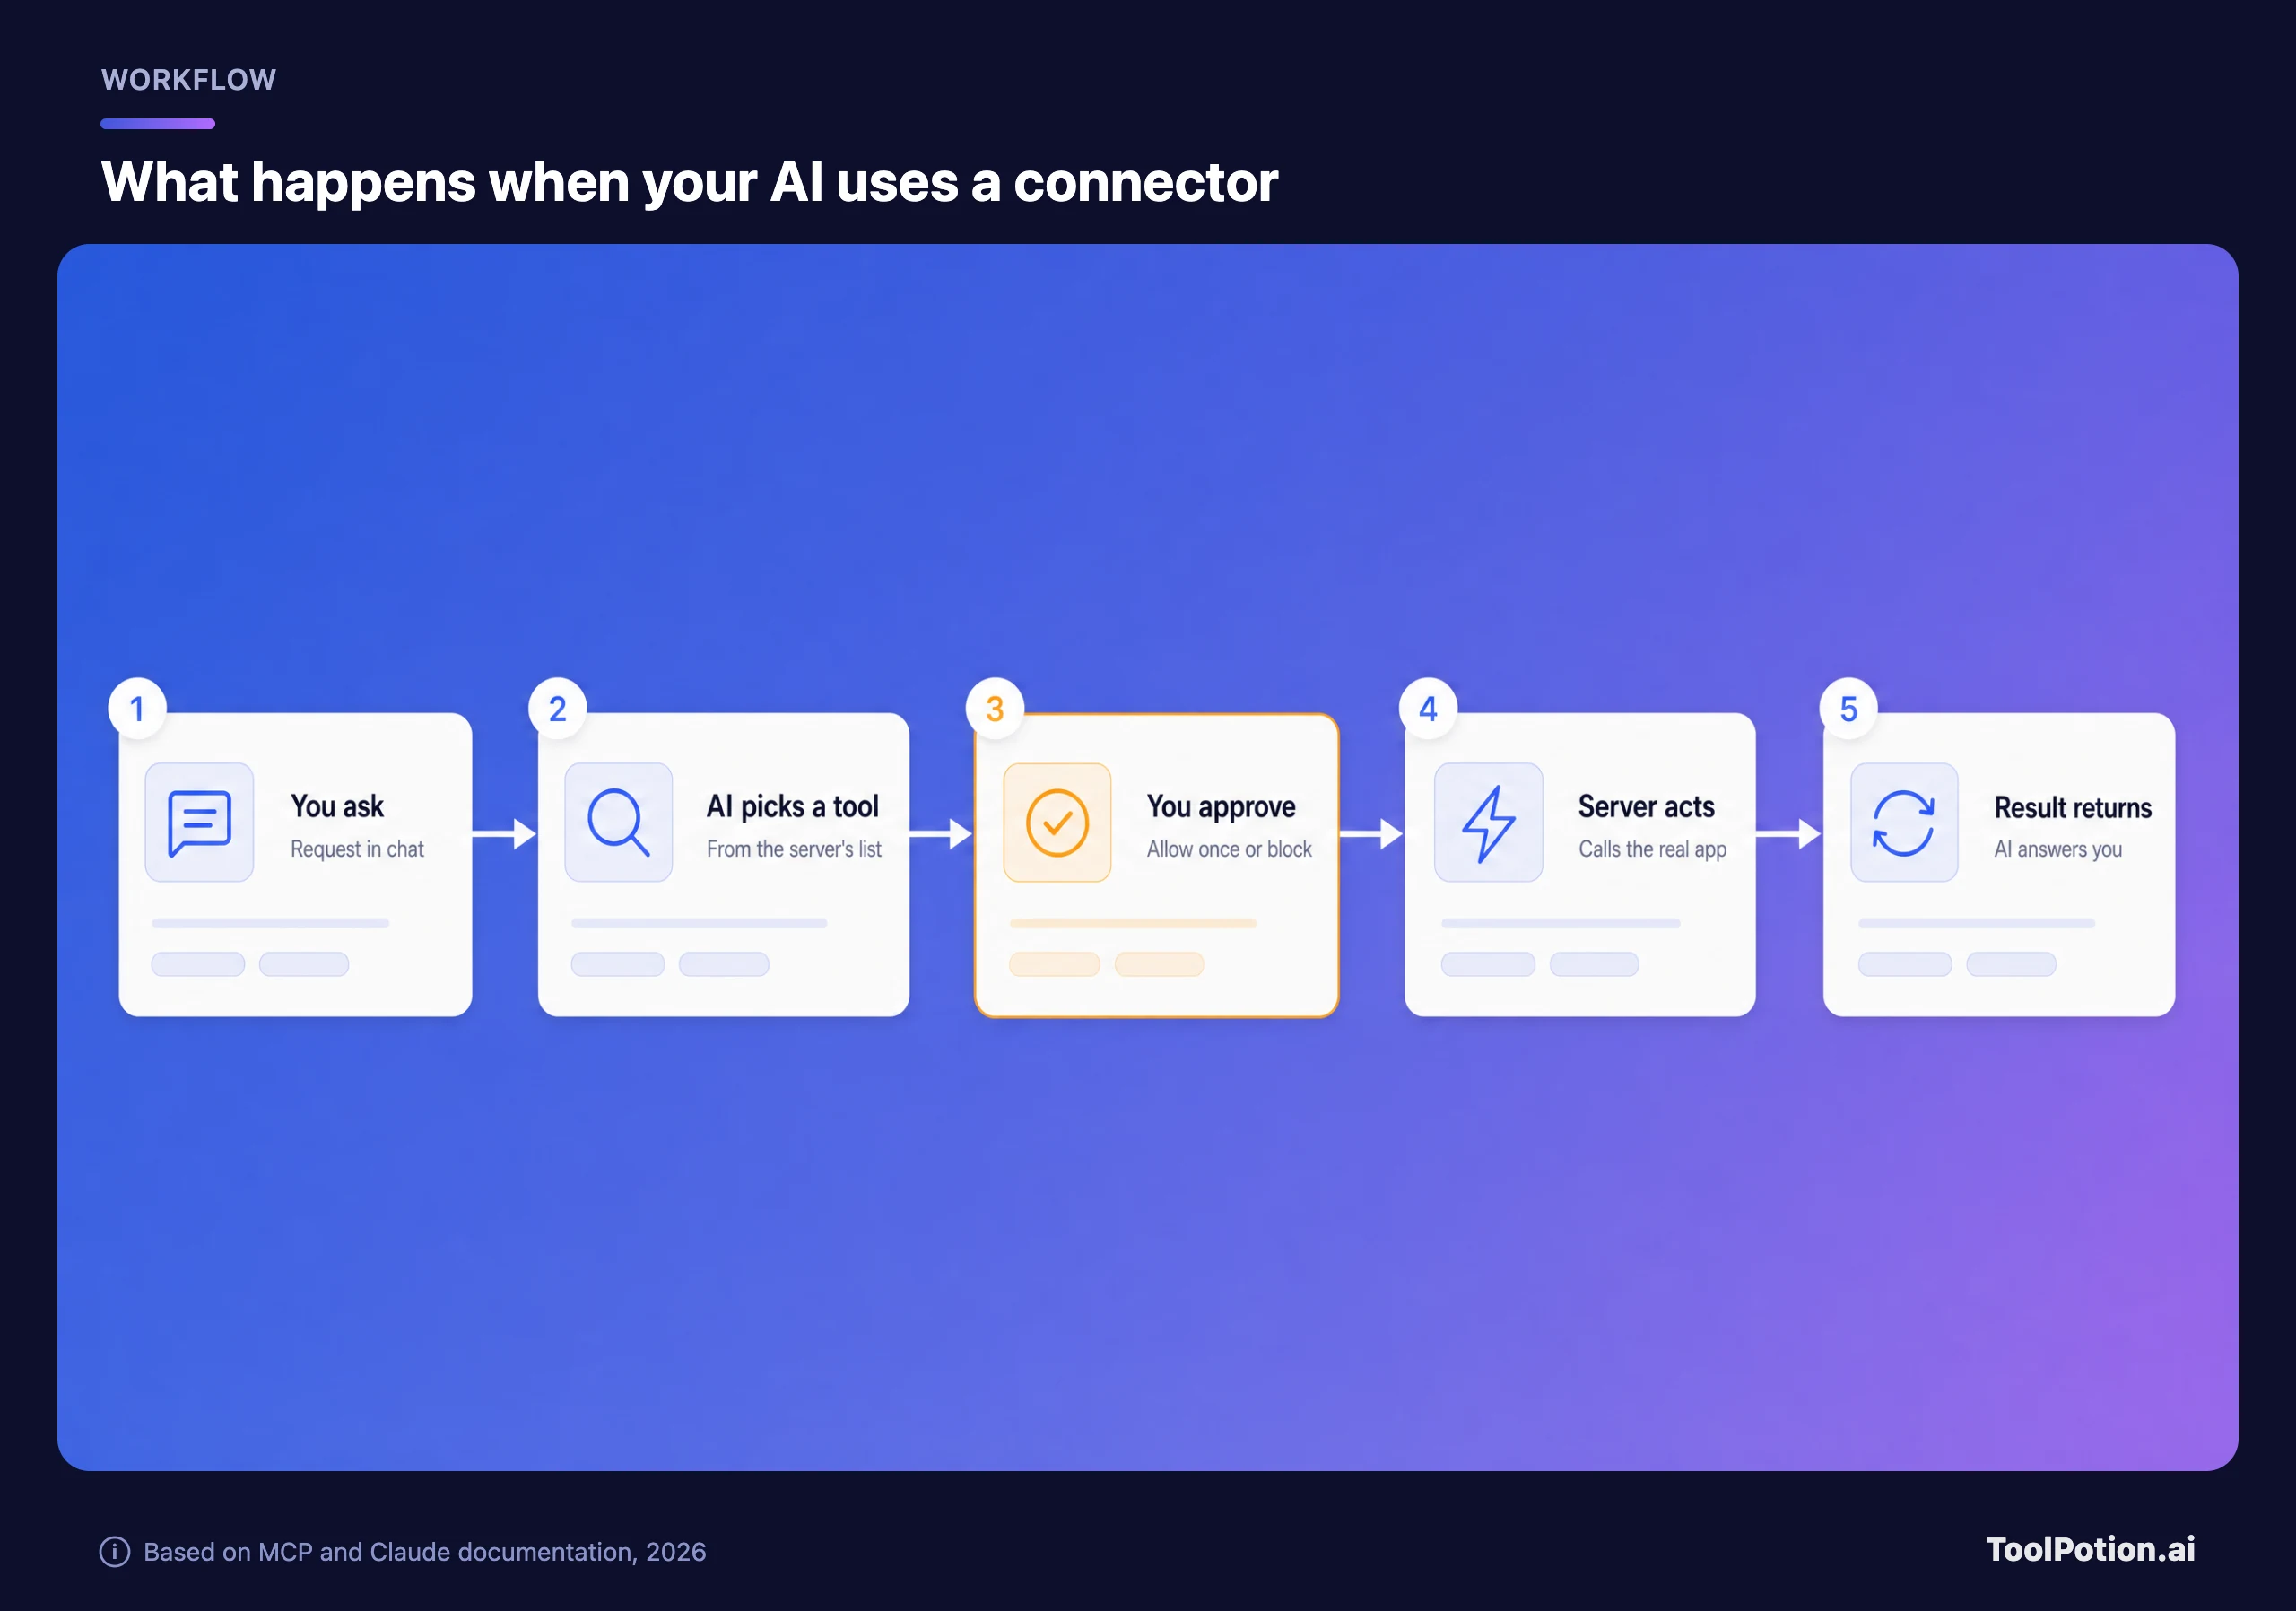
Always allow توفير معقول للوقت في أدوات البحث والقراءة. أما أي شيء يرسل أو يعدّل أو يحذف فأبقِ فيه رسالة الموافقة. فالموافقة فرصتك الوحيدة لاكتشاف إجراء خاطئ قبل أن يصل إلى التطبيق الفعلي.
هناك حدّان يجدر بك معرفتهما قبل تجربة موصّل مخصص، وهو مصطلح Claude لأي خادم تضيفه بعنوانه على الويب. الحسابات المجانية تحصل على واحد فقط. ويجب أن يكون الخادم قابلًا للوصول من سحابة Anthropic عبر الإنترنت العام، فلن يتصل خادم داخل شبكة شركتك أو خلف VPN. وفي ChatGPT يقع المكافئ خلف وضع المطور (Settings ثم Security and login)، وتنشئ التطبيق ضمن Plugins. وتعامل OpenAI أي أداة غير موسومة بأنها للقراءة فقط على أنها إجراء كتابة يحتاج إلى تأكيد، وهذا الإعداد الافتراضي الأكثر أمانًا.
لست متأكدًا أي مسار يناسب التطبيق الذي في بالك؟ تطرح الشجرة أدناه حتى ثلاثة أسئلة.
فرع حساب العمل هو الذي يتخطاه الناس. فإذا كانت شركتك تدير اشتراكك في الذكاء الاصطناعي، فإضافة خوادمك الخاصة قد ترسل بيانات الشركة إلى جهة لم يوافق عليها أحد. وفي خطة Team من Claude زر Request على موصّلات الدليل لهذه الحالة بالذات.
افحص الخادم قبل أن تربطه
وسوم الدليل تفيد، لكن Anthropic تنص على أن التحقق «ليس تدقيقًا أمنيًا»، ويمكن للمطوّر تغيير أدوات الموصّل بعد المراجعة. لذا أجرِ فحصك السريع بنفسك. البنود العشرة أدناه مستمدة من إرشادات الأمان في مشروع MCP ونصائح Anthropic وOpenAI لمستخدميهما. حدّد ما ينطبق على الخادم الذي تفكر فيه.
الأوزان مقصودة. فمن بنى الخادم يستحق ثلاث نقاط لأنه يزيل خطر الخادم المزيف من أساسه، وكانت postmark-mcp ستفشل في هذا الفحص فورًا. والخوادم المستضافة التي لها صفحة تسجيل دخول أفضل من التي تطلب منك لصق مفتاح API (كلمة مرور طويلة الأمد للبرمجيات) في ملف إعدادات، لأن وصول OAuth يمكن تقييده وإلغاؤه من المصدر. وبند عدم خلط الخوادم أهم مما يبدو. فعرض Invariant على GitHub نجح لأن اتصالًا واحدًا قرأ محتوى خارجيًا بينما كان الوكيل نفسه قادرًا على الوصول إلى بيانات خاصة.
الخوادم المحلية، أي التي تثبّتها، تستحق عناية إضافية. فإرشادات أمان MCP تطلب من التطبيقات أن تعرض «الأمر الدقيق الذي سيُنفَّذ، دون اقتطاع» قبل تشغيله. وإذا كانت عملية التثبيت تخفي الأمر، أو كانت الحزمة من حساب لا تستطيع ربطه بالبائع، فلا تثبّتها. ويمكن للمطورين تصفح خوادم مفتوحة المصدر شائعة مثل MCP for Blender على لوحة أفضل 200 مستودع GitHub للذكاء الاصطناعي، لكن الشعبية ليست دليلًا على الأمان أيضًا.
طرح MCP على فريق
قادة الفرق يحصلون على ضوابط أفضل من الأفراد، ومن المجدي تفعيلها قبل أن يبدأ الناس بربط الأشياء بأنفسهم. ففي Claude Team وEnterprise يضيف المالك (Owner) كل موصّل للمؤسسة، ثم يسجّل الأعضاء الدخول بحساباتهم. ويمكن للمالكين ضبط إجراءات القراءة والكتابة على Always allow أو Needs approval أو Blocked للجميع. وفي ChatGPT يضبط مسؤولو Business وEnterprise الإعدادات الافتراضية لمساحة العمل ولكل تطبيق بشأن وقت طلب التطبيقات المتصلة للإذن.
إذا كانت شركتك تستخدم Okta، فاسأل هل تدعم الخوادم التي تريدها Enterprise-Managed Authorization. يوافق قسم تقنية المعلومات على الخادم مرة واحدة، ويحصل الموظفون على تسجيل دخول واحد بدل شاشة موافقة لكل أداة. وتضيف تغطية InfoQ تحفظًا وجيهًا: مزوّد الهوية يقرر من يستطيع الاتصال، لا ما يفعله الوكيل بعد الاتصال، لذا تبقى الموافقات على كل إجراء مهمة.
وللأتمتة، تمنحك طبقة وسيطة مكانًا واحدًا للتدقيق. فـ Zapier يحتفظ ببيانات اعتماد التطبيقات في طبقة الاتصال الخاصة به، ويتيح لك اختيار التطبيقات والإجراءات التي يستطيع المساعد استخدامها، ويسجّل كل إجراء MCP في History. وإذا كنت تقارن بين المنصات، فابدأ من لوحة أتمتة سير العمل. ويتناول مقالنا عن وكلاء الذكاء الاصطناعي في بيئة الإنتاج ما ينكسر حين يصل المستخدمون الحقيقيون.
ترتيب معقول لمعظم الفرق الصغيرة: ابدأ بأدوات القراءة فقط، وفعّل إجراءات الكتابة خدمةً بخدمة مع إبقاء الموافقات مفعّلة، واحتفظ بقائمة مكتوبة قصيرة بالخوادم المعتمدة. أما الفرق التي تتعامل مع سجلات صحية أو مالية أو قانونية فعليها الانتظار قبل استخدام خوادم الأطراف الثالثة إلى أن تعرف أين تذهب البيانات ومدة الاحتفاظ بها. ويسرد إطار الخصوصية لأدوات الذكاء الاصطناعي لدينا الأسئلة التي تُطرح على البائع.
الأسئلة الشائعة
هل MCP خاص بـ Claude فقط؟
لا. أنشأته Anthropic، لكن ChatGPT وMicrosoft Copilot وGemini وCursor وVisual Studio Code كلها تدعمه، وصار البروتوكول اليوم تحت مظلة Agentic AI Foundation لا Anthropic.
هل أحتاج إلى معرفة البرمجة لاستخدام MCP؟
ليس لموصّلات الدليل، فهي تحتاج بضع نقرات وتسجيل دخول، وإضافة خادم مستضاف بعنوانه لا تتطلب برمجة أيضًا. أما بناء خادمك الخاص أو تثبيت خادم محلي فهو عمل للمطورين.
هل MCP مجاني؟
البروتوكول وحزم SDK الخاصة به مفتوحة المصدر. أما التكاليف فتكمن في التطبيقات المحيطة به: الخطة المجانية في Claude تسمح بموصّل مخصص واحد، ووضع المطور في ChatGPT يحتاج إلى خطة مدفوعة، وZapier يحتسب مهمتين لكل استدعاء أداة MCP.
ما الفرق بين MCP وواجهة API؟
واجهة API هي الواجهة الخاصة بخدمة واحدة، وسيتعين على كل تطبيق ذكاء اصطناعي أن يتعلم كل واجهة على حدة. أما خادم MCP فيغلّف عادةً تلك الواجهة بصيغة معيارية مع أوصاف بلغة بسيطة، بحيث يستطيع أي مساعد يدعم MCP اكتشاف ما تفعله الخدمة واستدعاءها دون شيفرة مخصصة.
هل يستطيع خادم MCP رؤية محادثتي كاملة؟
بحسب التصميم، لا. يتلقى الخادم الطلبات التي يرسلها الذكاء الاصطناعي إلى أدواته، وتنص المواصفات على أن المضيفين يجب أن يحصلوا على موافقتك قبل كشف بياناتك لخادم. لكن أي شيء يضعه الذكاء الاصطناعي في تلك الطلبات يصل فعلًا إلى مشغّل الخادم، لذا اربط فقط الخوادم التي تأتمنها على هذه البيانات.