

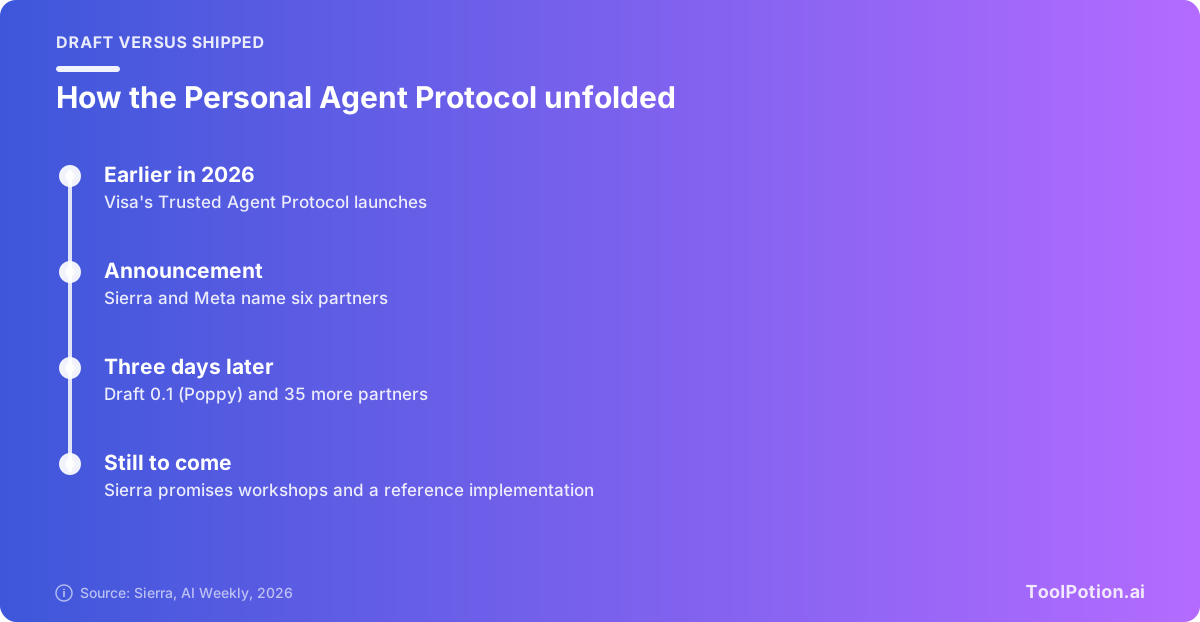
O Personal Agent Protocol é um padrão em rascunho que define como o assistente de IA de uma pessoa entra no site, nas APIs e no agente de suporte de uma empresa, e o que a empresa permite que ele faça lá dentro. A Sierra e a Meta o anunciaram com parceiros como Stripe, Shopify e Walmart (anúncio da Sierra), e um primeiro rascunho, apelidado de Poppy, foi divulgado alguns dias depois (Sierra sobre o rascunho). Não é um produto que você possa ligar hoje.
Se você toca um negócio, a leitura útil é esta: nada quebra e nada é obrigatório. Mas assistentes de IA já visitam sites em nome de clientes, e esse rascunho é a primeira tentativa séria de dar a você voz sobre como isso acontece. Entender o formato agora custa uma hora. Ignorar pode custar alguns anos bagunçados de regras improvisadas para bots.
Este artigo cobre o que o rascunho define, em que ele difere de MCP, A2A e dos protocolos de comércio, quem aderiu e quem não aderiu, e uma lista curta do que vale fazer agora.
O que é público de fato e o que não é
Existem três coisas. Há o anúncio da Sierra, que cita os parceiros e os objetivos de design. Há um rascunho de especificação, marcado como Draft 0.1, com licença Apache 2.0 (spec). E há a promessa de workshops de design e de uma implementação de referência, nenhum dos quais havia aparecido nas fontes consultadas para este artigo (Sierra).
O que ainda não é público: qualquer empresa citada rodando isso em produção, um órgão de governança ou uma resposta definida sobre pagamentos. Quando a notícia saiu, um relato observou que nenhum órgão de governança ou licença havia sido identificado (FourWeekMBA). A questão da licença já foi respondida pelo próprio rascunho. A da governança, nas páginas consultadas, não.
Portanto, trate como uma proposta com apoiadores sérios. A Meta resumiu a ambição com uma comparação com o e-mail: "O e-mail decolou porque todo mundo concordou sobre endereçamento, transporte de mensagens e entrega. Ninguém é dono dele, qualquer um pode construir em cima" (VKTR). O e-mail também levou anos, e muitas empresas mantiveram regras de e-mail esquisitas nesse meio-tempo. Espere o mesmo mosaico aqui: quem adotar primeiro vai definir as convenções que os outros vão copiar.
O problema: bloquear tudo ou entregar a senha
O site do próprio projeto descreve a escolha atual sem rodeios. As empresas ou bloqueiam os agentes por completo, ou o agente entra com as credenciais completas do usuário e pode fazer tudo o que o usuário faz (personalagentprotocol.org). Nenhuma das opções é boa. Bloquear irrita o cliente que enviou o agente. Acesso total é uma revisão de segurança esperando para acontecer.
O bloqueio é real. Um resumo do anúncio lista Amazon, Delta, United, Zillow e eBay entre os sites que bloqueiam agentes, e menciona uma política antibot da Cloudflare que pegou alguns por acidente (AI Weekly). Kevin Miller, da Stripe, resumiu o lado do cliente: quem envia um agente "espera o mesmo atendimento que teria por conta própria" (Unite.AI).
A resposta do rascunho é uma escada. O site usa um exemplo de hotel: bloquear o agente, deixar qualquer agente pesquisar quartos, deixá-lo ver reservas depois do login, deixá-lo reservar um quarto só com a aprovação da pessoa a cada vez, ou dar acesso total. Você escolhe o degrau por ação.
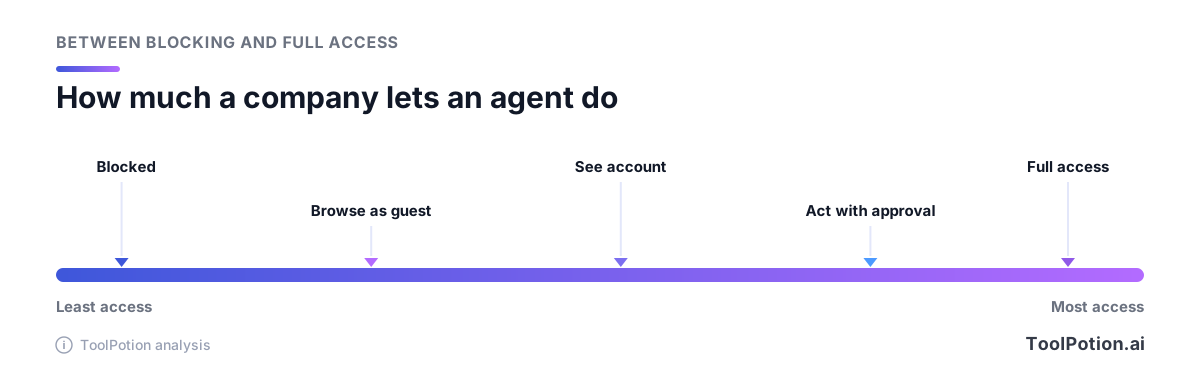
Os degraus do meio são o ponto central. A maioria das empresas vai querer que agentes naveguem e leiam livremente, e só alterem algo quando um humano disser sim.
Como funciona uma sessão
A empresa publica um arquivo em /.well-known/poppy.json que diz como os agentes podem interagir com ela. O agente lê o arquivo, abre uma sessão (como visitante, se ninguém estiver logado) e, quando precisa de mais, leva a pessoa por um login baseado em OAuth (Sierra). O rascunho define três tipos de login: direct, em que a pessoa entra na própria página da empresa; device, em que usa um código em outro dispositivo; e mediated, em que o próprio agente envia as credenciais (spec).
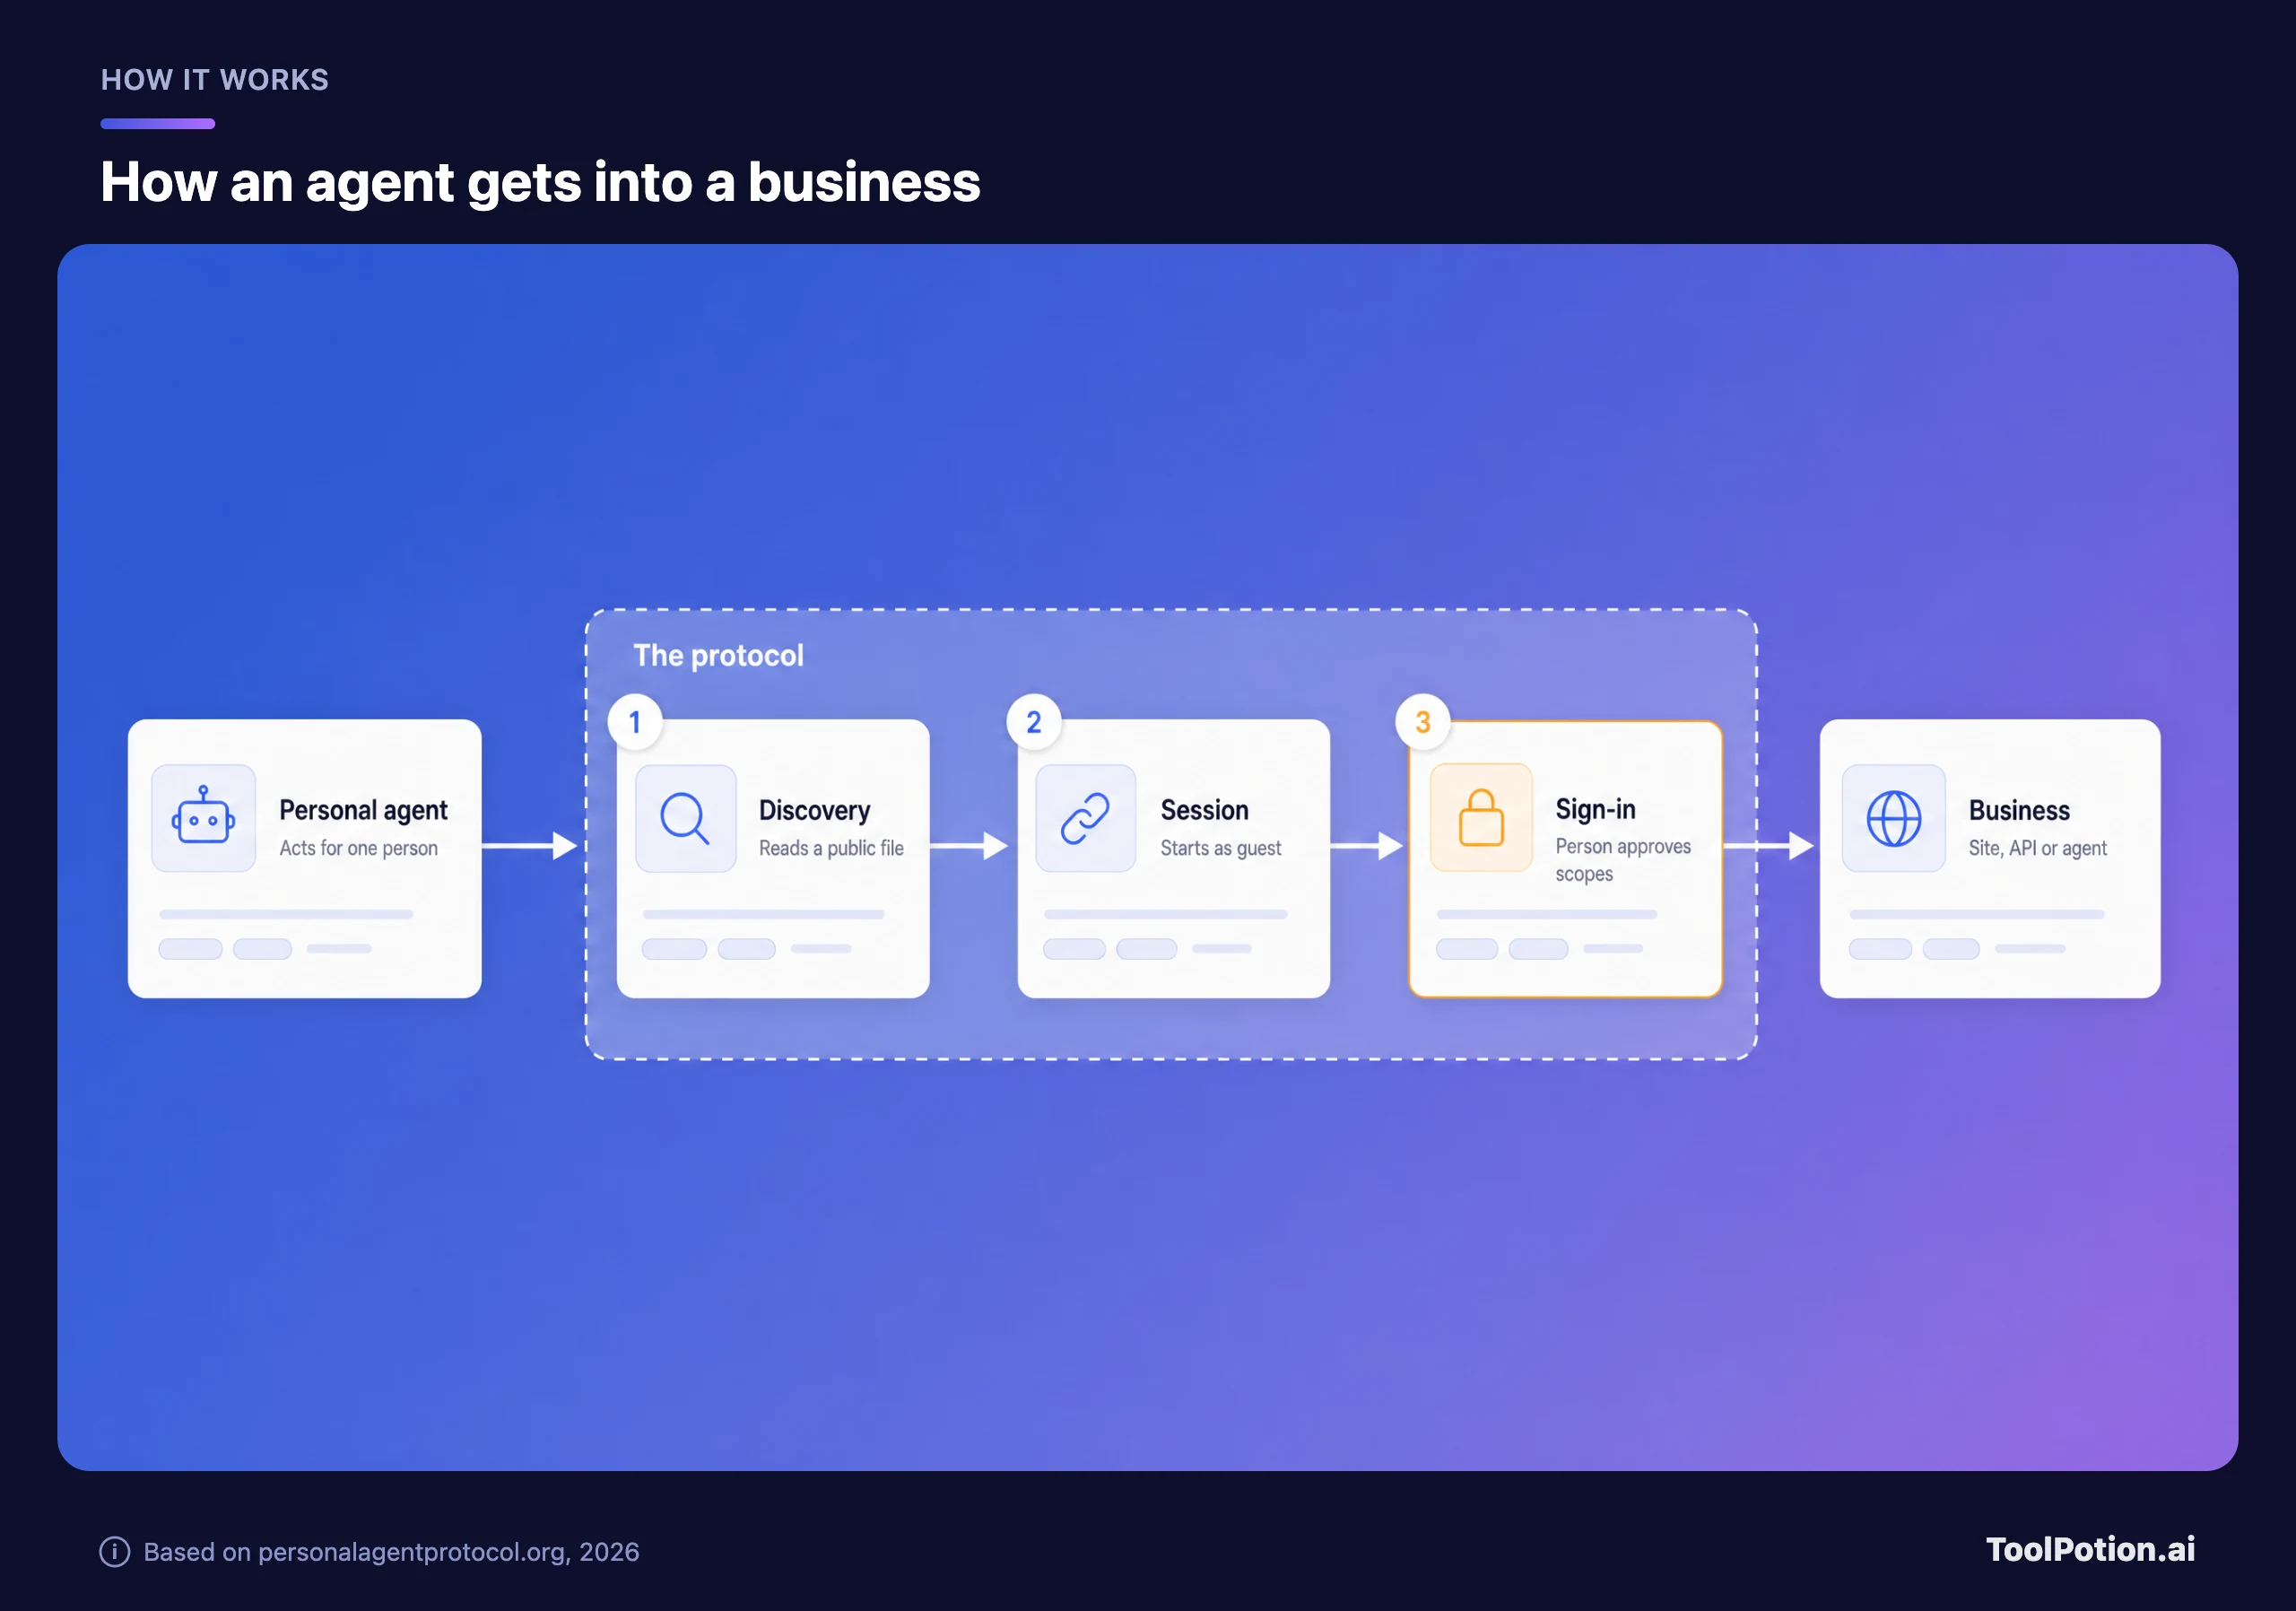
Dois detalhes importam para o pessoal de segurança. Os tokens de sessão têm vida curta e são vinculados a uma chave com DPoP, e o rascunho diz que agentes não devem enviar tokens em uma URL e empresas não devem aceitá-los ali. Ele também admite o ponto fraco: "Aceitar credenciais de um Personal Agent coloca mais responsabilidade sobre a Company" (spec).
A outra ideia que vale conhecer é que um único token cobre tudo. A Sierra diz que o mesmo token funciona para as APIs da empresa, para o site e para as conversas com o agente dela (Sierra). Uma pergunta feita antes do login e um pedido alterado depois contam como uma só visita (The Next Web).
Três caminhos de entrada, e a escolha é sua
Você não precisa construir tudo. A empresa escolhe como os agentes chegam até ela: pelo site, por APIs descritas com OpenAPI ou um servidor MCP, ou pelo próprio agente para conversas. Um varejista com uma boa API pode pular o caminho de navegação. Uma loja pequena que só tem site pode começar por ele.
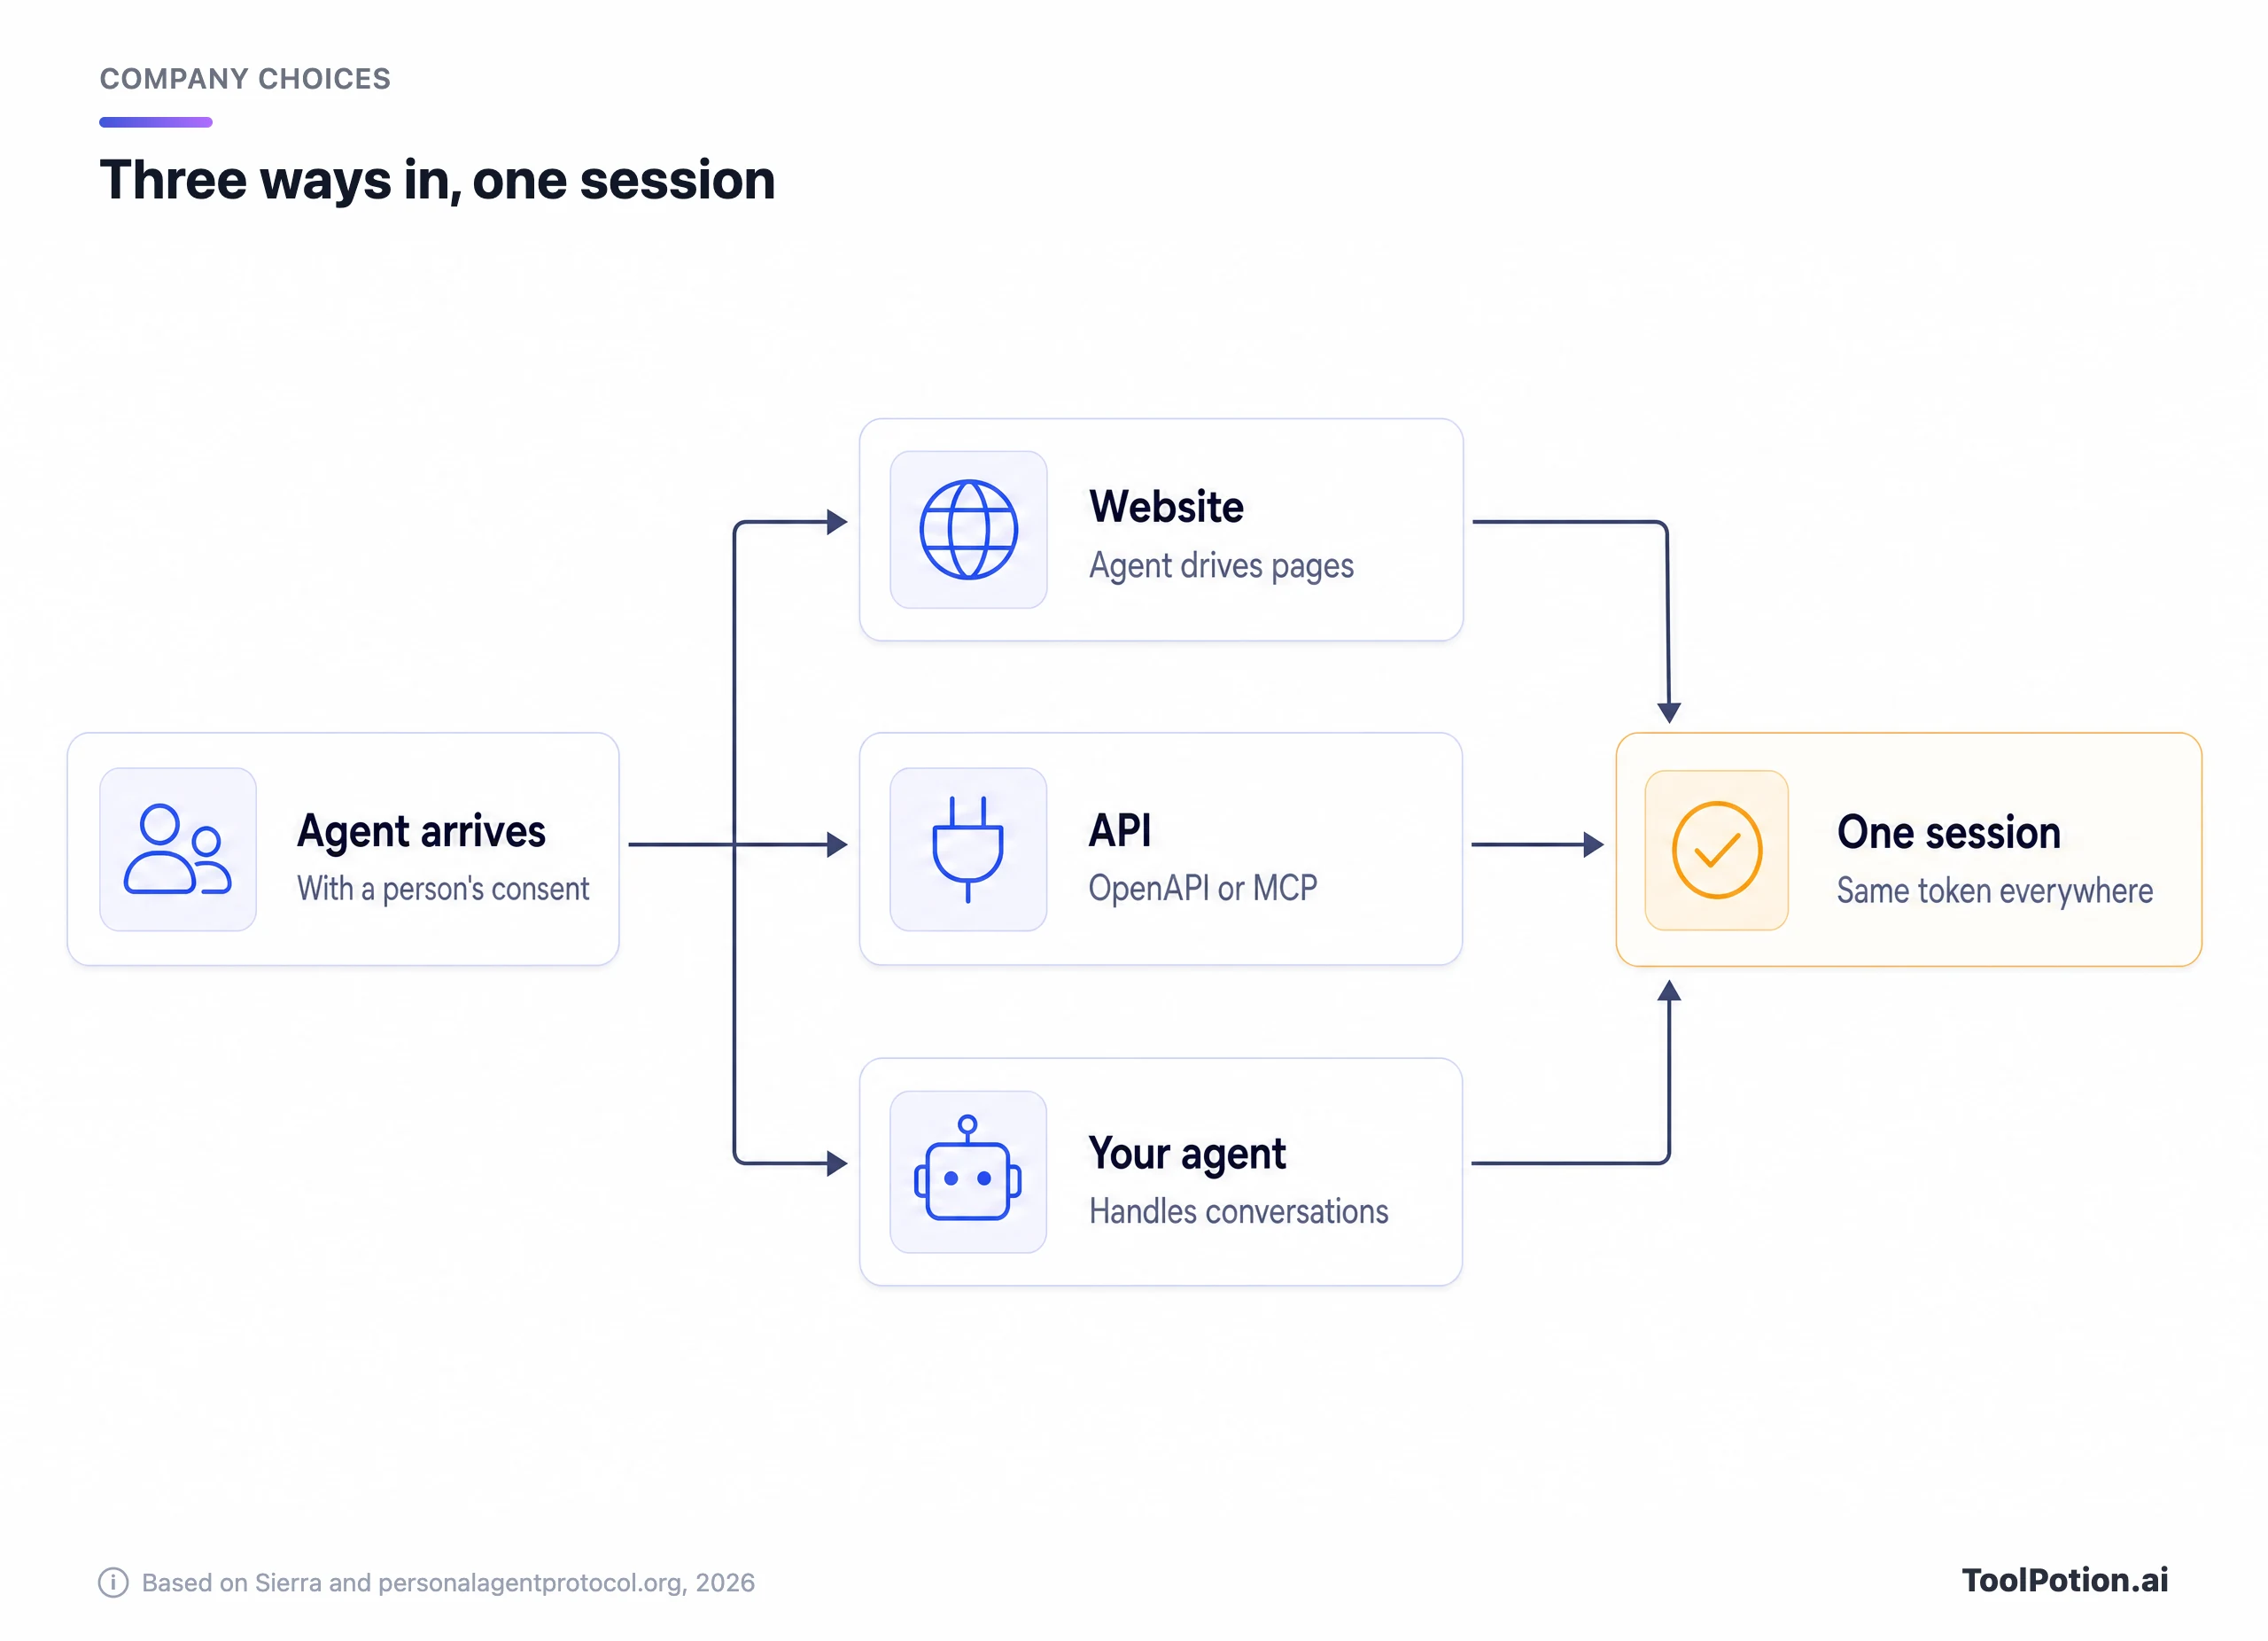
O caminho da conversa tem uma regra que os clientes vão gostar: cada mensagem indica se foi escrita por um humano ou por uma IA, e o rascunho cobre a transferência para uma pessoa. Se você já tem um agente de suporte, por exemplo do ranking de suporte ao cliente, esse é o caminho que toca você primeiro.
Como se encaixa com MCP, A2A, ACP e AP2
Ele não substitui nenhum deles e não deve ser visto como concorrente. Cada um cobre uma função diferente, e o próprio rascunho se apoia no MCP.
| Protocolo | Criado por | Função |
|---|---|---|
| MCP | Padrão open source | Conecta apps de IA a ferramentas e dados (documentação do MCP) |
| A2A | Google, agora Linux Foundation | Permite que agentes de fornecedores diferentes conversem entre si (A2A) |
| ACP | Stripe e OpenAI | Checkout por agente e compartilhamento de credenciais de pagamento (ACP) |
| AP2 | Mandatos assinados que provam que o usuário autorizou uma compra (AP2) | |
| Personal Agent Protocol | Sierra e Meta (rascunho) | Descoberta, sessões, login e permissões entre um agente pessoal e uma empresa |
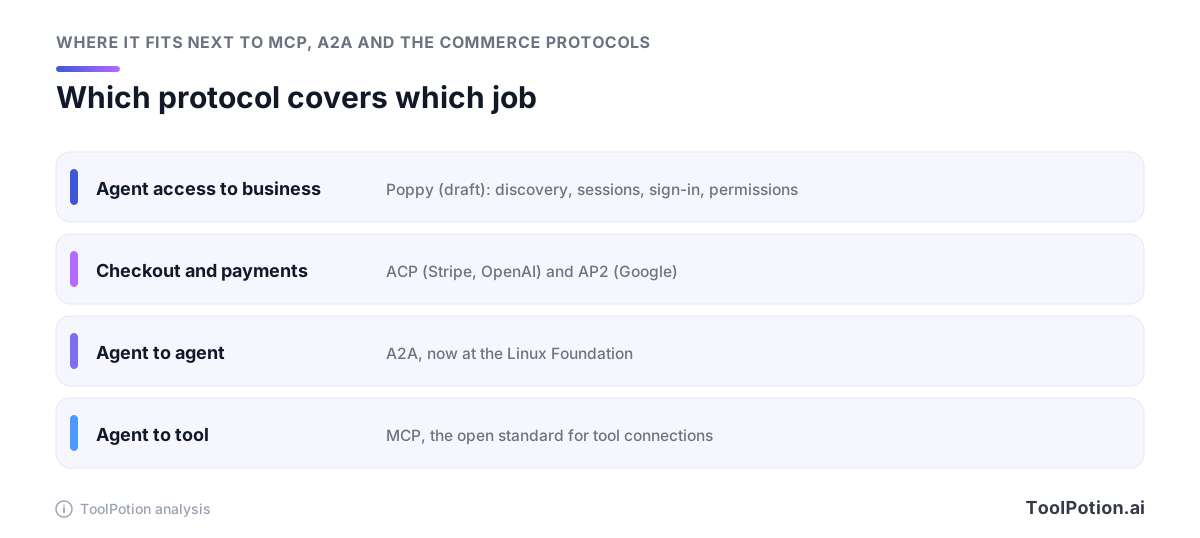
A pilha acima é a nossa leitura, não um diagrama oficial. Dizendo de forma simples: o MCP é como um agente chama uma ferramenta, o A2A é como agentes conversam, ACP e AP2 tratam de pagar, e este rascunho trata de entrar pela porta e ser reconhecido. Pagamentos aparecem como uma extensão futura, então um checkout hoje ainda rodaria em algo como ACP ou AP2. A sobreposição que vai gerar discussão é o MCP, já que tanto o rascunho quanto um servidor MCP comum podem expor as ações de uma empresa.
Também há um rival do lado do acesso. A Visa mantém um Trusted Agent Protocol, lançado no início deste ano, e o The Next Web informou que Stripe e Shopify já haviam aderido a ele (The Next Web). A Visa agora também está na lista de parceiros de design do Personal Agent Protocol, então os dois esforços podem se sobrepor em vez de competir de frente. Se o setor vai acabar com um padrão ou com dois, ainda está em aberto.
Quem está dentro e quem está faltando
O anúncio citou Genesys, Instinct, Rocket, Shopify, Stripe e Walmart ao lado de Sierra e Meta (Sierra). O post do rascunho também inclui a NiCE nesse primeiro grupo e acrescenta mais 35 parceiros de design, entre eles Adyen, Bank of America, BBVA, Cloudflare, Mastercard, OpenAI, PayPal, Target, United Airlines, Visa e Wells Fargo. A Sierra diz que eles vão participar do processo de design, o que não é o mesmo que entregar suporte. (Sierra). Isso muda uma história anterior: no dia do anúncio, reportagens apontaram a ausência da OpenAI, e Bret Taylor, cofundador da Sierra, preside o conselho da OpenAI (AI Weekly).
Amazon, Anthropic e Google não estão entre os parceiros listados no lançamento nem no post do rascunho. A ausência numa lista não prova que ficaram de fora, então confira de novo as páginas da Sierra antes de citar isso. Claude, ChatGPT e Perplexity seriam todos agentes pessoais naturais, e um padrão sem nenhum grande assistente por trás continua sendo só um checklist do lado das empresas. No dia do anúncio, o The Next Web observou que nenhum varejista, banco ou empresa de pagamentos europeu havia sido citado (The Next Web). A lista mais longa agora inclui BBVA e Adyen.
O que significa para desenvolvedores e profissionais de marketing
Os desenvolvedores ficam com o acordo mais claro. Se o seu produto já tem OAuth e uma descrição OpenAPI, você está quase todo no caminho da API, e as regras de token do rascunho (vida curta, vinculado a chave, nunca em URL) soam como boa prática comum. O trabalho novo é o arquivo de descoberta e a definição dos escopos.
Para o marketing, surge uma questão de medição. Hoje, um agente que pesquisa sua página de preços para um cliente parece um bot, ou parece nada. Uma sessão que identifica o agente, e o cliente por trás dele, transforma esse tráfego em algo que você consegue contar e tratar de forma diferente de scrapers. Se isso é uma boa notícia depende do que você quer que os agentes digam sobre você, o que é uma questão de conteúdo tanto quanto técnica.
O que uma empresa pode fazer agora
Nada aqui exige o protocolo. Tudo ajuda, seja o rascunho vencedor ou não.
- Olhe seus logs e suas ferramentas de bot e descubra que tráfego de agentes já chega até você. Se você usa a Cloudflare, veja o que as regras de bot dela fazem com agentes agindo em nome de um cliente.
- Escreva, por ação, o que um agente pode ler e o que pode alterar. Use a escada acima: navegar, ver a conta, agir com aprovação.
- Verifique se os clientes conseguem fazer login por um fluxo OAuth padrão. Os agentes vão depender dele.
- Coloque suas principais ações (status de pedido, devoluções, reservas) atrás de uma API documentada ou de um servidor MCP. Um arquivo OpenAPI bem descrito vale a pena de qualquer forma.
- Se você vende na Shopify, acompanhe o que a plataforma lançar em vez de construir por conta própria.
- Dê a uma pessoa a tarefa de acompanhar o rascunho. Leia a página Open topics da spec quando ela mudar.
O avaliador abaixo transforma essa lista em uma autoavaliação rápida. É um checklist nosso, não faz parte do protocolo.
Quem não precisa se preocupar ainda: um negócio sem logins, sem API e sem agente de suporte. Você não tem nada para expor. Se você é uma operação de atendimento ao cliente, a comparação mais próxima é o agente de IA que você já usa (Sierra AI Agents é um deles; o ranking de chatbots de suporte com IA lista outros). Leituras relacionadas: nosso guia de compra de plataformas de agentes de IA e o ranking dos principais agentes de IA.
As questões em aberto
Identidade. O rascunho permite que as empresas exijam registro de agentes, mantenham listas de permissão e de bloqueio por client ID e revoguem um client ID que faça mau uso do protocolo (spec). Quem atesta um agente, e como uma loja pequena verifica isso, fica a cargo de cada empresa. Na época do anúncio, as reportagens diziam que não havia detalhes sobre como os agentes comprovam a identidade (FourWeekMBA). A spec não descreve um registro compartilhado de agentes confiáveis.
Consentimento. O login direct mostra os escopos solicitados e deixa a pessoa aprovar alguns, todos ou nenhum. Isso é bom. O que não está definido é com que frequência os agentes vão pedir, e se as pessoas vão simplesmente clicar em "aceitar" sem ler.
Responsabilidade. Se um agente reservar o voo errado, alguém arca com o custo, e a spec não diz quem. Ela nem menciona responsabilidade. Também não menciona pagamentos, que ficam marcados para depois.
Spam e abuso. As empresas podem limitar a taxa de criação de sessões por client ID. Se isso se sustenta contra agentes que trocam de identidade ainda não foi testado.
Perguntas frequentes
O Personal Agent Protocol já está no ar?
Não como um padrão entregue. Uma spec Draft 0.1 é pública e a Sierra prometeu workshops e uma implementação de referência. Nenhuma implantação em produção havia sido citada nas fontes consultadas.
Ele substitui o MCP?
Não. Ele aponta o MCP como uma das formas de a empresa expor suas ações. O MCP conecta um app de IA a uma ferramenta. O rascunho define quem é o agente e o que ele pode fazer em determinada empresa.
Preciso publicar um arquivo poppy.json?
Ainda não. O rascunho diz que as empresas o publicam para descoberta, mas ninguém precisa fazer isso até a spec se estabilizar e os agentes começarem a lê-lo. A parte útil é preparar as decisões por trás dele.
Ainda posso bloquear agentes de IA?
Pode. Bloquear é o primeiro degrau da escada. A proposta do rascunho é que você tenha opções entre o bloqueio e o acesso total.
Ele cuida de pagamentos?
No rascunho, não. A Sierra lista pagamentos sem compartilhar dados do cartão como uma extensão futura. Para checkout hoje, olhe ACP ou AP2.
Quem controla o protocolo?
O rascunho é Apache 2.0 e foi publicado pela Sierra com a Meta. Nenhum órgão de governança aparece nas páginas publicadas, então quem vai conduzi-lo no longo prazo é uma questão em aberto.