설명
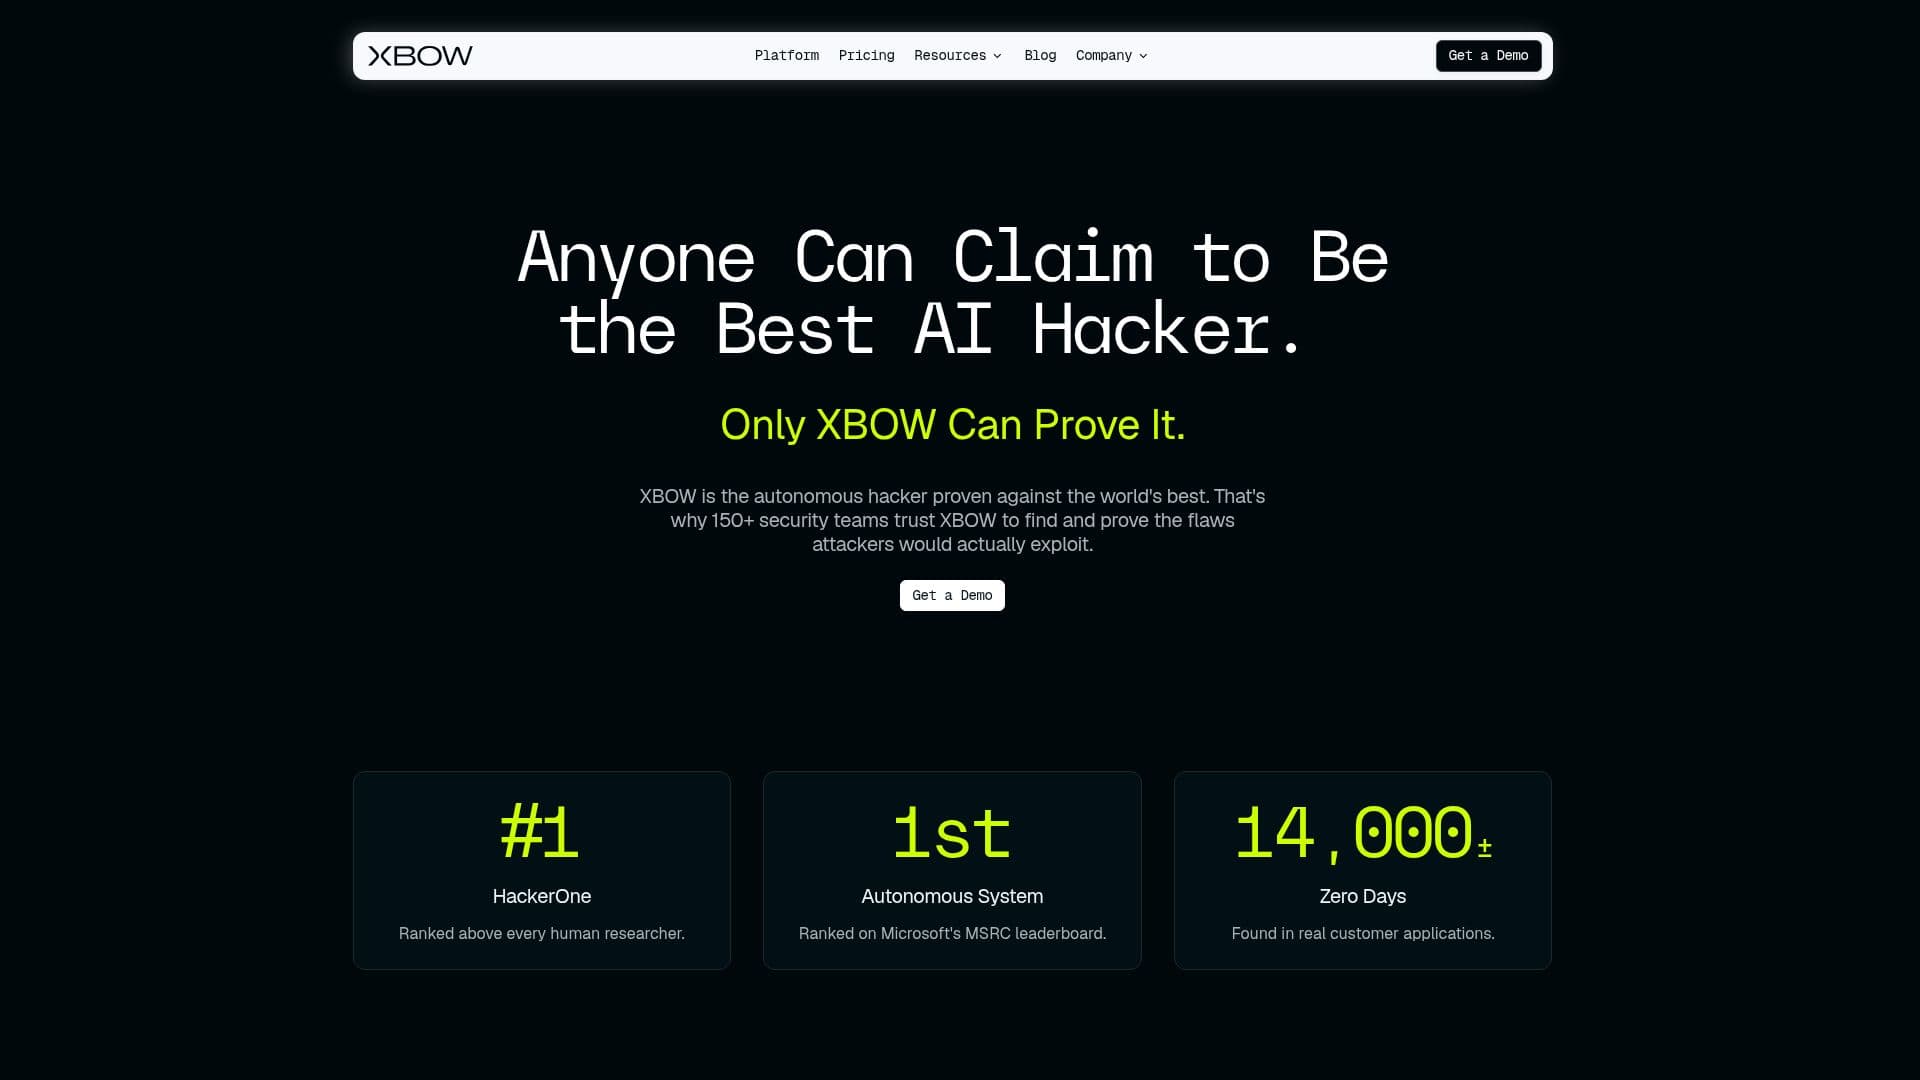
XBOW는 실제 공격을 시뮬레이션하도록 설계된 자율 공격 보안 플랫폼으로, 조직이 애플리케이션의 취약점을 식별하고 검증할 수 있도록 합니다. 이 플랫폼은 전 세계 150개 이상의 보안 팀에 의해 신뢰받고 있으며, 프리미엄 침투 테스트의 깊이와 결과를 짧은 시간 안에 제공합니다.
더 읽기
XBOW의 핵심 기능은 자율적으로 침투 테스트를 수행할 수 있는 능력에 있습니다. 사용자가 XBOW를 URL에 지정하면, 실제 공격자처럼 애플리케이션과 API를 탐색하는 포괄적인 평가를 시작할 수 있습니다. 이 플랫폼은 취약점을 작동하는 공격으로 연결하여, 보안 팀에 결과가 전달되기 전에 독립적으로 익스플로잇 가능성을 증명합니다. 이러한 지속적인 위험 검증은 조직이 무엇을 먼저 수정해야 하는지를 알 수 있게 하며, 연간 추정에 의존하지 않도록 합니다.
XBOW는 생산 환경에 필요한 거버넌스 요구 사항을 준수하면서 완전한 자율성을 가지고 운영됩니다. 사용자는 테스트 범위를 정의하고, XBOW가 수행하는 모든 작업은 기록되고 감사 가능합니다. 이 기능은 SOC 2, ISO 27001 및 PCI DSS와 같은 준수 요구 사항에 부합하여 조직이 데이터 분리 및 거주지를 유지할 수 있도록 보장합니다.
플랫폼의 독특한 취약점 관리 접근 방식은 단순한 발견이 아닌 증거를 제공하는 데 중점을 둡니다. 각 발견은 작동하는 익스플로잇과 함께 제공되어, 허위 긍정의 가능성을 최소화하고 실행 가능한 결과를 제공합니다. 이를 통해 보안 팀은 전통적인 스캐닝 도구에서 발생하는 잡음을 걸러내지 않고도 실제 위험에 효과적으로 대응할 수 있습니다.
자율 기능 외에도 XBOW는 API를 통해 기존 워크플로우와 원활하게 통합됩니다. 이를 통해 팀은 프로그래밍 방식으로 평가를 트리거하고, 검증된 결과를 검색하며, 기존 도구와 결과를 연결할 수 있습니다. 새로운 애플리케이션 기능을 배포하기 전의 보안 점검이든, 애플리케이션 포트폴리오 전반에 걸친 지속적인 커버리지를 위한 것이든, XBOW는 조직의 필요에 맞춰 확장되며 추가 인력 없이도 커버리지를 제공합니다.
전반적으로 XBOW는 AI 기반 통찰력과 실제 검증을 결합하여 조직이 잠재적인 위협에 앞서 나갈 수 있도록 돕는 공격 보안의 중요한 발전을 나타냅니다.
- 카테고리AI 사이버 보안 도구
- 요금제사용량 기반
- 배포클라우드
- 플랫폼AWS, Google, Oracle, Microsoft
XBOW 자율 공격 보안 플랫폼의 핵심 기능
지속적인 침투 테스트
실제 익스플로잇 검증
자율 테스트
API 제공
감사 로그 기록
준수 지원
최소한의 허위 긍정
실행 가능한 보고서
XBOW 자율 공격 보안 플랫폼 사용 방법은?
범위 정의: XBOW가 테스트할 매개변수를 설정합니다.
XBOW를 URL에 지정: 플랫폼을 목표 애플리케이션으로 안내합니다.
맥락 제공: 관련 문서나 자격 증명을 제공합니다.
평가 시작: 침투 테스트를 트리거하여 평가를 시작합니다.
발견 사항 검토: 검증된 결과와 익스플로잇 증거를 분석합니다.
취약점 수정: 우선 순위에 따라 식별된 위험을 해결합니다.
재테스트: 취약점이 수정되었는지 확인하기 위해 후속 평가를 수행합니다.
XBOW 자율 공격 보안 플랫폼의 사용 사례
- 지속적인 보안 테스트
- 사전 배포 보안 점검
- 취약점 관리
- 준수 감사
- CI/CD 통합