설명
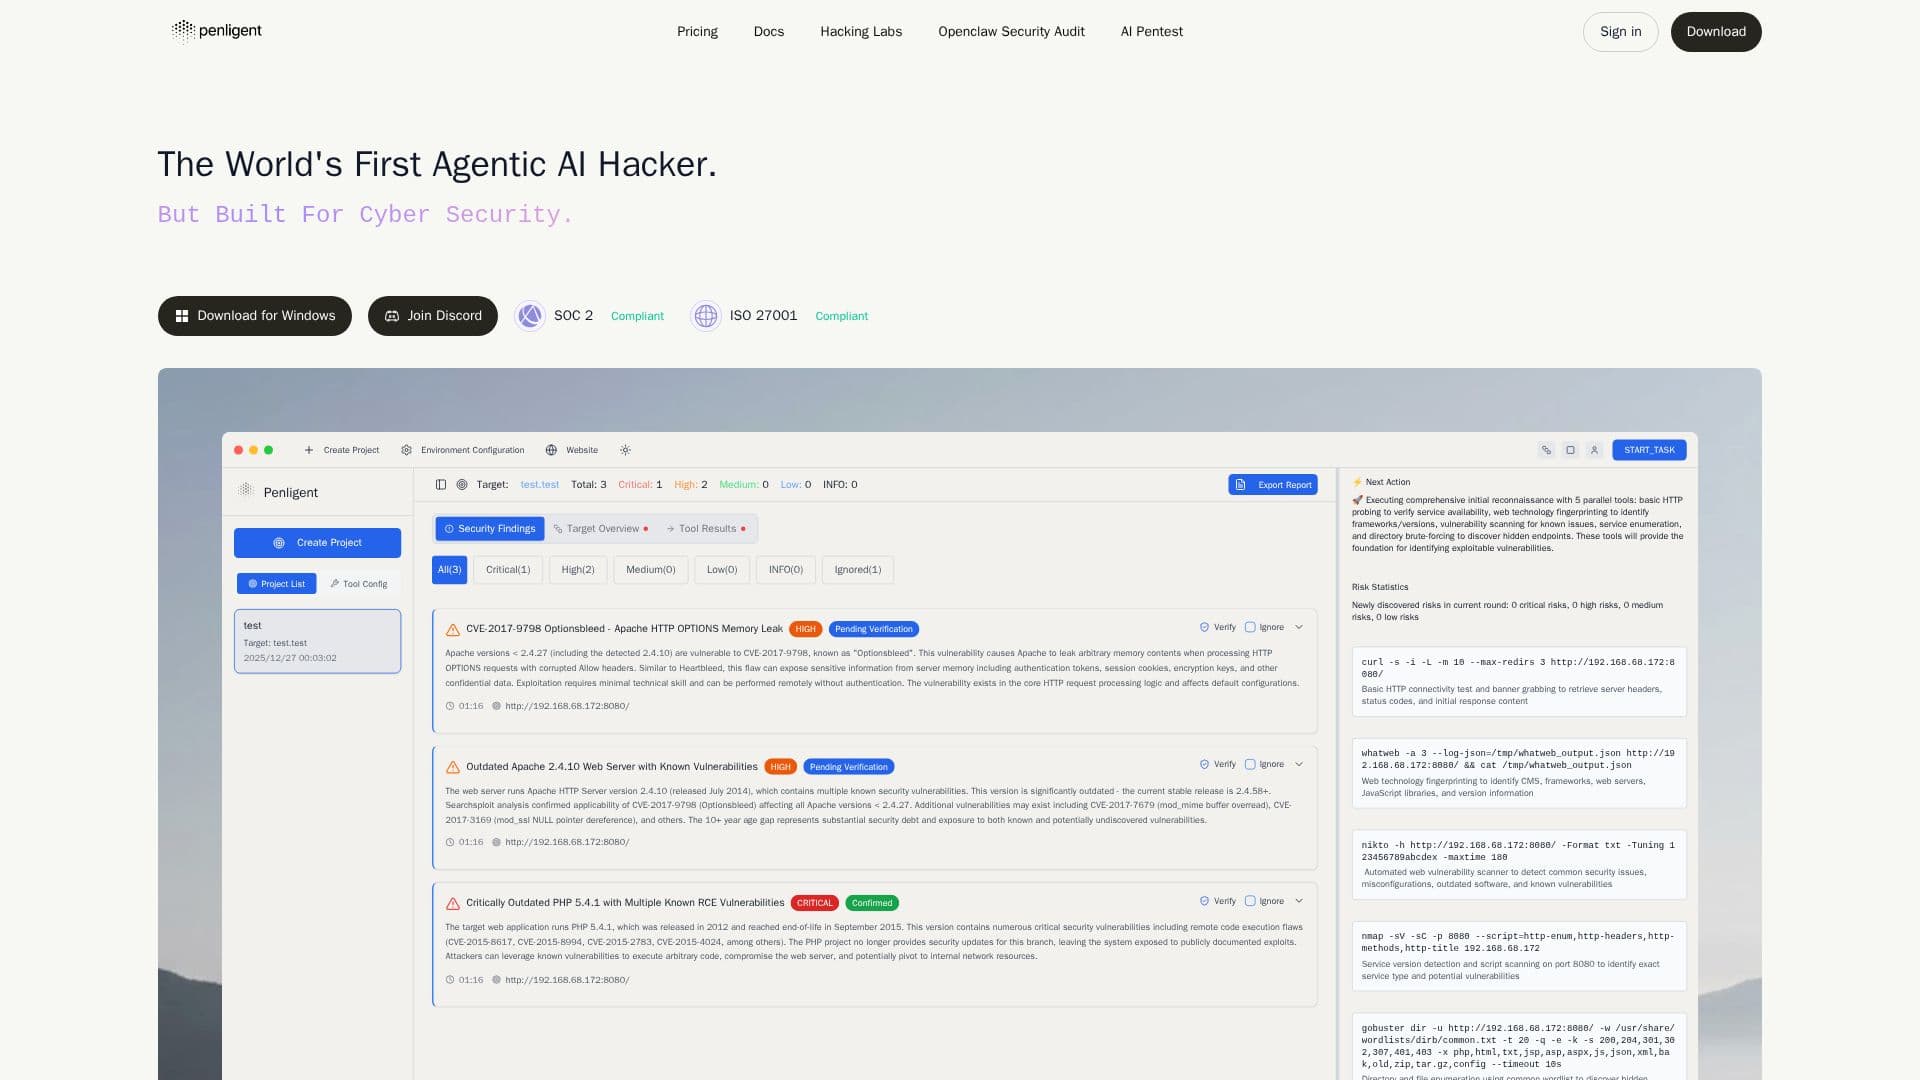
펜리전트는 보안 평가 프로세스를 간소화하기 위해 설계된 혁신적인 AI 기반 침투 테스트 도구입니다. 전문가 지식이 필요 없으며, 사용자가 일반 취약점 및 노출(CVE)에 대한 포괄적인 스캔을 수행하고, 취약점을 발견하고, 문제를 검증하며, 간단한 자연어 프롬프트와 단일 클릭으로 신뢰할 수 있는 보고서를 생성할 수 있습니다.
이 도구는 실제 침투 테스트 도구를 조정하고, 트래픽 분석을 수행하며, 취약점을 검증하고, 감사 준비가 완료된 보안 보고서를 생성합니다. 펜리전트는 증거 기반 워크플로우를 통해 웹 애플리케이션, API, 비즈니스 로직 및 AI 에이전트를 테스트하려는 보안 팀에 특히 유용합니다.
펜리전트의 AI 엔진은 200개 이상의 산업 도구를 지원하여 보안 엔지니어, 침투 테스터 및 레드 팀이 도구를 효과적으로 시작하고 관리할 수 있도록 합니다. 최신 CVE를 스캔하고 단일 클릭으로 개념 증명(Proof of Concept, PoC) 익스플로잇 스크립트를 생성하여 발견 사항을 검증된 영향으로 전환하며, 단계별 실행을 안내합니다.
이 플랫폼은 사용자 친화적으로 설계되어 복잡한 설정이 필요 없으며, 사용자가 몇 분 안에 시작할 수 있습니다. 실제 워크플로우를 방해하는 요소를 우선시하며, 스캐너가 표시하는 것뿐만 아니라 모든 발견 사항에 대한 아티팩트, 단계 및 추적 가능한 증거를 제공합니다. 사용자는 프롬프트를 편집하고, 범위를 잠그고, 환경에 맞게 작업을 사용자 정의할 수 있습니다.
펜리전트는 Windows, macOS 및 Linux를 포함한 여러 플랫폼에서 사용할 수 있으며, 각 플랫폼에 대한 특정 설치 지침이 제공됩니다. 이 도구는 NIST 사이버 보안 프레임워크와 일치하여 식별, 보호, 탐지, 대응 및 복구와 같은 보안 기능을 포괄적으로 다룹니다. 이러한 정렬은 고객이 사이버 보안 방어를 강화하면서 투명성과 책임을 유지하는 데 도움을 줍니다.
펜리전트 AI 침투 테스트 도구의 핵심 기능
AI 기반 침투 테스트
자연어 프롬프트
단일 클릭 취약점 스캔
실제 도구 조정
트래픽 분석
감사 준비 완료 보안 보고서
200개 이상의 산업 도구 지원
단계별 실행 안내
사용자 정의 가능한 작업
NIST CSF 정렬
펜리전트 AI 침투 테스트 도구 사용 방법은?
구성: 테스트 환경 설정
사용: 자연어 프롬프트로 스캔 시작
최적화: 필요에 맞게 작업 사용자 정의 및 범위 잠금
보고: 감사 준비 완료 보안 보고서 생성
펜리전트 AI 침투 테스트 도구의 사용 사례
- 웹 애플리케이션 테스트
- API 보안
- 비즈니스 로직 테스트
- AI 에이전트 테스트
- 보안 보고