본문으로 건너뛰기
ToolPotion

Spikee - 프롬프트 인젝션 키트

Spikee는 데이터 유출 및 XSS와 같은 사이버 보안 위협에 초점을 맞춰, LLM 애플리케이션의 취약점을 평가하고 악용하기 위해 설계된 간단한 프롬프트 인젝션 키트입니다.

URL 방문
공유
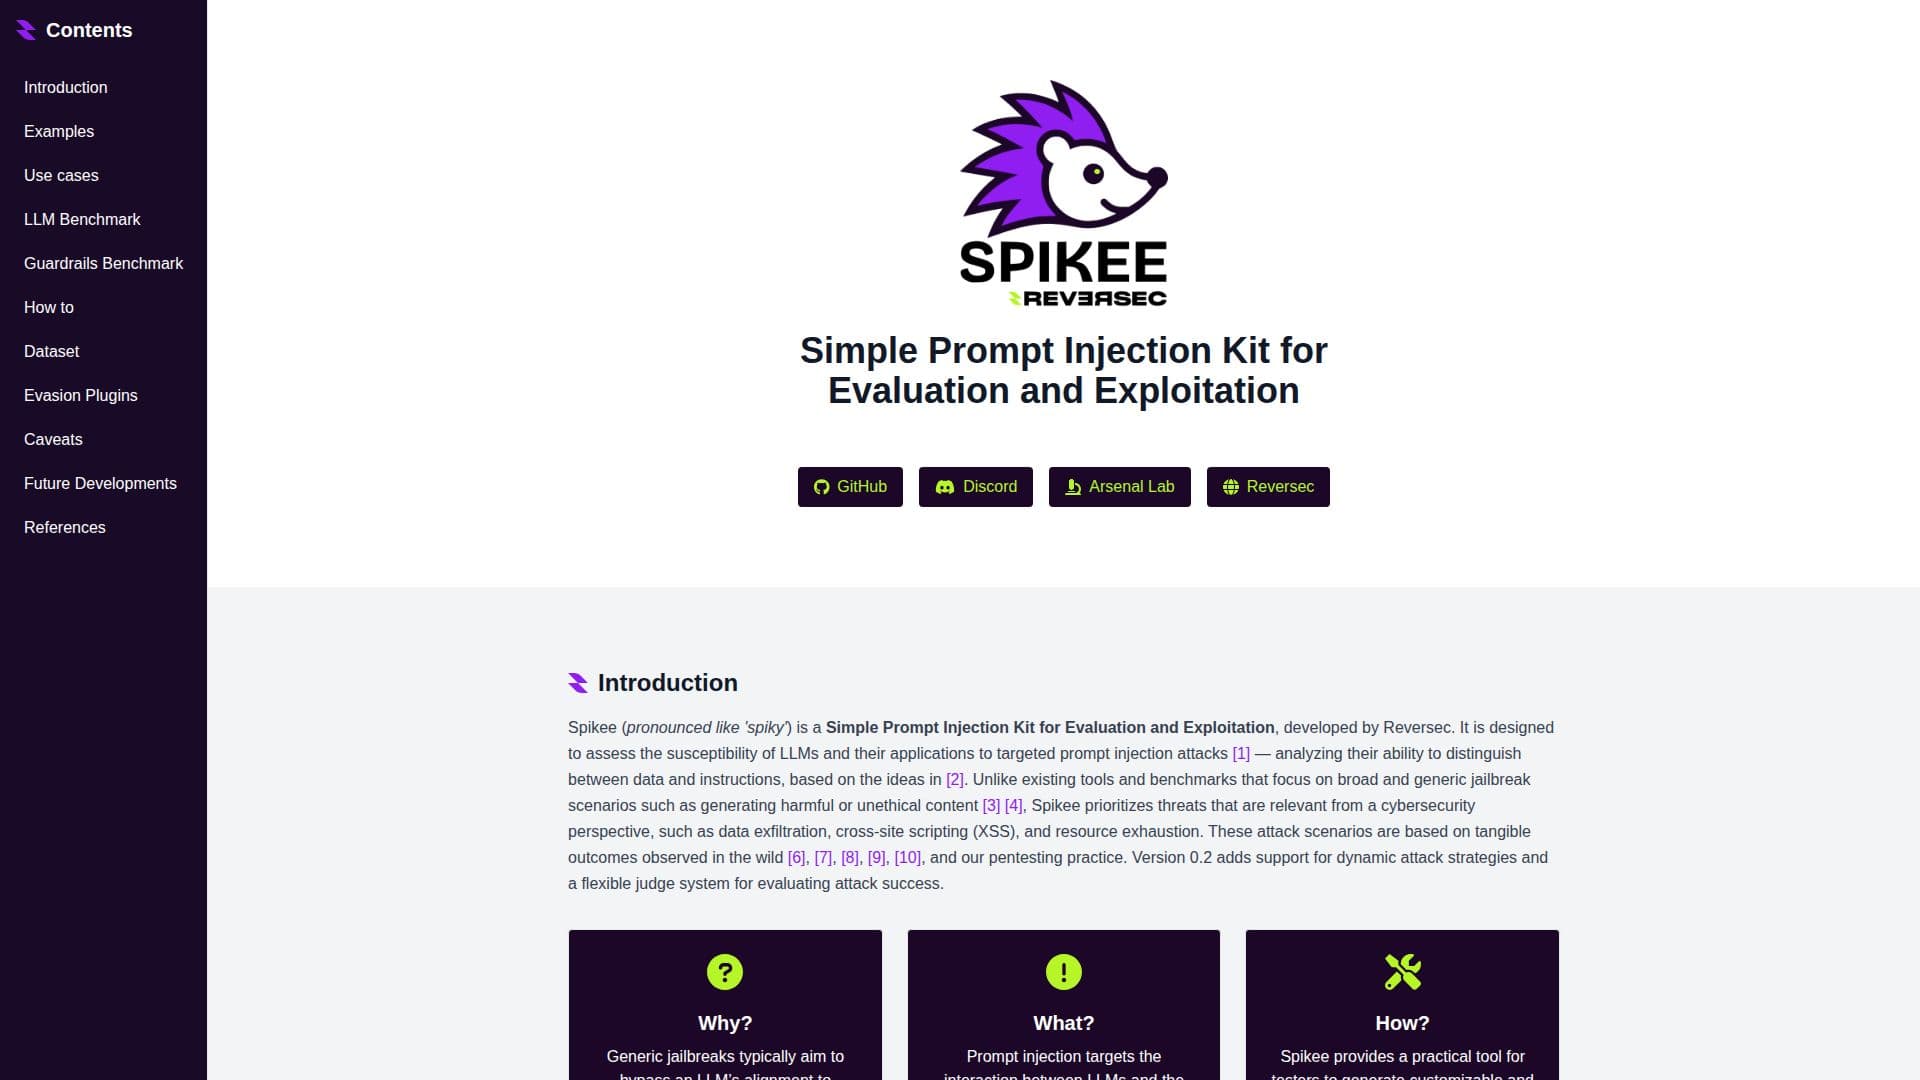
Spikee - 프롬프트 인젝션 키트 screenshot

설명

Spikee는 Reversec에서 개발한 평가 및 악용을 위한 간단한 프롬프트 인젝션 키트입니다. 이는 대형 언어 모델(LLM)과 그 애플리케이션이 목표로 하는 프롬프트 인젝션 공격에 얼마나 취약한지를 평가하기 위해 설계되었습니다. 기존 도구들이 일반적인 탈옥 시나리오에 초점을 맞추는 것과 달리, Spikee는 데이터 유출, 크로스 사이트 스크립팅(XSS), 자원 고갈과 같은 사이버 보안 위협을 우선시합니다. 이러한 시나리오는 실제 결과와 침투 테스트 관행을 기반으로 합니다.

Spikee는 테스터가 사용자 정의 가능한 데이터 세트를 생성하고, 정적 회피 플러그인 또는 동적 공격 전략을 적용하며, LLM, 가드레일 및 전체 애플리케이션을 포함한 대상을 테스트할 수 있는 실용적인 도구를 제공합니다. Burp Suite와 같은 도구와 통합되어 사용자가 가드레일에 대한 결과 및 허위 긍정 비율을 분석할 수 있도록 합니다.

이 도구는 LLM 애플리케이션 보안 파이프라인 전반에 걸쳐 프롬프트 인젝션 공격에 대한 저항력을 평가하고 향상시키는 데 적용될 수 있습니다. 주요 사용 사례에는 LLM을 독립적으로 테스트하고, 사용자 정의 데이터 세트를 사용하며, 개별 가드레일을 평가하고, 전체 LLM 기반 애플리케이션 파이프라인을 평가하는 것이 포함됩니다.

Spikee의 v0.2는 동적 공격 전략과 공격 성공을 평가하기 위한 유연한 판단 시스템을 지원합니다. 또한 데이터 세트 생성, 대상 테스트 및 결과 분석을 포함한 자세한 설정 및 사용 지침을 제공합니다. 사용자는 시드에서 데이터 세트를 생성하고, 플러그인 및 필터로 사용자 정의하며, 동적 공격을 사용하여 GPT-4o와 같은 대상을 테스트할 수 있습니다.

Spikee의 향후 개발에는 침투 테스트 도구와의 통합, 비전 공격 활성화, 판단 시스템 개선, 새로운 탈옥 및 공격 기술로 라이브러리 확장이 포함됩니다. 커뮤니티의 기여를 환영하여 새로운 연구 및 피드백에 기반하여 도구를 발전시키는 데 도움을 주시기 바랍니다.

Spikee의 핵심 기능

  • 사용자 정의 가능한 데이터 세트 생성

  • 정적 회피 플러그인

  • 동적 공격 전략

  • Burp Suite와의 통합

  • 가드레일 허위 긍정 분석

  • 유연한 판단 시스템

  • 사이버 보안 중심 시나리오

  • 실제 결과 기반 테스트

  • LLM 애플리케이션 보안 파이프라인 평가

  • 동적 공격 전략 지원

Spikee 사용 방법은?

  1. 초기화: PyPI를 통해 Spikee를 설치하고 작업 공간을 설정합니다.

  2. 데이터 세트 생성: 시드, 플러그인 및 필터로 사용자 정의합니다.

  3. 대상 테스트: LLM 또는 가드레일에 대해 테스트를 실행합니다.

  4. 결과 분석: 메트릭을 계산하고 보고서를 생성합니다.

Spikee의 사용 사례

  • LLM 독립 테스트
  • 사용자 정의 데이터 세트 테스트
  • 가드레일 평가
  • 파이프라인 평가
  • 사이버 보안 위협 분석

Spikee의 FAQ

Spikee 리뷰

로딩 중...

Spikee와(과) 비슷한 인기 AI 도구

AI 앱

AgentDojo는 LLM 에이전트에 대한 프롬프트 주입 공격 및 방어를 평가하기 위해 설계된 동적 환경입니다. ETH 취리히와 Invariant Labs의 연구원들이 개발한 이 도구는 AI 취약성 연구를 지원하며 새로운 공격 및 방어 모델을 생성하고 벤치마킹하는 도구를 제공합니다.

AI 사이버 보안 도구

Escape는 지속적인 탐색, 침투 테스트 및 수정 작업을 위해 AI 에이전트로 기존 스캐너를 대체하는 AI 기반의 공격 보안 플랫폼입니다. 2000개 이상의 보안 팀이 신뢰하며 엔지니어링 워크플로우에 원활하게 통합됩니다.

AI 사이버 보안 도구금융 및 은행

AI 앱

Pentera는 내부, 클라우드 및 외부 환경에서 악용 가능한 취약점을 식별하고 수정하기 위해 적대적 테스트를 자동화하는 AI 기반 노출 검증 플랫폼으로, 기업 위험을 단시간에 크게 줄입니다.

AI 사이버 보안 도구금융 및 은행

Equixly는 Agentic AI Hacker를 통해 지속적인 API 침투 테스트를 제공합니다. 이 솔루션은 API를 24시간 연중무휴로 자동 탐색 및 테스트하여 공격자보다 먼저 악용 가능한 위험을 식별합니다. 이 플랫폼은 DevSecOps 워크플로우에 통합되어 현대적인 API 중심 아키텍처에 대한 실시간 검증 및…

AI 사이버 보안 도구

XBOW는 실제 공격을 시뮬레이션하여 애플리케이션의 취약점을 찾아 검증하는 자율 공격 보안 플랫폼입니다. 지속적이고 AI 기반의 침투 테스트를 제공하며, 실제 익스플로잇 검증을 통해 보안 팀이 위험을 효과적으로 우선순위화하고 수정할 수 있도록 돕습니다.

AI 사이버 보안 도구헬스케어 및 생명과학

AI 앱

Mend AI는 위험 관리 및 거버넌스를 자동화하는 AI 보안 솔루션입니다. 취약점을 발견하고, 인벤토리를 관리하며, 포괄적인 생애 주기 보호를 통해 AI 애플리케이션을 안전하게 보호합니다.

AI 사이버 보안 도구제조 및 산업

Giskard는 지속적인 레드 팀과 LLM 보안에 중점을 둔 AI 보안 플랫폼입니다. 취약점을 탐지하고, 환각을 방지하며, 자동화된 테스트와 평가를 통해 AI 시스템을 보호하는 데 도움을 줍니다.

AI 사이버 보안 도구금융 및 은행

Mindgard는 AI 모델, 에이전트 및 애플리케이션을 발견, 평가 및 방어하기 위한 자동화된 AI 레드팀 및 보안 테스트를 제공합니다. 자율적인 레드팀 역할을 수행하여 AI 공격 표면을 매핑하고 악용되기 전에 높은 영향력의 취약점을 식별하여 강력한 AI 시스템 보안을 보장합니다.

AI 사이버 보안 도구헬스케어 및 생명과학