설명
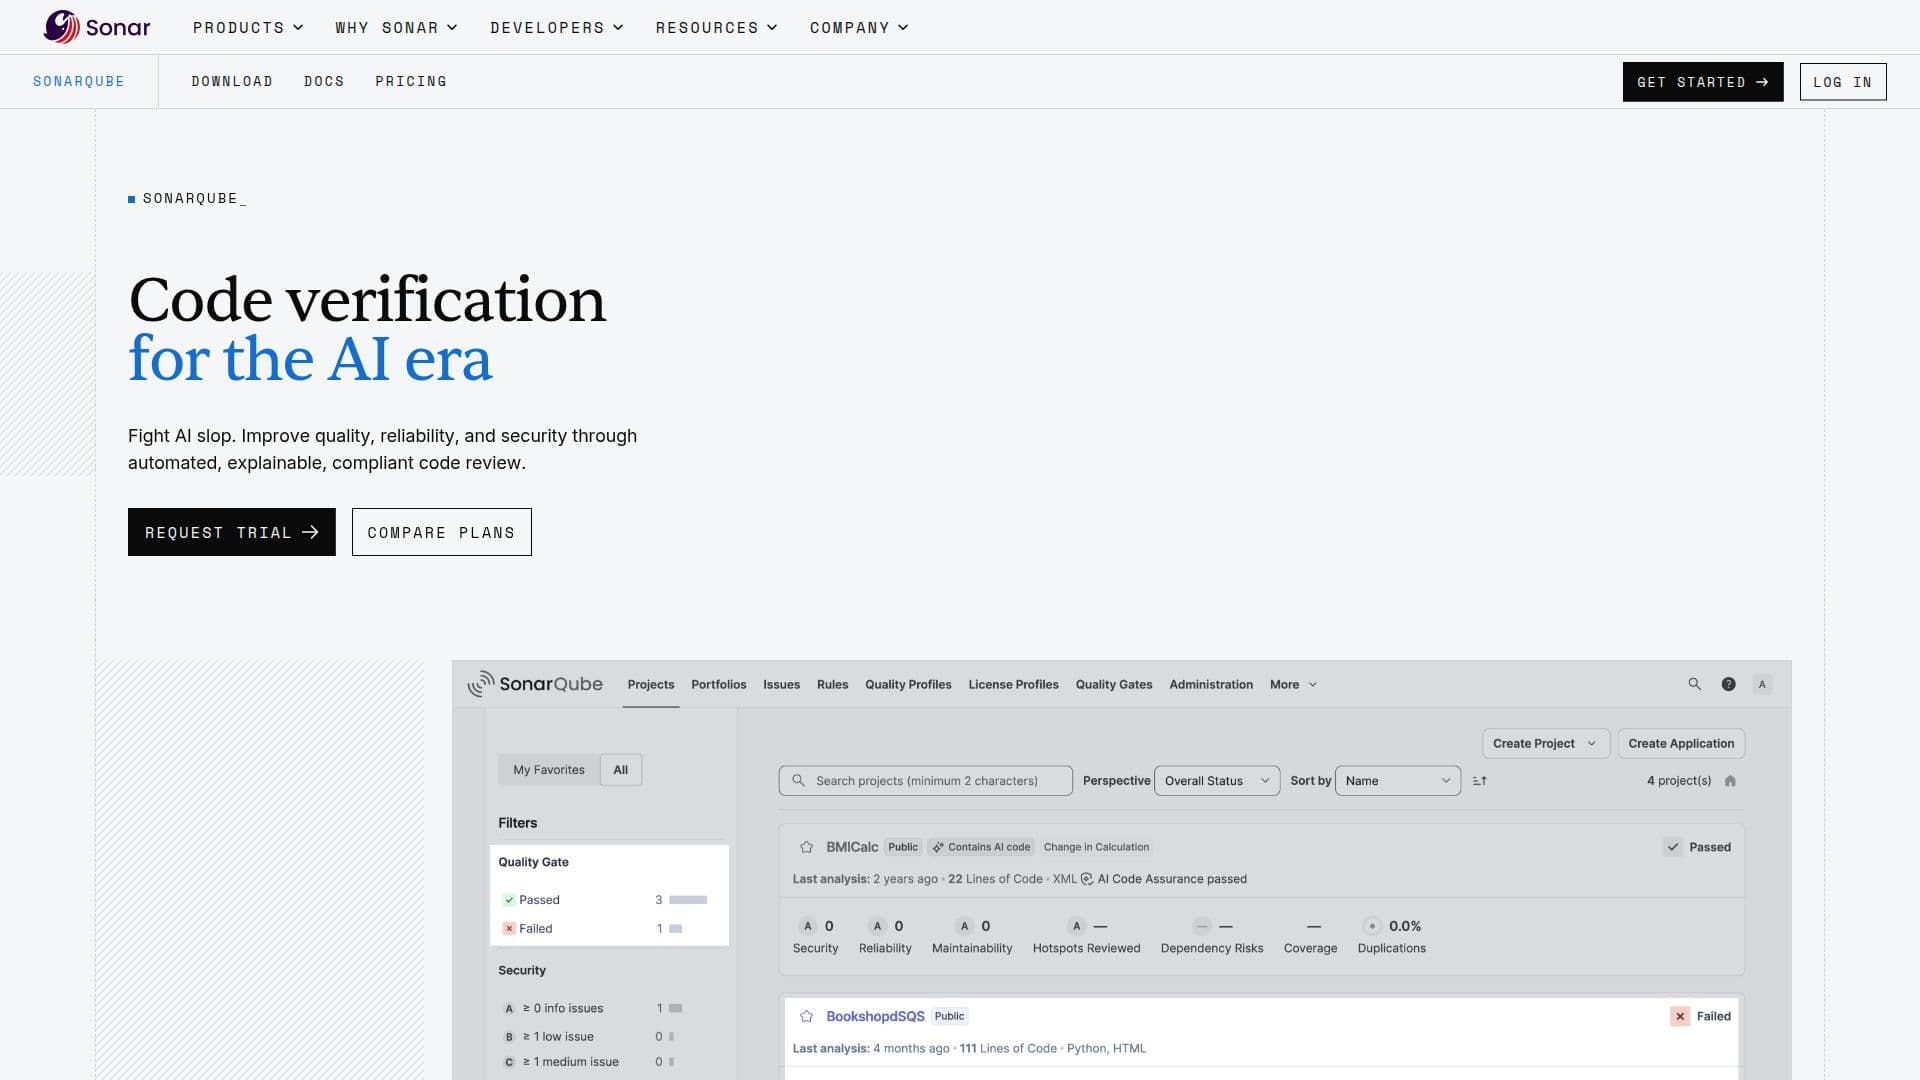
SonarQube는 자동화된 코드 품질 및 보안 분석을 위해 설계된 업계 최고의 플랫폼입니다. 이 플랫폼은 조직과 개별 개발자가 개발 생애 주기 초기에 버그, 취약점 및 코드 냄새와 같은 문제를 식별하여 코드베이스를 지속적으로 검토, 모니터링 및 개선할 수 있도록 합니다. 40개 이상의 프로그래밍 언어와 프레임워크를 지원하는 SonarQube는 IDE 및 CI/CD 파이프라인을 포함한 다양한 개발 환경에 원활하게 통합되어 소프트웨어 개발 프로세스 전반에 걸쳐 코드 건강 및 보안에 대한 높은 기준을 보장합니다.
더 읽기
이 플랫폼은 두 가지 주요 모드로 운영됩니다: 완전 관리형 SaaS 솔루션인 SonarQube Cloud와 데이터 거주지 및 보안에 대한 최대 제어를 허용하는 SonarQube Server입니다. 이러한 유연성 덕분에 조직은 SonarQube를 자체 인프라 내에 배포하거나 클라우드 기반 솔루션을 활용하여 다양한 운영 요구를 충족할 수 있습니다. SonarQube의 자동화된 코드 검토 기능과 정적 코드 분석이 결합되어 개발자에게 즉각적인 피드백을 제공하며, 이를 통해 코드가 커밋되기 전에 문제를 수정할 수 있습니다.
SonarQube는 개인 및 기업 모두에게 특히 유익합니다. 개인 개발자와 소규모 팀을 위해 커뮤니티 에디션은 코드 품질 및 정적 분석을 위한 필수 기능을 무료로 제공합니다. 대규모 조직을 위해 상업적 에디션은 엔터프라이즈 통합, 규정 준수 지원 및 방대한 코드베이스의 확장 가능한 모니터링을 포함한 고급 기능을 제공합니다. 플랫폼의 통합된 접근 방식은 개발자 워크플로우를 팀 표준 및 엔터프라이즈급 보안과 일치시켜, 소규모 프로젝트와 실행 가능한 코드 인텔리전스를 추구하는 대규모 분산 개발 팀 모두에게 필수적인 도구가 됩니다.
핵심 기능 외에도 SonarQube는 정적 애플리케이션 보안 테스트(SAST), 비밀 탐지 및 코드로서의 인프라(IaC) 스캐닝을 포함한 고급 보안 테스트를 지원합니다. 이 포괄적인 기능 세트는 조직이 엄격한 보안 기준을 유지하면서 소프트웨어 개발에서 지속적인 개선과 혁신 문화를 조성할 수 있도록 보장합니다.
- 카테고리AI 코드 리뷰 및 테스트
- 요금제프리미엄
- 배포클라우드, 온프레미스
- 플랫폼웹
SonarQube의 핵심 기능
자동화된 코드 검토
정적 코드 분석
보안 분석
CI/CD 통합
사용자 정의 구성
개발자 경험 향상
즉각적인 코드 수정
정적 애플리케이션 보안 테스트(SAST)
비밀 탐지
코드로서의 인프라(IaC) 스캐닝
비밀 탐지를 위한 사용자 정의 규칙
SonarQube 사용 방법은?
SonarQube를 개발 환경에 통합합니다.
CI/CD 파이프라인을 구성하여 SonarQube 분석을 포함시킵니다.
코딩 중 실시간 피드백을 받기 위해 IDE에서 SonarQube를 사용합니다.
코드를 커밋하기 전에 플래그가 지정된 문제를 검토하고 수정합니다.
SonarQube 대시보드를 통해 코드 품질 및 보안 메트릭을 모니터링합니다.
팀 표준에 따라 코딩 규칙 및 설정을 조정합니다.
기업 수준의 거버넌스 및 규정 준수를 위한 고급 기능을 활용합니다.
SonarQube의 사용 사례
- 자동화된 코드 검토
- 보안 준수
- 지속적 통합
- 개발자 교육
- 레거시 코드 리팩토링