설명
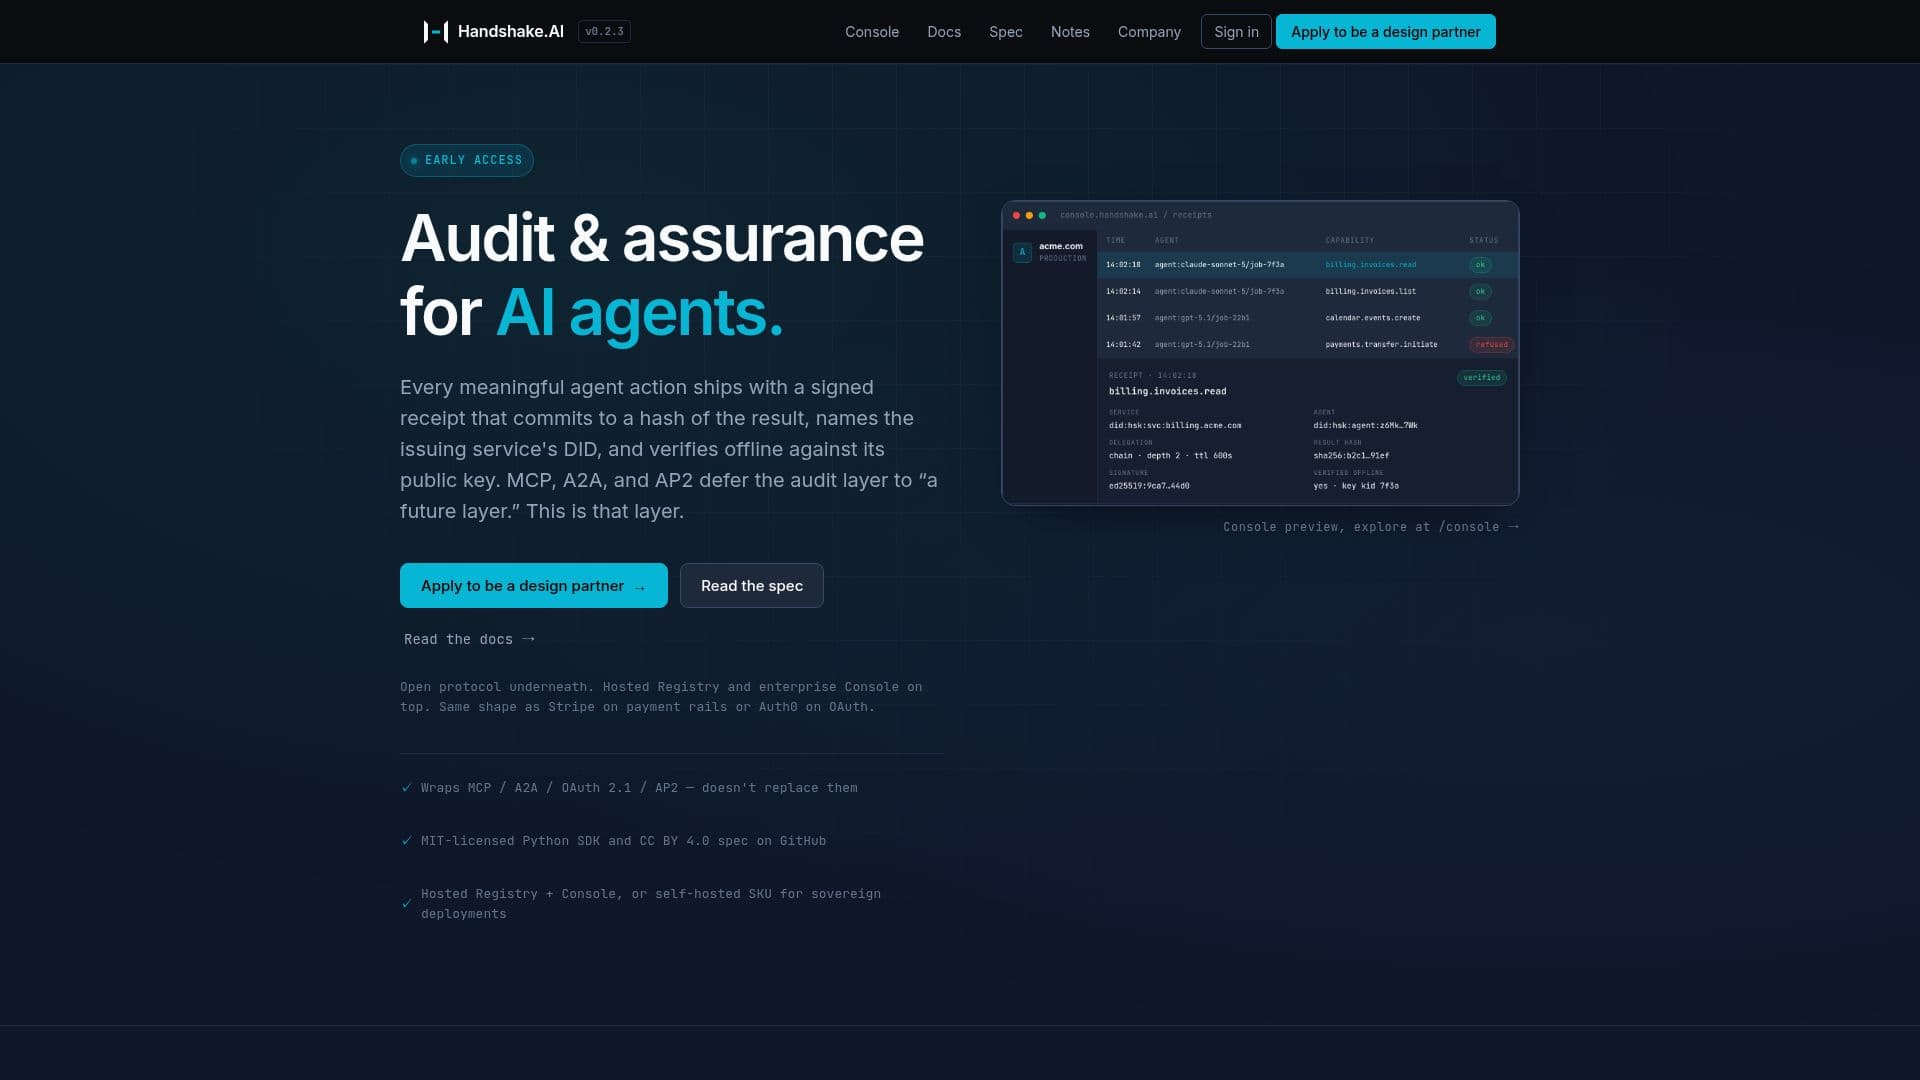
Handshake.AI는 AI 에이전트를 위한 암호화된 신원, 검증 가능한 위임 및 서명된 작업 영수증을 제공하기 위해 설계된 개방형 프로토콜입니다. 이 프로토콜은 AI 에이전트와 그들이 상호작용하는 시스템이 누가 행동을 수행했는지, 누구의 권한 아래에서 수행되었는지, 그리고 정확히 무엇이 발생했는지를 증명할 수 있도록 보장합니다. 암호화된 신원을 사용함으로써, 각 에이전트는 키 쌍과 검증 가능한 자격 증명을 부여받아, 원래 배포자에게 연락할 필요 없이 누구나 에이전트를 검증할 수 있습니다. 이 프로토콜은 또한 사용자가 에이전트와 상호작용하는 각 단계에 서명된 위임 토큰을 포함하여, 전체 행동 체인이 인간의 주체로 되돌아갈 수 있도록 하는 증명 가능한 동의 체인을 지원합니다.
더 읽기
Handshake.AI의 프로토콜은 에이전트 작성자에게 보이지 않도록 설계되었으며, 기존 에이전트 프레임워크를 감싸는 SDK가 포함되어 있습니다. 이 SDK는 아웃바운드 호출에 핸드셰이크를 추가하고 정상 작동의 부작용으로 서명된 영수증을 생성합니다. 이 프로토콜은 기존 시스템과 호환되며, 에이전트가 도구 및 서로와 통신하는 방법을 정의하는 프로토콜 주위에 증명 봉투를 감쌉니다. 이는 기존 스택이 변경되지 않고 감사 레이어가 추가됨을 의미합니다.
이 프로토콜은 오픈 소스이며 MIT 라이센스가 부여되어 있으며, 배포를 위한 호스팅된 레지스트리와 기업 콘솔이 제공됩니다. Handshake.AI는 현재 프로토콜과 인프라를 개선하기 위해 디자인 파트너와 협력하고 있습니다. 이 회사는 또한 SOC2 Type I 및 II, ISO 27001, FedRAMP Moderate 인증을 포함하는 규정 준수 로드맵을 구축하고 있습니다. Handshake.AI는 특히 규제 환경에서 AI 시스템에 대한 강력한 감사 및 보증 태세가 필요한 기업에 적합합니다.
이 프로토콜은 검증할 수 없는 에이전트 신원, 안전하지 않은 권한 위임, 서명된 감사 추적의 부족 등 AI 에이전트 배포에서 발생하는 여러 주요 문제를 해결하기 위해 설계되었습니다. 이러한 문제에 대한 포괄적인 솔루션을 제공함으로써 Handshake.AI는 다양한 산업에서 AI 에이전트를 안전하고 규정을 준수하여 배포할 수 있도록 촉진하는 것을 목표로 하고 있습니다.
- 카테고리보안 및 개인정보 보호
- 요금제오픈 소스
- 배포클라우드, 자체 호스팅
- 플랫폼클라우드
Handshake.AI의 핵심 기능
암호화된 에이전트 신원
검증 가능한 위임
서명된 작업 영수증
개방형 프로토콜
증명 가능한 동의 체인
협상된 범위의 기능
서명된 작업 증명
에이전트 프레임워크를 위한 SDK
기존 프로토콜과의 호환성
호스팅된 레지스트리 및 기업 콘솔
Handshake.AI 사용 방법은?
SDK 설치: Handshake SDK를 에이전트 프레임워크에 통합합니다.
프로토콜 구성: 암호화된 신원 및 위임 토큰을 설정합니다.
핸드셰이크 시작: 에이전트는 의미 있는 행동을 수행하기 전에 핸드셰이크를 수행합니다.
행동 검증: 서명된 영수증을 사용하여 행동과 권한을 검증합니다.
Handshake.AI의 사용 사례
- 에이전트 신원 검증
- 위임 관리
- 감사 추적 생성
- 규정 준수 보장
- 안전한 에이전트 배포