説明
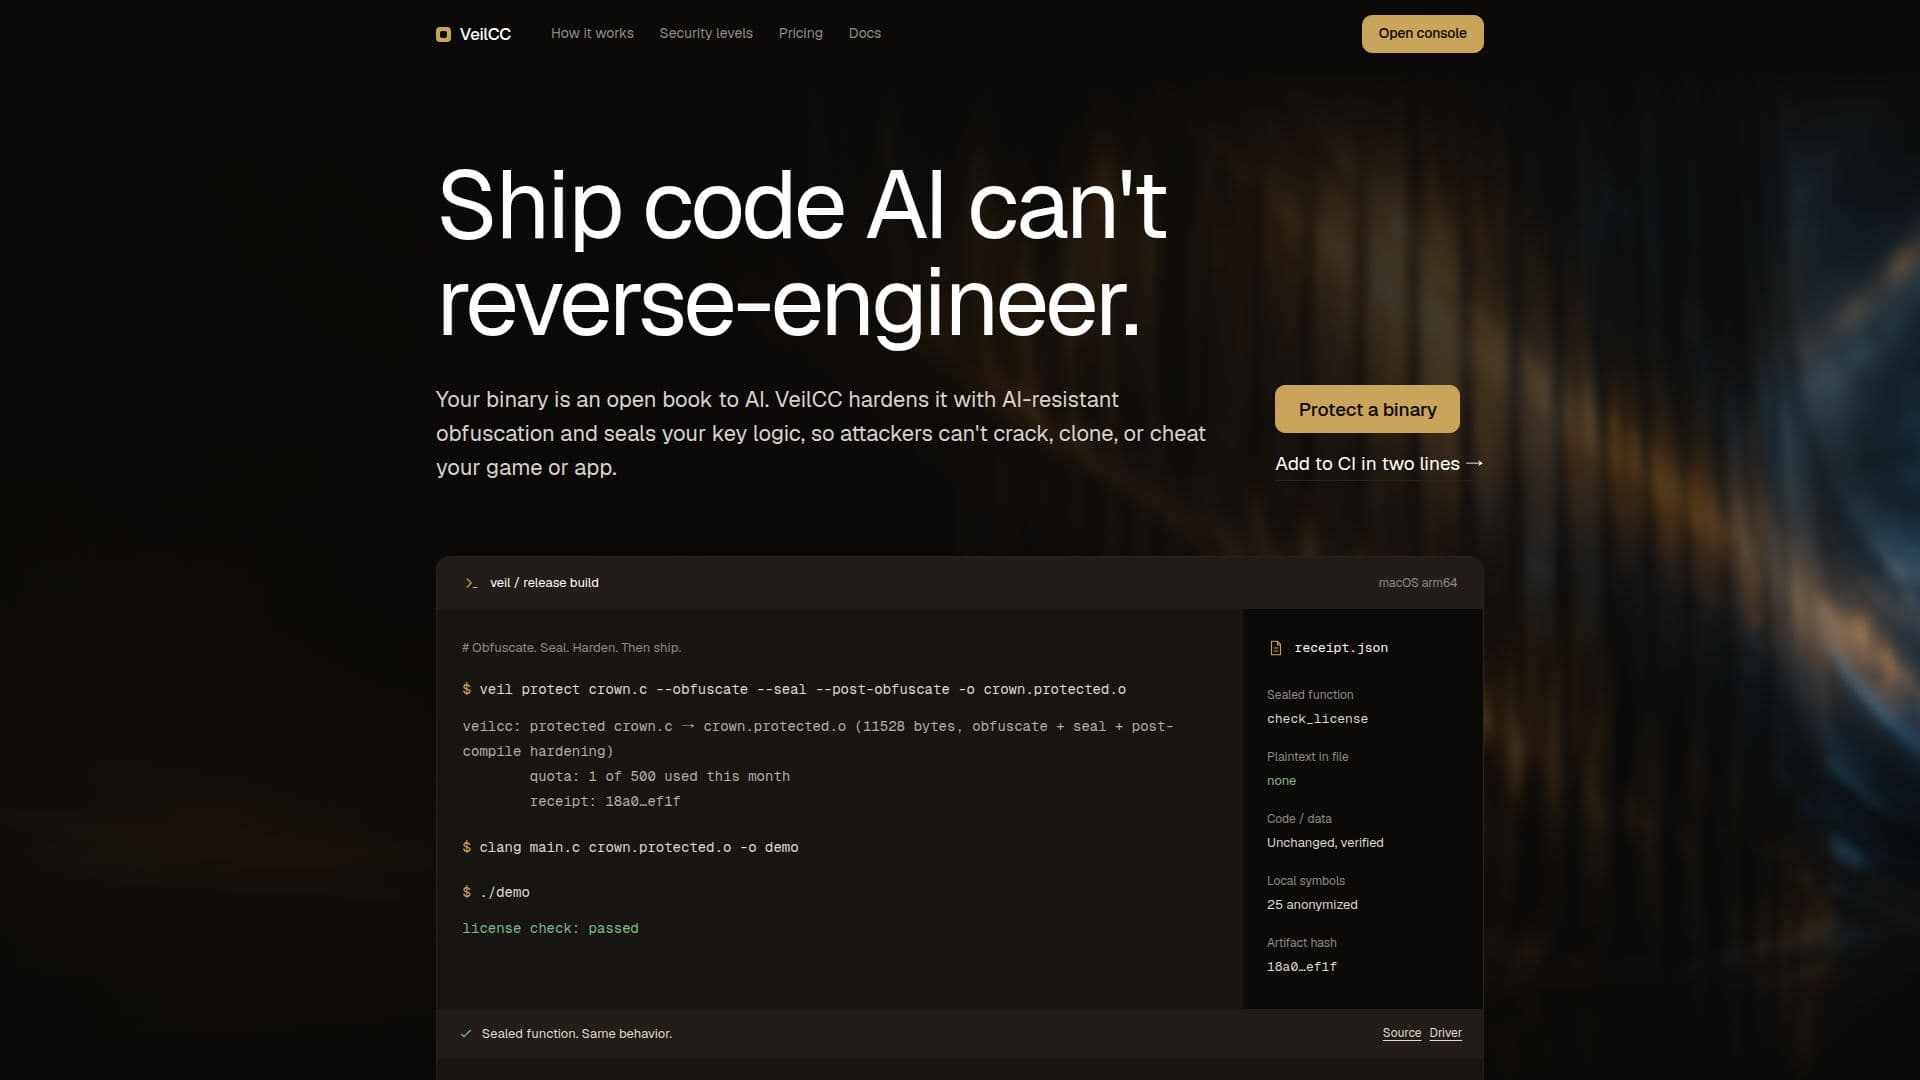
VeilCCは、AI駆動のリバースエンジニアリングや従来の攻撃手法に対抗するために設計された高度なソフトウェア保護を提供します。このプラットフォームは、AIエージェントによって簡単に分析され、ライセンスチェック、チート検出ルーチン、または価格モデルなどの重要なロジックを暴露されるバイナリの脆弱性に対処します。VeilCCは、難読化とロジックシーリングを組み合わせた多層アプローチを採用し、アプリケーションやゲームを強化します。
続きを読む
VeilCCの保護の核心は、そのシーリングメカニズムにあります。単にコードを再配置するのではなく、シーリングは出荷バイナリから指定された「クラウンジュエル」関数を削除し、それらを暗号文として保存します。これらの関数は、呼び出された瞬間にのみクリアテキストで復号され、実行され、その後すぐにメモリから消去されます。これにより、静的分析、サンドボックス化、オフデバイスダンプが無効になり、重要なロジックはファイルに静止して存在しないためです。
ユーザーは、VeilCCをビルドパイプラインに統合するか、ドラッグアンドドロップコンソールを使用できます。このプロセスでは、保護のために特定の関数をマークする必要があり、これはソースコード内で行うか、ビルド時にシンボルを名前付けすることで行えます。VeilCCは、モジュール全体の難読化や関数特有のシーリングなど、さまざまな保護レベルをサポートしています。セキュリティを強化するために、デバイスバウンドキーを利用することで、コピーされたバイナリが別のマシンでシーリングされた関数を復号できないようにし、再配布やエミュレートされたサーバーを効果的に防ぎます。
VeilCCは、LLVMを介してコンパイルされる任意の言語に対応するように設計されており、macOS、Linux、Windows上のC、C++、Rust、Swiftを含みます。個人のバイナリに対して難読化とシーリングを試すための無料プランを提供し、有料プランではより保護されたビルド、移動ターゲットシード、ホスティングされたProtection APIやGitHub Actionsなどの高度な機能を提供します。エンタープライズソリューションには、デバイスバウンドシールキー、オンプレミスProtection API、ライセンス/アクティベーションAPIが含まれ、フィンテック、ファームウェア、ゲームなどの業界に対応しています。VeilCCは、適用された保護レイヤーとアーティファクトハッシュの詳細を示すビルドレシートを提供し、測定可能なセキュリティを強調しています。
- カテゴリーAIサイバーセキュリティツール
- 料金モデルフリーミアム
- デプロイクラウド、オンプレミス
- プラットフォームmacOS, Linux, Windows
VeilCCの主要機能
AI耐性のある難読化: 混合ブール算術と不透明な述語/ハニーポットの囮を使用してAIデコンパイラを欺きます。
ロジックシーリング: バイナリから重要な関数を削除し、それらを暗号文として出荷します。
実行時復号と消去: 関数は呼び出し時にのみW^Xページに復号され、その後すぐに消去されます。
デバイスバウンドキー: 復号キーをデバイスのセキュアエンクレーブ/TPMにリンクし、コピーされたバイナリが実行できないようにします。
移動ターゲットシード: 各ビルドのために新しい保護シードを生成し、攻撃の難易度を上げます。
ビルドレシート: シールされた関数、保護レイヤー、アーティファクトハッシュの検証可能な記録を提供します。
CLI統合: 1つのコマンドで任意のオブジェクトを保護し、既存のリンクステップに統合します。
パイプライン統合: サーバーサイド保護のためにビルドパイプラインに2行を追加します。
ドラッグアンドドロップコンソール: ユーザーがインストールなしでバイナリをスキャンして保護できるようにします。
言語非依存: LLVMを介してコンパイルされる任意の言語で動作します(C、C++、Rust、Swiftが確認済み)。
コンパイル後の強化: デバッグメタデータを削除し、プライベート名をランダム化して分析のヒントを取り除きます。
アンチデバッグチェック: デバッガーが存在するかどうかのチェックをキーに折りたたみ、トレースされると復号が無効になります。
構成可能な保護レベル: 難読化とシーリングをスタックし、埋め込みまたはデバイスバウンドキーを使用します。
ホットパス拒否: パフォーマンスクリティカルな関数のシーリングを自動的に防ぎ、フレーム予算を維持します。
オンプレミスデプロイメント: プライベートネットワーク内でProtection APIを実行するためのエンタープライズオプション。
VeilCCの使い方は?
通常通りビルド: アプリケーションやゲームを通常通りコンパイルします。
クラウンジュエル関数をマーク: 重要な関数(例: ライセンスチェック、アンチチート)を特定し、ソースまたはシンボルリストで保護のためにマークします。
保護レベルを設定: モジュール全体の難読化、関数シーリング、またはその両方のいずれかを選択し、キーの埋め込みまたはデバイスバウンドキーを選択します。
VeilCCを統合: ドラッグアンドドロップコンソール、CLIを使用するか、CI/CDパイプラインに2行を追加します。
保護されたビルドを生成: VeilCCがコンパイルされたオブジェクトをサーバーサイドで処理し、強化されたバイナリを返します。
保護されたコードを出荷: AI耐性のある難読化とシーリングされたロジックを持つアプリケーションを展開します。
VeilCCの使用例
- ライセンスチェックの保護
- アンチチートシステムの強化
- 独自カーネルの保護
- デジタル著作権管理 (DRM)
- ソフトウェアクローンの防止
- 価格モデルの保護
- ファームウェアセキュリティ
- フィンテックアプリケーションセキュリティ
- アテステーションルーチン