メインコンテンツへスキップ
ToolPotion
AI アドバイザー
送信(無料)

pwned.coffee

pwned.coffeeは、セキュリティインシデント、脆弱性、侵害のライブダッシュボードを提供し、毎時更新されます。パッチの状況、修正されたバージョンを追跡し、今何をすべきかに関する実用的なアドバイスを提供します。このプラットフォームは、CISA KEVやGitHubのアドバイザリーなど、さまざまなソースからデータを集約し、ユーザーが重要なセキュリティの欠陥について情報を得られるようにします。

URLを訪問
共有
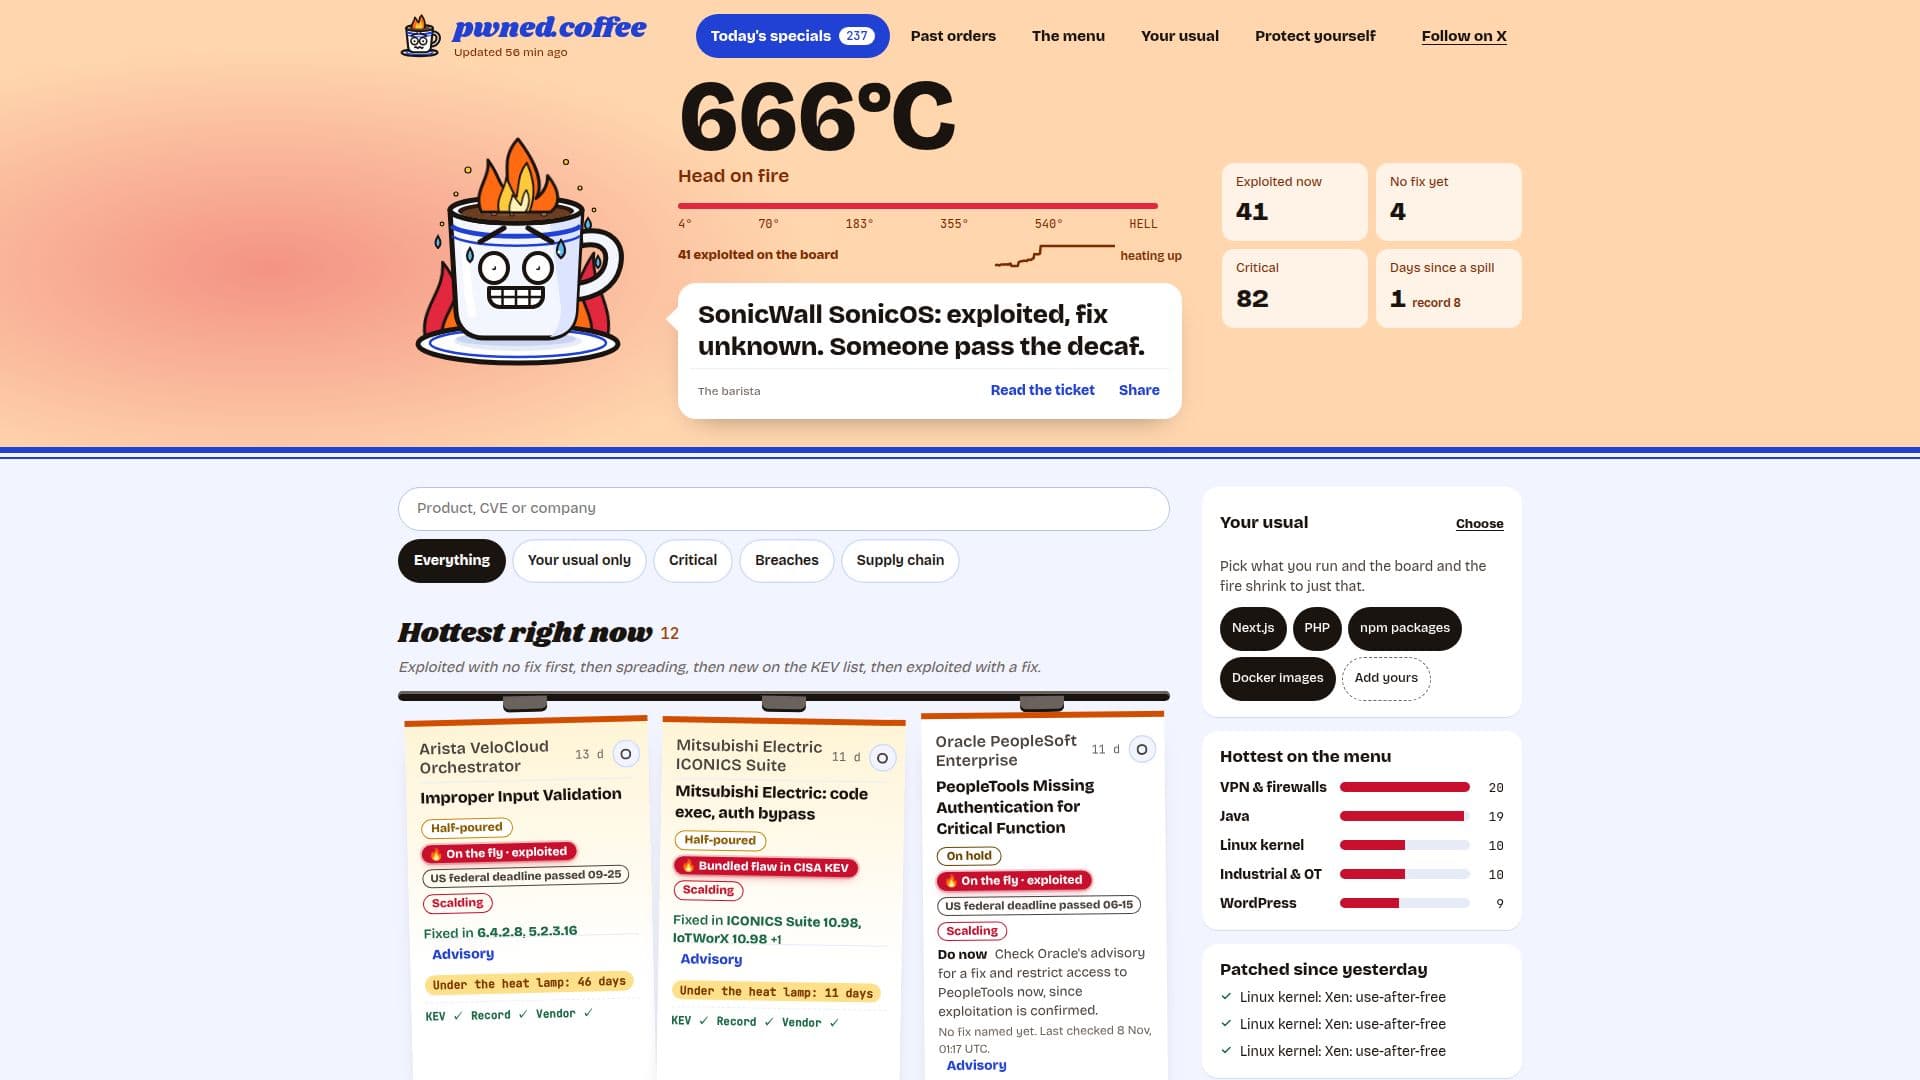
pwned.coffee のスクリーンショット

pwned.coffeeは、ユーザーがライブのセキュリティインシデント、脆弱性、データ侵害について情報を得られるように設計された包括的なプラットフォームです。このサービスは毎時更新され、CISAの既知の悪用脆弱性(KEV)カタログ、重要なGitHubのセキュリティアドバイザリー、CVEレコード、ベンダーアドバイザリー、ニュースルーム、研究チーム、ベンダーからの29のニュースフィードを含む多様なソースから情報を集約します。

続きを読む

プラットフォームのコア機能は、セキュリティインシデントが発生する際にそれを追跡し、影響を受けるシステム、修正が利用可能かどうか、問題を解決するバージョン、ニュースの出所を詳細に示すことです。言語モデルを使用して、関連する報告を単一のインシデントにグループ化し、簡潔な要約を生成します。バージョン番号とCVE番号は、ソースによって明示的に示されている場合にのみ表示されます。

pwned.coffeeは、チケットに関連する最悪のCVEのCVSSスコアに基づいて深刻度を割り当て、NVDのスコアを優先し、その後にCVEレコード(ベンダーまたはCISA)のスコアを考慮します。CVSSが利用できない場合は、GitHubの評価またはベンダーアドバイザリーからの手動評価スコアを使用します。各チケットは透明性のためにその出所を明確に示します。

ニュースストーリーは、公式の会社声明、提出書類、アドバイザリー、一次研究、CVE、または二つの独立したメディアによって確認された後にボードに追加されます。プラットフォームは、バグの深刻度とその悪用状況を区別し、既知の攻撃がない重大なバグと、スコアが低い悪用されたバグの両方をリストします。インシデントは、アクティブに変化している間は「今日の特別」ボードに残り、完全にパッチが適用された場合は静かな週の後に「過去の注文」に移動するか、完全な修正がまだ保留中の場合は最大1か月間表示されます。

ダッシュボードを超えて、pwned.coffeeは、JSONフィード(`incidents.json`、`changes.json`)、RSSフィード、特定の技術スタック(例:`nextjs`、`php`、`npm`)でフィルタリングできる`llms.txt`ファイルなど、さまざまなデータアクセスオプションを提供します。SlackおよびMakeの統合が利用可能で、エージェント用のMCPサーバーやCI/CDパイプライン用のGitHub Actionも提供されています。このサービスはプライバシーを重視しており、メールアドレス、選択したスタック、およびアラート用のランダムトークンのみを保存し、すべてのデータは購読解除時に削除されます。これは明示的にセキュリティアドバイスではないと述べており、ユーザーは常にベンダーアドバイザリーを確認する必要があります。

  • カテゴリーAIサイバーセキュリティツール
  • 料金モデル無料
  • デプロイクラウド
  • プラットフォームWeb

  • 毎時のセキュリティインシデント更新

  • 悪用された脆弱性のライブボード

  • パッチ状況と修正バージョンの追跡

  • 実用的な修正アドバイス

  • CISA KEVカタログ統合

  • GitHubセキュリティアドバイザリー統合

  • CVEレコードの集約

  • ベンダーアドバイザリーの監視

  • ニュースフィードの集約(29ソース)

  • インシデントのグループ化と要約のための言語モデル

  • CVSSに基づく深刻度スコアリング

  • 悪用状況の表示(例:'CISA KEVで悪用された')

  • スピルの履歴データ(過去12か月)

  • スタック特有のフィード(例:npm、Next.js)

  • RSSおよびJSONデータフィード

  • SlackおよびMakeの統合

  • CI/CD用のGitHub Action

  • 選択したスタックに対するメールアラート

  1. インシデントを閲覧する: pwned.coffeeのホームページにアクセスして、'現在悪用中'や'まだ修正なし'などのステータスで分類されたセキュリティインシデントのライブボードを表示します。

  2. スタックでフィルタリングする: '自分のスタックのみを表示'機能を使用するか、データフィードに`?stack=`を追加して(例:`/menu/nextjs.json?stack=nextjs,php`)、自分の技術スタックに関連するインシデントをフィルタリングします。

  3. インシデントの詳細を理解する: 任意のインシデントをクリックして、CVE、CVSSスコア、悪用状況、影響を受けるバージョン、修正されたバージョン、アドバイザリーへの直接リンクなどの詳細情報を確認します。

  4. アクションを取る: 各インシデントに提供される'今すぐ行う'推奨事項に従い、通常はベンダーアドバイザリーを確認し、影響を受けるシステムへのアクセスを制限することを含みます。

  5. データフィードを統合する: 提供されたJSON、RSS、または`llms.txt`フィードを利用して、セキュリティインシデントデータを自分の監視ツール、エージェント、またはCI/CDパイプラインに統合します。

  6. アラートを設定する: 選択した技術スタックに関連する新しいインシデントについて通知を受け取るために、メールアラートにサインアップします。

  • リアルタイム脆弱性監視
  • パッチ管理の優先順位付け
  • セキュリティインシデント対応
  • 開発者のセキュリティ意識
  • CI/CDセキュリティ統合
  • セキュリティ研究と分析
  • 技術スタックのセキュリティ
  • 自動セキュリティアラート

pwned.coffee のレビュー

読み込み中...

pwned.coffee に似た人気のAIツール

Vigilocity

AI アプリ

VigilocityのMythicプラットフォームは、攻撃者のインフラストラクチャを追跡・妨害することで、エージェントレスかつ自動化された侵害インテリジェンスを提供します。リアルタイムで重大な侵害を確認し、セキュリティ、監査、規制チームに洞察を提供することで、迅速で情報に基づいた意思決定と、進化する開示規則への準拠を可能にします。

AIサイバーセキュリティツール金融・銀行
ツールを見る

AI アプリ

VigilocityのMythicプラットフォームは、攻撃者のインフラストラクチャを追跡・妨害することで、エージェントレスかつ自動化された侵害インテリジェンスを提供します。リアルタイムで重大な侵害を確認し、セキュリティ、監査、規制チームに洞察を提供することで、迅速で情報に基づいた意思決定と、進化する開示規則への準拠を可能にします。

AIサイバーセキュリティツール金融・銀行
AI アプリ トップ250を見る

Exabeamは、AIによって強化されたクラウドネイティブのセキュリティオペレーションプラットフォームを提供し、脅威の検出、調査、対応を向上させます。自動化された脅威のタイムライン、行動分析、コンプライアンス管理を提供し、セキュリティオペレーションを改善します。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第59位

ツールを見る

AIによって強化されたクラウドネイティブのセキュリティオペレーションプラットフォームを提供し、脅威の検出、調査、対応を向上させます。自動化された脅威のタイムライン、行動分析、コンプライアンス管理を提供し、セキュリティオペレーションを改善します。Exabeamは、AIによって強化されたクラウドネイティブのセキュリティオペレーションプラットフォームを提供し、脅威の検出、調査、対応を向上させます。自動化された脅威のタイムライン、行動分析、コンプライアンス管理を提供し、セキュリティオペレーションを改善します。

AIサイバーセキュリティツール
AIサイバーセキュリティツールで第59位

SenseOnは、証拠をツール間で接続し、アラートをケースに変換し、AIを用いてSOCの作業をサポートするAI駆動のセキュリティオペレーションプラットフォームです。統一されたテレメトリー、組み込みの検出、AIオーケストレーションを提供し、インシデントを効率的に解決します。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス

AIサイバーセキュリティツールで第104位

ツールを見る

証拠をツール間で接続し、アラートをケースに変換し、AIを用いてSOCの作業をサポートするAI駆動のセキュリティオペレーションプラットフォームです。統一されたテレメトリー、組み込みの検出、AIオーケストレーションを提供し、インシデントを効率的に解決します。SenseOnは、証拠をツール間で接続し、アラートをケースに変換し、AIを用いてSOCの作業をサポートするAI駆動のセキュリティオペレーションプラットフォームです。統一されたテレメトリー、組み込みの検出、AIオーケストレーションを提供し、インシデントを効率的に解決します。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス
AIサイバーセキュリティツールで第104位

Promptfoo

AI アプリ

Promptfooは、開発中のAIアプリケーションの脆弱性を特定するために設計されたAIセキュリティプラットフォームです。自動化されたレッドチーミング、CI/CDワークフローとの統合、リアルタイムの脅威インテリジェンスを提供し、開発者や企業に信頼されるソリューションとなっています。

AIサイバーセキュリティツール

プロンプトエンジニアリングツールで第5位

ツールを見る

AI アプリ

開発中のAIアプリケーションの脆弱性を特定するために設計されたAIセキュリティプラットフォームです。自動化されたレッドチーミング、CI/CDワークフローとの統合、リアルタイムの脅威インテリジェンスを提供し、開発者や企業に信頼されるソリューションとなっています。Promptfooは、開発中のAIアプリケーションの脆弱性を特定するために設計されたAIセキュリティプラットフォームです。自動化されたレッドチーミング、CI/CDワークフローとの統合、リアルタイムの脅威インテリジェンスを提供し、開発者や企業に信頼されるソリューションとなっています。

AIサイバーセキュリティツール
プロンプトエンジニアリングツールで第5位

AgentRidge

AI アプリ

AgentRidgeは、eコマースサイトやウェブプラットフォーム向けのAIセキュリティ監査を提供し、脆弱性を特定し、実行可能な洞察を提供します。視覚的証拠とPDFレポートを提供し、監査エンジンはMacおよびWindows上でローカルに実行されます。このツールは、企業が攻撃者に悪用される前に弱点を積極的に見つけて修正するのを助け、オンライン業務の継続的なセキュ…

AIサイバーセキュリティツール

セキュリティ・プライバシーで第65位

ツールを見る

AI アプリ

Eコマースサイトやウェブプラットフォーム向けのAIセキュリティ監査を提供し、脆弱性を特定し、実行可能な洞察を提供します。視覚的証拠とPDFレポートを提供し、監査エンジンはMacおよびWindows上でローカルに実行されます。このツールは、企業が攻撃者に悪用される前に弱点を積極的に見つけて修正するのを助け、オンライン業務の継続的なセキュ…AgentRidgeは、eコマースサイトやウェブプラットフォーム向けのAIセキュリティ監査を提供し、脆弱性を特定し、実行可能な洞察を提供します。視覚的証拠とPDFレポートを提供し、監査エンジンはMacおよびWindows上でローカルに実行されます。このツールは、企業が攻撃者に悪用される前に弱点を積極的に見つけて修正するのを助け、オンライン業務の継続的なセキュ…

AIサイバーセキュリティツール
セキュリティ・プライバシーで第65位

VulnWatch

AI アプリ

OWASP ZAP、Nuclei、Nmap、WPScan、sqlmapなどの業界ツールを統合し、生の結果を優先順位付けされたレポートに変換する内蔵AIアナリストを備えたオンラインウェブサイト脆弱性スキャナー。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第195位

ツールを見る

AI アプリ

OWASP ZAP、Nuclei、Nmap、WPScan、sqlmapなどの業界ツールを統合し、生の結果を優先順位付けされたレポートに変換する内蔵AIアナリストを備えたオンラインウェブサイト脆弱性スキャナー。

AIサイバーセキュリティツール
AIサイバーセキュリティツールで第195位

トロイのユニコーン・ベンチャーズは、脅威モデリング、サプライチェーン防御、および小規模ユーティリティに焦点を当てたセキュリティソフトウェアを開発しています。ほとんどのツールはオープンソースであり、既存の開発プロセスにシームレスに統合されるように設計されており、新しいワークフローを強いることなくセキュリティを強化します。

AIサイバーセキュリティツール
ツールを見る

トロイのユニコーン・ベンチャーズは、脅威モデリング、サプライチェーン防御、および小規模ユーティリティに焦点を当てたセキュリティソフトウェアを開発しています。ほとんどのツールはオープンソースであり、既存の開発プロセスにシームレスに統合されるように設計されており、新しいワークフローを強いることなくセキュリティを強化します。

AIサイバーセキュリティツール
AI アプリ トップ250を見る

PlugLeak

AI アプリ

PlugLeakは、Lovable、Bolt、Cursor、Replit、v0などのツールを使用して作成されたAIアプリケーション向けに、無料の20秒セキュリティスキャンを提供します。漏洩したAPIキー、公開された.env/.gitファイル、欠落したセキュリティヘッダーなどの一般的な脆弱性を特定します。ユーザーはスコアと詳細な問題リストを受け取り、オプション…

AIサイバーセキュリティツール
ツールを見る

AI アプリ

Lovable、Bolt、Cursor、Replit、v0などのツールを使用して作成されたAIアプリケーション向けに、無料の20秒セキュリティスキャンを提供します。漏洩したAPIキー、公開された.env/.gitファイル、欠落したセキュリティヘッダーなどの一般的な脆弱性を特定します。ユーザーはスコアと詳細な問題リストを受け取り、オプション…PlugLeakは、Lovable、Bolt、Cursor、Replit、v0などのツールを使用して作成されたAIアプリケーション向けに、無料の20秒セキュリティスキャンを提供します。漏洩したAPIキー、公開された.env/.gitファイル、欠落したセキュリティヘッダーなどの一般的な脆弱性を特定します。ユーザーはスコアと詳細な問題リストを受け取り、オプション…

AIサイバーセキュリティツール
AI アプリ トップ250を見る
1 / 8