説明
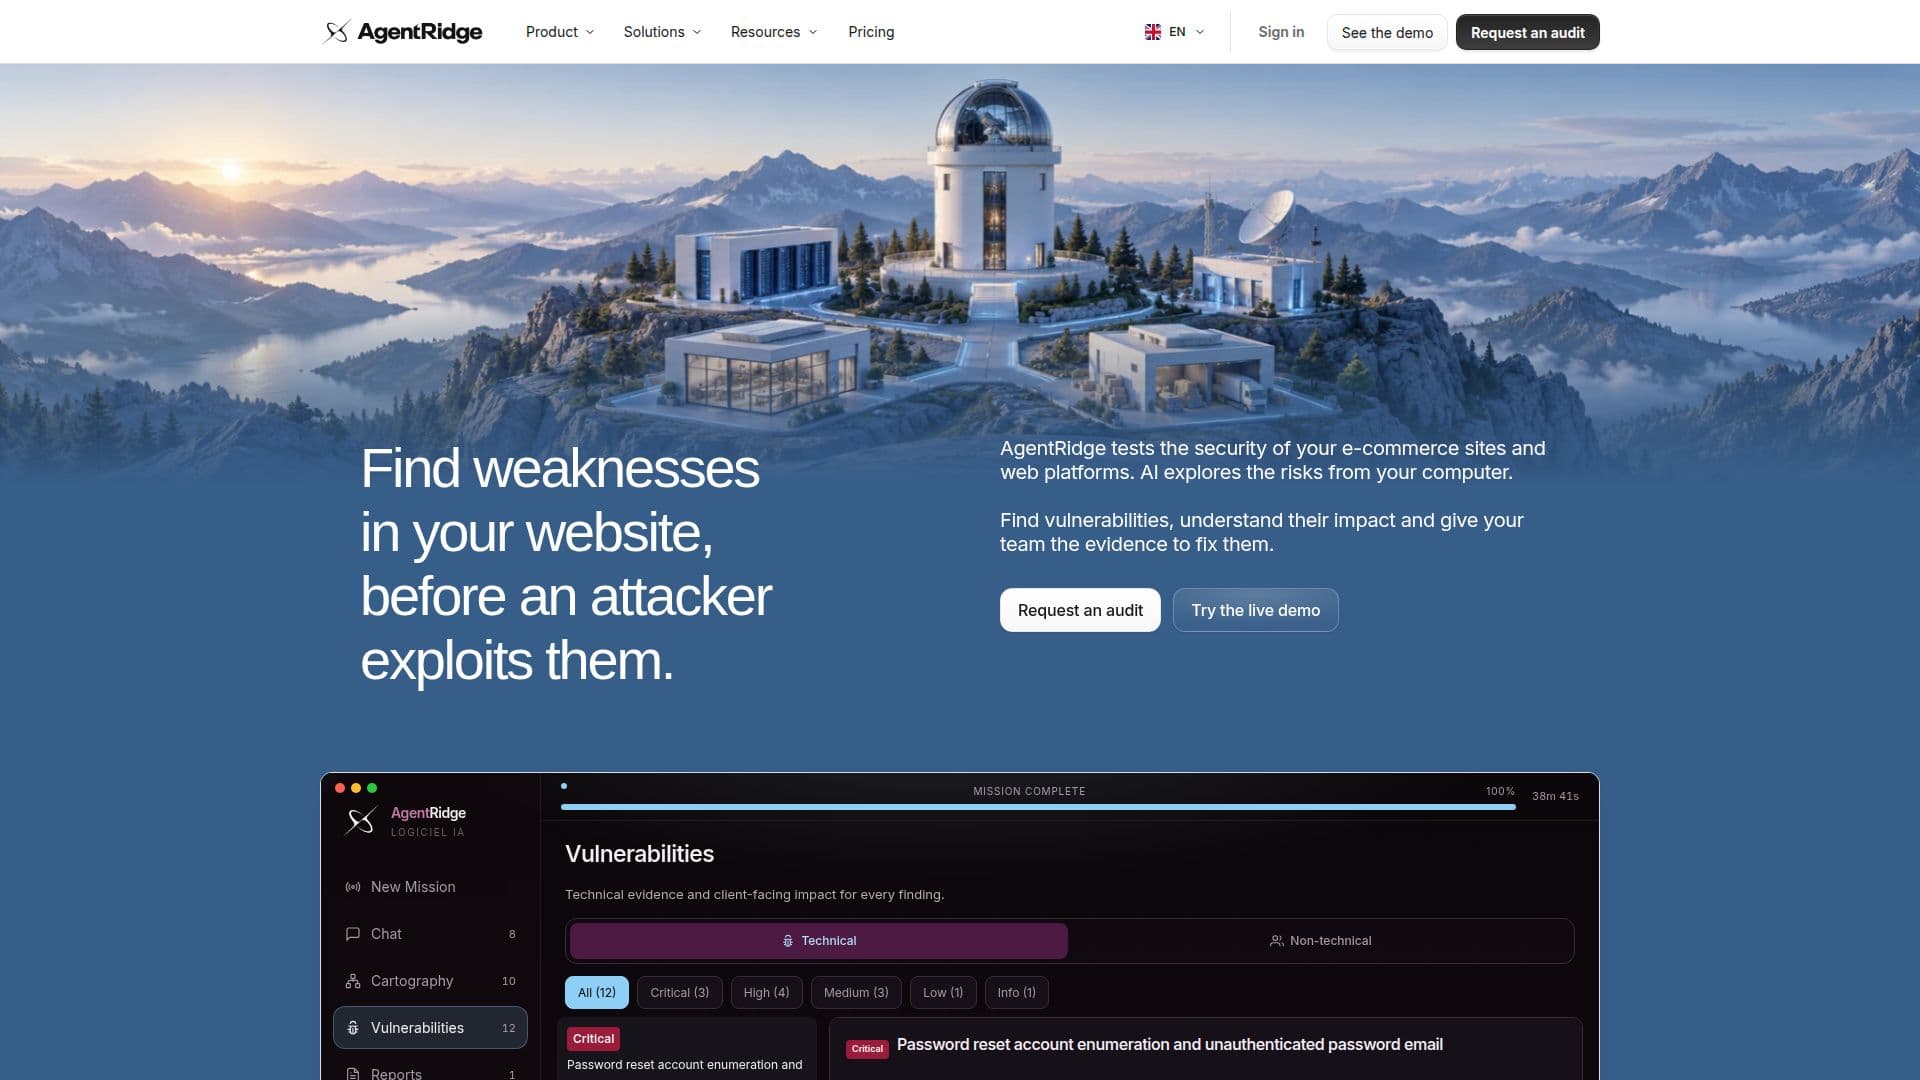
AgentRidgeは、eコマースサイトやウェブプラットフォーム向けに特別に設計された包括的なAIセキュリティ監査を提供します。企業がセキュリティリスクを特定し理解するのを助け、詳細な視覚的証拠と実行可能なPDFレポートを提供します。このプラットフォームは、AIを利用して潜在的な攻撃経路を探り、技術的な脆弱性を顧客データの露出や不正アクセスなどの実際のビジネスへの影響と結びつけます。
続きを読む
監査エンジンは、あなたのMacまたはWindowsコンピュータ上でローカルに動作し、すべての結果、証拠、およびレポートがあなたのマシンに留まることを保証します。このローカル処理モデルにより、ユーザーはセキュリティデータと評価のタイミングを完全に制御できます。AgentRidgeは、セキュリティエンジニア、ペンテスター、レッドチームに適しており、初期の探索から最終報告まで徹底的な調査を行うために200以上のプロフェッショナルツールを統合しています。
このサービスは、ビジネスロジックの脆弱性に焦点を当て、アカウント、役割、プライベートワークスペース、チェックアウトの旅、公開データサービスなど、ログインの背後にある領域を含むすべての表面を探ります。確認された脆弱性ごとに、AgentRidgeは明確な証拠、再現手順、およびビジネスへの影響の評価を提供し、チームが効果的に修正の優先順位を付けるのを助けます。ユーザーは、開発者や代理店と共有するためにPDFレポートをエクスポートし、すべての発見、証拠、および推奨アクションを統合できます。
AgentRidgeは、単発の管理監査サービスと独立した無制限の監査用の年間ソフトウェアライセンスを含む柔軟なオプションを提供します。管理監査には、範囲の合意、ビジネスリスクのAI評価、証拠、およびPDFレポートが含まれます。特定された問題に対処するための別の修正サービスも利用可能です。年間ライセンスにより、企業は必要に応じて自分自身の監査を無制限に実行でき、特にローンチ前、再設計後、またはすべての更新時に便利です。
このプラットフォームは、広範なセキュリティ専門知識がなくてもアクセスできるように設計されており、ビジネスに焦点を当てた発見と開発者向けの技術的詳細を提供します。さまざまなシナリオをサポートし、eコマースウェブサイト(顧客アカウント、注文、価格)のリスクを調査したり、ウェブプラットフォーム(顧客ポータル、役割、共有データ)の脆弱性を特定したり、代理店や開発者にクライアントプロジェクトのための実行可能な発見を支援したりします。無料のソフトウェアトライアルが利用可能で、月に3回の監査モードの監査と10回のAIチャットを提供します。
- カテゴリーAIサイバーセキュリティツール
- 料金モデルOne-time Purchase, Annual License
- デプロイLocal Software
- プラットフォームMac、Windows
AgentRidgeの主要機能
eコマースおよびウェブプラットフォーム向けのAIセキュリティ監査
レッドチーミングのためのリアルタイムCVE悪用
ゼロセットアップインテリジェンス
信号から証拠までの自律的攻撃チェーン
ビジネスロジックに焦点を当てた脆弱性検出
再現手順を伴う証拠優先の結果
ユーザー制御のためのエージェンティックワークフロー
200以上のプロフェッショナルセキュリティツールをサポート
認証されたワークスペースの探索(ログインの背後)
明確な証拠とビジネス影響の優先順位付け
ワンクリックPDFレポートエクスポート
監査用のローカルMacおよびWindowsソフトウェア
技術チーム向けのAgentRidge CLI
脆弱性修正サービスの利用可能
年間ソフトウェアライセンスによる無制限の監査
AgentRidgeの使い方は?
優先順位を設定: AgentRidgeチームとともに、承認された範囲、重要な顧客の旅、目標に合意します。
AIに調査させる: AgentRidgeがあなたのプラットフォームを探索し、攻撃経路をテストし、技術的な脆弱性をビジネスの結果に結びつけます。
発見をレビュー: 特定された脆弱性、証拠、およびビジネスへの影響を確認します。
レポートを共有: 修正のために開発者や代理店と共有するためにPDFレポートをエクスポートします。
修正を選択: 問題を内部で対処するか、AgentRidgeの別の修正サービスを選択するかを決定します。
独立した監査を実行: (ライセンスユーザー向け)Mac/Windowsにソフトウェアをインストールし、ターゲットを定義し、ローカルで無制限の監査を実行します。
AgentRidgeの使用例
- eコマースセキュリティ監査
- ウェブプラットフォーム脆弱性検出
- ローンチ前のセキュリティチェック
- 再設計後のセキュリティ評価
- 継続的なセキュリティモニタリング
- 開発者および代理店のサポート
- 内部レッドチーミング
- 脆弱性修正計画