説明
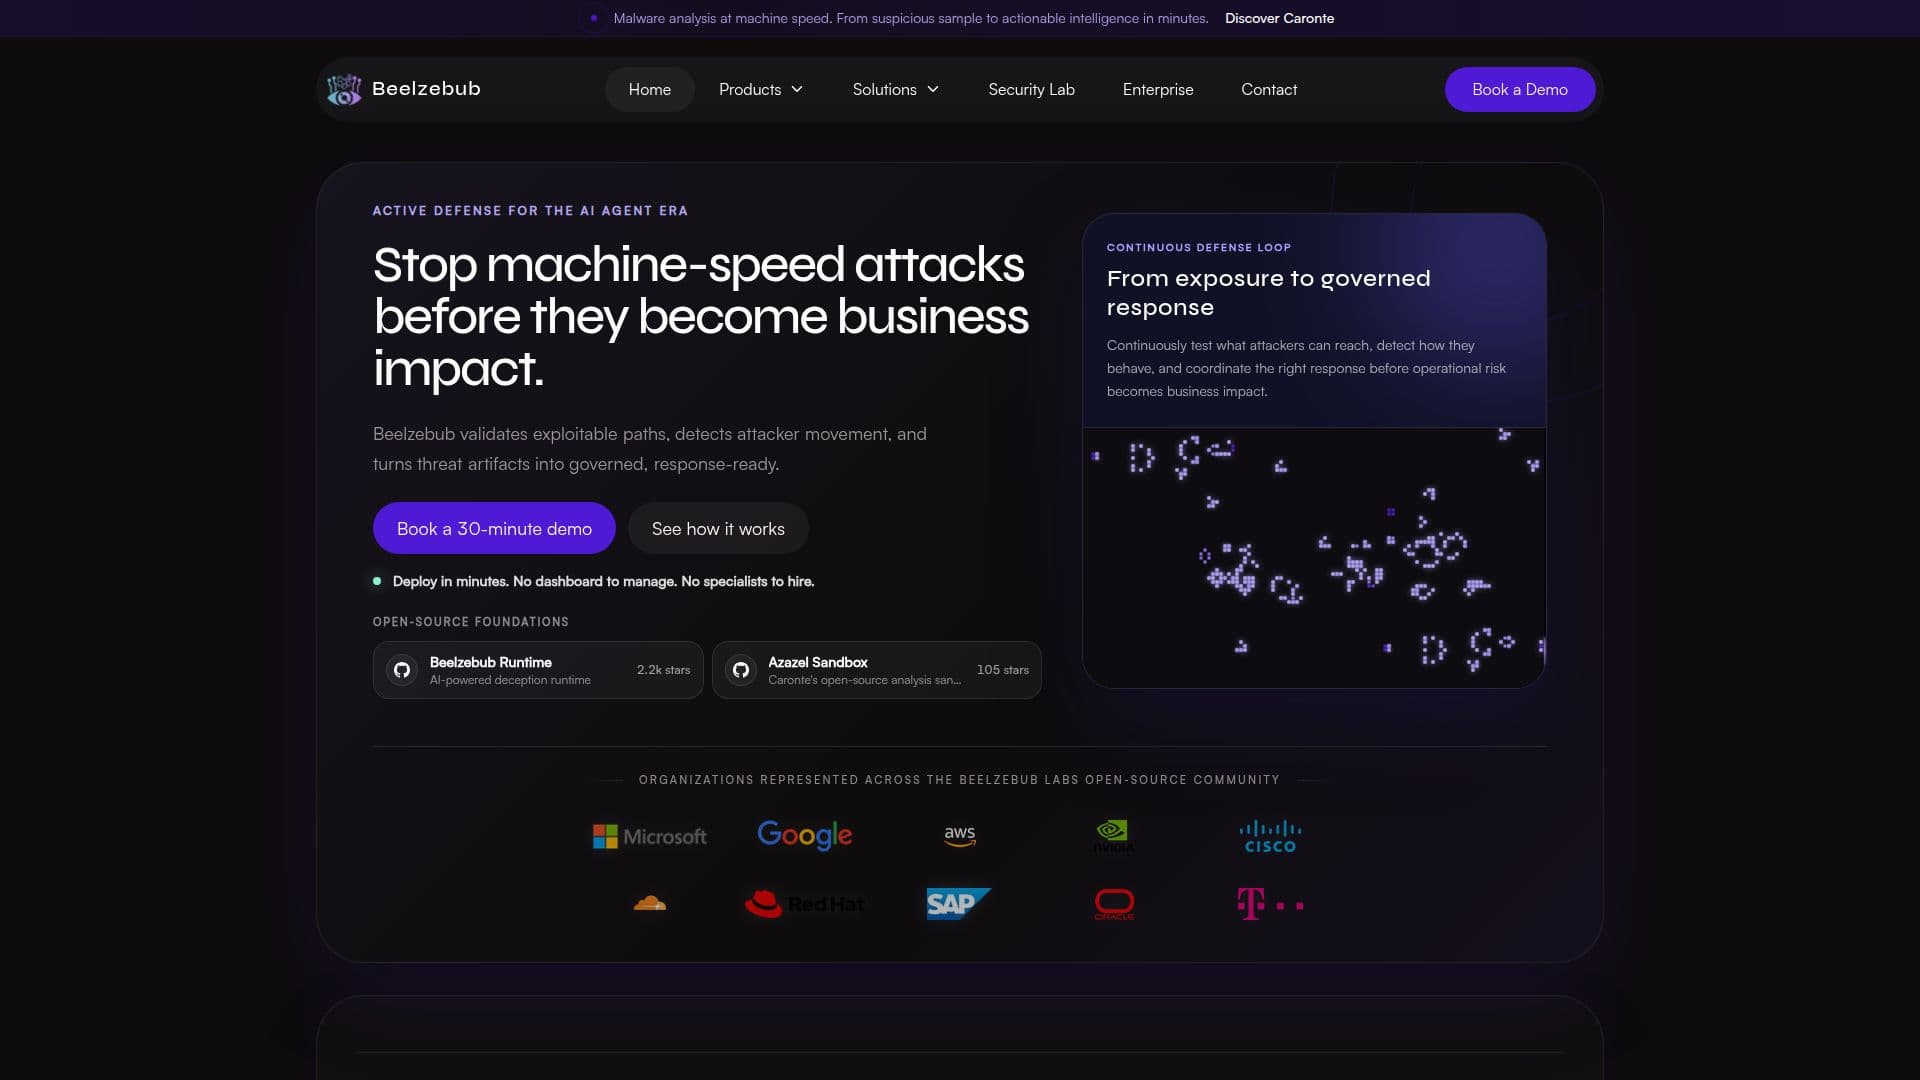
Beelzebubは、悪用可能なパスを検証し、攻撃者の動きを検出し、脅威のアーティファクトを管理された、応答準備が整った証拠に変換するためのツールを組織に提供するAIネイティブのアクティブディフェンスプラットフォームです。このプラットフォームは、ビジネスオペレーションに影響を与える前に、機械速度の攻撃を阻止するように設計されています。Beelzebubはオープンソースの基盤で運営されており、継続的な防御ループを提供し、組織が攻撃者が到達できるものを継続的にテストし、彼らの行動を検出し、運用リスクがビジネスへの影響になる前に適切な応答を調整できるようにします。
このプラットフォームは、Arcangelo、Beelzebubプラットフォーム、Caronteの3つの主要コンポーネントに分かれています。Arcangeloは攻撃面を継続的にマッピングし、どのパスが悪用可能であるかを証明し、内部および外部の攻撃面管理をエージェントによるペネトレーションテストと組み合わせています。Beelzebubプラットフォームは、現実的なデコイとカナリア資格情報を配置するために欺瞞を使用し、セキュリティオペレーションセンター(SOC)に高信頼性の信号を提供します。Caronteは、攻撃者のアーティファクトを数分で実行可能なインテリジェンスに変換し、孤立した行動分析のためにオープンソースのAzazelサンドボックスを使用します。
Beelzebubは、管理するダッシュボードが不要で、専門家を雇う必要がないため、簡単に展開できるように設計されています。DockerまたはKubernetesを使用して、クラウドおよびオンプレミス環境での展開をサポートします。このプラットフォームは、SIEM、SOAR、XDRなどの既存のセキュリティツールと統合し、セキュリティチームが信頼できる検証済みのコンテキストと証拠を提供します。
このプラットフォームは、SOCおよびブルーチーム、サイバー脅威インテリジェンス(CTI)、インシデントレスポンスチームに特に役立ちます。デコイとの直接的な相互作用に基づいた高信頼性のアラートを提供し、AI主導の調査、報告、および応答の調整を行います。Beelzebubのオープンソースのハニーポットフレームワークは、サイバー脅威を検出し分析するための安全な環境を作成するように設計されており、SSH、HTTP、TCP、MCPなどのマルチプロトコルデコイをサポートして、LLMエージェントに対するプロンプトインジェクション攻撃を検出します。
Beelzebubの主要機能
AIネイティブのアクティブディフェンス
オープンソースの基盤
継続的な防御ループ
クラウド、Kubernetes、ネットワーク、API、およびAIエージェントの表面における欺瞞
高信頼性のアラート
AI主導の調査と応答
DockerおよびKubernetesによる簡単な展開
SIEM、SOAR、XDRとの統合
Beelzebubの使い方は?
展開: DockerまたはKubernetesを使用してセットアップ
構成: デコイとカナリア資格情報を配置
監視: 攻撃者の動きを検出し、アラートを受信
応答: AI主導の調査を使用して応答を調整
Beelzebubの使用例
- 攻撃面管理
- 欺瞞技術
- インシデントレスポンス
- 脅威インテリジェンス
- セキュリティオペレーション