説明
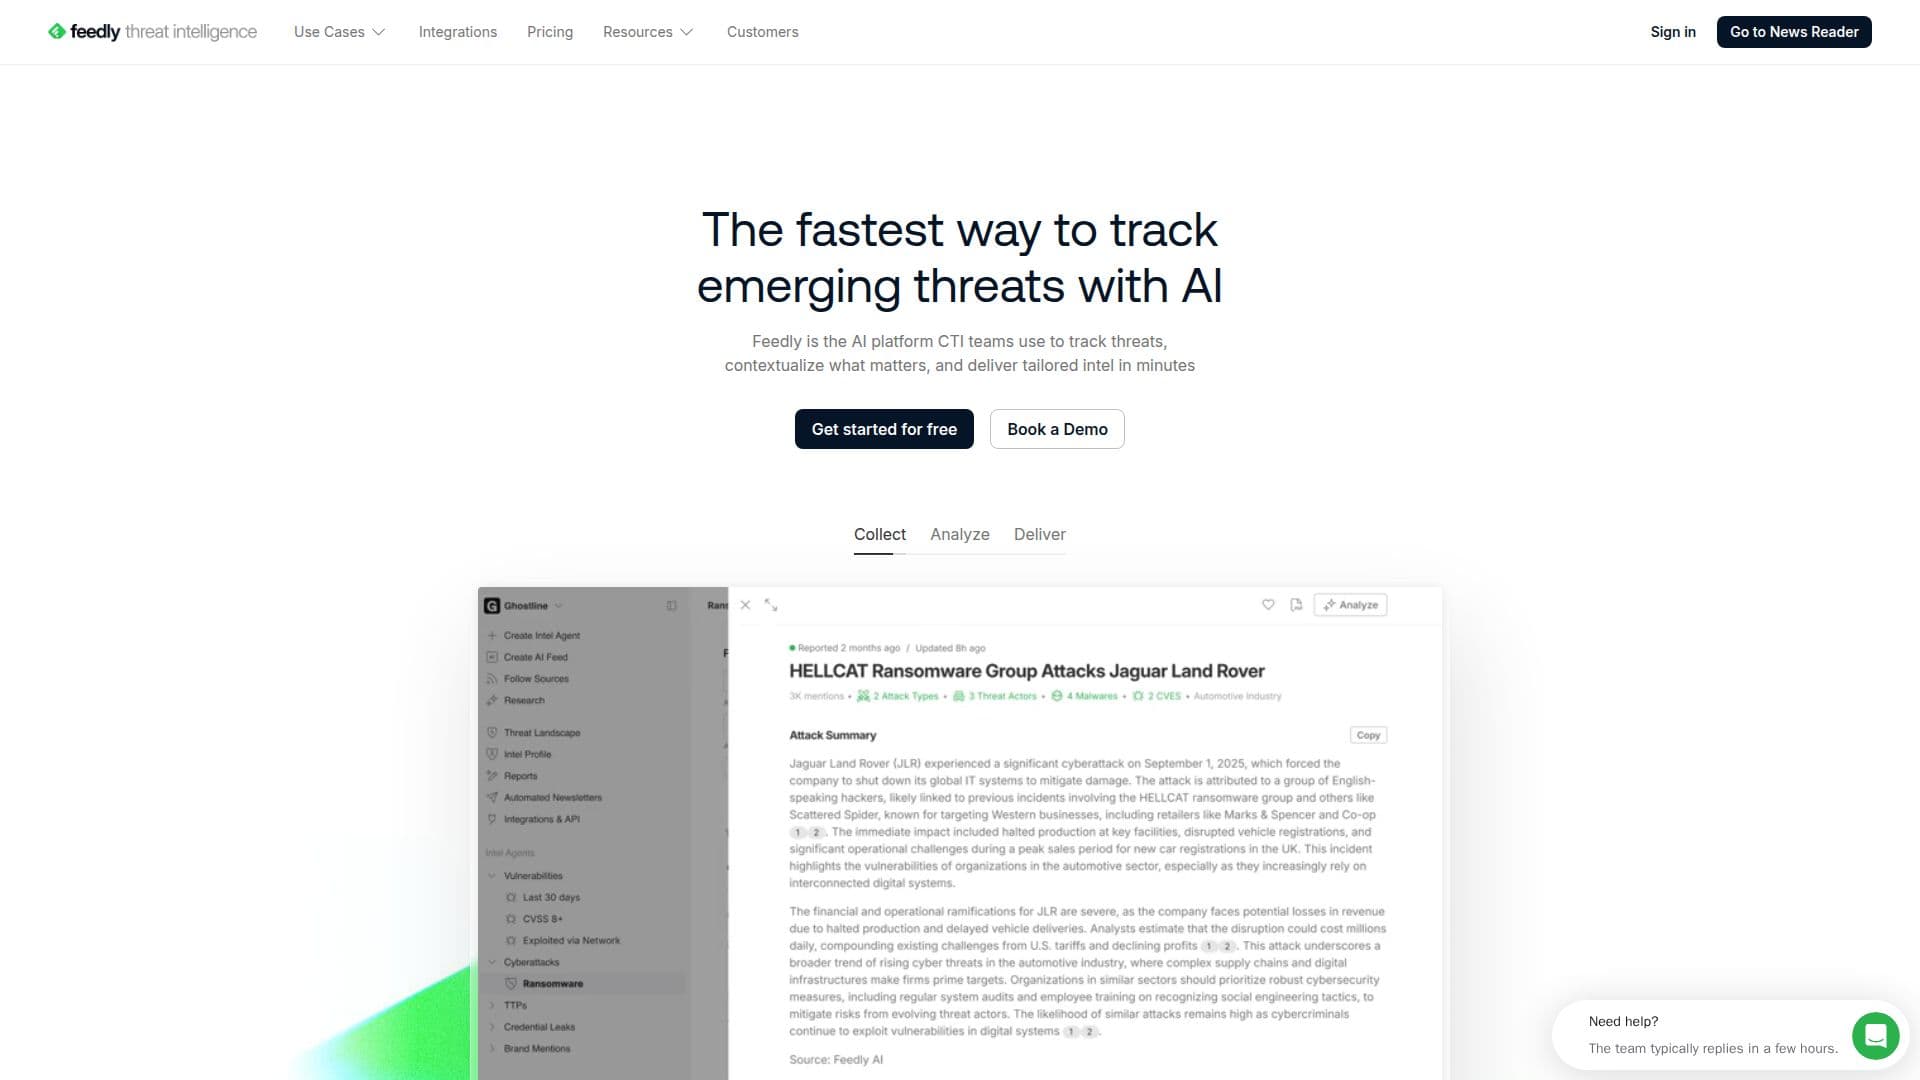
Feedly 脅威インテリジェンスは、サイバー脅威インテリジェンス (CTI) チームが迅速に実用的なサイバー脅威インテリジェンスを収集、分析、共有できるプラットフォームを提供することを目的としています。脆弱性、サイバー攻撃、脅威アクター、侵害の指標 (IoC) に焦点を当て、Feedly はチームが重要な情報を文脈化し、数分でカスタマイズされたインテリジェンスを提供するのを助けます。
続きを読む
このプラットフォームは、フォーチュン 10 の半数を含む 380 の CTI チームに信頼されており、CTI チームが迅速で信頼できる文脈化されたインテリジェンスを取得するという一般的な課題に対処しています。Feedly のインテルエージェントは、クリアウェブとダークウェブの両方から 10,000 以上の信頼できるソースから関連する脅威信号を継続的に収集します。この広範なデータ収集は、ユーザーが差し迫った脅威を調査し、自信を持って CTI の成果物を生成できるようにする Ask AI 機能によって補完されます。
Feedly 脅威インテリジェンスは、ユーザーが STIX 形式の脅威インテリジェンスをセキュリティスタック全体および利害関係者に提供できる統合も提供します。このプラットフォームは、エンティティを抽出し、インシデントを特定し、戦術、技術、手順 (TTP) にタグ付けする 1,000 以上の AI モデルを利用しています。1,000 万以上の記事、979 の脅威アクター、300,000 以上の CVE、12,000 以上のマルウェアファミリー、681 億の IoC との関係を持つ Feedly は、脅威の全体像を提供します。
ユーザーは、特定のインテリジェンス要件に合わせてトライアルを調整し、30 日以内にオープンソースインテリジェンスを運用化できます。このプラットフォームの機能には、カスタマイズされたブリーフィングを生成するためのレポートビルダーや、脅威を視覚化するためのリアルタイム脅威グラフが含まれています。生産性、早期発見、信号対ノイズ比、利害関係者の満足度を測定することにより、Feedly は CTI チームが新たな脅威に効果的に先んじることを保証します。
- カテゴリーAIサイバーセキュリティツール
- 料金モデル標準プランと上級プラン
- デプロイクラウド
- プラットフォームウェブ
Feedly 脅威インテリジェンスの主要機能
10,000 以上の信頼できる TI ソース
1,000 以上の AI モデル
リアルタイム脅威グラフ
Ask AI 機能
レポートビルダー
セキュリティツールとの統合
AI 応答のための深い引用
タスク特化型 AI ツール
Feedly 脅威インテリジェンスの使い方は?
キックオフコール: インテリジェンス要件に合わせてトライアルを調整します。
関連する脅威信号を収集: 信頼できるソースからデータを収集し始めます。
脅威を調査: Ask AI 機能を使用して差し迫った脅威を分析します。
ブリーフィングを作成: レポートビルダーを活用してカスタマイズされたレポートを作成します。
影響を測定: 生産性と利害関係者の満足度を評価します。
Feedly 脅威インテリジェンスの使用例
- 脅威信号の収集
- 脅威研究
- レポート生成
- セキュリティツールとの統合
- 影響測定