説明
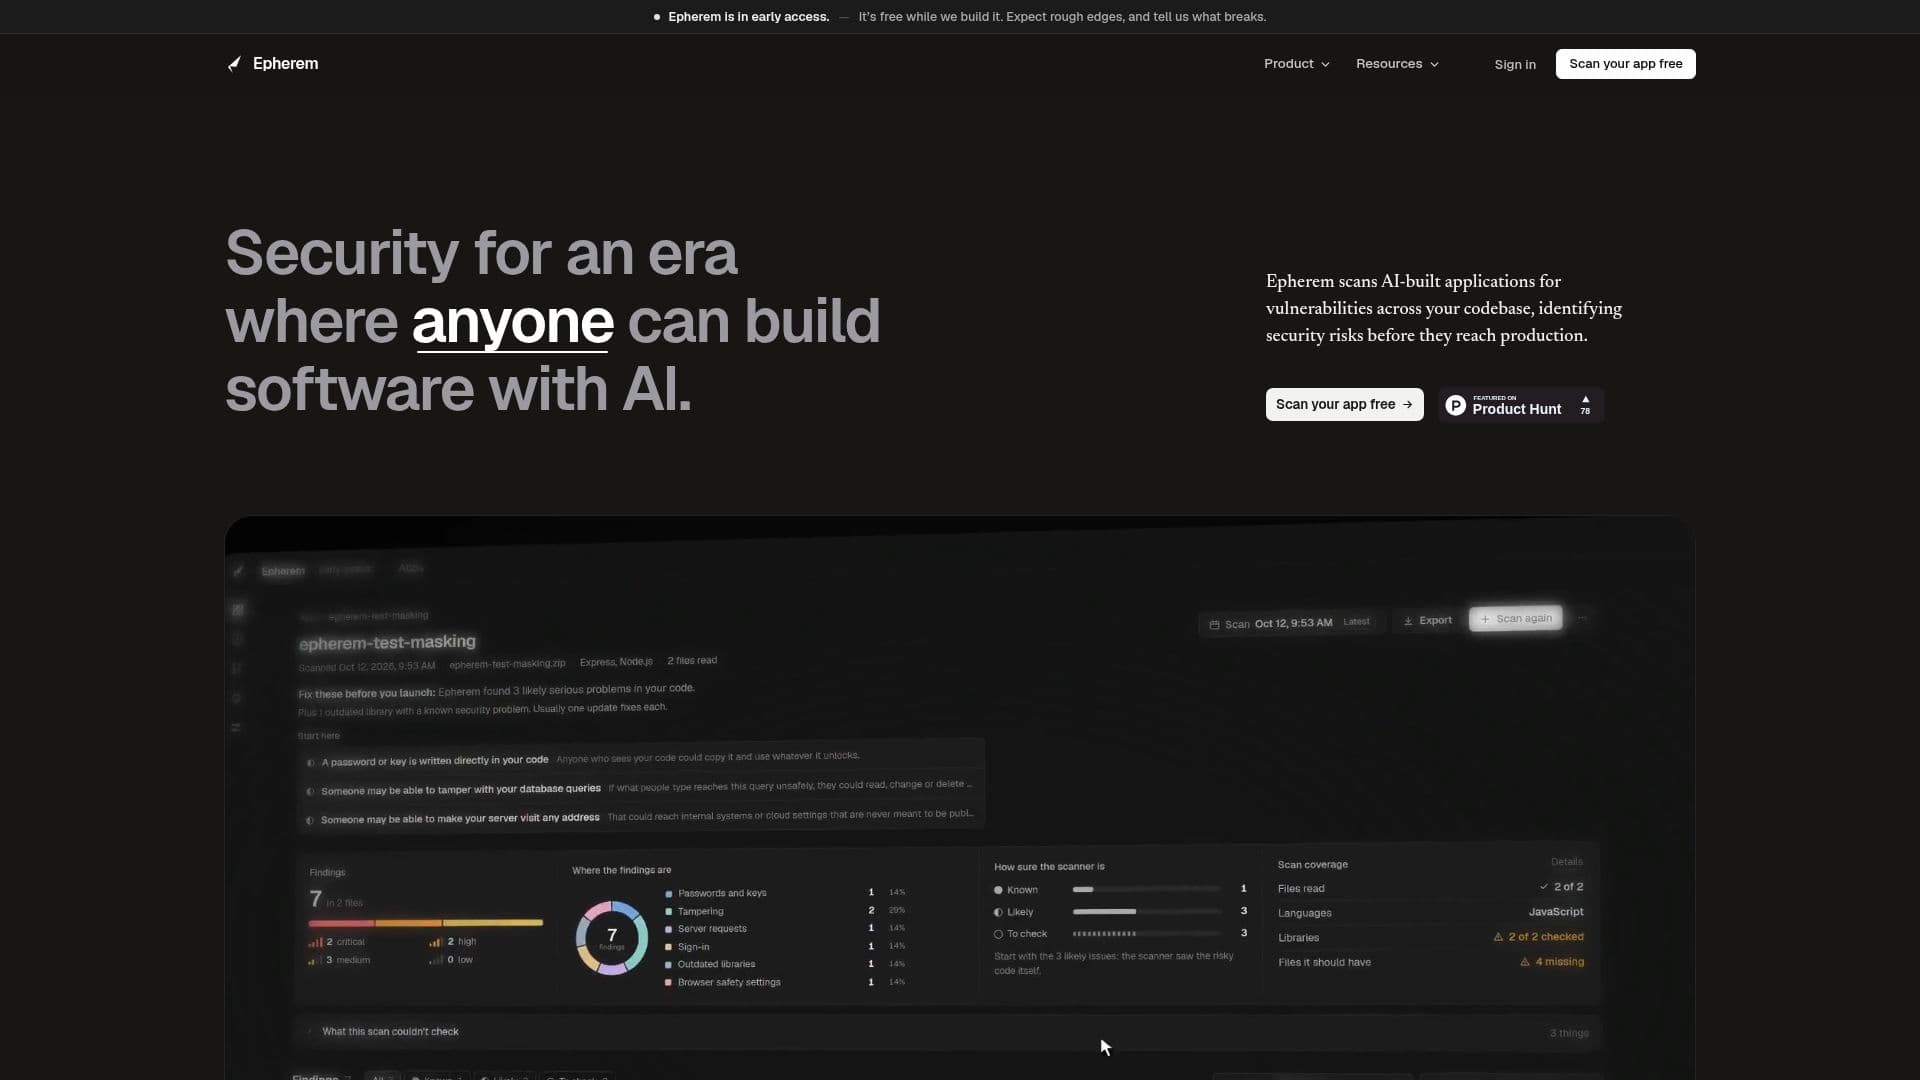
Epheremは、AIツールを使用して構築されたアプリケーションのために設計された無料のセキュリティスキャンツールです。開発者はZIPファイルをアップロードするか、GitHubリポジトリを接続して一般的なセキュリティミスをスキャンできます。このツールは、公開されたキー、オープンデータベーステーブル、ログインチェックの欠如、安全でない入力処理などの問題を特定するために55のチェックを実行します。各発見は平易な言葉で説明され、修正案とCursor、Lovable、Claude CodeなどのAIツールに変更を実装するためのプロンプトが提供されます。
続きを読む
Epheremは、Lovable、Bolt、v0、Replit、Cursor、Claude Codeなどのプラットフォームで構築されたアプリに特に役立ちます。アプリを実行することなく、コード、設定ファイル、パッケージリストをチェックし、コードの安全性を確保します。このツールは、発見を既知の問題、可能性のある問題、確認が必要な発見に分類し、問題が見つかったファイル、行、コードスニペットの詳細を含む包括的なレポートを提供します。
早期アクセスフェーズ中、Epheremは無料で使用でき、1日最大5回のスキャンが可能です。シンガポールに拠点を置く個人Kirtikによって構築され、運営されています。企業とは関連していません。このツールは、何をチェックできるか、できないかについての透明性を強調し、その限界を明確に示しています。JavaScript、TypeScript、Pythonをサポートし、他の言語については部分的なカバレッジがあります。
Epheremのレポートは、アプリを構築した開発者向けに設計されており、明確な説明と実行可能な洞察を提供します。このツールはペネトレーションテストの代わりになることを主張していませんが、AIで構築されたアプリケーションの潜在的なセキュリティ脆弱性を特定するための自動化された最初のチェックとして機能します。
- カテゴリーAIサイバーセキュリティツール
- 料金モデル無料
- デプロイクラウド
- プラットフォームウェブ
Epheremの主要機能
AIで構築されたアプリのための無料セキュリティスキャン
一般的なセキュリティミスのための55のチェック
ZIPをアップロードするかGitHubに接続
発見は平易な言葉で説明
AIツールのプロンプト付き修正案
JavaScript、TypeScript、Pythonをサポート
早期アクセス中は無料、1日5回のスキャン
問題を簡単に優先順位付けできるように分類したレポート
Epheremの使い方は?
アップロード: ZIPファイルを提出するかGitHubに接続
スキャン: Epheremがコードを分析してセキュリティ問題を特定
レビュー: 発見と修正案を含むレポートを確認
修正: AIツールのプロンプトを使用して問題に対処
再スキャン: 変更を確認するために再度スキャンを実行
Epheremの使用例
- AIアプリのセキュリティ
- コードレビュー
- 開発者支援
- 継続的改善
- 教育ツール