メインコンテンツへスキップ
ToolPotion
AI アドバイザー
送信(無料)

Cortex XSIAM

Palo Alto NetworksのCortex XSIAMは、AIを使用してデータを集中化し、脅威検出を改善し、セキュリティオペレーションセンター(SOC)全体でのインシデント対応を加速することで、セキュリティオペレーションを自動化および強化します。

URLを訪問
共有
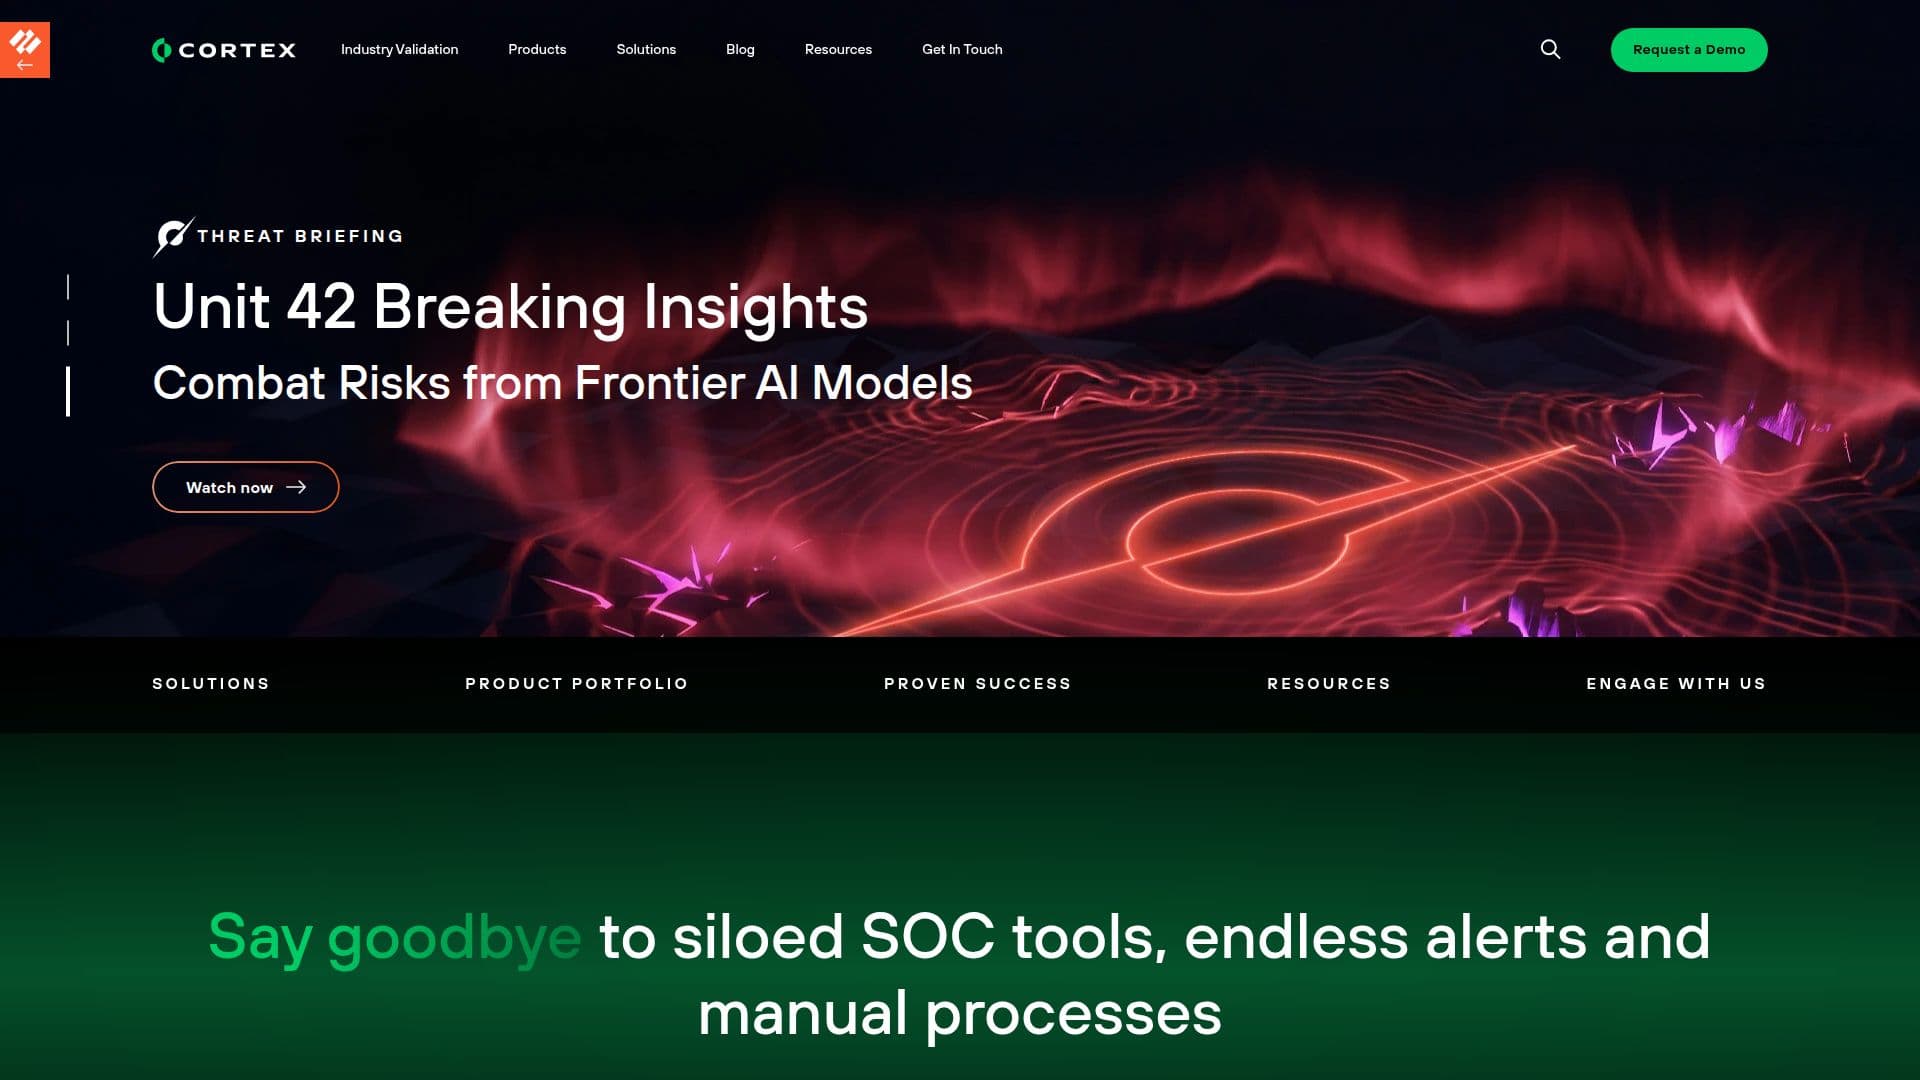
Cortex XSIAM のスクリーンショット

Cortex XSIAMは、セキュリティオペレーションを自動化および強化するために設計された高度なセキュリティ分析プラットフォームです。人工知能を活用することで、さまざまなソースからデータを集中化し、脅威検出を改善し、セキュリティオペレーションセンター(SOC)内でのインシデント対応を加速します。このプラットフォームは、サイロ化されたSOCツール、無限のアラート、手動プロセスの課題に対処するために構築されており、統合データと業界をリードする自動化によって推進される新しいセキュリティオペレーションの時代を切り開きます。

続きを読む

Cortex XSIAMの主要な機能の1つは、セキュリティアラートのノイズを切り抜け、実際の脅威を浮き彫りにし、応答時間を大幅に短縮する能力です。10,000件以上の検出と2,600以上の分析モデルを備え、組織が数時間ではなく数分で脅威を解決できるようにします。このプラットフォームは、ツールを統合し、タスクを自動化し、全体的な効率を向上させることでコストを削減するように設計されています。

Cortex XSIAMは、セキュリティ情報およびイベント管理(SIEM)、セキュリティオーケストレーション、自動化および応答(SOAR)、エンドポイント検出および応答(EDR)など、さまざまな機能を統合し、すべてを単一のプラットフォーム上で提供します。この統合により、セキュリティオペレーションの包括的なビューが可能になり、組織が効果的に攻撃を防ぐことができます。GartnerやForresterなどの業界リーダーに認められたCortex XSIAMは、MITRE ATT&CKフレームワークで実証され、サイバーセキュリティの分野で最も高度な脅威のいくつかをブロックしています。

このプラットフォームは、Unit 42の管理サービスも提供しており、24時間365日の脅威ハンティングおよびインシデント対応機能を備えています。このエリートチームのセキュリティ専門家は、Cortexプラットフォームを利用して迅速に脅威を検出し対応し、組織が常に保護されるようにします。自動化とAI駆動のインサイトに焦点を当てることで、Cortex XSIAMはセキュリティチームがより効率的に作業できるようにし、日常的なタスクに煩わされることなく戦略的な取り組みに集中できるようにします。

  • カテゴリーAIサイバーセキュリティツール
  • 料金モデルサブスクリプション
  • デプロイクラウド
  • プラットフォームウェブ

  • AI駆動の脅威検出

  • 自動化されたインシデント対応

  • 統合されたセキュリティデータ管理

  • 10,000件以上の検出

  • 2,600以上の分析モデル

  • 24時間365日の管理された脅威ハンティング

  • 統合されたSIEMおよびSOAR機能

  • リアルタイムの脅威可視化

  1. データソースを統合する: 様々なセキュリティツールとデータソースをCortex XSIAMに接続します。

  2. アラートを設定する: ノイズをフィルタリングし、実際の脅威に焦点を当てるためのアラートパラメータを設定します。

  3. AIモデルを活用する: 分析モデルを適用して脅威を検出し、優先順位を付けます。

  4. 応答を自動化する: インシデント対応のための自動化されたワークフローを実装します。

  5. ダッシュボードを監視する: 統合ダッシュボードを使用してセキュリティイベントのリアルタイム可視化を行います。

  6. 管理サービスを利用する: Unit 42を活用して専門的な脅威ハンティングおよびインシデント対応を行います。

  7. インサイトをレビューする: 脅威インテリジェンスレポートを分析して継続的な改善を図ります。

  8. 設定を最適化する: 進化する脅威に基づいて定期的に構成を更新します。

  • 脅威検出
  • インシデント対応
  • データの集中化
  • コスト削減
  • 24時間365日の監視

Palo Alto Networks の製品

Cortex XSIAM のレビュー

読み込み中...

Cortex XSIAM に似た人気のAIツール

Huntersは、SOCチームの手動作業を自動化し、重要なアラートに集中できるようにするAI駆動型の次世代SIEMプラットフォームを提供します。AIと自動化を統合してセキュリティオペレーションを効率化し、脅威の検出と対応時間を改善します。

AIサイバーセキュリティツール金融・銀行

AIサイバーセキュリティツールで第137位

ツールを見る

SOCチームの手動作業を自動化し、重要なアラートに集中できるようにするAI駆動型の次世代SIEMプラットフォームを提供します。AIと自動化を統合してセキュリティオペレーションを効率化し、脅威の検出と対応時間を改善します。Huntersは、SOCチームの手動作業を自動化し、重要なアラートに集中できるようにするAI駆動型の次世代SIEMプラットフォームを提供します。AIと自動化を統合してセキュリティオペレーションを効率化し、脅威の検出と対応時間を改善します。

AIサイバーセキュリティツール金融・銀行
AIサイバーセキュリティツールで第137位

Mate Security

AI アプリ

Mate Securityは、組織を迅速に学習し、部族知識をキャッチし、調査ごとに改善するAI SOCエージェントを提供します。包括的なアラートカバレッジとリアルタイムの応答を提供し、既存のセキュリティツールと統合してセキュリティオペレーションを強化します。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス

AIサイバーセキュリティツールで第84位

ツールを見る

AI アプリ

組織を迅速に学習し、部族知識をキャッチし、調査ごとに改善するAI SOCエージェントを提供します。包括的なアラートカバレッジとリアルタイムの応答を提供し、既存のセキュリティツールと統合してセキュリティオペレーションを強化します。Mate Securityは、組織を迅速に学習し、部族知識をキャッチし、調査ごとに改善するAI SOCエージェントを提供します。包括的なアラートカバレッジとリアルタイムの応答を提供し、既存のセキュリティツールと統合してセキュリティオペレーションを強化します。

AIサイバーセキュリティツールヘルスケア・ライフサイエンス
AIサイバーセキュリティツールで第84位

Securonix

AI アプリ

Securonixは、SIEM、脅威検出および対応(TDIR)、ユーザーおよびエンティティの行動分析(UEBA)、SOARを1つのシステムに統合したクラウドネイティブのサイバーセキュリティプラットフォームです。AI SOCアナリストのSamを含むAIエージェントの「エージェンティックメッシュ」が、セキュリティチームがアラートをトリアージし、迅速に調査し、脅威…

AIサイバーセキュリティツールヘルスケア・ライフサイエンス

エネルギー・公益事業で第6位

ツールを見る

AI アプリ

SIEM、脅威検出および対応(TDIR)、ユーザーおよびエンティティの行動分析(UEBA)、SOARを1つのシステムに統合したクラウドネイティブのサイバーセキュリティプラットフォームです。AI SOCアナリストのSamを含むAIエージェントの「エージェンティックメッシュ」が、セキュリティチームがアラートをトリアージし、迅速に調査し、脅威…Securonixは、SIEM、脅威検出および対応(TDIR)、ユーザーおよびエンティティの行動分析(UEBA)、SOARを1つのシステムに統合したクラウドネイティブのサイバーセキュリティプラットフォームです。AI SOCアナリストのSamを含むAIエージェントの「エージェンティックメッシュ」が、セキュリティチームがアラートをトリアージし、迅速に調査し、脅威…

AIサイバーセキュリティツールヘルスケア・ライフサイエンス
エネルギー・公益事業で第6位

Exabeam New-Scale SIEMは、脅威の検出、調査、対応を強化するクラウドネイティブなセキュリティオペレーションプラットフォームです。AIと高度な分析を活用して、迅速なデータ取り込み、超高速クエリパフォーマンス、包括的な脅威カバレッジを提供します。

AIサイバーセキュリティツール
ツールを見る

脅威の検出、調査、対応を強化するクラウドネイティブなセキュリティオペレーションプラットフォームです。AIと高度な分析を活用して、迅速なデータ取り込み、超高速クエリパフォーマンス、包括的な脅威カバレッジを提供します。Exabeam New-Scale SIEMは、脅威の検出、調査、対応を強化するクラウドネイティブなセキュリティオペレーションプラットフォームです。AIと高度な分析を活用して、迅速なデータ取り込み、超高速クエリパフォーマンス、包括的な脅威カバレッジを提供します。

AIサイバーセキュリティツール
AI アプリ トップ250を見る

Exabeam Nova

AI アプリ

Exabeam Novaは、脅威の検出、調査、対応を強化するAI駆動のセキュリティオペレーションプラットフォームです。セキュリティタスクを自動化し、脅威の理解を深め、リソースの最適化を図り、現代のセキュリティ課題に対する包括的なソリューションを提供します。

AIサイバーセキュリティツール
ツールを見る

AI アプリ

脅威の検出、調査、対応を強化するAI駆動のセキュリティオペレーションプラットフォームです。セキュリティタスクを自動化し、脅威の理解を深め、リソースの最適化を図り、現代のセキュリティ課題に対する包括的なソリューションを提供します。Exabeam Novaは、脅威の検出、調査、対応を強化するAI駆動のセキュリティオペレーションプラットフォームです。セキュリティタスクを自動化し、脅威の理解を深め、リソースの最適化を図り、現代のセキュリティ課題に対する包括的なソリューションを提供します。

AIサイバーセキュリティツール
AI アプリ トップ250を見る

Prophet SecurityのAI SOCプラットフォームは、アラートのトリアージ、調査、対応、脅威ハンティングを自動化し、AI SOCエージェントによってセキュリティオペレーションの速度と精度を向上させます。

AIサイバーセキュリティツール

AIサイバーセキュリティツールで第57位

ツールを見る

Wazuh

AI アプリ

WazuhはAIを活用して効率的な脅威ハンティングを行い、大規模言語モデルを使用して検出を強化し、誤検知を減少させ、セキュリティを向上させます。これは、エンドポイントとクラウドワークロードのためのXDRおよびSIEM保護を統合した無料のオープンソースプラットフォームです。

AIサイバーセキュリティツール
ツールを見る

AI アプリ

AIを活用して効率的な脅威ハンティングを行い、大規模言語モデルを使用して検出を強化し、誤検知を減少させ、セキュリティを向上させます。これは、エンドポイントとクラウドワークロードのためのXDRおよびSIEM保護を統合した無料のオープンソースプラットフォームです。WazuhはAIを活用して効率的な脅威ハンティングを行い、大規模言語モデルを使用して検出を強化し、誤検知を減少させ、セキュリティを向上させます。これは、エンドポイントとクラウドワークロードのためのXDRおよびSIEM保護を統合した無料のオープンソースプラットフォームです。

AIサイバーセキュリティツール
AI アプリ トップ250を見る

Anomaliは、脅威の可視性を向上させ、脅威処理を自動化し、脅威の調査と対応を加速するAI駆動のサイバーセキュリティプラットフォームです。既存のセキュリティツールと統合し、それらを最適化または置き換えることで、セキュリティ運用に対する統一的なアプローチを提供します。

AIサイバーセキュリティツール政府・公共部門

政府・公共部門で第45位

ツールを見る

脅威の可視性を向上させ、脅威処理を自動化し、脅威の調査と対応を加速するAI駆動のサイバーセキュリティプラットフォームです。既存のセキュリティツールと統合し、それらを最適化または置き換えることで、セキュリティ運用に対する統一的なアプローチを提供します。Anomaliは、脅威の可視性を向上させ、脅威処理を自動化し、脅威の調査と対応を加速するAI駆動のサイバーセキュリティプラットフォームです。既存のセキュリティツールと統合し、それらを最適化または置き換えることで、セキュリティ運用に対する統一的なアプローチを提供します。

AIサイバーセキュリティツール政府・公共部門
政府・公共部門で第45位
1 / 8