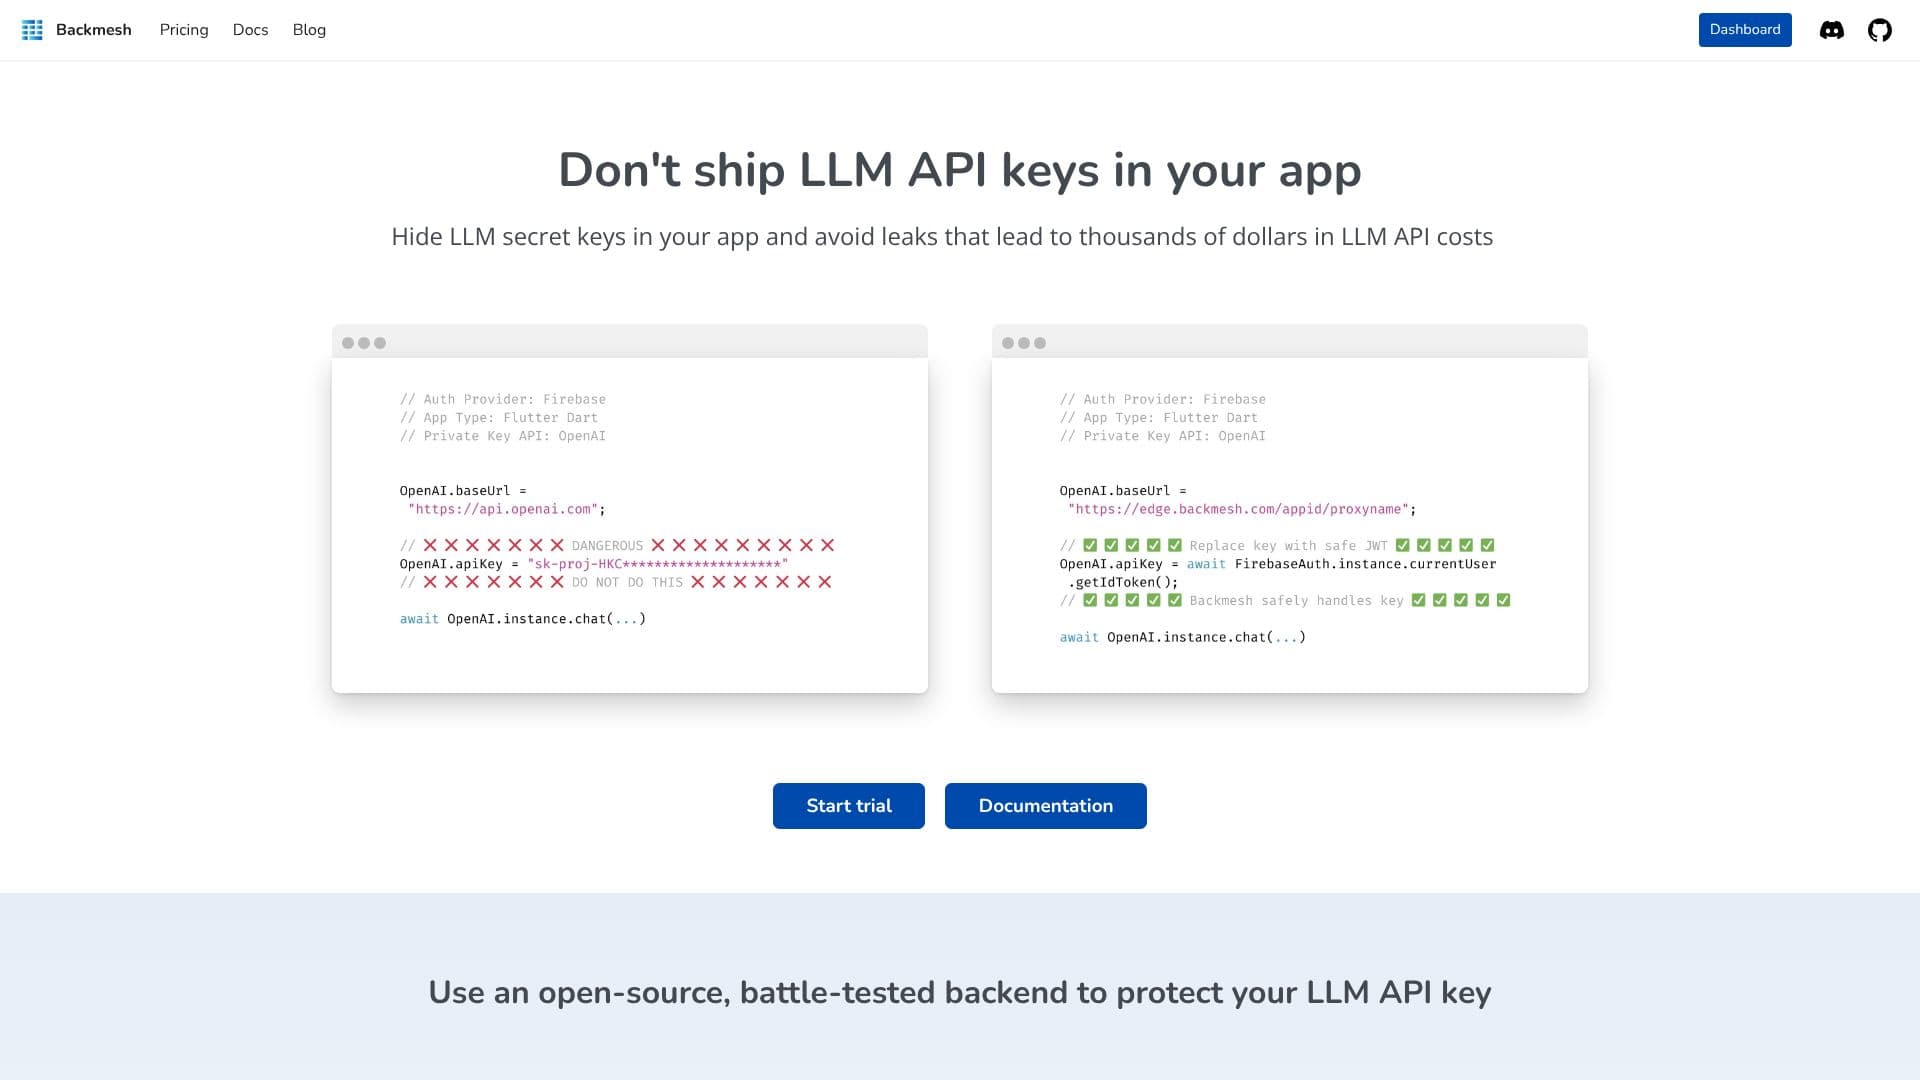
説明
Backmeshは、LLM APIキーを保護し、その使用を効果的に管理するために設計された、堅牢なオープンソースのバックエンドソリューションを提供します。主な目的は、アプリケーション内での機密性の高いAPIキーの偶発的な露出を防ぎ、これにより発生する可能性のある大幅な予期せぬコストを防ぐことです。APIゲートキーパーとして機能することで、BackmeshはアプリケーションがLLMサービスと安全にやり取りできるようにします。
続きを読む
その中核において、Backmeshは軍用グレードの暗号化を使用してLLM APIキーを保護します。JWT(JSON Web Token)認証を通じて、既存の認証プロバイダーとシームレスに統合されます。これにより、アプリケーションからの認証済みユーザーのみがBackmesh経由でLLM APIにアクセスできるようになり、重要なセキュリティレイヤーが追加されます。
不正利用を防ぎ、費用を管理するために、Backmeshは設定可能なユーザーごとのレート制限を提供します。この機能により、開発者は個々のユーザーのAPI呼び出しに特定の制限を設定でき、例えば1時間あたりのOpenAI API呼び出しを最大5回に制限することができます。さらに、BackmeshはAPIリソースアクセス制御を実装し、FilesやThreadsのような機密データを保護し、これらのリソースを作成したユーザーのみがアクセスできるようにします。
セキュリティとアクセス制御を超えて、BackmeshはすべてのLLM API呼び出しを計測して貴重なユーザー分析を提供します。この計測は、使用パターンを特定するのに役立ち、開発者がAIアプリケーション内のコストを削減し、ユーザー満足度を向上させることを可能にします。Backmeshのオープンソース性は、それが実証済みで透明性が高いことを意味し、LLM APIのセキュリティとコスト管理を懸念する開発者にとって信頼性の高いソリューションを提供します。
Backmeshは、LLM APIに依存するAI搭載アプリケーションを構築する開発者や企業に最適です。セキュリティ、コスト管理、ユーザー管理に関する重要な懸念に対処し、安心感と運用効率を提供します。このプラットフォームは簡単な統合のために設計されており、開発者はAPIキーのセキュリティ管理ではなく、革新的なAI機能の構築に集中できます。
- カテゴリーAIサイバーセキュリティツール
- 料金モデルオープンソース
- デプロイ自己ホスト(オープンソースバックエンドによって暗示される)
- プラットフォームWeb
Backmeshの主要機能
LLM APIキー保護のためのオープンソースバックエンド
LLM APIキーの漏洩を防止
予期せぬLLM APIコストを軽減
リクエスト検証のためのJWT認証
不正利用防止のためのユーザーごとのレート制限
機密データのためのAPIリソースアクセス制御
APIキーセキュリティのための軍用グレード暗号化
使用パターン特定のためのLLMユーザー分析
安全なLLM呼び出しのためのAPIゲートキーパーとして機能
実証済みで徹底的にテストされたバックエンド
Backmeshの使い方は?
Backmeshバックエンドをアプリケーションに統合する
プロバイダーとJWT認証を設定する
LLM API呼び出しのユーザーごとのレート制限を設定する
APIリソースアクセス制御を定義する
洞察を得るためにLLMユーザー分析を監視する
安全なLLM APIアクセスをデプロイおよび管理する
Backmeshの使用例
- 安全なLLM APIアクセス
- AIアプリのコスト管理
- APIキー漏洩の防止
- ユーザーベースのレート制限
- データアクセス管理
- LLM使用状況分析
- 安全なAIアプリケーションの構築