Zum Hauptinhalt springen
ToolPotion
KI-Berater
Einreichen

Trace-AI

Ein Open-Source-Tool zur Sicherheit der Software-Lieferkette von Zerberus, das in Echtzeit SBOMs aus Ihren GitHub- oder GitLab-Repos generiert, exploitbewusste Schwachstelleneinstufungen, Lizenzkonformität und Anbietertransparenz hinzufügt, mit auditbereiten Exporten.

URL besuchen
Teilen
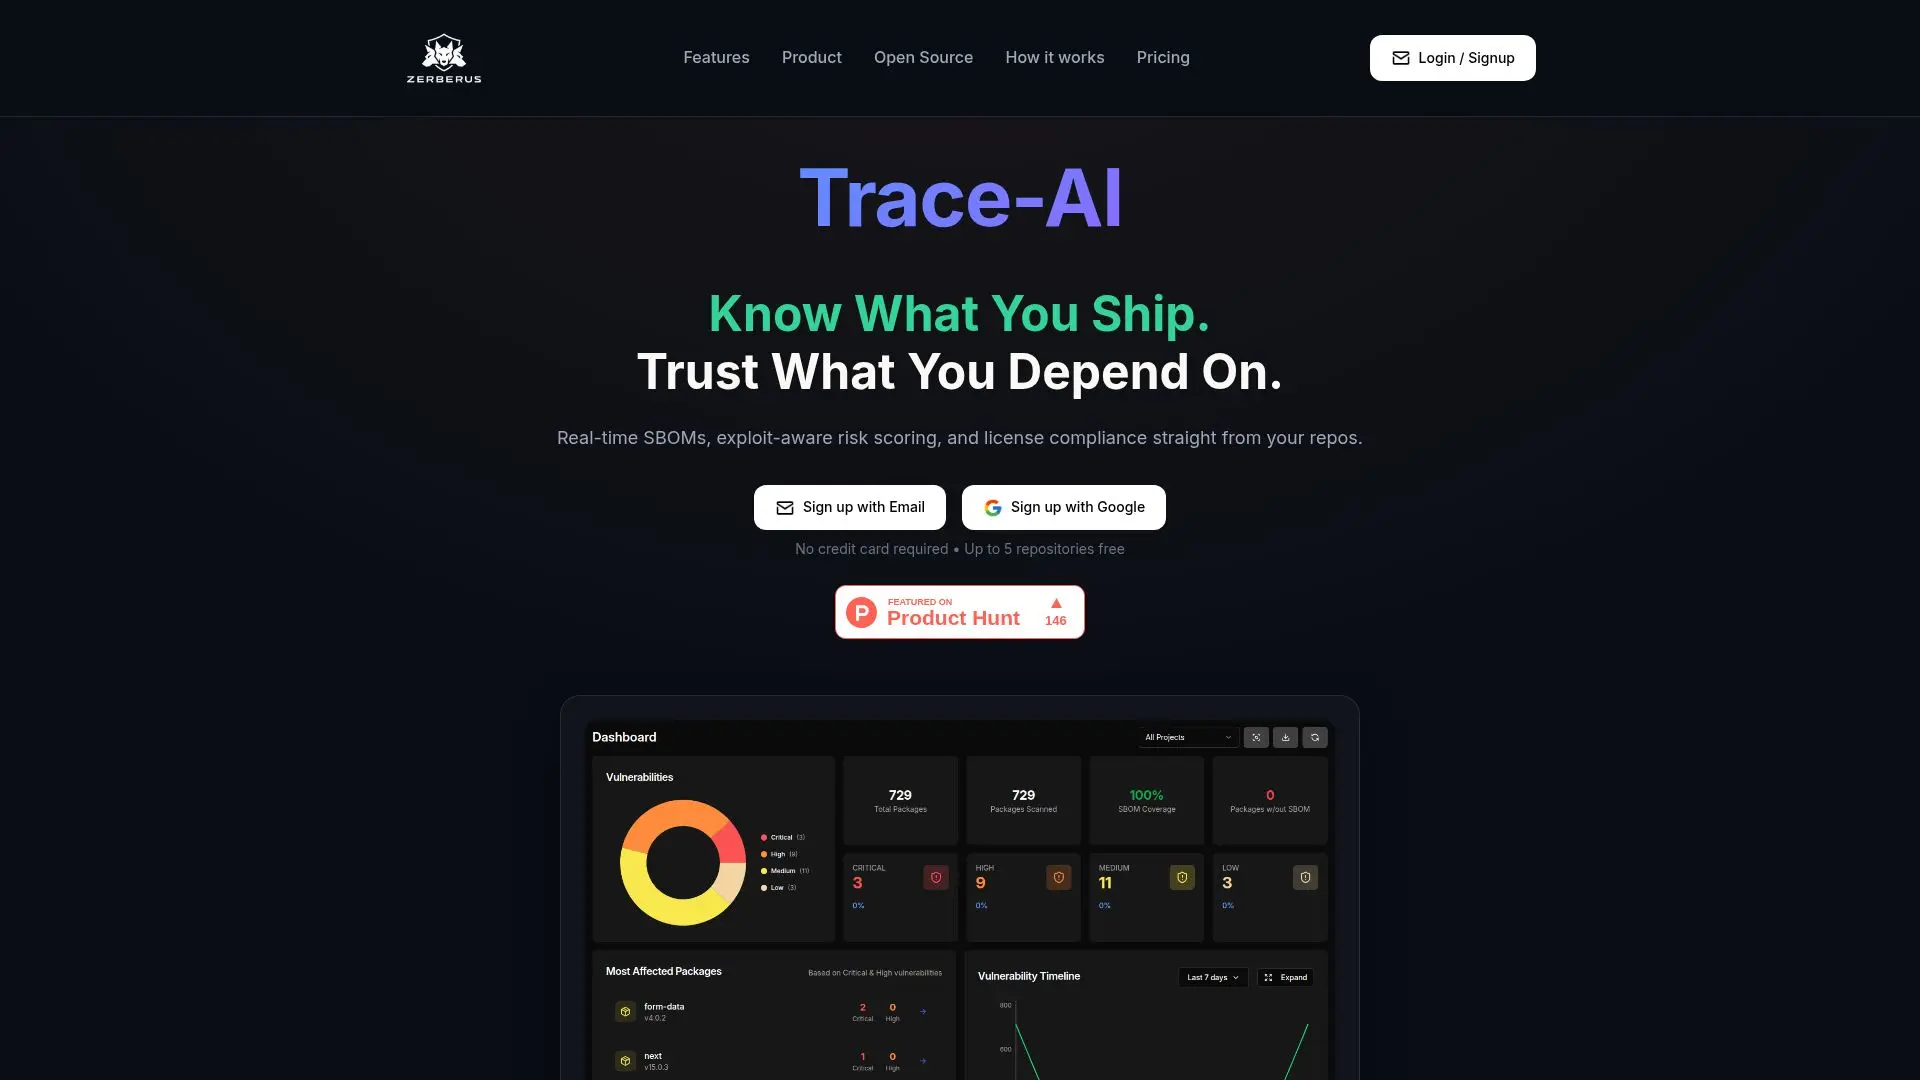
Screenshot von Trace-AI

Trace-AI von Zerberus ist ein Tool zur Sicherheit der Software-Lieferkette, das Ihnen hilft, zu wissen, was Sie versenden und was Sie vertrauen können. Es verbindet sich mit Ihren GitHub- oder GitLab-Repositories und generiert in Echtzeit Software-Bills of Materials (SBOMs) im CycloneDX- und SPDX-Format, wobei direkte und transitive Abhängigkeiten kontinuierlich verfolgt werden, während sich Ihr Code weiterentwickelt.

Weiterlesen

Über die Generierung von SBOMs hinaus geht Trace-AI über rohe CVE-Dumps hinaus mit exploitbewusster Analyse, die Schwachstellen priorisiert, die tatsächlich ausnutzbar sind, sodass Sie die realen Risiken zuerst mit vollem Kontext beheben. Es identifiziert Copyleft-Lizenzen wie GPL und LGPL sofort, um Überraschungen während der Unternehmensprüfung zu vermeiden, und verfolgt Anbieter zusammen mit Codeabhängigkeiten, einschließlich APIs, SDKs, SLA-Ablauf und Verletzungshistorie. Ein Dashboard zeigt kritische, hohe, mittlere und niedrige Exposition an einem Ort, und jedes Paket, jede CVE und jede Version sind ohne Black Box sichtbar. Es ordnet SBOM-Daten Compliance-Rahmenwerken wie ISO 27001, SOC 2, PCI-DSS, HIPAA und GDPR zu und exportiert auditbereite Nachweise als CycloneDX, SPDX oder JSON.

Trace-AI betont die Transparenz von Open Source: Die zugrunde liegende ZSBOM-Klassifikationslogik ist öffentlich und prüfbar, Richtlinienprüfungen werden als forkbare YAML- oder JSON-Dateien veröffentlicht, und Risikobewertungen, Lizenzzuordnungen und Anbietergrenzen sind bearbeitbar. Es analysiert nur Abhängigkeitsmanifeste und Lock-Dateien, niemals Ihren Quellcode, und kann lokal ausgeführt werden. Die ersten 5 Repositories sind kostenlos, ohne dass eine Kreditkarte erforderlich ist.

  • KategorieKI-Cybersicherheits-Tools
  • PreismodellFreemium
  • BereitstellungCloud, Selbst gehostet
  • PlattformenWeb

  • Echtzeit-SBOM-Generierung in CycloneDX und SPDX aus CI

  • Verfolgung direkter und transitiver Abhängigkeiten über Ökosysteme hinweg

  • Exploitbewusste Schwachstelleneinstufung über CVE-Listen hinaus

  • Erkennung der Lizenzkonformität für GPL, LGPL und andere Copyleft-Lizenzen

  • Anbietertransparenz einschließlich APIs, SDKs, SLA-Ablauf und Verletzungshistorie

  • Compliance-Zuordnung zu ISO 27001, SOC 2, PCI-DSS, HIPAA und GDPR

  • Offene, prüfbare ZSBOM-Logik und forkbare Richtlinien als Code

  • Auditbereite Exporte als CycloneDX, SPDX und JSON

  1. Verbinden: Verknüpfen Sie Ihr GitHub- oder GitLab-Repository.

  2. Scannen: Lassen Sie Trace-AI Abhängigkeiten analysieren und ein Live-SBOM generieren.

  3. Überwachen: Verfolgen Sie Schwachstellen, Lizenzen und Anbieter in einem Dashboard.

  4. Exportieren: Generieren Sie auditbereite Berichte in CycloneDX, SPDX oder JSON.

  • Transparenz in der Lieferkette
  • Priorisierung von Schwachstellen
  • Lizenzkonformität
  • Auditbereitschaft
  • Verfolgung von Anbieter-Risiken
Trace-AI Bewertungen

Wird geladen...

Beliebte KI-Tools wie Trace-AI

Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools

Platz 81 für Code-Refactoring

Tool ansehen

KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools
Platz 81 für Code-Refactoring

Veriom bietet Architekturanalyse zur Ursachenermittlung für Engineering-Teams und deckt Fehlkonfigurationen und unsichere Standardeinstellungen auf, die Schwachstellen erzeugen.…

KI-Cybersicherheits-ToolsFinanzen & Banking

Platz 185 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet Architekturanalyse zur Ursachenermittlung für Engineering-Teams und deckt Fehlkonfigurationen und unsichere Standardeinstellungen auf, die Schwachstellen erzeugen.…Veriom bietet Architekturanalyse zur Ursachenermittlung für Engineering-Teams und deckt Fehlkonfigurationen und unsichere Standardeinstellungen auf, die Schwachstellen erzeugen.…

KI-Cybersicherheits-ToolsFinanzen & Banking
Platz 185 in KI-Cybersicherheits-Tools

Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools

Platz 63 für Überwachung von KI-Modellen

Tool ansehen

Bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools
Platz 63 für Überwachung von KI-Modellen

Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools

Platz 67 für CTOs

Tool ansehen

KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…Aptori ist eine KI-native Plattform für Anwendungssicherheit, die das Laufzeitverhalten kontinuierlich validiert, die Ausnutzbarkeit nachweist und reale Risiken priorisiert. Sie…

KI-Cybersicherheits-Tools
Platz 67 für CTOs

Endor Labs

KI-Apps

Endor Labs ist eine Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…

KI-Cybersicherheits-ToolsFinanzen & Banking

Platz 70 für Code-Debugging

Tool ansehen

KI-Apps

Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…Endor Labs ist eine Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…

KI-Cybersicherheits-ToolsFinanzen & Banking
Platz 70 für Code-Debugging

Black Duck bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…

KI-Cybersicherheits-Tools
Tool ansehen

Bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…Black Duck bietet umfassende Sicherheit für KI-generierten Code, erkennt Schwachstellen und halluzinierte Abhängigkeiten. Es gewährleistet vollständige AppSec-Abdeckung, indem es…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen

Semgrep ist eine erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…

KI-Cybersicherheits-Tools

Platz 30 in Sicherheit & Datenschutz

Tool ansehen

Erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…Semgrep ist eine erweiterbare Plattform für Anwendungssicherheit, die Quellcode scannt, um umsetzbare Sicherheitsprobleme zu identifizieren. Sie bietet KI-unterstützte SAST-, SCA-…

KI-Cybersicherheits-Tools
Platz 30 in Sicherheit & Datenschutz

Hacktron AI überprüft autonom den Code, findet ausnutzbare Sicherheitsanfälligkeiten und beweist die Auswirkungen mit funktionierenden Exploits direkt im Pull-Request, sodass…

KI-Cybersicherheits-Tools

Platz 126 für Code-Debugging

Tool ansehen

Hacktron AI überprüft autonom den Code, findet ausnutzbare Sicherheitsanfälligkeiten und beweist die Auswirkungen mit funktionierenden Exploits direkt im Pull-Request, sodass…

KI-Cybersicherheits-Tools
Platz 126 für Code-Debugging
1 von 8