Zum Hauptinhalt springen
ToolPotion
KI-Berater
Einreichen

Veriom | Security Intelligence

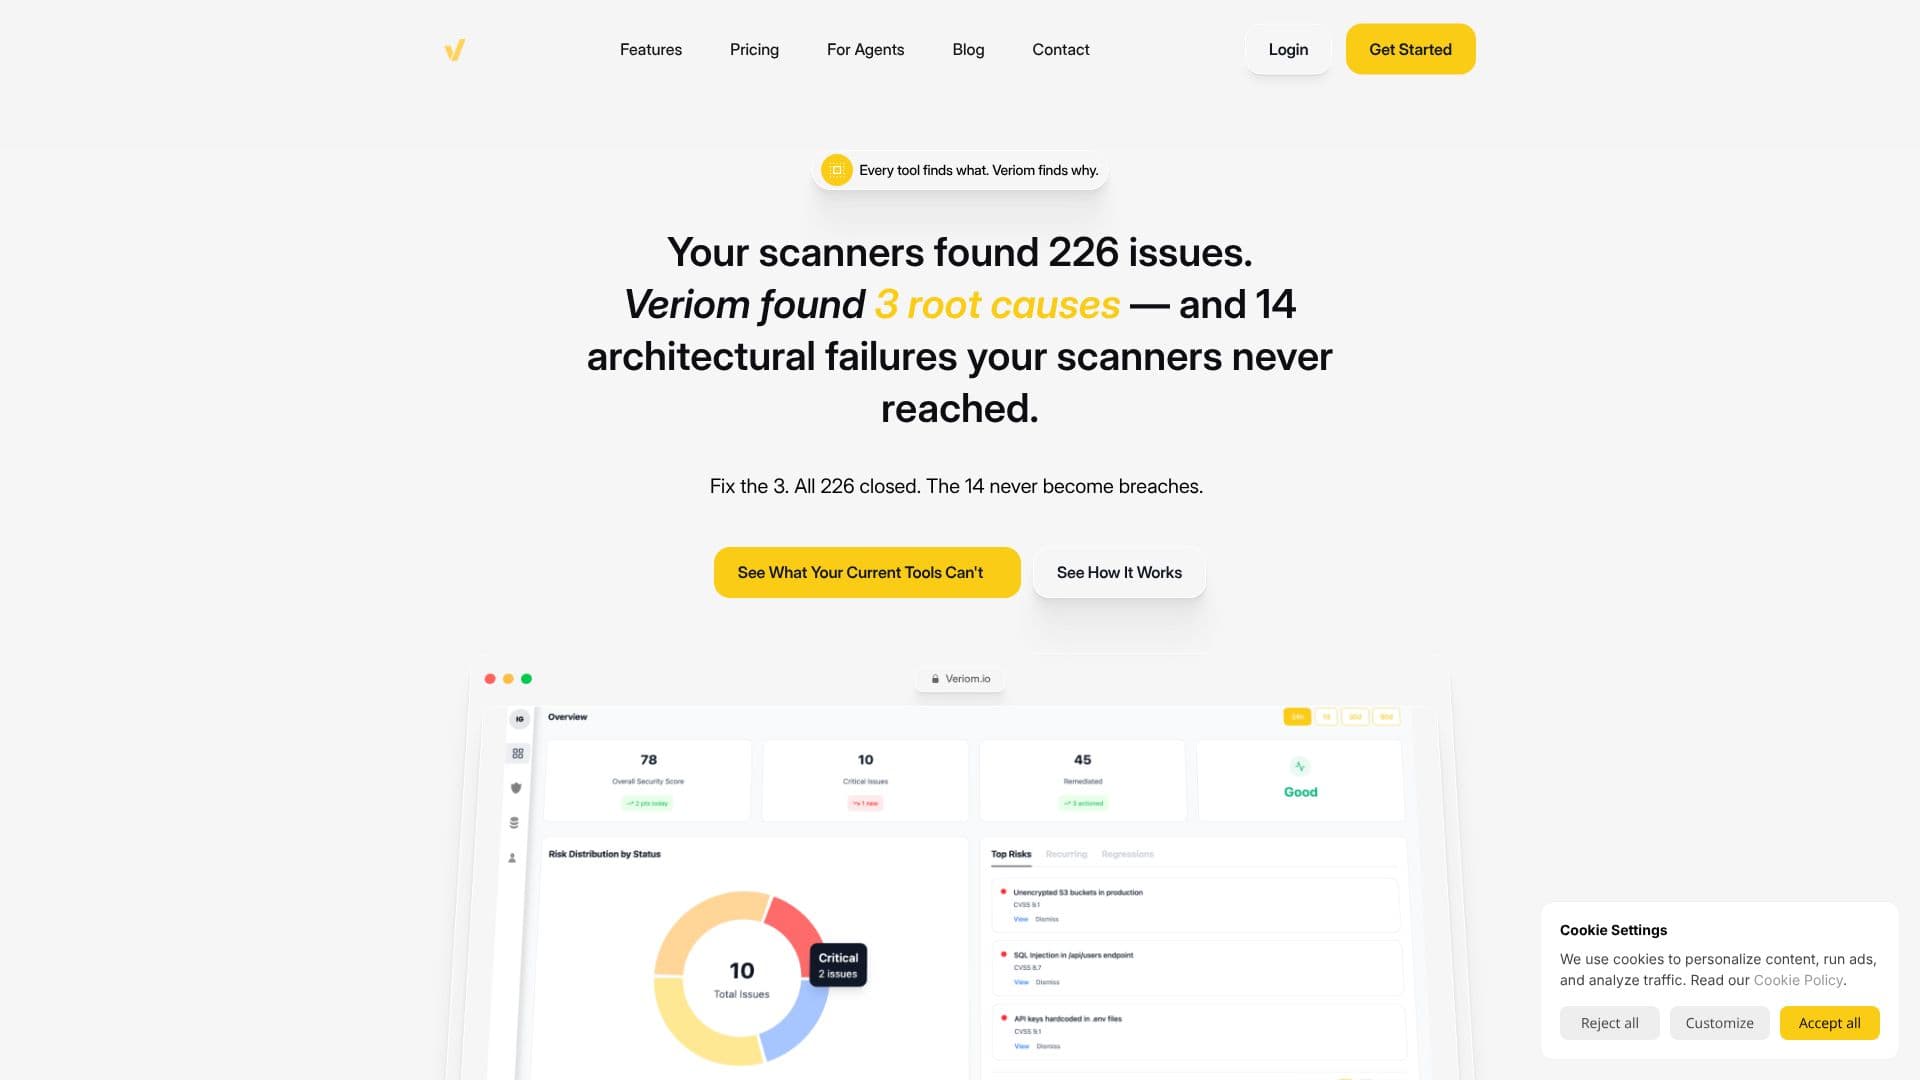
Veriom bietet Architekturanalyse zur Ursachenermittlung für Engineering-Teams und deckt Fehlkonfigurationen und unsichere Standardeinstellungen auf, die Schwachstellen erzeugen. Im Gegensatz zu herkömmlichen Scannern identifiziert Veriom das "Warum" hinter Sicherheitsproblemen, bildet Ihren gesamten SDLC ab, um strukturelle Fehler zu identifizieren und präzise Korrekturen anzuleiten, wodurch zukünftige Sicherheitsverletzungen verhindert und die Behebungszeit reduziert wird.

URL besuchen
Teilen
Screenshot von Veriom | Security Intelligence

Veriom fungiert als Security Intelligence Layer und bietet Architekturanalyse zur Ursachenermittlung für den gesamten Software Development Life Cycle (SDLC). Während viele Tools Schwachstellen identifizieren, konzentriert sich Veriom darauf, zu verstehen, warum diese Probleme bestehen bleiben. Es verbindet sich mit Ihrem Entwicklungsökosystem, einschließlich GitHub, AWS, Azure, GCP und CI/CD-Pipelines, um innerhalb einer Stunde ein umfassendes Modell Ihrer Architektur zu erstellen. Dieses Modell passt sich kontinuierlich an und bietet ein tiefes Verständnis Ihres Codes, Ihrer Cloud-Infrastruktur, Ihrer CI/CD-Prozesse und Ihrer Produktionsumgebungen.

Weiterlesen

Der einzigartige Ansatz von Veriom scannt nicht nach bekannten Schwachstellen. Stattdessen analysiert es, wie Ihr System aufgebaut ist, und deckt Risiken auf, die herkömmliche Tools übersehen. Es identifiziert 10 Risikokategorien, von denen viele für andere Lösungen unsichtbar sind. Durch das Verständnis der Architektur kann Veriom genaue architektonische Änderungen identifizieren, die Zuständigkeit festlegen und die Auswirkungen von Korrekturen klären, um sicherzustellen, dass die Behebung einer Ursache eine ganze Klasse von Schwachstellen eliminiert.

Dies führt zu nachweisbaren Ergebnissen. Sicherheitsteams können von reaktivem "Firefighting" zu proaktivem Engineering übergehen. Zum Beispiel berichtete ein CTO eines Healthtech-Unternehmens, dass er über 800 offene Alarme innerhalb von sechs Wochen auf 23 reduziert habe, mit einem klaren Verständnis für den Ursprung jedes Problems. Ein MSP-Direktor bemerkte, dass er seine Sicherheitsdienste skalieren konnte, um dreimal so viele Kunden zu verwalten, ohne die Mitarbeiterzahl zu erhöhen, dank der Fähigkeit von Veriom, Ursachenanalysen für seine gesamte Kundenbasis bereitzustellen. CISOs und VPs of Engineering profitieren vom Verständnis der architektonischen Entscheidungen, die Risiken verursachen, und können so die Schließung von Ursachen nachweisen, anstatt nur Symptome zu beheben. Dies ermöglicht es den Engineering-Teams, sich auf die Entwicklung zu konzentrieren, anstatt wiederholt dieselben Probleme zu beheben.

Veriom wurde für diejenigen entwickelt, die für das Sicherheitsproblem verantwortlich sind: CISOs, die Risikoreduzierung gegenüber ihrem Vorstand nachweisen möchten, VPs of Engineering und CTOs, die Entwicklerzeit freisetzen wollen, sowie MSPs/MSSPs, die ihre Angebote mit einzigartiger Ursachenanalyse skalieren möchten. Die Plattform bietet unbegrenzte Arbeitsbereiche und Teams, vereinheitlichte Architekturanalyse und in Ihrer tatsächlichen Umgebung verifizierte Erkenntnisse, wodurch ganze architektonische Risikoklassen und die unendliche Patching-Schleife, die mit der Symptomerkennung verbunden ist, eliminiert werden.

  • KategorieKI-Cybersicherheits-Tools
  • PreismodellBenutzerdefiniert
  • BereitstellungCloud

  • Architekturanalyse zur Ursachenermittlung für SDLC

  • Identifiziert Fehlkonfigurationen und unsichere Standardeinstellungen

  • Bildet die gesamte Architektur ab (Code, Cloud, CI/CD, Produktion)

  • Versteht den Systemaufbau, um "warum" Probleme auftreten zu finden

  • Deckt Risiken auf, die für herkömmliche Scanner unsichtbar sind

  • Bietet Anleitungen für präzise architektonische Korrekturen

  • Identifiziert die Zuständigkeit für architektonische Änderungen

  • Eliminiert ganze architektonische Risikoklassen

  • Passt sich kontinuierlich an die sich entwickelnde Architektur an

  • Integriert sich mit GitHub, AWS, Azure, GCP, CI/CD

  • Ordnet Erkenntnisse Compliance-Standards zu (ISO 27001, SOC 2, NIST)

  • Unbegrenzte Arbeitsbereiche und Teams

  • Verifizierte Erkenntnisse in der tatsächlichen Umgebung

  1. Verbinden: Verknüpfen Sie Ihre Entwicklungstools (GitHub, Cloud-Anbieter, CI/CD)

  2. Abbilden: Veriom erstellt ein vollständiges Modell Ihrer Architektur

  3. Nachverfolgen: Identifizieren Sie architektonische Fehler und Ursachen

  4. Analysieren: Verstehen Sie das "Warum" hinter Sicherheitsproblemen

  5. Schließen: Implementieren Sie präzise architektonische Korrekturen für nachhaltige Wirkung

  • Ursachenanalyse
  • Schwachstellenprävention
  • SDLC Security Intelligence
  • Compliance-Zuordnung
  • Effizienzsteigerung im Engineering
  • Skalierung für MSP/MSSP
  • Nachweis der Risikoreduzierung

Veriom Bewertungen

Wird geladen...

Beliebte KI-Tools wie Veriom

Endor Labs

KI-Apps

Endor Labs ist eine Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…

KI-Cybersicherheits-ToolsFinanzen & Banking

Platz 70 für Code-Debugging

Tool ansehen

KI-Apps

Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…Endor Labs ist eine Plattform für Anwendungssicherheit, die für KI-generierten und von Menschen geschriebenen Code entwickelt wurde. Sie hilft Teams, reale Risiken im gesamten…

KI-Cybersicherheits-ToolsFinanzen & Banking
Platz 70 für Code-Debugging

Eine einheitliche Anwendungssicherheitsplattform, die Schwachstellen in Code, Cloud und Laufzeit erkennt, pentestet und blockiert, indem sie mehrere AppSec-Tools in einer Lösung…

KI-Cybersicherheits-ToolsFinanzen & Banking

Platz 15 in KI-Code-Review & -Testing

Tool ansehen

Eine einheitliche Anwendungssicherheitsplattform, die Schwachstellen in Code, Cloud und Laufzeit erkennt, pentestet und blockiert, indem sie mehrere AppSec-Tools in einer Lösung…

KI-Cybersicherheits-ToolsFinanzen & Banking
Platz 15 in KI-Code-Review & -Testing

Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools

Platz 63 für Überwachung von KI-Modellen

Tool ansehen

Bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…Legit Security bietet eine KI-native ASPM-Plattform, die entwickelt wurde, um Sicherheitsrisiken von KI-generiertem Code, Geheimnissen und Schwachstellen zu erkennen, zu beheben…

KI-Cybersicherheits-Tools
Platz 63 für Überwachung von KI-Modellen

Trace-AI

KI-Apps

Ein Open-Source-Tool zur Sicherheit der Software-Lieferkette von Zerberus, das in Echtzeit SBOMs aus Ihren GitHub- oder GitLab-Repos generiert, exploitbewusste…

KI-Cybersicherheits-Tools
Tool ansehen

KI-Apps

Ein Open-Source-Tool zur Sicherheit der Software-Lieferkette von Zerberus, das in Echtzeit SBOMs aus Ihren GitHub- oder GitLab-Repos generiert, exploitbewusste…

KI-Cybersicherheits-Tools
Top 250 KI-Apps ansehen

Pervaziv AI bietet generative KI-gestützte Sicherheitslösungen für die Erstellung, Bereitstellung und Laufzeit von Anwendungen in Multi-Cloud-Umgebungen. Es integriert Entwickler-…

KI-Cybersicherheits-Tools

Platz 172 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet generative KI-gestützte Sicherheitslösungen für die Erstellung, Bereitstellung und Laufzeit von Anwendungen in Multi-Cloud-Umgebungen. Es integriert Entwickler-…Pervaziv AI bietet generative KI-gestützte Sicherheitslösungen für die Erstellung, Bereitstellung und Laufzeit von Anwendungen in Multi-Cloud-Umgebungen. Es integriert Entwickler-…

KI-Cybersicherheits-Tools
Platz 172 in KI-Cybersicherheits-Tools

Orca Security bietet eine KI-gestützte Cloud-Sicherheitsplattform, die agentenlose, tiefgehende, kontextbewusste Sicherheit und Compliance für Multi-Cloud-Umgebungen bereitstellt.…

KI-Cybersicherheits-Tools

Platz 54 in KI-Cybersicherheits-Tools

Tool ansehen

Bietet eine KI-gestützte Cloud-Sicherheitsplattform, die agentenlose, tiefgehende, kontextbewusste Sicherheit und Compliance für Multi-Cloud-Umgebungen bereitstellt.…Orca Security bietet eine KI-gestützte Cloud-Sicherheitsplattform, die agentenlose, tiefgehende, kontextbewusste Sicherheit und Compliance für Multi-Cloud-Umgebungen bereitstellt.…

KI-Cybersicherheits-Tools
Platz 54 in KI-Cybersicherheits-Tools

Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools

Platz 81 für Code-Refactoring

Tool ansehen

KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…Corgea ist eine KI-native Anwendungssicherheitsplattform, die Schwachstellen in Code, Abhängigkeiten und Cloud-Konfigurationen identifiziert und behebt. Sie integriert sich…

KI-Cybersicherheits-Tools
Platz 81 für Code-Refactoring

Checkmarx One ist eine KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…

KI-Cybersicherheits-Tools

Platz 45 für DevOps-Ingenieure

Tool ansehen

KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…Checkmarx One ist eine KI-gestützte Anwendungssicherheitsplattform, die hybrides Scannen, KI-Agenten und einheitliche Risikointelligenz kombiniert, um Code über jede…

KI-Cybersicherheits-Tools
Platz 45 für DevOps-Ingenieure
1 von 8