Beschreibung
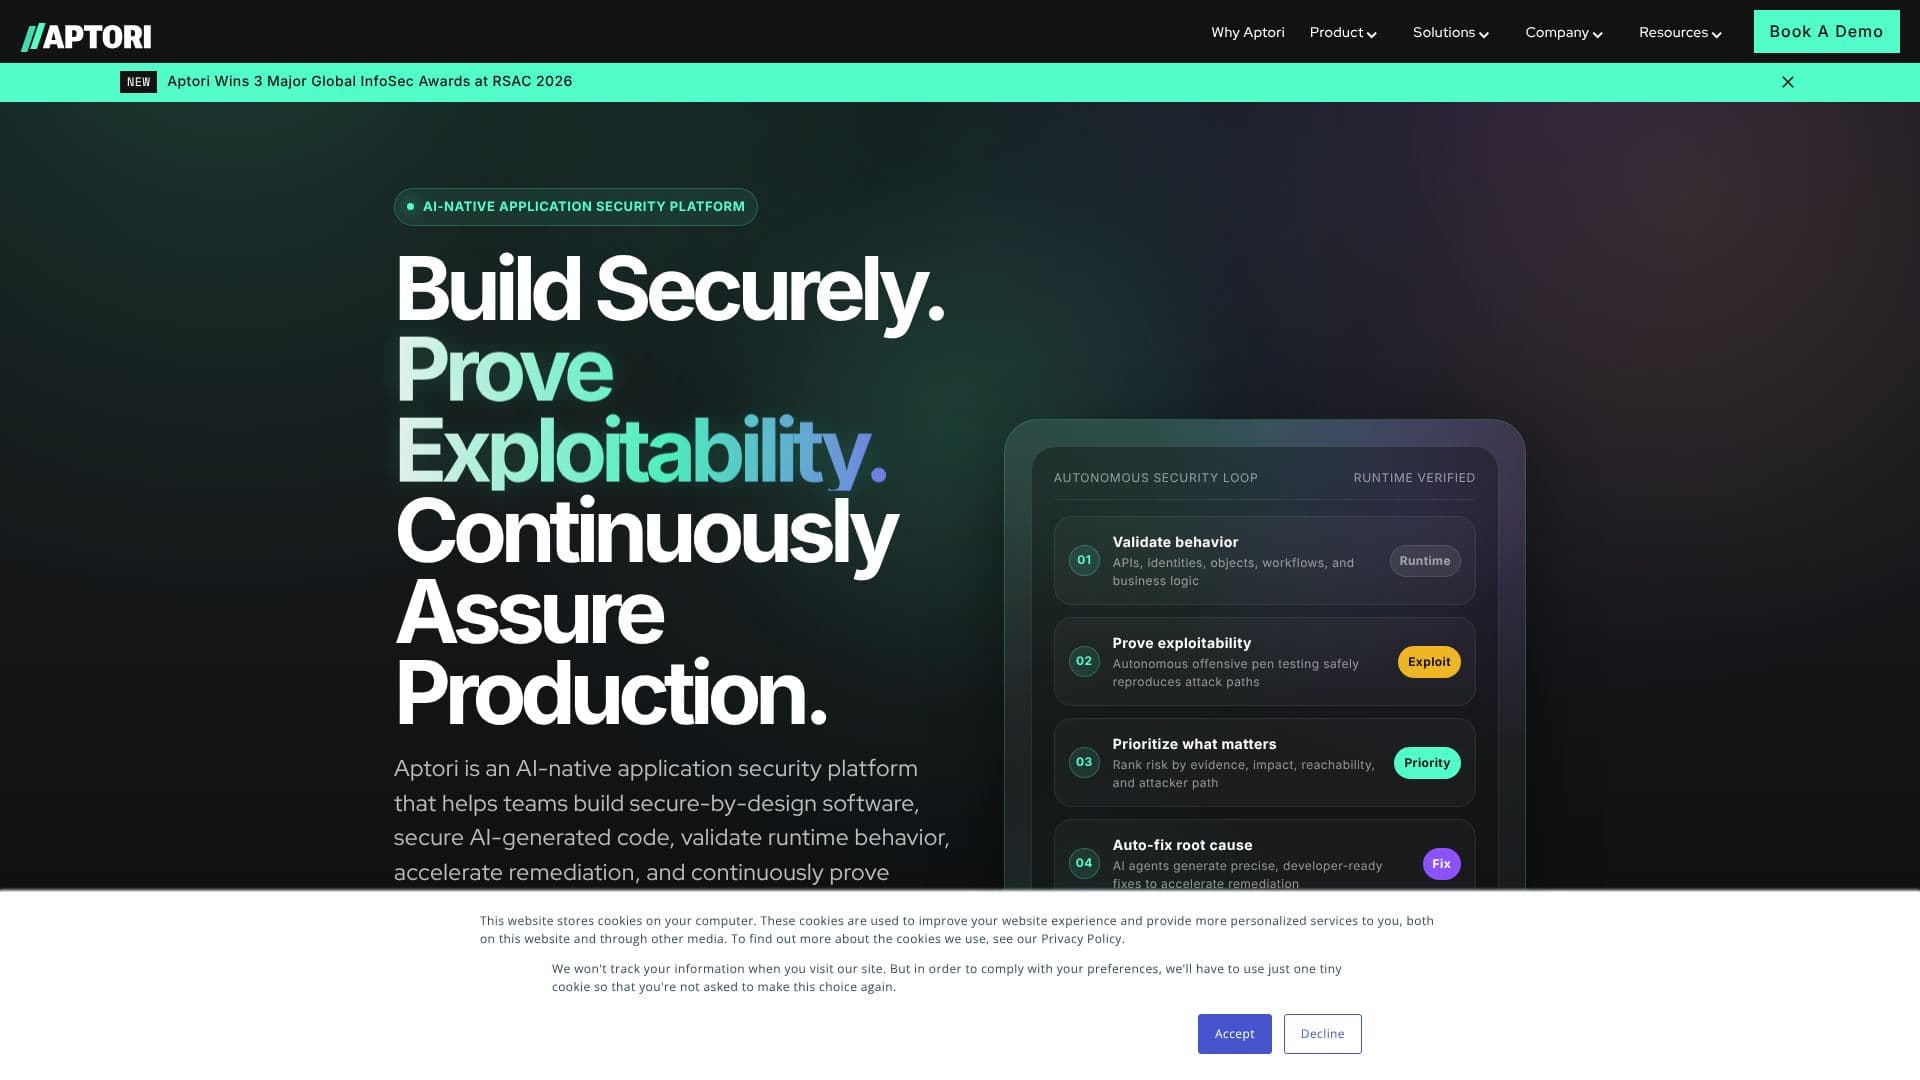
Aptori bietet eine autonome Plattform für Anwendungssicherheit, die für das KI-Zeitalter konzipiert ist und das beschleunigte Tempo der Softwarebereitstellung adressiert, das durch KI-generierten Code, APIs und autonome Agenten vorangetrieben wird. Die Plattform validiert kontinuierlich Anwendungen, APIs, KI-Systeme und Cloud-native Umgebungen, um ausnutzbare Schwachstellen zu identifizieren und unbekannte Angriffspfade zu entdecken. Sie konzentriert sich auf die Beschleunigung der Behebung und die Aufrechterhaltung kontinuierlicher Sicherheit, um Organisationen den Aufbau sicherer Software zu ermöglichen.
Weiterlesen
Aptoris Fähigkeiten umfassen Code-Analyse, Laufzeit-Anwendungssicherheitstests und automatisierte Behebung. Dieser integrierte Ansatz unterstützt ein kontinuierliches Schwachstellenmanagement und hilft bei der Einhaltung von Standards wie PCI DSS, NIS2, UK TSA, EU CRA, HIPAA und ISO 27001. Die Plattform arbeitet nach dem Modell des sicheren Aufbaus, der Validierung des Laufzeitverhaltens, der Beschleunigung der Behebung und der kontinuierlichen Gewährleistung der Sicherheit.
Zu den Kernfunktionen gehören AI SAST zur Unterstützung von Entwicklern und KI-Codierungs-Workflows, APP Protect zur Validierung KI-gesteuerter Anwendungen unter realen Laufzeitbedingungen und AGENT für autonomes Penetrationstesting von KI-Agenten und APIs. Aptori verbindet Application Security Posture Management (ASPM), Application Security Testing (AST), AI SAST, SCA, API-Sicherheitstests, autonomes Penetrationstesting, Behebung und Compliance-Nachweise in einem einheitlichen Betriebsmodell. Es nutzt einen Security Data Lake, um Erkenntnisse aus Code, APIs, Abhängigkeiten, Infrastruktur und Laufzeitverhalten zu korrelieren, Rauschen zu deduplizieren und Fehlalarme zu reduzieren.
Der Ansatz der Plattform betont den Nachweis der Ausnutzbarkeit vor der Veröffentlichung und in der Produktion, die Darstellung klarer Korrekturpfade mit Kontext zum Verantwortlichen und die Verifizierung des Abschlusses. Aptori bietet auch kontinuierliche Sicherheit, dass Anwendungen sicher nach dem Design bleiben. Es unterstützt verschiedene Bereitstellungsmodelle, einschließlich SaaS, dedizierter, selbst gehosteter und isolierter Umgebungen, was es für regulierte Branchen wie Finanzwesen, Gesundheitswesen und Telekommunikation geeignet macht.
Aptoris Wertversprechen liegt in seiner Fähigkeit, über traditionelle Sicherheitstools hinauszugehen, indem es die Ausnutzbarkeit zur Laufzeit validiert, Risiken präzise priorisiert und deterministische Behebungen vorantreibt. Dies führt zu reduzierten Risiken, beschleunigten sicheren Releases und ermöglicht kontinuierliche Compliance, was Teams letztendlich hilft, sichere Software zu entwickeln und KI-Geschwindigkeitsangriffe effektiv zu bewältigen.
- KategorieKI-Cybersicherheits-Tools
- PreismodellNicht angegeben
- BereitstellungSaaS, Dediziert, Selbstgehostet, Luftdicht
- PlattformenWeb
Aptori's Kernfunktionen
AI SAST für sicheren KI-generierten Code
Laufzeitvalidierung von Anwendungen und APIs
Autonomes Penetrationstesting für KI-Agenten und APIs
Kontinuierliches Schwachstellenmanagement
Automatisierte Behebungsanleitung und -verifizierung
Application Security Posture Management (ASPM)
Software Composition Analysis (SCA) mit Exploit-Intelligenz
API-Sicherheitstests für verschiedene API-Typen
Kubernetes-Sicherheitsgewährleistung
Generierung von Compliance-Nachweisen für regulierte Umgebungen
Erkennung von Geheimnissen und Management von Expositionen
Validierung von Infrastructure as Code (IaC)-Risiken
Software Bill of Materials (SBOM)-Inventar, verbunden mit Risiken
Wie verwendet man Aptori?
Sicher aufbauen: Unterstützen Sie Entwickler und KI-Codierungs-Workflows mit AI SAST und sicheren Designkontrollen.
Laufzeitverhalten validieren: Beweisen Sie, was vor der Veröffentlichung und in der Produktion ausnutzbar ist, durch Laufzeittests.
Behebung beschleunigen: Stellen Sie den Korrekturpfad, den Kontext des Verantwortlichen und den Verifizierungsplan für identifizierte Schwachstellen bereit.
Kontinuierlich gewährleisten: Bestätigen Sie, dass Anwendungen durch fortlaufende Validierung sicher nach dem Design bleiben.
Reale Risiken priorisieren: Konzentrieren Sie sich auf Schwachstellen, die durch Laufzeittests und Nachweise der Ausnutzbarkeit validiert wurden.
KI-gestützte Behebung: Generieren Sie entwicklerfertige Behebungsempfehlungen und verifizieren Sie den Abschluss.
Kontinuierliche Compliance: Generieren Sie Nachweise dafür, dass Kontrollen über den gesamten Softwarelebenszyklus hinweg funktionieren.
Aptori's Anwendungsfälle
- Sicherer KI-Code
- KI-Apps validieren
- KI-Agenten testen
- Kontinuierliche Gewährleistung
- Compliance-Nachweise
- Schwachstellenmanagement
- API-Sicherheit
- Cloud-Native Sicherheit