Beschreibung
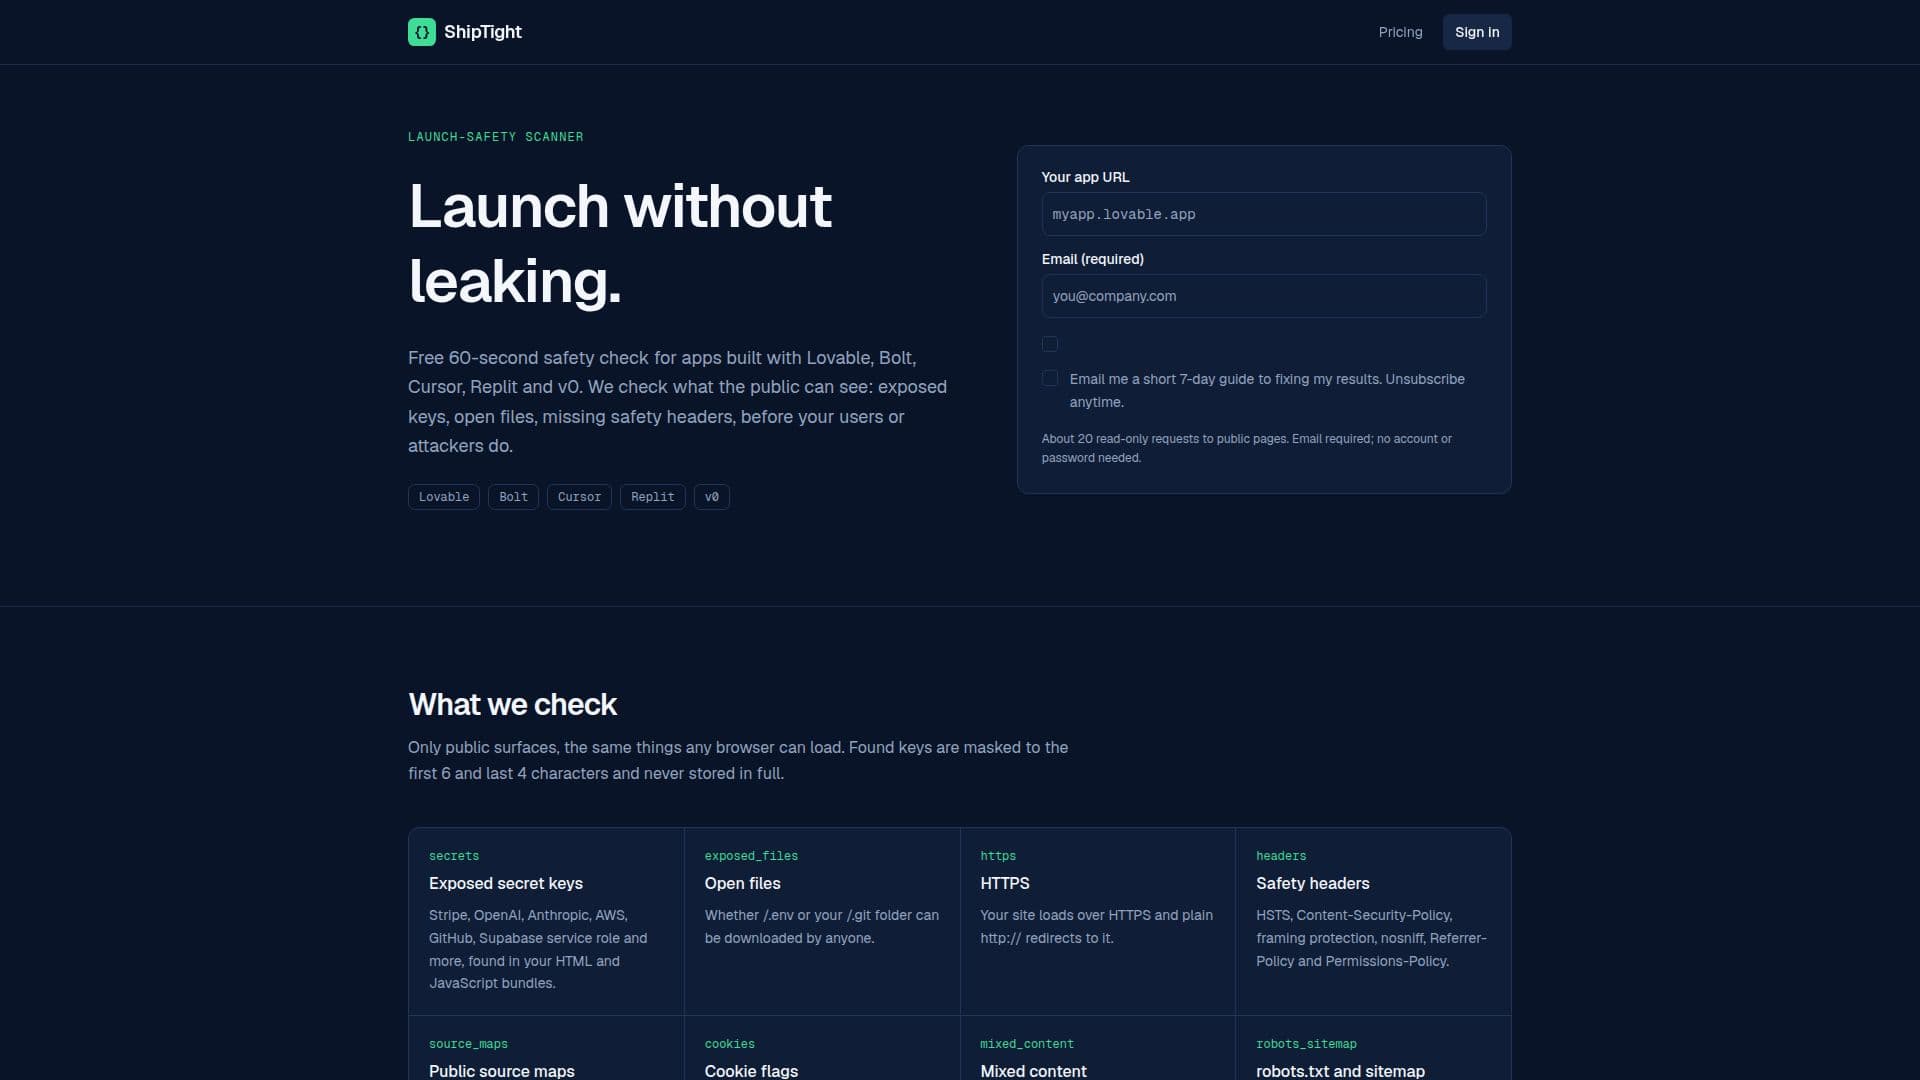
ShipTight bietet einen entscheidenden Start-Sicherheitscheck, der speziell für Anwendungen entwickelt wurde, die mit modernen KI-Buildern wie Lovable, Bolt, Cursor, Replit und v0 erstellt wurden. Der Dienst führt einen schnellen 60-Sekunden-Check durch, um häufige Sicherheitsanfälligkeiten zu identifizieren, die sensible Informationen offenlegen oder die Integrität einer Anwendung gefährden könnten.
Weiterlesen
Der Scanner konzentriert sich ausschließlich auf öffentlich zugängliche Oberflächen und ahmt nach, was jeder Browser oder potenzielle Angreifer sehen kann. Er überprüft sorgfältig exponierte geheime Schlüssel (z. B. Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase-Dienstrollen), die in HTML- und JavaScript-Bundles gefunden werden. Um die Privatsphäre zu gewährleisten, werden alle entdeckten Schlüssel maskiert, sodass nur die ersten sechs und die letzten vier Zeichen angezeigt werden, und sie werden niemals vollständig gespeichert. ShipTight überprüft auch öffentlich zugängliche Dateien wie `.env` oder `.git`-Ordner, die versehentlich Konfigurationen oder Quellcode offenlegen könnten.
Über die Dateiexposition hinaus bewertet der Dienst kritische Sicherheitsheader, einschließlich HSTS, Content-Security-Policy, Rahmen-Schutz, nosniff, Referrer-Policy und Permissions-Policy, um eine robuste Browsersicherheit zu gewährleisten. Er überprüft die ordnungsgemäße Implementierung von HTTPS und bestätigt, dass die Seiten sicher geladen werden und von HTTP umgeleitet werden. Öffentliche Quellkarten werden ebenfalls überprüft, um zu verhindern, dass der ursprüngliche Quellcode rekonstruiert wird. Darüber hinaus identifiziert ShipTight unsichere Cookie-Flags (fehlende Secure-, HttpOnly- oder SameSite-Attribute) und gemischte Inhaltsprobleme, bei denen HTTP-Ressourcen auf einer HTTPS-Seite geladen werden. Es wird auch die Anwesenheit und korrekte Konfiguration von `robots.txt` und `sitemap`-Dateien überprüft, um sicherzustellen, dass sensible Pfade nicht versehentlich offengelegt werden.
ShipTight optimiert den Behebungsprozess, indem es den spezifischen Builder erkennt (Lovable, Bolt, Replit, v0 oder Cursor), was es ihm ermöglicht, maßgeschneiderte Behebungsaufforderungen zu generieren. Benutzer fügen einfach die URL ihrer App und ihre E-Mail-Adresse ein, erhalten in etwa einer Minute eine Sicherheitsbewertung (0-100) und eine Note mit den wichtigsten Ergebnissen und können dann bereit zum Einfügen Behebungsaufforderungen in ihren Builder kopieren. Eine Ein-Klick-Nachprüfung bestätigt die Behebungen. Der Dienst bietet einen kostenlosen Scan für grundlegende Ergebnisse, einen einmaligen Vollbericht für 49 USD und laufende Überwachungspläne ab 29 USD/Monat, mit einem optionalen Revenue Guard-Add-On für Zahlungsfehlerwarnungen. ShipTight wird von Game Gifted Entertainment LLC betrieben und legt großen Wert auf die Privatsphäre der Benutzer, indem nur notwendige Daten gespeichert und niemals verkauft werden.
- KategorieKI-Cybersicherheits-Tools
- PreismodellFreemium
- BereitstellungCloud
- PlattformenWeb
ShipTight's Kernfunktionen
60-Sekunden-Start-Sicherheitscheck
Überprüft exponierte geheime Schlüssel (Stripe, OpenAI, AWS, GitHub usw.)
Identifiziert öffentlich zugängliche Dateien (.env, .git-Ordner)
Überprüft die HTTPS-Implementierung und Umleitungen
Scannt nach fehlenden oder falsch konfigurierten Sicherheitsheadern (HSTS, CSP usw.)
Erkennt öffentliche Quellkarten, die den ursprünglichen Code offenlegen könnten
Überprüft unsichere Cookie-Flags (Secure, HttpOnly, SameSite)
Identifiziert gemischte Inhaltsprobleme auf HTTPS-Seiten
Überprüft die Anwesenheit und Konfiguration von robots.txt und sitemap
Erkennt App-Builder (Lovable, Bolt, Cursor, Replit, v0) für maßgeschneiderte Behebungen
Bietet eine Sicherheitsbewertung von 0-100 und eine Note
Generiert Ergebnisse und Behebungsaufforderungen in einfacher Sprache
Bietet eine Ein-Klick-Nachprüfung nach der Anwendung von Behebungen
Stellt einmalige Berichte oder laufende Überwachung zur Verfügung
Beinhaltet optional Revenue Guard für Zahlungswarnungen
Wie verwendet man ShipTight?
URL einfügen: Fügen Sie die Adresse Ihrer Live-App und Ihre E-Mail-Adresse ein, um einen Scan zu starten.
Bewertung erhalten: Erhalten Sie in etwa einer Minute eine Sicherheitsbewertung von 0 bis 100, eine Note und die wichtigsten Ergebnisse.
Behebungsaufforderung kopieren: Erhalten Sie bereit zum Einfügen Behebungsaufforderungen, die auf Ihren Builder (Lovable, Bolt, Cursor) zugeschnitten sind.
Nachprüfung: Wenden Sie die Behebungen an und überprüfen Sie mit einem Klick, um die Lösung zu bestätigen.
Überwachen (optional): Abonnieren Sie wöchentliche Nachscans, vollständige Berichte und Dashboard-Historie.
ShipTight's Anwendungsfälle
- Sicherheitsaudit vor dem Start
- Erkennung exponierter Schlüssel
- Überprüfung der öffentlichen Dateiexposition
- Validierung von Sicherheitsheadern
- Überprüfung der HTTPS-Konfiguration
- Verhinderung von Quellcode-Leaks
- Identifizierung unsicherer Cookie-Flags
- Lösung gemischter Inhalte
- Laufende Sicherheitsüberwachung
- Überprüfung der Zahlungsystemgesundheit