Beschreibung
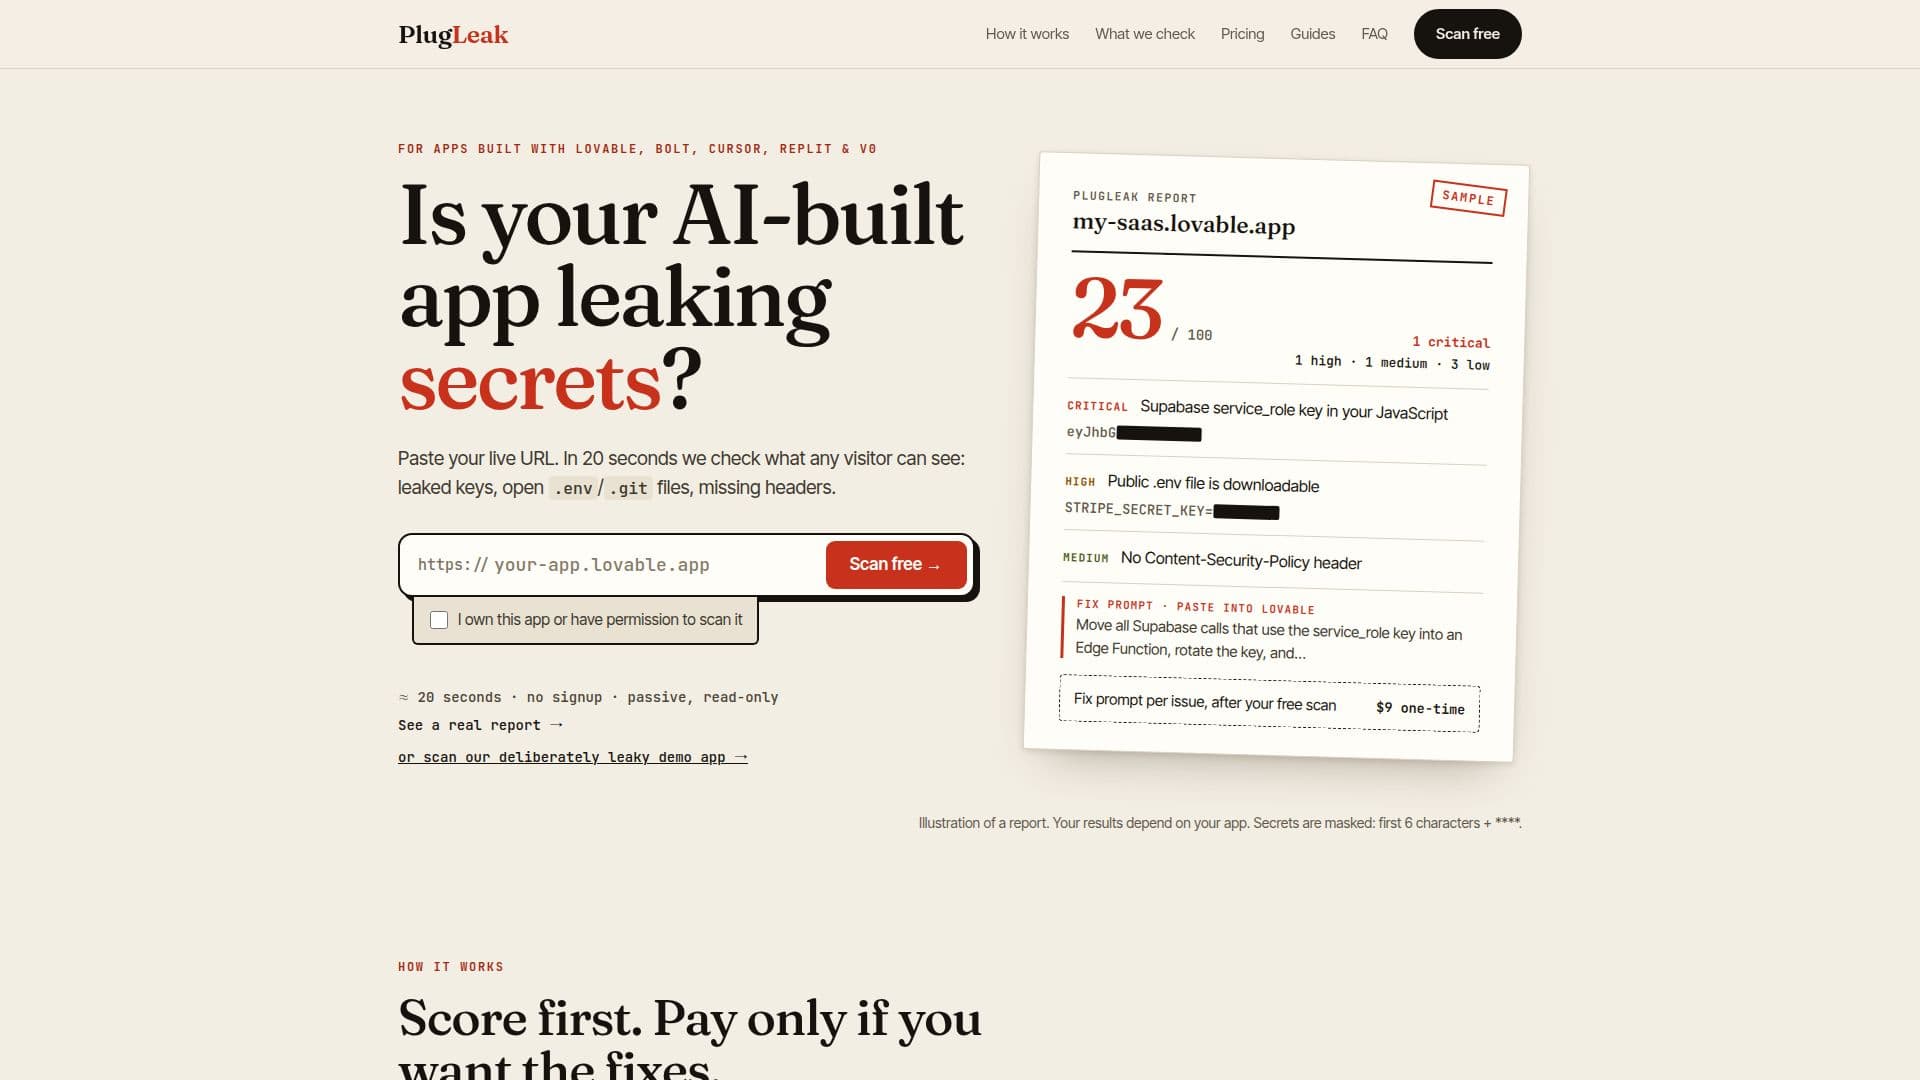
PlugLeak bietet einen spezialisierten Sicherheits-Scan-Service, der für Anwendungen entwickelt wurde, die mit KI-Entwicklungsplattformen wie Lovable, Bolt, Cursor, Replit und v0 erstellt wurden. Das Hauptangebot ist ein schneller, kostenloser 20-sekündiger Scan, der eine passive, von außen durchgeführte Überprüfung der öffentlich zugänglichen Elemente einer Live-Anwendung durchführt. Dieser Prozess ahmt die GET-Anfragen nach, die ein Standardbesucher-Browser stellen würde, plus spezifische Anfragen an /.env und /.git/config, ohne sich anzumelden, Formulare einzureichen oder Datenbanken abzufragen.
Weiterlesen
Der Scanner sucht sorgfältig nach kritischen Schwachstellen, einschließlich geleakter API-Schlüssel (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), exponierten Supabase `service_role`-Schlüsseln, öffentlich zugänglichen `.env`- und `.git`-Konfigurationsdateien sowie fehlenden wesentlichen Sicherheitsheadern wie Content-Security-Policy, Strict-Transport-Security und X-Frame-Options. Er überprüft auch die HTTPS-Umleitung und die Gültigkeit des SSL-Zertifikats. Alle entdeckten Geheimnisse werden sofort maskiert (erste 6 Zeichen + ****), bevor sie im Bericht gespeichert werden, um sicherzustellen, dass vollständige Schlüssel niemals gespeichert werden.
Nach Abschluss erhalten die Benutzer eine Sicherheitsbewertung von 100 Punkten. Die Angabe einer E-Mail-Adresse schaltet eine umfassende Problemliste frei, die jede Feststellung, ihren Standort und maskierte Beweise detailliert beschreibt. Für diejenigen, die sofortige Abhilfe suchen, bietet PlugLeak kostenpflichtige „Fix-Berichte“ an. Eine einmalige Zahlung von 9 $ bietet Kopier- und Einfügefix-Vorgaben, die auf Lovable, Bolt oder Cursor zugeschnitten sind, und leitet Entwickler an, was sie rotieren und wie sie die Behebung überprüfen können. Eine 29 $-Option umfasst 10 Fix-Berichte, die Nach-Scans nach Bereitstellungen ermöglichen.
PlugLeak betont seine Sicherheit für Live-Produktionsanwendungen und erklärt, dass es nur passive Überprüfungen durchführt und niemals versucht, Exploits durchzuführen. Es handelt sich nicht um ein vollständiges Sicherheits-Audit, sondern um eine automatisierte Überprüfung häufiger, kostspieliger Fehler, die zu Datenverletzungen führen können. Der Service ist ideal für Entwickler und Teams, die KI-Builder verwenden und eine schnelle, zuverlässige Möglichkeit benötigen, öffentlich zugängliche Sicherheitsanfälligkeiten zu identifizieren und zu beheben, bevor sie ausgenutzt werden.
- KategorieKI-Cybersicherheits-Tools
- PreismodellFreemium
- BereitstellungCloud
- PlattformenWeb
PlugLeak's Kernfunktionen
Kostenloser 20-sekündiger Sicherheits-Scan für Live-Apps
Erkennt geleakte API-Schlüssel (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
Identifiziert exponierte Supabase service_role-Schlüssel
Überprüft öffentlich zugängliche .env- und .git-Dateien
Scannt nach fehlenden Sicherheitsheadern (CSP, HSTS, X-Frame-Options usw.)
Überprüft HTTPS-Umleitung und Gültigkeit des SSL-Zertifikats
Bietet eine Sicherheitsbewertung von 100 Punkten
Bietet detaillierte Problemlisten mit maskierten Beweisen (nach E-Mail-Eingabe)
Enthält Kopier- und Einfügefix-Vorgaben für Lovable, Bolt und Cursor-Apps (kostenpflichtige Funktion)
Unterstützt Nach-Scans nach Bereitstellungen mit Kreditpaketen
Passives Scanning-Verfahren, sicher für Produktionsumgebungen
Meldet sich nicht an, reicht keine Formulare ein oder fragt während des kostenlosen Scans Datenbanken ab
Maskiert alle entdeckten Geheimnisse vor der Speicherung
Bietet kostenlose Anleitungen zur Selbstbehebung
Identifiziert Anfragen mit "PlugLeakScanner" User-Agent in Protokollen
Wie verwendet man PlugLeak?
URL einfügen: Geben Sie die Live-URL Ihrer KI-gestützten Anwendung ein.
Scan starten: Bestätigen Sie das Eigentum oder die Erlaubnis, die Anwendung zu scannen.
Punktzahl erhalten: Erhalten Sie sofort eine Sicherheitsbewertung von 100 Punkten.
Probleme anzeigen: Geben Sie Ihre E-Mail-Adresse ein, um die vollständige Liste der identifizierten Sicherheitsprobleme und maskierten Beweise freizuschalten.
Fixes abrufen (optional): Kaufen Sie einen Fix-Bericht für Kopier- und Einfüge-Vorgaben, die auf Lovable, Bolt oder Cursor zugeschnitten sind, um Probleme zu beheben.
Fixes überprüfen: Verwenden Sie die bereitgestellten Anleitungen, um Schlüssel zu rotieren und zu überprüfen, ob die Schwachstellen behoben wurden.
PlugLeak's Anwendungsfälle
- Sicherheitsüberprüfung vor der Bereitstellung
- Bewertung von Schwachstellen nach der Bereitstellung
- Sicherheitsschulung für Entwickler
- Compliance und Risikominderung
- Schnelles Sicherheitsfeedback
- Sicherheitsverstärkung für KI-Builder