

تتعامل معظم قوائم أدوات الأمن بالذكاء الاصطناعي مع هذه الفئة كأنها رفٌّ واحد، وهي ليست كذلك. فمنصة وضع الأمان السحابي ومرشّح البريد الإلكتروني وماسح الأكواد تحمي أشياء مختلفة، وتستخدم الذكاء الاصطناعي في مهام مختلفة. ولوحة الصدارة لعام 2026 أدناه أسهل قراءةً إذا قسّمتها بحسب الطبقة: Wiz للسحابة، وDarktrace للشبكة وما بعدها، وAbnormal AI للبريد الإلكتروني، وQualys للثغرات، وSnyk للأكواد.
هذا هو الإطار الذي نعتمده في كل ما يلي. ستجد أسفل لوحة الصدارة اختيارات سريعة، وما تغيّر في 2026 (ومعظمه يتعلق بالملكية)، وعرضًا صريحًا لما يفيد فيه الذكاء الاصطناعي فعلًا وما هو مجرد تلميع تسويقي، واثنتي عشرة مراجعة قصيرة، وأداة قرار لمسؤولي الأمن ومديري تقنية المعلومات الذين يحتاجون إلى قائمة مختصرة أولى لا إلى مفاضلة مطوّلة.
ملاحظة أخيرة قبل أن نبدأ: لا ينشر أي من هؤلاء الموردين أسعاره تقريبًا. وحيث ينشرها المورد نذكر صفحة الأسعار، وحيث لا ينشرها نقول ذلك بدل التخمين.
أفضل 25 أداة حاليًا
- # 1الخيار الأولWizتطبيق ذكاء اصطناعيWiz هي منصة للأمن السيبراني مدعومة بالذكاء الاصطناعي تدمج بين الشيفرة، السحابة، ووقت التشغيل لتعزيز الأمان عبر جميع تطبيقات السحابة والذكاء الاصطناعي. تقوم بأتمتة تقليل المخاطر والاستجابة للتهديدات، مما يمكّن فرق الأمان من العمل بسرعة الذكاء الاصطناعي وحماية بيئاتهم بشكل فعال.72ToolRankقوي
- # 2المركز الثانيمايكروسوفت سنتينلمنصةمايكروسوفت سنتينل هي منصة SIEM قائمة على السحابة مصممة لتعزيز عمليات الأمان من خلال اكتشاف التهديدات بشكل أسرع، وأتمتة الاستجابات، وتقليل التكاليف باستخدام بحيرة البيانات. تتكامل مع مايكروسوفت ديفندر لتوفير تجربة أمان موحدة.70ToolRankقوي
- # 3المركز الثالثعمليات أمان جوجلتطبيق ذكاء اصطناعيتمكن عمليات أمان جوجل، المعروفة سابقًا باسم كرونيكل، فرق الأمان من اكتشاف التهديدات والتحقيق فيها والاستجابة لها بسرعة جوجل وحجمها وذكائها. تقدم تجربة موحدة عبر إدارة معلومات وأحداث الأمان (SIEM) وأتمتة الاستجابة (SOAR) وذكاء التهديدات لتعزيز قدرات الاكتشاف والتحقيق والاستجابة.70ToolRankقوي

- 4Microsoft Defender for CloudمنصةMicrosoft Defender for Cloud هو حل أمني وCNAPP يحمي تطوير التطبيقات السحابية الأصلية عبر بيئات متعددة السحب والهجينة. يوفر رؤية شاملة، وتحديد أولويات المخاطر، وقدرات العلاج، مما يضمن إدارة آمنة للبنية التحتية ودورة حياة التطبيقات.69ToolRankقوي
- 5مايكروسوفت ديفندر XDRمنصةمايكروسوفت ديفندر XDR هو منصة شاملة للأمن السيبراني توحد قدرات الكشف والاستجابة الموسعة. تحمي المؤسسات من خلال ربط الإشارات عبر المصادر، وتوفير رؤى قابلة للتنفيذ لتسريع الكشف عن التهديدات والاستجابة لها.69ToolRankقوي
- 6Darktraceتطبيق ذكاء اصطناعيDarktrace هي منصة أمان سيبراني تعتمد على الذكاء الاصطناعي تعطل الهجمات السيبرانية في ثوانٍ، بما في ذلك برامج الفدية والتصيد عبر البريد الإلكتروني. تستخدم الذكاء الاصطناعي التكيفي للتعلم من بيانات الأعمال الفريدة، مما يمكّن المؤسسات من اكتشاف التهديدات والاستجابة لها بفعالية.69ToolRankقوي
- 7مايكروسوفت سيكيورتي كوبيلوتتطبيق ذكاء اصطناعيمايكروسوفت سيكيورتي كوبيلوت هو حل للأمن السيبراني مدعوم بالذكاء الاصطناعي يوفر رؤى وأتمتة لمساعدة الفرق على الدفاع بسرعة الآلات. يتكامل مع منتجات مايكروسوفت الأمنية لتعزيز قدرات الكشف عن التهديدات والاستجابة لها.68ToolRankقوي
- 8Abnormal AIتطبيق ذكاء اصطناعيAbnormal AI هي منصة أمان سلوكي تعتمد على الذكاء الاصطناعي تحمي البريد الإلكتروني والهوية والذكاء الاصطناعي، وتوقف بفعالية التهديدات الداخلية. موثوق بها من قبل أكثر من 4500 منظمة، تقوم بأتمتة القرارات الأمنية الحيوية لمكافحة الهجمات الإلكترونية المتطورة.65ToolRankقوي
- 9إدارة الاحتيال من SASتطبيق ذكاء اصطناعيإدارة الاحتيال من SAS هي حل سحابي مصمم لاكتشاف ومنع وإدارة الاحتيال في الوقت الحقيقي. يستفيد من الذكاء الاصطناعي، وتعلم الآلة، والتحليلات التنبؤية لتعزيز دقة اكتشاف الاحتيال وتحسين تجارب العملاء.61ToolRankقوي
- 10دفاع سيسكو للذكاء الاصطناعيتطبيق ذكاء اصطناعيدفاع سيسكو للذكاء الاصطناعي هو حل شامل للأمان مصمم لحماية المؤسسات من المخاطر الفريدة المرتبطة بتطوير ونشر الذكاء الاصطناعي. يوفر حماية شاملة، مما يضمن سلامة وأمان تطبيقات الذكاء الاصطناعي عبر بيئات متعددة السحاب.60ToolRankقوي
- 11أمازون ميسيتطبيق ذكاء اصطناعيأمازون ميسي هي خدمة أمان بيانات تستخدم التعلم الآلي ومطابقة الأنماط لاكتشاف وحماية البيانات الحساسة. توفر اكتشاف البيانات بشكل آلي، ورؤية فعالة من حيث التكلفة، وأمان معزز للبيانات المخزنة في أمازون S3.60ToolRankقوي
- 12Cortex XDRتطبيق ذكاء اصطناعيCortex XDR من Palo Alto Networks يعزز أمان النقاط النهائية من خلال الكشف عن التهديدات والاستجابة المدفوعة بالذكاء الاصطناعي. يدمج البيانات من مصادر متعددة لمنع وتخفيف الهجمات الإلكترونية بشكل فعال، مما يقلل من وقت التحقيق والتكاليف التشغيلية.59ToolRankمتين
- 13Lacework FortiCNAPPتطبيق ذكاء اصطناعيLacework FortiCNAPP هي منصة شاملة لحماية التطبيقات السحابية الأصلية. تستخدم الذكاء الاصطناعي لتأمين التطبيقات من الكود إلى السحابة، مما يضمن حماية قوية ضد التهديدات السيبرانية المتطورة.59ToolRankمتين
- 14خدمات كاونت للتحقق من الهوية والاحتيالتطبيق ذكاء اصطناعيكاونت، جزء من إكويفاكس، تقدم خدمات متقدمة للتحقق من الهوية والاحتيال لمساعدة الشركات على اكتشاف ومنع الاحتيال، والتحقق من الهويات، وحماية الإيرادات باستخدام الذكاء الاصطناعي، وتعلم الآلة، والتحليلات في الوقت الحقيقي.59ToolRankمتين
- 15منصة إدارة التعرض Tenable Oneتطبيق ذكاء اصطناعيتعتبر Tenable One منصة لإدارة التعرض مدعومة بالذكاء الاصطناعي، تجمع بين رؤية الأمان والرؤية العميقة والإجراءات عبر كامل سطح الهجوم، مما يساعد المؤسسات على إدارة المخاطر السيبرانية بفعالية.59ToolRankمتين
- 161Password Unified Accessتطبيق ذكاء اصطناعي1Password Unified Access هي منصة أمان الهوية التي تساعد فرق الأمان على اكتشاف وتأمين وتدقيق الوصول عبر البشر وعملاء الذكاء الاصطناعي والآلات. إنها تدمج خمسة منتجات لسد الفجوات في الرؤية والحوكمة.59ToolRankمتين
- 17حماية هوية أوكتا من التهديداتتطبيق ذكاء اصطناعيتستخدم حماية هوية أوكتا من التهديدات تقييمات المخاطر المدفوعة بالذكاء الاصطناعي لتوفير تقييم فوري لتهديدات الهوية واستجابات آلية، مما يضمن حماية مستمرة عبر بيئتك.59ToolRankمتين
- 18Cortex XSOARتطبيق ذكاء اصطناعيCortex XSOAR من Palo Alto Networks يقوم بأتمتة عمليات الأمان، موحدًا استجابة الحوادث، استخبارات التهديدات، وأتمتة سير العمل لتعزيز كفاءة مركز العمليات الأمنية وتقليل وقت المعالجة.58ToolRankمتين
- 19FortiAI Assistتطبيق ذكاء اصطناعييستخدم FortiAI Assist الذكاء الاصطناعي التوليدي لتعزيز عمليات الأمان، مما يمكّن الفرق من اتخاذ قرارات مستنيرة، والاستجابة للتهديدات، وتبسيط المهام المعقدة. تم تصميمه لتحسين كفاءة وفعالية الأمن السيبراني.58ToolRankمتين
- 20منصة أمان الذكاء الاصطناعي من برووف بوينتتطبيق ذكاء اصطناعيتوفر منصة أمان الذكاء الاصطناعي من برووف بوينت حماية شاملة لاستخدام الذكاء الاصطناعي في المؤسسات، مما يضمن اعتمادًا آمنًا للذكاء الاصطناعي مع أمان مدرك للنية وسياق البيانات. تقدم اكتشافًا موحدًا، وتطبيق سياسات في الوقت الفعلي، ومسارات تدقيق لحماية البيانات الحساسة وتنظيم تفاعلات الذكاء الاصطناعي.57ToolRankمتين
- 21FortiAI Protectتطبيق ذكاء اصطناعييستخدم FortiAI Protect من Fortinet الذكاء الاصطناعي في الوقت الحقيقي لحظر التهديدات الناشئة وتحديد أولويات الاستجابة من خلال تقييم المخاطر السياقية. يقلل من الإيجابيات الكاذبة ويكتشف التهديدات الخفية، بما في ذلك الذكاء الاصطناعي الخفي، بينما يفرض استخدام الذكاء الاصطناعي بشكل آمن من خلال ضوابط وسياسات في الوقت الحقيقي.57ToolRankمتين
- 22مشروع الإدراك | أمان مايكروسوفتوكيل ذكاء اصطناعيمشروع الإدراك من أمان مايكروسوفت يستخدم وكلاء الذكاء الاصطناعي لأمان وكيل، مما يمكّن من سير العمل متعدد الوكلاء والدفاع. يتكامل مع مايكروسوفت ديفندر لتوفير حماية استباقية ومستدامة مع إشراف بشري.56ToolRankمتين
- 23Snyk AI Security Platformتطبيق ذكاء اصطناعيSnyk AI Security Fabric هو مُصادق مستقل يضمن موثوقية الشيفرة والوكالات والتطبيقات التي تم إنشاؤها بواسطة الذكاء الاصطناعي. يساعد المؤسسات على الابتكار بشكل آمن من خلال التحقق من عمليات تطوير الذكاء الاصطناعي وإدارتها.56ToolRankمتين
- 24Idiraتطبيق ذكاء اصطناعيIdira هي منصة أمان الهوية من Palo Alto Networks، التي تم بناؤها من استحواذها على CyberArk. إنها توحد إدارة الوصول المتميز مع أمان هوية الآلات وعملاء الذكاء الاصطناعي، وتكتشف وتتحكم وتدير كل هوية بشرية وآلية وعميلة عبر بيئات السحابة الهجينة. تستهدف فرق الأمان وتكنولوجيا المعلومات في المؤسسات التي تدير نمو الامتياز المدفوع بالذكاء الاصطناعي والامتثال.56ToolRankمتين
- 25منصة كواليس للأمن السيبرانيتطبيق ذكاء اصطناعيتقدم كواليس منصة شاملة للأمن السيبراني تساعد الشركات على تحديد وتقييم وتخفيف المخاطر. مع أدوات لإدارة الثغرات، واكتشاف التهديدات، والامتثال، توفر نهجًا موحدًا لإدارة التهديدات السيبرانية وتعزيز وضع الأمان.56ToolRankمتين







كيف يعمل ToolRank
ToolRank هو محرك التصنيف الخاص الذي طورته ToolPotion.
يقيّم باستمرار مئات الإشارات من أنحاء الويب المفتوح — الزيارات الفعلية والشعبية، وقوة الجمهور والمجتمع، والمصداقية والاستمرارية، والاعتماد والتفاعل — ويعالج ملايين نقاط البيانات ليضع كل أداة في المكانة التي تستحقها.
يُقاس كل نوع من أنواع الذكاء الاصطناعي بنموذج مصمم له خصيصًا: فما يثبت انتشار تطبيق SaaS ليس ما يثبته لإطار عمل مفتوح المصدر أو لقناة صانع محتوى. ولا يُحتسب غياب أي منصة ضد الأداة أبدًا — فـ ToolRank يحكم على الأدلة المتوفرة.
لا مراكز مدفوعة، ولا أرقام يصرّح بها أصحابها.
اختيارات سريعة
- الأفضل للبيئات السحابية هو Wiz، صاحب المركز الأول في لوحة 2026، وقد أصبح الآن جزءًا من Google Cloud.
- الأفضل لاكتشاف ما تفوته القواعد على الشبكة هو Darktrace، في المركز الثاني بدرجة ToolRank تبلغ 68.
- الأفضل لإيقاف اختراق البريد الإلكتروني للأعمال هو Abnormal AI، في المركز الثالث بدرجة 66.
- الأفضل لتراكم الثغرات في بيئة متنوعة هو Qualys.
- الأفضل للمطورين الذين يُصدرون أكوادًا كتبها الذكاء الاصطناعي هو Snyk، وله أيضًا خطة مجانية.
- الأفضل للفرق الصغيرة ذات الميزانية المحدودة هو Aikido Security، بخطة مجانية وخطة مدفوعة تبدأ من 300 دولار شهريًا.
ما الذي تغيّر في 2026
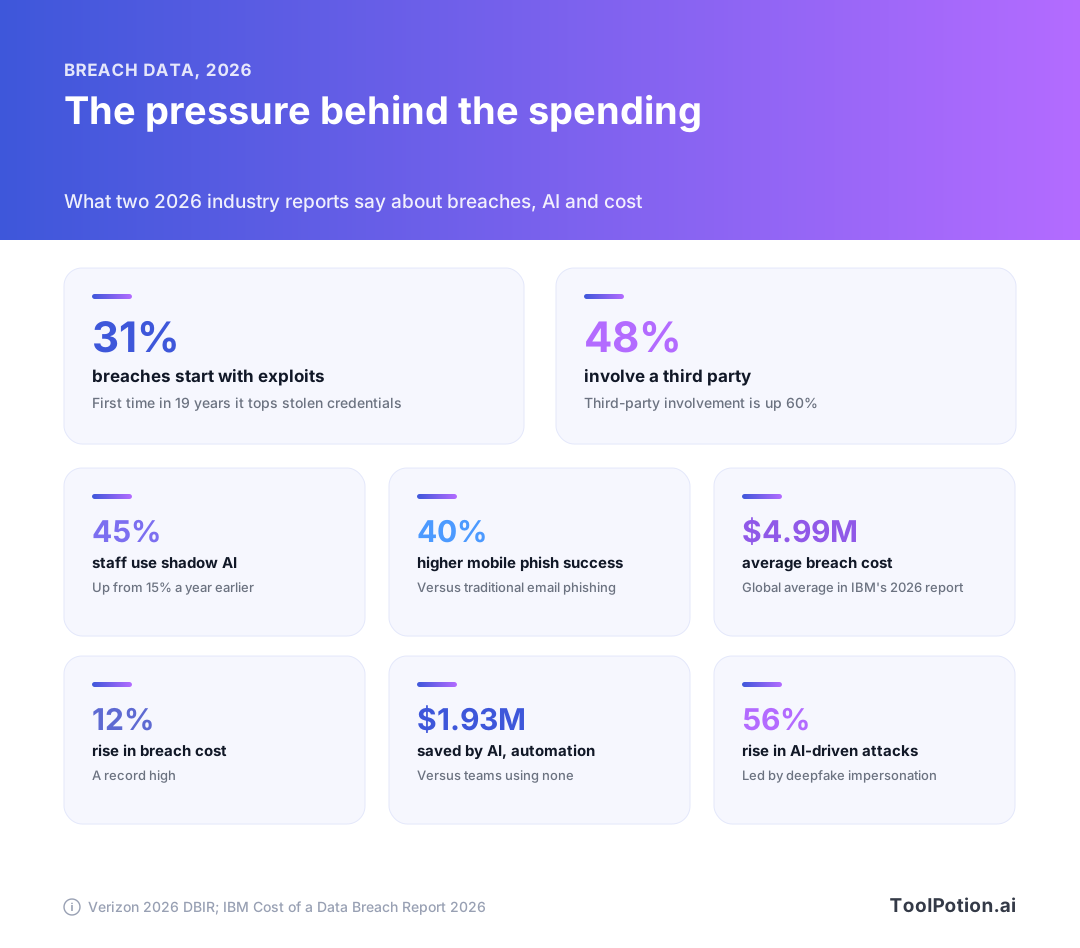
لنبدأ بالضغوط. وجد تقرير Verizon لعام 2026 عن الاختراقات أن نحو ثلث الاختراقات تبدأ باستغلال ثغرة، وهذه أول مرة منذ 19 عامًا تتفوق فيها الثغرات على بيانات الاعتماد المسروقة. وارتفعت مشاركة أطراف ثالثة إلى 48% من الاختراقات. وقفز استخدام الموظفين للذكاء الاصطناعي الخفي (shadow AI) من 15% إلى 45% في عام واحد. وتقدّر IBM متوسط تكلفة الاختراق بـ 4.99 مليون دولار، وهو رقم قياسي، بينما وفّرت الفرق التي استخدمت الذكاء الاصطناعي والأتمتة على نطاق واسع نحو 1.93 مليون دولار مقارنة بالفرق التي لم تستخدمهما.
التغيير الثاني هو من يملك ماذا. فقد أتمّت Google استحواذها على Wiz في 2026. وتقول Google إن Wiz تحتفظ بعلامتها التجارية وما زالت تعمل عبر AWS وAzure وOracle وGoogle Cloud. كما أغلقت Palo Alto Networks صفقة CyberArk، وأصبحت منصة الهوية الآن تحمل اسم Idira. أما Promptfoo، أداة الفريق الأحمر مفتوحة المصدر للذكاء الاصطناعي، فقد أعلنت انضمامها إلى OpenAI. وحوّلت Thoma Bravo شركة Darktrace إلى شركة خاصة، وأصبحت Egress تابعة لـ KnowBe4.
إذا كنت مشتريًا، فالملكية اليوم أهم مما كانت. فقد تتحول أداة كانت مستقلة العام الماضي إلى ميزة داخل منصة أكبر بأسلوب بيع مختلف. اسأل عن خارطة الطريق والتزامات الدعم قبل توقيع أي عقد متعدد السنوات.
التغيير الثالث ساحة جديدة. فالموردون يبيعون الآن أمنًا للذكاء الاصطناعي نفسه: حوكمة الوكلاء، واختبار حقن الأوامر (prompt injection)، واكتشاف الذكاء الاصطناعي الخفي. تعامل مع هذه البنود كبند منفصل عن الدفاع المدعوم بالذكاء الاصطناعي. فالمشكلة مختلفة، والمشتري مختلف.
أين يفيد الذكاء الاصطناعي فعلًا، وأين هو مجرد تلميع
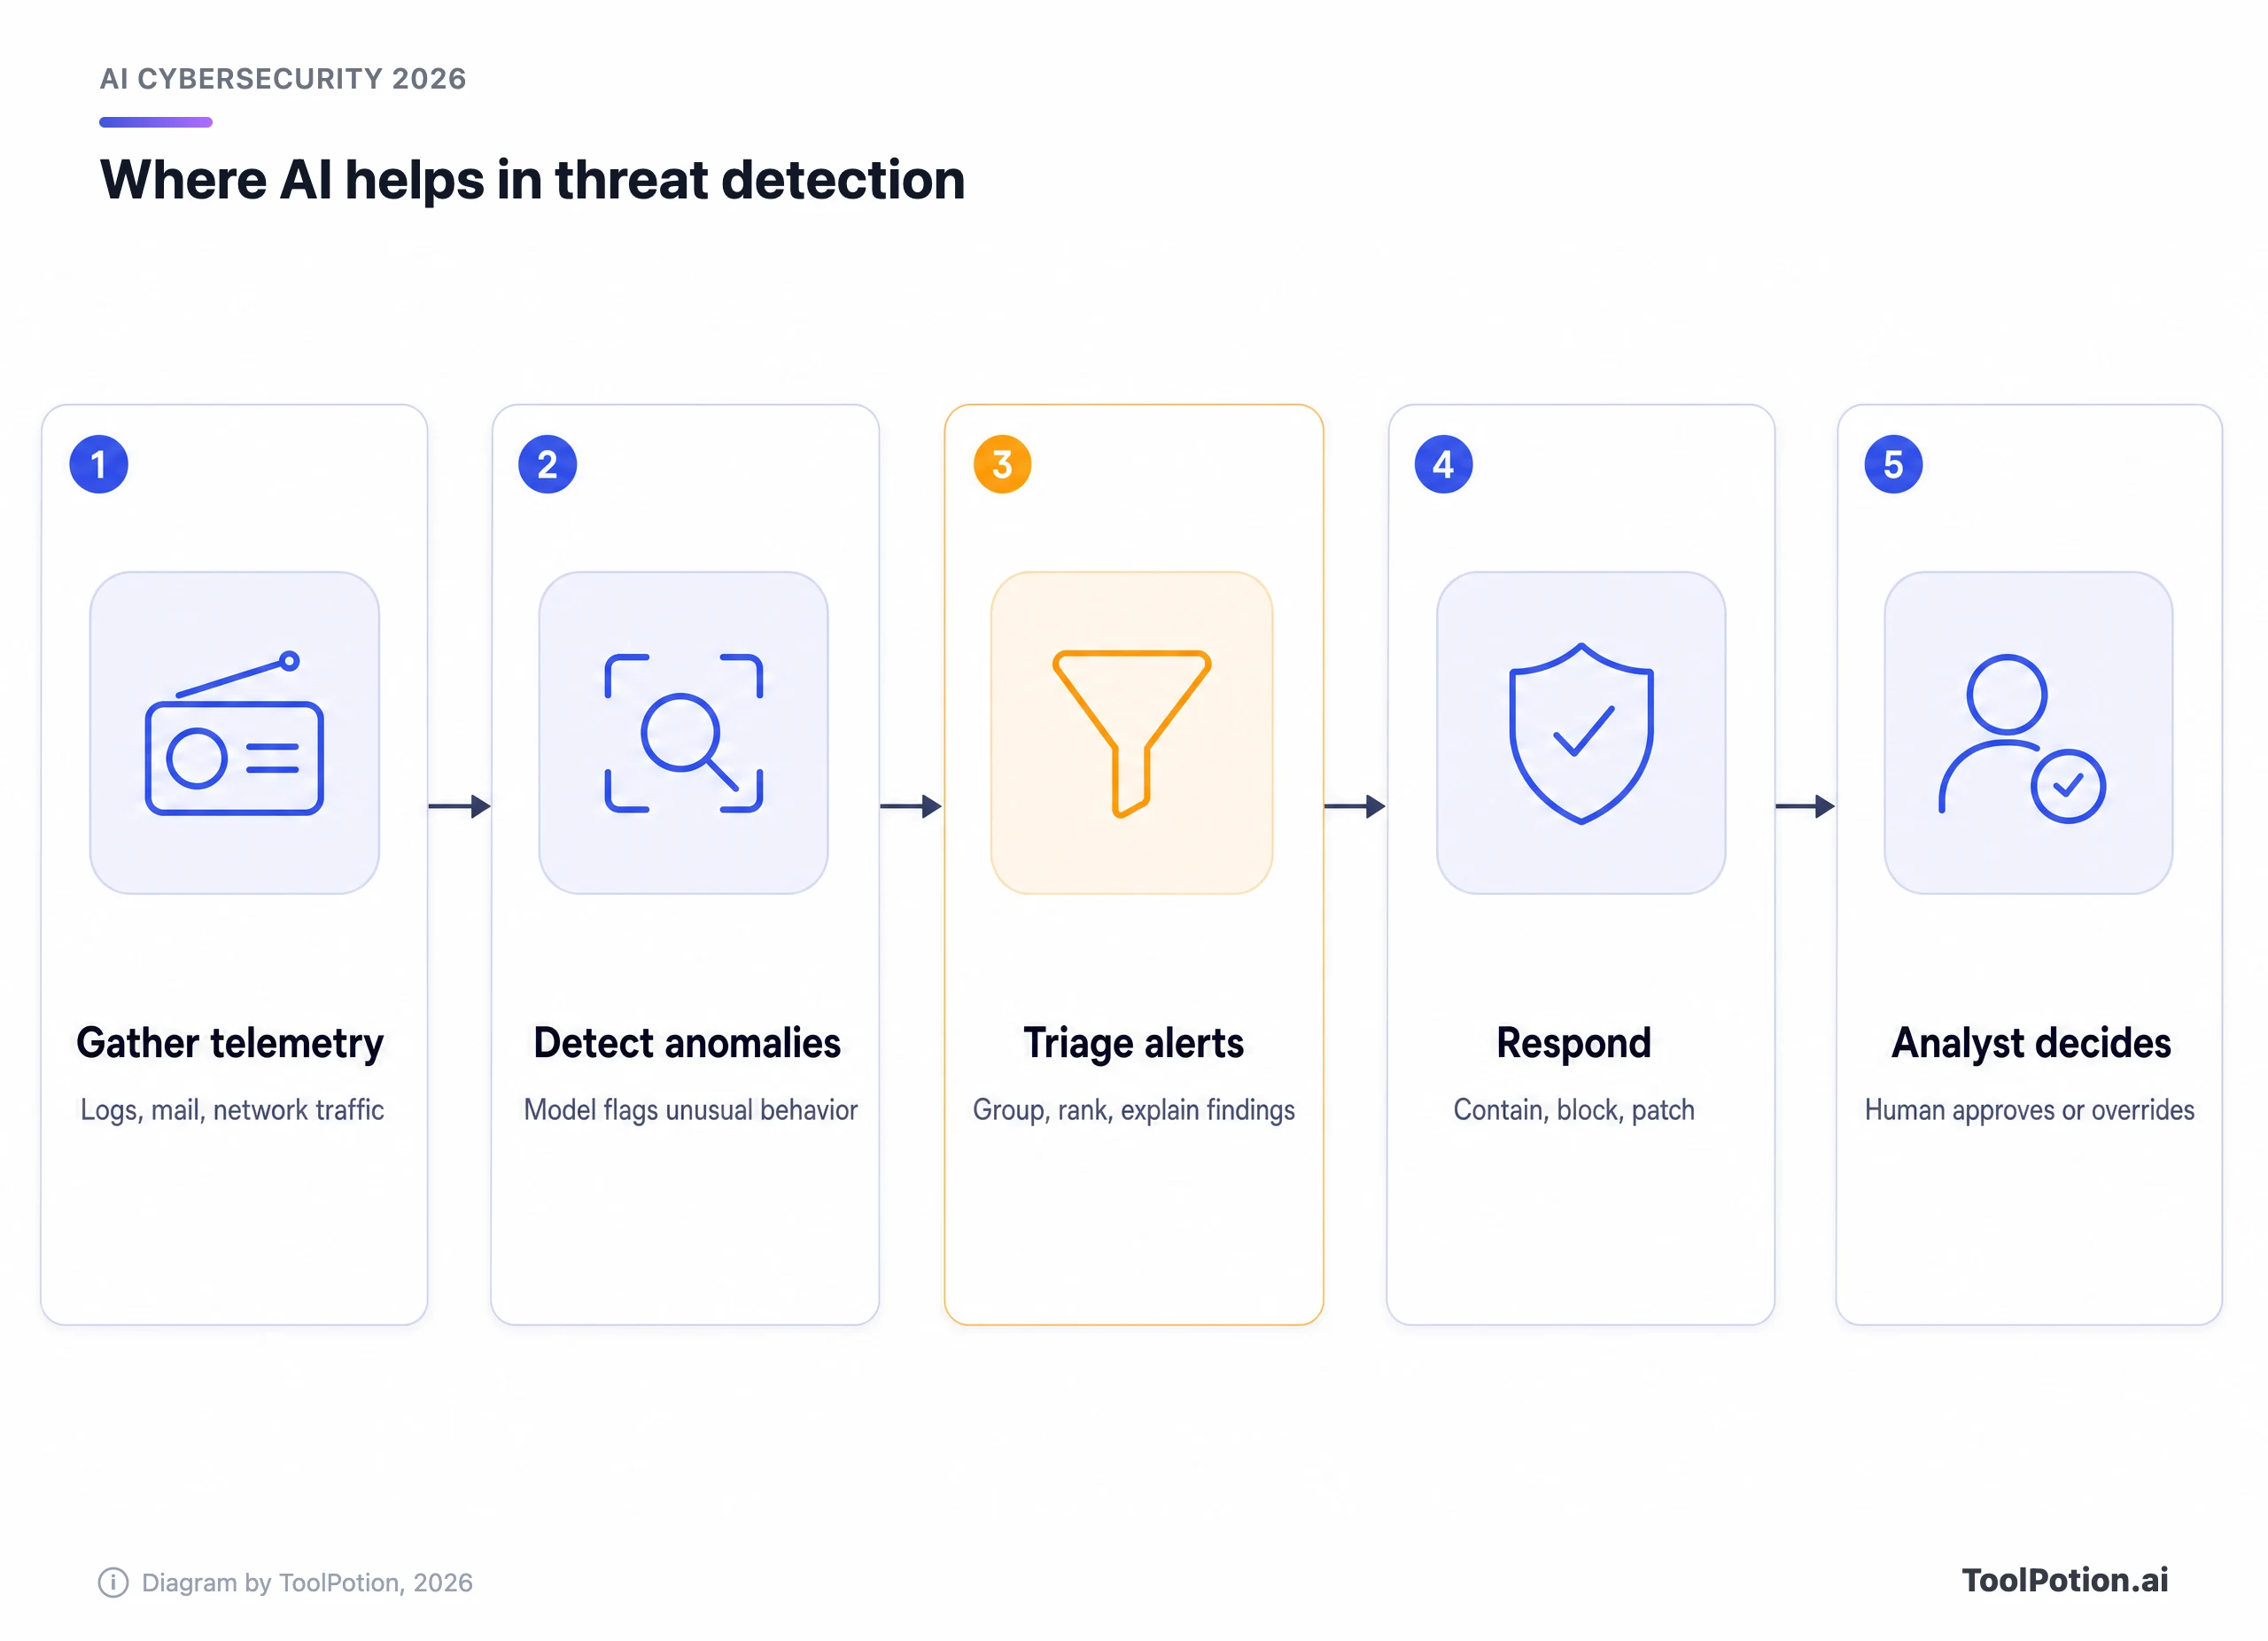
بعد إزالة التسويق، يؤدي الذكاء الاصطناعي في الأمن بضع مهام فقط. فهو يتعلم شكل الوضع الطبيعي وينبّه عند الانحراف عنه. ويجمّع أكوام التنبيهات ويرتّبها حتى لا يضطر المحللون إلى قراءتها كلها. ويصوغ ملخصًا للتحقيق. وفي بعض المنتجات ينفّذ إجراء احتواء من تلقاء نفسه.
المهمة الوسطى، أي الفرز (triage)، هي التي تملك أقوى الأدلة، لأن حجم التنبيهات هو الألم اليومي لكل فريق أمني. أما الكشف بالشذوذ فتاريخه أطول لكن كلفته معروفة: غير المعتاد ليس بالضرورة خبيثًا، لذا لا ينتهي الضبط أبدًا. والاستجابة الذاتية هي الجزء الذي يستحق أشد الشك. فهي قوية حين تصيب، ومكلفة حين تخطئ، وكل مورد هنا يقول إن المحللين يحتفظون بالسيطرة. اسأل بالضبط كيف تبدو هذه السيطرة.
يتركز التلميع التسويقي في موضعين. الأول كلمة "ذاتي" (autonomous)، التي كثيرًا ما تعني قاعدة تُنفَّذ تلقائيًا بعد أن تتجاوز درجة النموذج حدًا معينًا. والثاني ادعاءات الكشف التي لا تذكر مصدر بيانات محددًا. فالمورد الذي يستطيع أن يقول ما الذي يتعلم منه (ترويسات البريد، أو سجلات التدفق، أو سجلات التدقيق السحابية) يصف غالبًا آلية حقيقية.
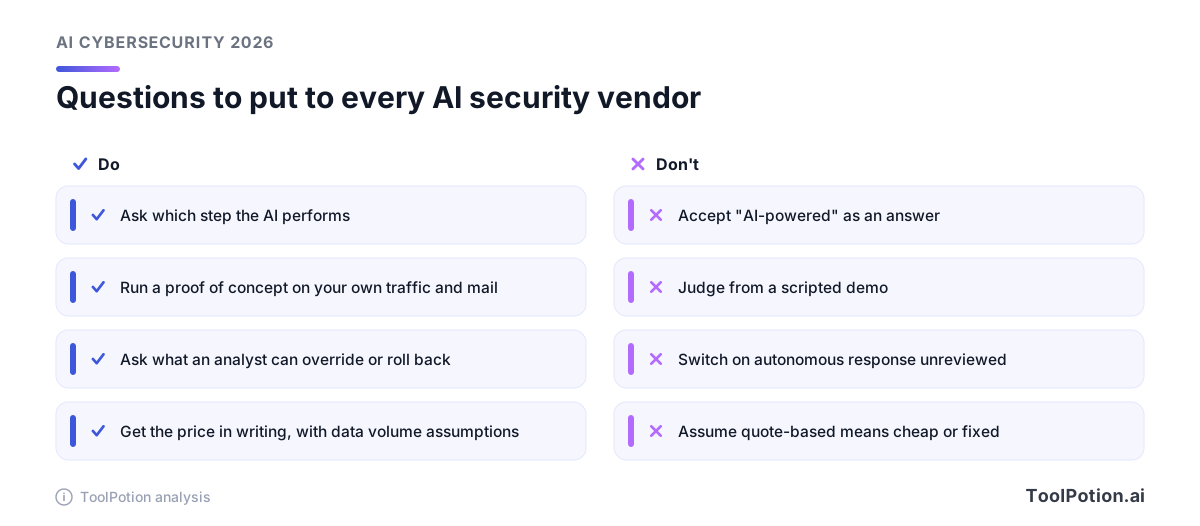
استخدم هذا التسلسل كاختبار. حين يقول المورد "مدعوم بالذكاء الاصطناعي"، ابحث عن الخطوة المقصودة. فإن كان الجواب غامضًا، فأنت تدفع ثمن الصفة.
أي طبقة تحميها كل أداة
منظومات الأمن مبنية على طبقات، ومعظم الأدوات في هذه اللوحة قوية في طبقة واحدة وأضعف في بقية الطبقات. والمنظومة أدناه هي طريقتنا في تجميعها. تأتي الأكواد وتطبيقات الذكاء الاصطناعي في الأعلى، وهي أحدث طبقة وأسرعها نموًا. وتأتي الهوية والتعرّض في الأسفل، حيث ما زالت المشكلات القديمة كالصلاحيات القديمة والخوادم غير المحدَّثة تسبب معظم الضرر.
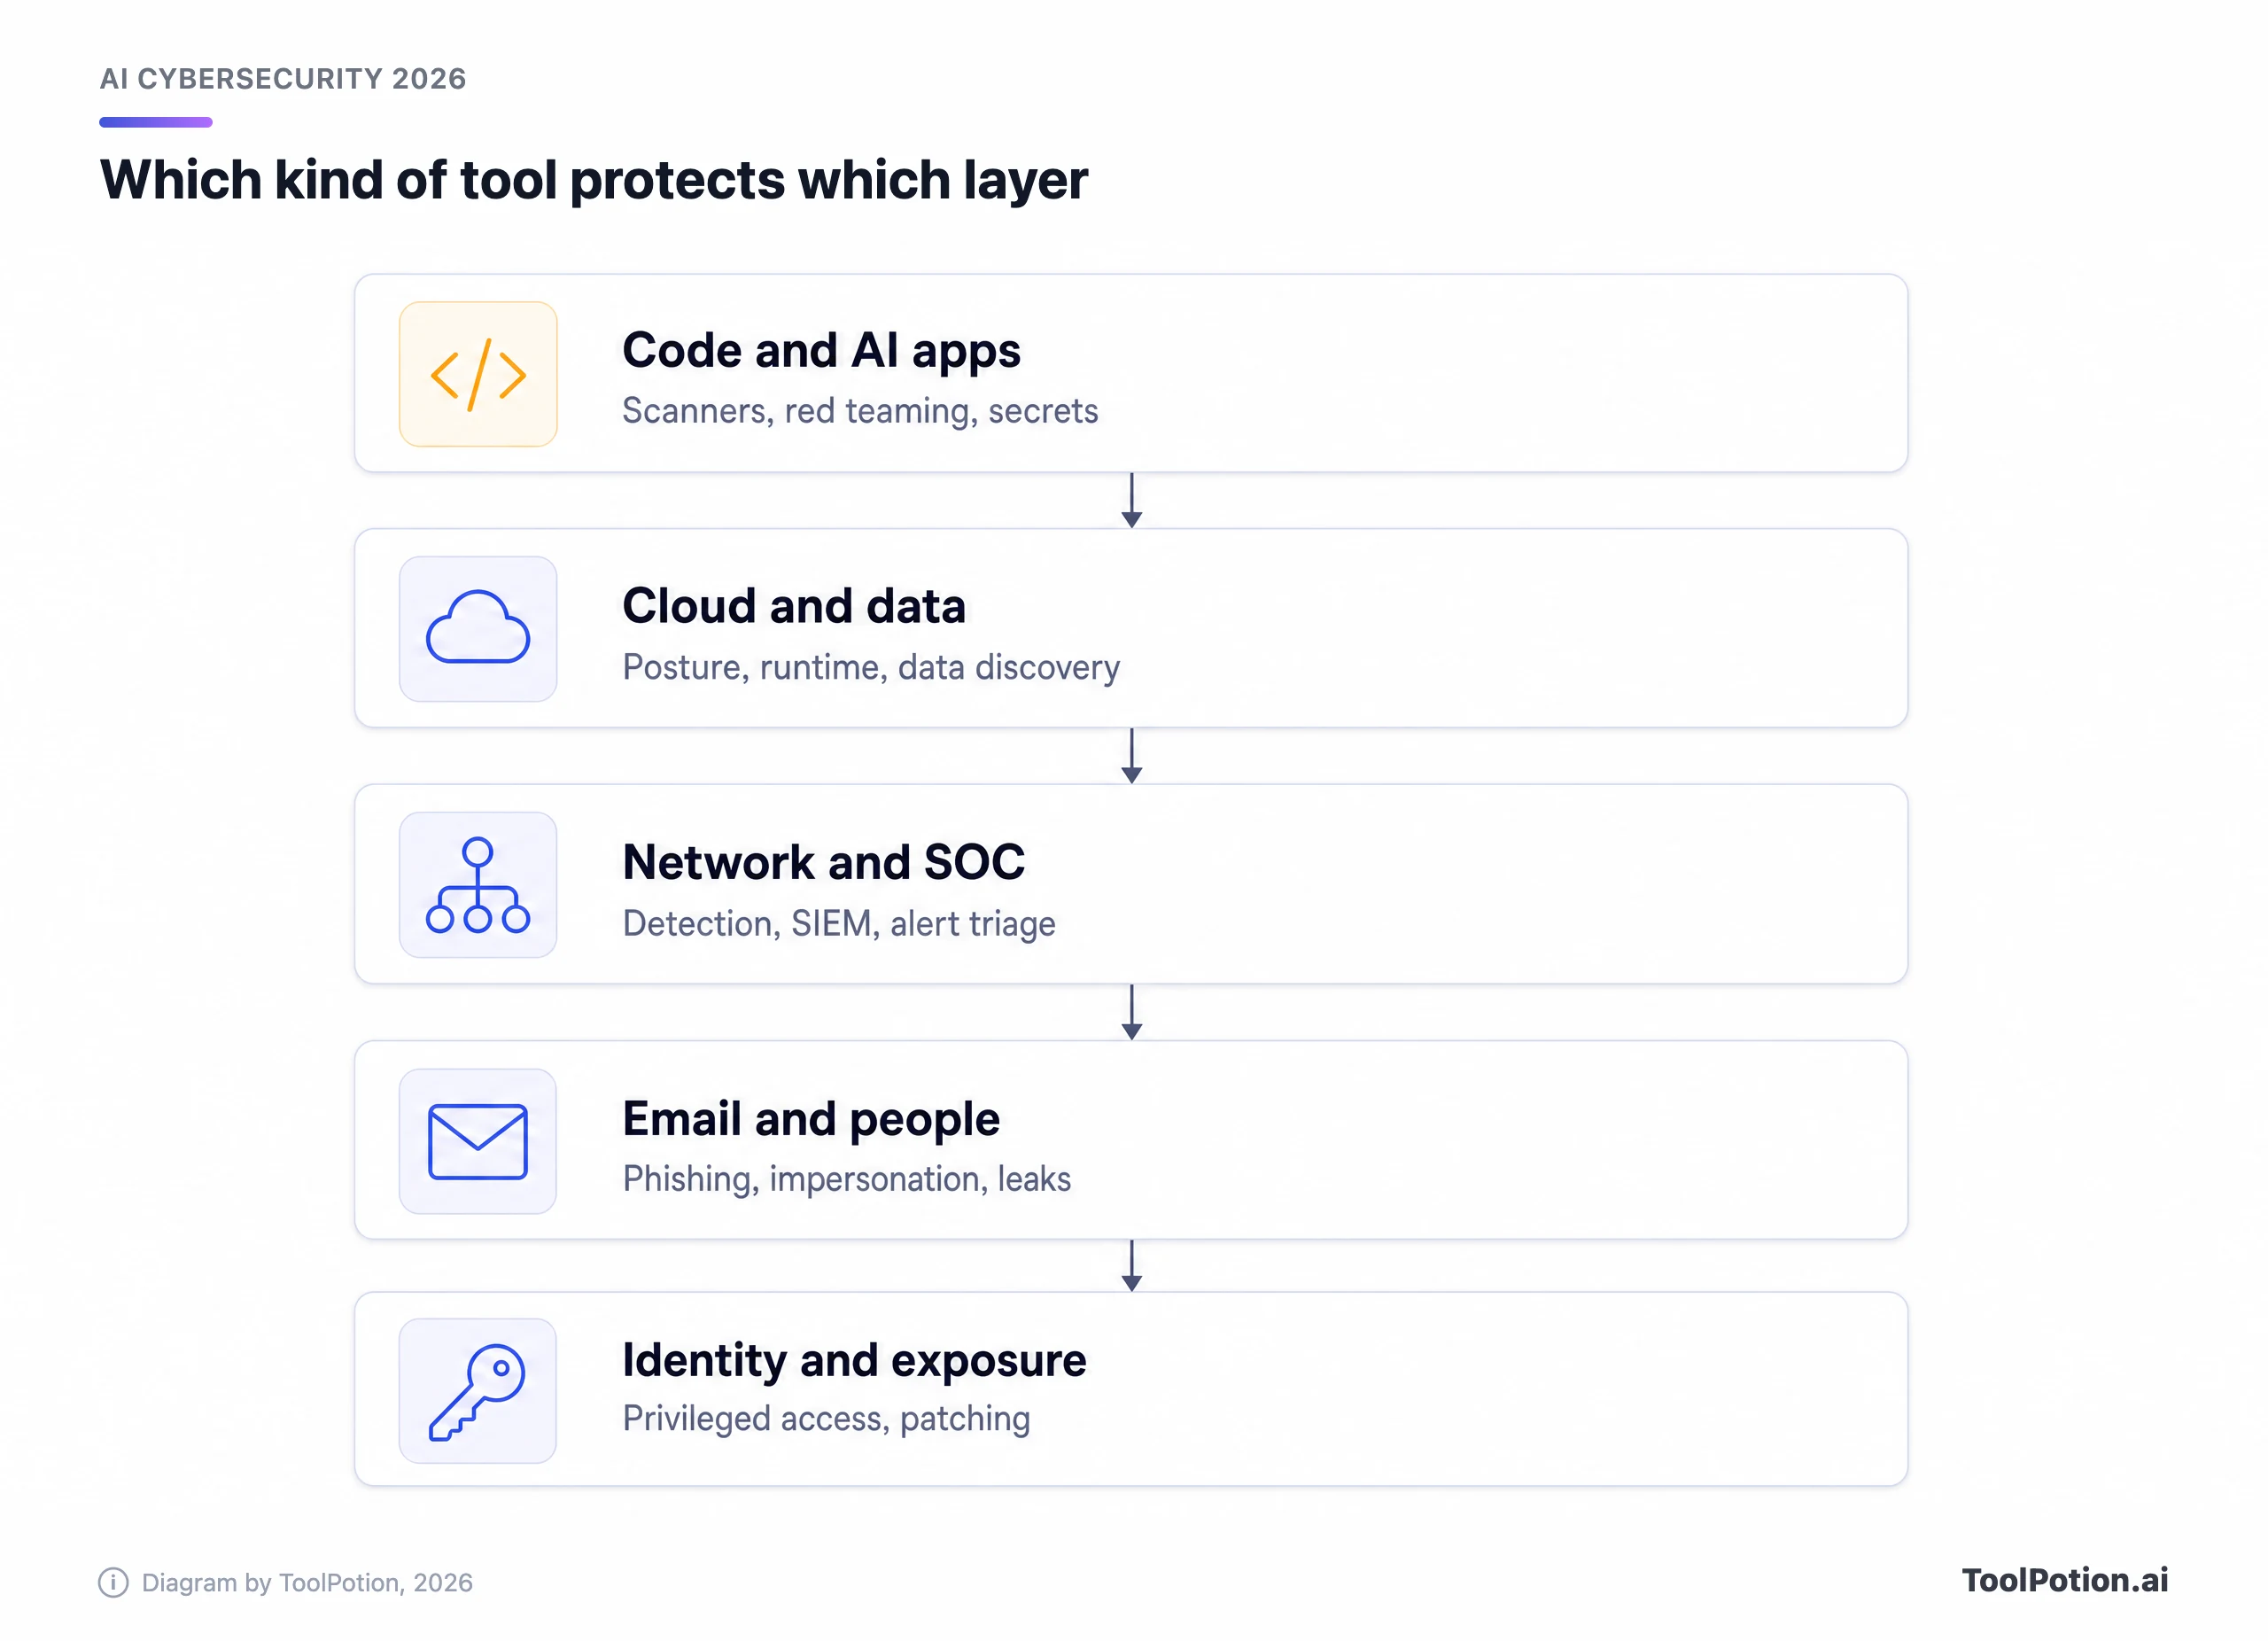
المنصات تطمس هذه الحدود، وDarktrace خصوصًا تبيع عبر الشبكة والبريد والسحابة. ومع ذلك، فالشراء بحسب الطبقة هو أنظف طريقة لتجنب دفع ثمن التغطية نفسها مرتين.
الأدوات الرائدة، طبقةً بعد طبقة
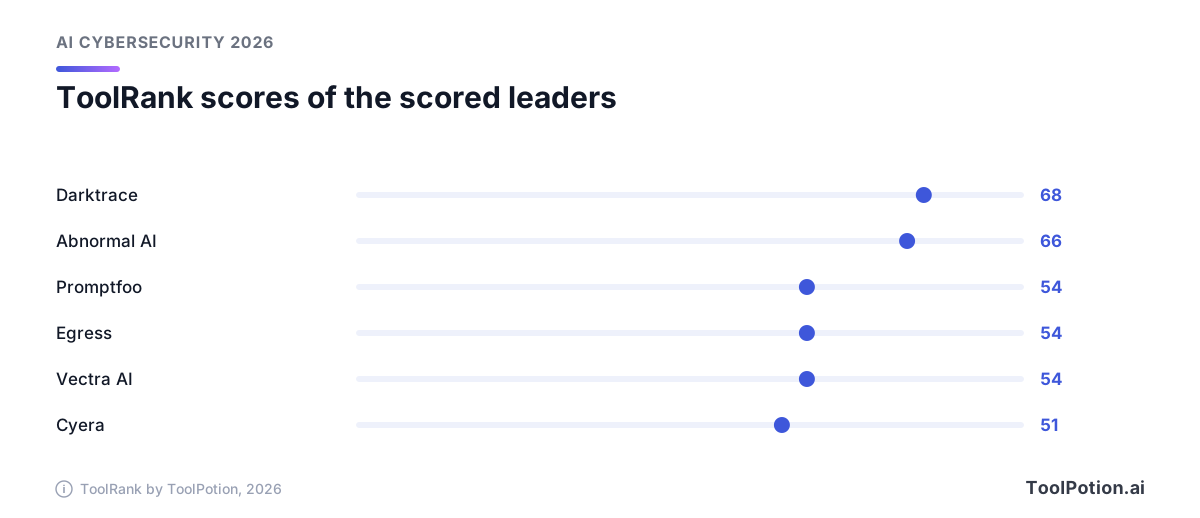
بعض الأدوات فقط لديها درجة ToolRank في 2026. وحيث توجد الدرجة نستخدمها، وحيث لا توجد لا نجري مقارنة. يعرض الرسم الأدوات الست ذات الدرجات ضمن أفضل 25.
Wiz: الأفضل لأمن السحابة
Wiz هي الأولى في لوحة 2026 وليس لها درجة ToolRank بعد. تبني رسمًا بيانيًا واحدًا من الكود والسحابة وبيئة التشغيل ليرى الفريق الأمني أي خطأ في الإعدادات يمكن الوصول إليه فعلًا ويشكّل خطرًا. الطرح هو رؤية بلا وكلاء (agentless) وترتيب للمخاطر بحسب الأولوية، ويكمن الذكاء الاصطناعي في الترتيب أساسًا. والمحاذير تتعلق بالمالك الجديد. تقول Google إن Wiz ستبقى متعددة السحابات، لكن الحياد على المدى البعيد أمر ستحتاج إلى تثبيته كتابةً إن كنت تعمل في الغالب على AWS أو Azure. الأسعار غير منشورة.
Darktrace: الأفضل لكشف الشبكة بالتعلّم الذاتي
Darktrace في المركز الثاني بدرجة ToolRank تبلغ 68، ضمن الفئة القوية. يبني ذكاؤها الاصطناعي ذاتي التعلّم (Self-Learning AI) نموذجًا للسلوك الطبيعي لكل مؤسسة، ثم ينبّه إلى الانحرافات ويمكنه إيقافها عبر الشبكة والبريد والسحابة والتقنيات التشغيلية. والتقنيات التشغيلية مدرجة أيضًا ضمن حالات الاستخدام، وهذا يهمّ إن كنت تدير مصانع أو مرافق خدمية. والمحاذير هي نفسها في كل محرك شذوذ: توقّع فترة ضبط ونقاشًا صعبًا حول الإجراءات الآلية التي ستسمح بها. التسعير يكون بعرض سعر.
Abnormal AI: الأفضل لهجمات البريد الإلكتروني والهوية
Abnormal AI في المركز الثالث بدرجة 66، ضمن الفئة القوية. ترتبط عبر API بـ Microsoft 365 وGoogle Workspace وتبني خط أساس لكل مرسل ومستقبل، وهذا يناسب محاولات انتحال الهوية التي لا تحمل رابطًا خبيثًا يمكن فحصه. وتذكر صفحتها في اللوحة أن أكثر من 4,500 مؤسسة تستخدمها. ومن المخاوف المشروعة التداخل مع حماية البريد التي تدفع ثمنها أصلًا لـ Microsoft. شغّلها بالتوازي على بريد حقيقي قبل أن تقرر ما الذي ستستبدله.
Qualys: الأفضل لإدارة الثغرات في بيئة متنوعة
Qualys في المركز الرابع وبلا درجة. هي المخضرمة هنا (تأسست الشركة عام 1999)، وقوتها الحقيقية في الاتساع: خوادم ونقاط نهاية وسحابة وامتثال في جرد أصول واحد. وقصة الذكاء الاصطناعي تدور حول المعالجة. فمنتج TruRisk Eliminate يقيّم احتمال أن يُحدث التصحيح عطلًا، اعتمادًا على نتائج تصحيحات جمعها المستخدمون، ويمكنه تطبيق التصحيحات منخفضة المخاطر تلقائيًا (توضح Qualys المنهج هنا). وبما أن الثغرات المستغلة تتصدر الآن مداخل الاختراق، فإن مسار تصحيح أكثر أمانًا استخدام عملي للذكاء الاصطناعي. الأسعار غير منشورة.
Snyk: الأفضل للأكواد التي يولّدها الذكاء الاصطناعي
Snyk في المركز الخامس وبلا درجة. أعادت في 2026 تموضعها حول البرمجيات التي يبنيها الذكاء الاصطناعي: إذ تتولى منتجات Evo حوكمة وكلاء البرمجة والتحقق مما يكتبونه. وأسعارها معلنة، وهذا نادر في هذه الفئة. تغطي الخطة المجانية (Free) 5 مشاريع، وتبدأ خطة Team من 25 دولارًا شهريًا لما يصل إلى 10 مطورين، وكل ما هو وكيلي (agentic) يتطلب عقد مؤسسات بنظام الأرصدة، بحسب صفحة خطط Snyk. والمحاذير هي تضخم التكلفة عند إضافة القدرات. احسبها لكل مساهم نشط قبل أن تلتزم.
Sumo Logic: الأفضل لفرز تنبيهات SIEM
Sumo Logic في المركز السادس. تضم منصة SIEM السحابية لديها الآن وكلاء Dojo AI، ووكيل محلل مركز العمليات الأمنية (SOC Analyst Agent)، المتاح للجميع في 2026، يحقق في التنبيهات ويعيد أحكامًا مدعومة بالأدلة. هذه هي خطوة الفرز من المخطط أعلاه وقد صارت منتجًا. أما ادعاءات المورد نفسه بشأن سرعة الاستجابة فغير موثّقة، فاختبرها على خليط التنبيهات لديك. وهي تناسب الفرق التي تريد أصلًا السجلات وSIEM في مكان واحد.
Proofpoint: الأفضل لبرامج البريد والبيانات الكبيرة
Proofpoint في المركز السابع، وهي الثقل الأكبر في الأمن المرتكز على الأفراد. يشمل طرحها الحالي البريد وأدوات التعاون وحماية البيانات، ومؤخرًا أمن وكلاء الذكاء الاصطناعي وتفاعلاتهم. هذا الاتساع يناسب المؤسسات الكبيرة التي تريد مورّدًا واحدًا، وهو أقل ملاءمة لفريق تقنية معلومات من عشرة أشخاص. توقّع عملية بيع. ومنافستها الرئيسية في البريد على اللوحة هي Mimecast في المركز 17، واللوحة تضم الاثنتين.
Idira: الأفضل للهويات المميزة وهويات الآلات
Idira في المركز الثامن. هي امتداد CyberArk تحت مظلة Palo Alto Networks، التي تصفها بأنها مبنية على إرث CyberArk. تغطي الوصول المميز للأفراد وأحمال العمل ووكلاء الذكاء الاصطناعي، مع وصول في الوقت المناسب (just-in-time) وإدارة الأسرار. إن كانت قصة اختراقك تدور حول بيانات اعتماد مسروقة أو حسابات خدمة بصلاحيات زائدة، فهذه هي الطبقة التي تستحق التمويل. مخاطر الانتقال حقيقية، فاسأل عن استمرارية الدعم.
Promptfoo: الأفضل لاختبار تطبيقات الذكاء الاصطناعي لديك
Promptfoo في المركز التاسع بدرجة 54، ضمن الفئة المتينة. وهي حالة فريدة، إذ تهاجم تطبيق الذكاء الاصطناعي لديك قبل أن يفعل المهاجمون، بفريق أحمر آلي لحقن الأوامر وتسريب البيانات وانتهاك القواعد، ومدمج في CI/CD. يذكر المؤسسون أن أكثر من 350,000 مطور استخدموها، ويقولون إنها ستبقى مفتوحة المصدر بعد صفقة OpenAI. وهذا يجعلها نقطة انطلاق رخيصة. والسؤال المفتوح هو إلى أي مدى ستبقى محايدة أداة يملكها مورّد نماذج حين تختبر نماذج موردين آخرين.
Aikido Security: الأفضل كحزمة AppSec اقتصادية
Aikido Security في المركز 11. تجمع فحوص الكود والسحابة وبيئة التشغيل في لوحة واحدة وتصفّي الضجيج حتى يرى المطورون إنذارات كاذبة أقل. بحسب صفحة أسعارها، تغطي خطة Developer المجانية مستخدمَين وعشرة مستودعات، وخطة Basic بسعر 300 دولار شهريًا. وهذا ألطف بكثير للشركة الناشئة من نموذج طلب عرض السعر. حدّها هو العمق: المؤسسات ذات متطلبات الامتثال الصارمة ستتجاوزها.
Egress: الأفضل لأخطاء البريد الصادر
تحتل Egress المركز 12 بدرجة 54، ضمن الفئة المتينة. وهي الآن جزء من KnowBe4، وتركّز على النصف الذي يتجاهله غيرها من مخاطر البريد: المستلمون الخطأ والتسريبات العرضية وتهريب البيانات، إلى جانب الدفاع ضد التصيّد. وهذا أهم ما يكون للفرق الخاضعة للتنظيم التي تتعامل مع بيانات حساسة للعملاء أو المرضى. الأسعار غير معلنة.
Vectra AI: الأفضل لكشف الشبكة والاستجابة له
Vectra AI في المركز 14 بدرجة 54، ضمن الفئة المتينة. تقول Vectra إنها صُنّفت رائدة في مربع Gartner السحري لعام 2026 لكشف الشبكة والاستجابة له. وهي أقرب منافس لـ Darktrace لفرق مراكز العمليات الأمنية، والأداة التي يجدر وضعها في تجربة مفهوم إلى جانبها. طرحها هو مساعدة فرق الأمن في الكشف والتحقيق، فقارنها بـ Darktrace على حركة الشبكة لديك أنت.
الأدوات الرائدة جنبًا إلى جنب
يجمع الجدول ما هو موثّق. رتّبه بحسب المركز أو الطبقة أو المالك. "غير معلن" تعني أن المورد لا ينشر السعر، لا أنه مرتفع.
كيف تختار
يتعثر المشترون عادةً عند قرارين. الأول: منصة واحدة أم متخصصون. والثاني: مقارنة منتجات أسعارها مخفية. التوحيد يقلل عدد الواجهات والعقود، لكنه قد يترك وحدة ضعيفة ضمن الحزمة مع وحدة قوية. أما المتخصصون فهم أدق لكنهم يضيفون عمل تكامل. ومن الحلول الوسط المعقولة اعتماد منصة واحدة للطبقة الأهم عندك، مع أداة متخصصة حيث تكون المنصة ضعيفة بوضوح.
ابدأ بالطبقة التي سيؤلمك فيها الاختراق أكثر، لا بقائمة الموردين. فشركة تعمل بالكامل داخل Microsoft 365 وضوابط بريدها ضعيفة ينبغي أن تنظر في البريد قبل أي شيء لامع. وشركة ناشئة سحابية المنشأ تطلق ميزات ذكاء اصطناعي لها أول مشترى مختلف. والأداة أدناه ترشدك عبر سؤالين.
ثلاثة مواقف تتكرر كثيرًا. إن لم يكن لديك محللون متفرغون، ففضّل المنتجات التي تفرز عنك وتجنّب أي شيء يحتاج إلى SIEM مضبوط. وإن كان لديك مركز عمليات أمنية، فاسأل: هل تقلل الأداة التنبيهات أم تضيف واجهة جديدة؟ وإن كنت في قطاع خاضع للتنظيم، فتحقق من موقع البيانات وماذا يفعل المورد بالقياسات الخاصة بك. وتعيد لوحاتنا الخاصة بـمحللي الأمن ومديري تقنية المعلومات ومهندسي DevOps ترتيب العالم نفسه بحسب الدور.
أسئلة توجّهها لكل مورد
تجربة المفهوم هي الاختبار العادل الوحيد. أعطِ موردَين المدة نفسها، أسبوعين، والبيانات نفسها والمحللين أنفسهم، ثم احسب كم تنبيهًا أرسل كل منهما إلى إنسان وكم منها تبيّن أنه مهم. عروض الموردين التوضيحية مصممة لتفادي هذه المقارنة بالضبط.
التسعير هو أول احتكاك. يسعّر معظم الموردين هنا بحسب المقاعد أو حجم البيانات أو الأصول، لذا نادرًا ما يمكن مقارنة عرضين. احصل على الافتراضات مكتوبة.
وللحصول على نظرة أوسع، تغطي لوحة الأمن والخصوصية أدوات خارج هذه الفئة، ويسرد مركز الدليل الكامل كل ما نتتبعه هنا.
عن ToolRank
ToolRank هو تصنيف ToolPotion المستقل لأدوات الذكاء الاصطناعي. لا يمكن شراء المراتب، وتُعرض الدرجات والفئات حيثما توفرت. تصفح كل اللوحات عبر /en/top، أو عد إلى لوحة أفضل 150 أداة للأمن السيبراني بالذكاء الاصطناعي.
أسماء صاعدة وأحدث تستحق المتابعة
خارج أفضل 25 مباشرةً تأتي Orca Security، منصة سحابية بلا وكلاء، في المركز 26، تليها Semgrep لفحص الكود في المركز 27. وتبيع XBOW في المركز 28 وStrix في المركز 32 اختبار اختراق ذاتيًا، وهو مجال يتحرك فيه الذكاء الاصطناعي بسرعة وينبغي أن تطرح فيه أسئلة صعبة حول النطاق وضوابط السلامة.
داخل أفضل 25، تحتل Cyera المركز 23 بدرجة 51 (فئة متينة) وتركّز على اكتشاف البيانات الحساسة وتصنيفها. وVaronis في المركز 18 وAqua Security في المركز 21 وCheckmarx في المركز 25 أسماء راسخة في أمن البيانات والحاويات والتطبيقات. لم نراجعها مطولًا هنا، لكنها تستحق مكانًا في قائمة أطول.
الأسئلة الشائعة
ما أفضل أداة أمن سيبراني بالذكاء الاصطناعي في 2026؟
لا توجد أداة واحدة. تتصدر Wiz لوحة 2026 للسحابة، وتحمل Darktrace وAbnormal AI أعلى درجات ToolRank، والاختيار الصحيح يعتمد على الطبقة التي تحتاج إلى حمايتها أولًا.
هل ما زالت Wiz مستقلة؟
لا. أتمّت Google استحواذها عليها في 2026. وتقول Google إن Wiz تحتفظ بعلامتها التجارية وتواصل دعم AWS وAzure وOracle وGoogle Cloud.
كم تكلّف أدوات الأمن السيبراني بالذكاء الاصطناعي؟
معظمها بعرض سعر، فلا رقم معلنًا لـ Wiz أو Darktrace أو Abnormal AI أو Qualys. تعلن Snyk عن خطة مجانية (Free) وخطة Team من 25 دولارًا شهريًا، وتعلن Aikido عن خطة مجانية وخطة Basic بسعر 300 دولار شهريًا.
هل يحل الذكاء الاصطناعي محل محلل الأمن؟
ليس بحسب الأدلة هنا. الذكاء الاصطناعي يختصر الفرز والتحقيق، لكن الموردين يصفون محللين يوافقون على الإجراءات أو يتجاوزونها. تعامل بشك مع أي ادعاء بأمن ذاتي بالكامل.
ماذا ينبغي أن يشتري الفريق الصغير أولًا؟
اختر الطبقة ذات الضوابط الأضعف اليوم. وعند كثير من الفرق الصغيرة هي البريد الإلكتروني، ثم فحص الأكواد. والخطط المجانية من Snyk وAikido تتيح لك تجربة طبقة الكود دون أمر شراء.
ما الفرق بين الكشف والفرز؟
الكشف يقرر أن شيئًا ما يبدو خاطئًا. أما الفرز فيقرر أي الأشياء التي تبدو خاطئة تستحق وقت إنسان أولًا.