

Большинство списков AI-инструментов для безопасности воспринимают категорию как одну полку. Это не так. Платформа для контроля облачной безопасности, почтовый фильтр и сканер кода защищают разные вещи и используют AI для разных задач. Рейтинг 2026 года ниже читается проще, если разделить его по уровням: Wiz для облака, Darktrace для сети и не только, Abnormal AI для почты, Qualys для уязвимостей, Snyk для кода.
Эта схема лежит в основе всей статьи. Под рейтингом вы найдёте быстрый выбор, главные изменения 2026 года (многие из них связаны со сменой владельцев), честный разговор о том, где AI реально полезен, а где это просто глянец, двенадцать коротких обзоров и инструмент подбора для руководителей по безопасности и IT-менеджеров, которым нужен первый шорт-лист, а не полноценное сравнительное тестирование.
И ещё одно сразу. Почти никто из этих вендоров не публикует цены. Если публикует, мы даём ссылку на страницу. Если нет, так и говорим, а не гадаем.
Топ-25 прямо сейчас
- # 1Лучший выборWizИИ-приложениеWiz — это платформа кибербезопасности на основе ИИ, которая интегрирует код, облако и рабочие процессы для повышения безопасности всех облачных и ИИ-приложений. Она автоматизирует снижение рисков и реагирование на угрозы, позволяя командам безопасности работать на скорости ИИ и эффективно защищать свои среды.72ToolRankСильный
- # 2Второе местоMicrosoft SentinelПлатформаMicrosoft Sentinel — это облачная платформа SIEM, предназначенная для улучшения операций безопасности за счет более быстрого обнаружения угроз, автоматизации ответов и снижения затрат с помощью озера данных. Она интегрируется с Microsoft Defender для создания единого опыта безопасности.70ToolRankСильный
- # 3Третье местоGoogle Security OperationsИИ-приложениеGoogle Security Operations, ранее известный как Chronicle, предоставляет командам безопасности возможность обнаруживать, расследовать и реагировать на угрозы с помощью скорости, масштаба и интеллекта Google. Он предлагает единый опыт работы с SIEM, SOAR и разведкой угроз для повышения возможностей обнаружения, расследования и реагирования.70ToolRankСильный

- 4Microsoft Defender для облакаПлатформаMicrosoft Defender для облака — это решение по безопасности и CNAPP, которое защищает разработку облачных приложений в мультиоблачных и гибридных средах. Оно предлагает полную видимость, приоритизацию рисков и возможности устранения, обеспечивая безопасное управление инфраструктурой и жизненным циклом приложений.69ToolRankСильный
- 5Microsoft Defender XDRПлатформаMicrosoft Defender XDR — это комплексная платформа кибербезопасности, которая объединяет возможности расширенного обнаружения и реагирования. Она защищает организации, сопоставляя сигналы из различных источников и предоставляя действенные рекомендации для ускорения обнаружения и реагирования на угрозы.69ToolRankСильный
- 6DarktraceИИ-приложениеDarktrace — это платформа ИИ для кибербезопасности, которая прерывает кибератаки за считанные секунды, включая программы-вымогатели и фишинг по электронной почте. Она использует адаптивный ИИ для обучения на уникальных бизнес-данных, что позволяет организациям эффективно обнаруживать и реагировать на угрозы.69ToolRankСильный
- 7Microsoft Security CopilotИИ-приложениеMicrosoft Security Copilot — это решение в области кибербезопасности на основе ИИ, которое предоставляет аналитические данные и автоматизацию, чтобы помочь командам защищаться на скорости машин. Оно интегрируется с продуктами безопасности Microsoft для улучшения возможностей обнаружения угроз и реагирования.68ToolRankСильный
- 8Abnormal AIИИ-приложениеAbnormal AI — это платформа безопасности на основе поведенческого ИИ, которая защищает электронную почту, идентичность и ИИ, эффективно останавливая внутренние угрозы. Доверяют более 4500 организаций, она автоматизирует критически важные решения по безопасности для борьбы с сложными кибератаками.65ToolRankСильный
- 9SAS Управление мошенничествомИИ-приложениеSAS Управление мошенничеством — это облачное решение, предназначенное для обнаружения, предотвращения и управления мошенничеством в реальном времени. Оно использует ИИ, машинное обучение и предиктивную аналитику для повышения точности обнаружения мошенничества и улучшения клиентского опыта.61ToolRankСильный
- 10Cisco AI DefenseИИ-приложениеCisco AI Defense — это комплексное решение по обеспечению безопасности ИИ, разработанное для защиты предприятий от уникальных рисков, связанных с разработкой и развертыванием ИИ. Оно предлагает защиту от конца до конца, обеспечивая безопасность ИИ-приложений в многоклаудных средах.60ToolRankСильный
- 11Amazon MacieИИ-приложениеAmazon Macie — это сервис безопасности данных, который использует машинное обучение и сопоставление шаблонов для обнаружения и защиты конфиденциальных данных. Он обеспечивает автоматическое обнаружение данных, экономически эффективную видимость и повышенную безопасность для данных, хранящихся в Amazon S3.60ToolRankСильный
- 12Cortex XDRИИ-приложениеCortex XDR от Palo Alto Networks улучшает безопасность конечных точек с помощью обнаружения угроз и реагирования на них на основе ИИ. Он интегрирует данные из нескольких источников для эффективной профилактики и смягчения кибератак, сокращая время расследования и операционные затраты.59ToolRankУверенный
- 13Lacework FortiCNAPPИИ-приложениеLacework FortiCNAPP — это комплексная платформа защиты облачных приложений. Она использует ИИ для обеспечения безопасности приложений от кода до облака, гарантируя надежную защиту от развивающихся киберугроз.59ToolRankУверенный
- 14Услуги идентификации и борьбы с мошенничеством KountИИ-приложениеKount, часть Equifax, предлагает передовые услуги идентификации и борьбы с мошенничеством, чтобы помочь бизнесу обнаруживать и предотвращать мошенничество, проверять личности и защищать доходы с помощью ИИ, машинного обучения и аналитики в реальном времени.59ToolRankУверенный
- 15Платформа управления уязвимостями Tenable OneИИ-приложениеTenable One — это платформа управления уязвимостями на основе ИИ, которая объединяет видимость безопасности, анализ и действия по всей атакующей поверхности, помогая организациям эффективно управлять киберрисками.59ToolRankУверенный
- 161Password Unified AccessИИ-приложение1Password Unified Access — это платформа безопасности идентификации, которая помогает командам безопасности обнаруживать, защищать и проверять доступ для людей, ИИ-агентов и машин. Она интегрирует пять продуктов для устранения пробелов в видимости и управлении.59ToolRankУверенный
- 17Защита идентичности Okta от угрозИИ-приложениеЗащита идентичности Okta от угроз использует оценки рисков на основе ИИ для предоставления оценки угроз идентичности в реальном времени и автоматических ответов, обеспечивая непрерывную защиту в вашей среде.59ToolRankУверенный
- 18Cortex XSOARИИ-приложениеCortex XSOAR от Palo Alto Networks автоматизирует операции безопасности, объединяя реагирование на инциденты, разведку угроз и автоматизацию рабочих процессов для повышения эффективности SOC и сокращения времени на устранение проблем.58ToolRankУверенный
- 19FortiAI AssistИИ-приложениеFortiAI Assist использует генеративный ИИ для улучшения операций безопасности, позволяя командам принимать обоснованные решения, реагировать на угрозы и упрощать сложные задачи. Он предназначен для повышения эффективности и результативности кибербезопасности.58ToolRankУверенный
- 20Платформа безопасности AI от ProofpointИИ-приложениеПлатформа безопасности AI от Proofpoint обеспечивает комплексную защиту для использования AI в предприятиях, гарантируя безопасное внедрение AI с учетом намерений и контекста данных. Она предлагает единое обнаружение, применение политик в реальном времени и аудиторские следы для защиты конфиденциальных данных и управления взаимодействиями AI.57ToolRankУверенный
- 21FortiAI ProtectИИ-приложениеFortiAI Protect от Fortinet использует ИИ в реальном времени для блокировки новых угроз и приоритизации ответов с учетом контекстной оценки рисков. Он минимизирует ложные срабатывания и обнаруживает скрытые угрозы, включая теневой ИИ, обеспечивая безопасное использование ИИ через контроль и политику в реальном времени.57ToolRankУверенный
- 22Проект Perception | Безопасность MicrosoftИИ-агентПроект Perception от Microsoft Security использует ИИ-агентов для агентной безопасности, позволяя многоагентные рабочие процессы и защиту. Он интегрируется с Microsoft Defender для обеспечения проактивной, непрерывной защиты с человеческим контролем.56ToolRankУверенный
- 23Snyk AI Security PlatformИИ-приложениеSnyk AI Security Fabric является независимым валидатором, который гарантирует надежность кода, агентов и приложений, сгенерированных ИИ. Он помогает организациям безопасно внедрять инновации, проверяя и регулируя процессы разработки ИИ.56ToolRankУверенный
- 24IdiraИИ-приложениеIdira — это платформа безопасности идентификации от Palo Alto Networks, созданная на основе приобретения CyberArk. Она объединяет управление привилегированным доступом с безопасностью идентификации машин и AI-агентов, обнаруживая, контролируя и управляя каждой человеческой, машинной и агентной идентичностью в гибридных облачных средах. Платформа нацелена на команды безопасности и ИТ в предприятиях, управляющих ростом привилегий на основе ИИ и соблюдением норм.56ToolRankУверенный
- 25Платформа кибербезопасности QualysИИ-приложениеQualys предлагает комплексную платформу кибербезопасности, которая помогает компаниям выявлять, оценивать и смягчать риски. С инструментами для управления уязвимостями, обнаружения угроз и соблюдения норм, она предоставляет единый подход к управлению киберугрозами и повышению уровня безопасности.56ToolRankУверенный







Как работает ToolRank
ToolRank — собственный рейтинговый движок ToolPotion.
Он непрерывно оценивает сотни сигналов со всего открытого веба — реальный трафик и популярность, силу аудитории и сообщества, авторитетность и долговечность, распространение и вовлечённость — и обрабатывает миллионы точек данных, чтобы каждый инструмент занял то место, которое заслужил.
Каждый тип ИИ оценивается собственной моделью: то, что подтверждает популярность SaaS-приложения, не подходит для open-source-фреймворка или канала автора. Отсутствие на какой-либо платформе никогда не идёт инструменту в минус — ToolRank оценивает те данные, которые есть.
Никаких платных мест. Никаких цифр со слов самих авторов.
Быстрый выбор
- Лучший для облачной инфраструктуры — Wiz, №1 в рейтинге 2026 года, теперь часть Google Cloud.
- Лучший для выявления того, что пропускают правила, в сети — Darktrace, №2 в рейтинге с ToolRank 68.
- Лучший для защиты от компрометации деловой переписки (BEC) — Abnormal AI, №3 с оценкой 66.
- Лучший для разбора очередей уязвимостей в смешанной инфраструктуре — Qualys.
- Лучший для разработчиков, которые выпускают код, написанный AI, — Snyk, у которого есть и бесплатный тариф.
- Лучший для небольших команд с ограниченным бюджетом — Aikido Security: есть бесплатный уровень, платный тариф от $300 в месяц.
Что изменилось в 2026 году
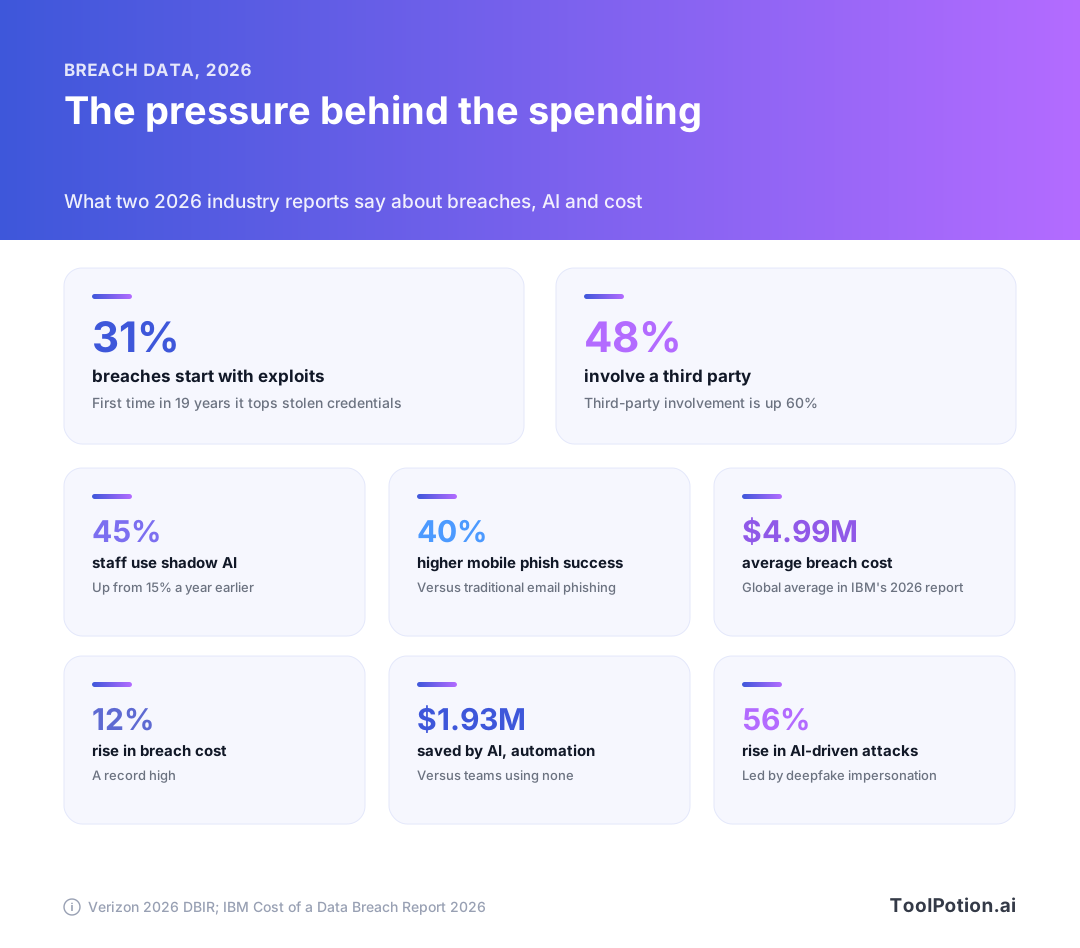
Начнём с давления извне. Согласно отчёту Verizon за 2026 год, почти треть взломов начинается с эксплуатации уязвимости, и впервые за 19 лет этот вектор обогнал украденные учётные данные. Доля взломов с участием третьих сторон выросла до 48%. А использование сотрудниками «теневого AI» за год подскочило с 15% до 45%. По данным IBM, средний ущерб от утечки составляет $4,99 млн, и это рекорд, а команды, активно применявшие AI и автоматизацию, сэкономили около $1,93 млн по сравнению с теми, кто их не использовал.
Второе изменение — кто чем владеет. Google завершил покупку Wiz в 2026 году. По словам Google, Wiz сохраняет бренд и по-прежнему работает с AWS, Azure, Oracle и Google Cloud. Palo Alto Networks закрыла сделку по CyberArk, и платформа управления идентификацией теперь называется Idira. Promptfoo, open-source инструмент для AI red teaming, объявил о переходе в OpenAI. Thoma Bravo вывела Darktrace с биржи, а Egress принадлежит KnowBe4.
Если вы покупаете, владелец теперь значит больше, чем раньше. Инструмент, который в прошлом году был независимым, сегодня может оказаться функцией большой платформы с другой моделью продаж. Прежде чем подписывать многолетний контракт, спросите про дорожную карту и обязательства по поддержке.
Третье изменение — новая территория. Вендоры теперь продают безопасность для самого AI: управление агентами, тестирование на prompt injection, обнаружение теневого AI. Считайте это отдельной статьёй расходов, не связанной с защитой на основе AI. Другая задача, другой покупатель.
Где AI действительно помогает, а где это глянец
Если убрать маркетинг, у AI в безопасности несколько задач. Он изучает, как выглядит норма, и помечает отклонения. Он группирует и ранжирует горы алертов, чтобы аналитики не читали их все. Он готовит сводку расследования. В некоторых продуктах он сам предпринимает меры по сдерживанию угрозы.
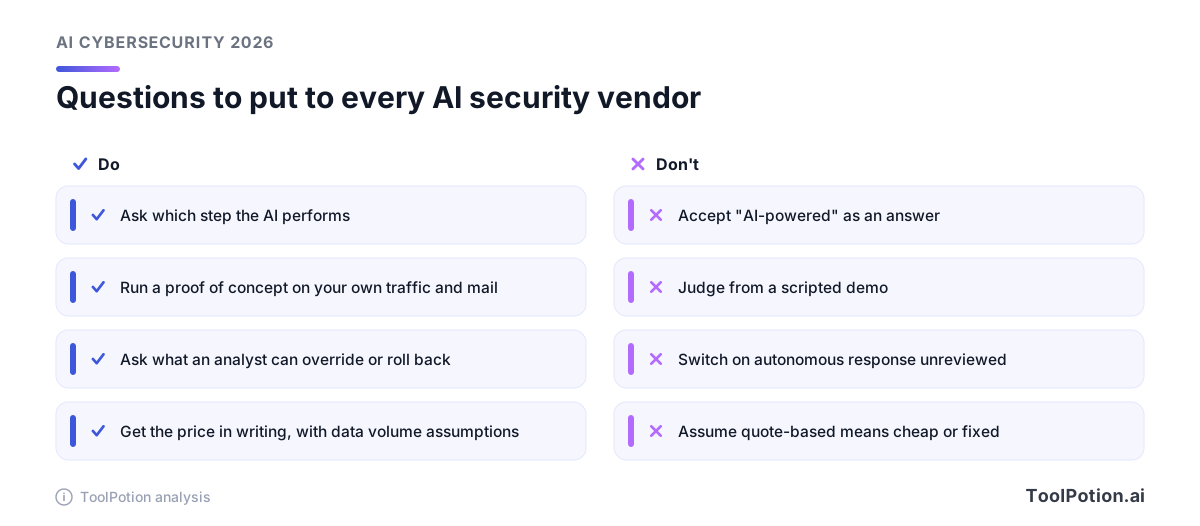
Средняя задача, триаж, — там, где доказательств больше всего, ведь объём алертов — ежедневная боль любой команды безопасности. У обнаружения по аномалиям более долгая история, но и знакомая цена: необычное не значит вредоносное, поэтому настройка не заканчивается никогда. Автономное реагирование стоит проверять строже всего. Когда оно право, оно мощное, а когда нет — дорого обходится, и каждый вендор здесь утверждает, что контроль остаётся за аналитиками. Спросите, как именно этот контроль выглядит.
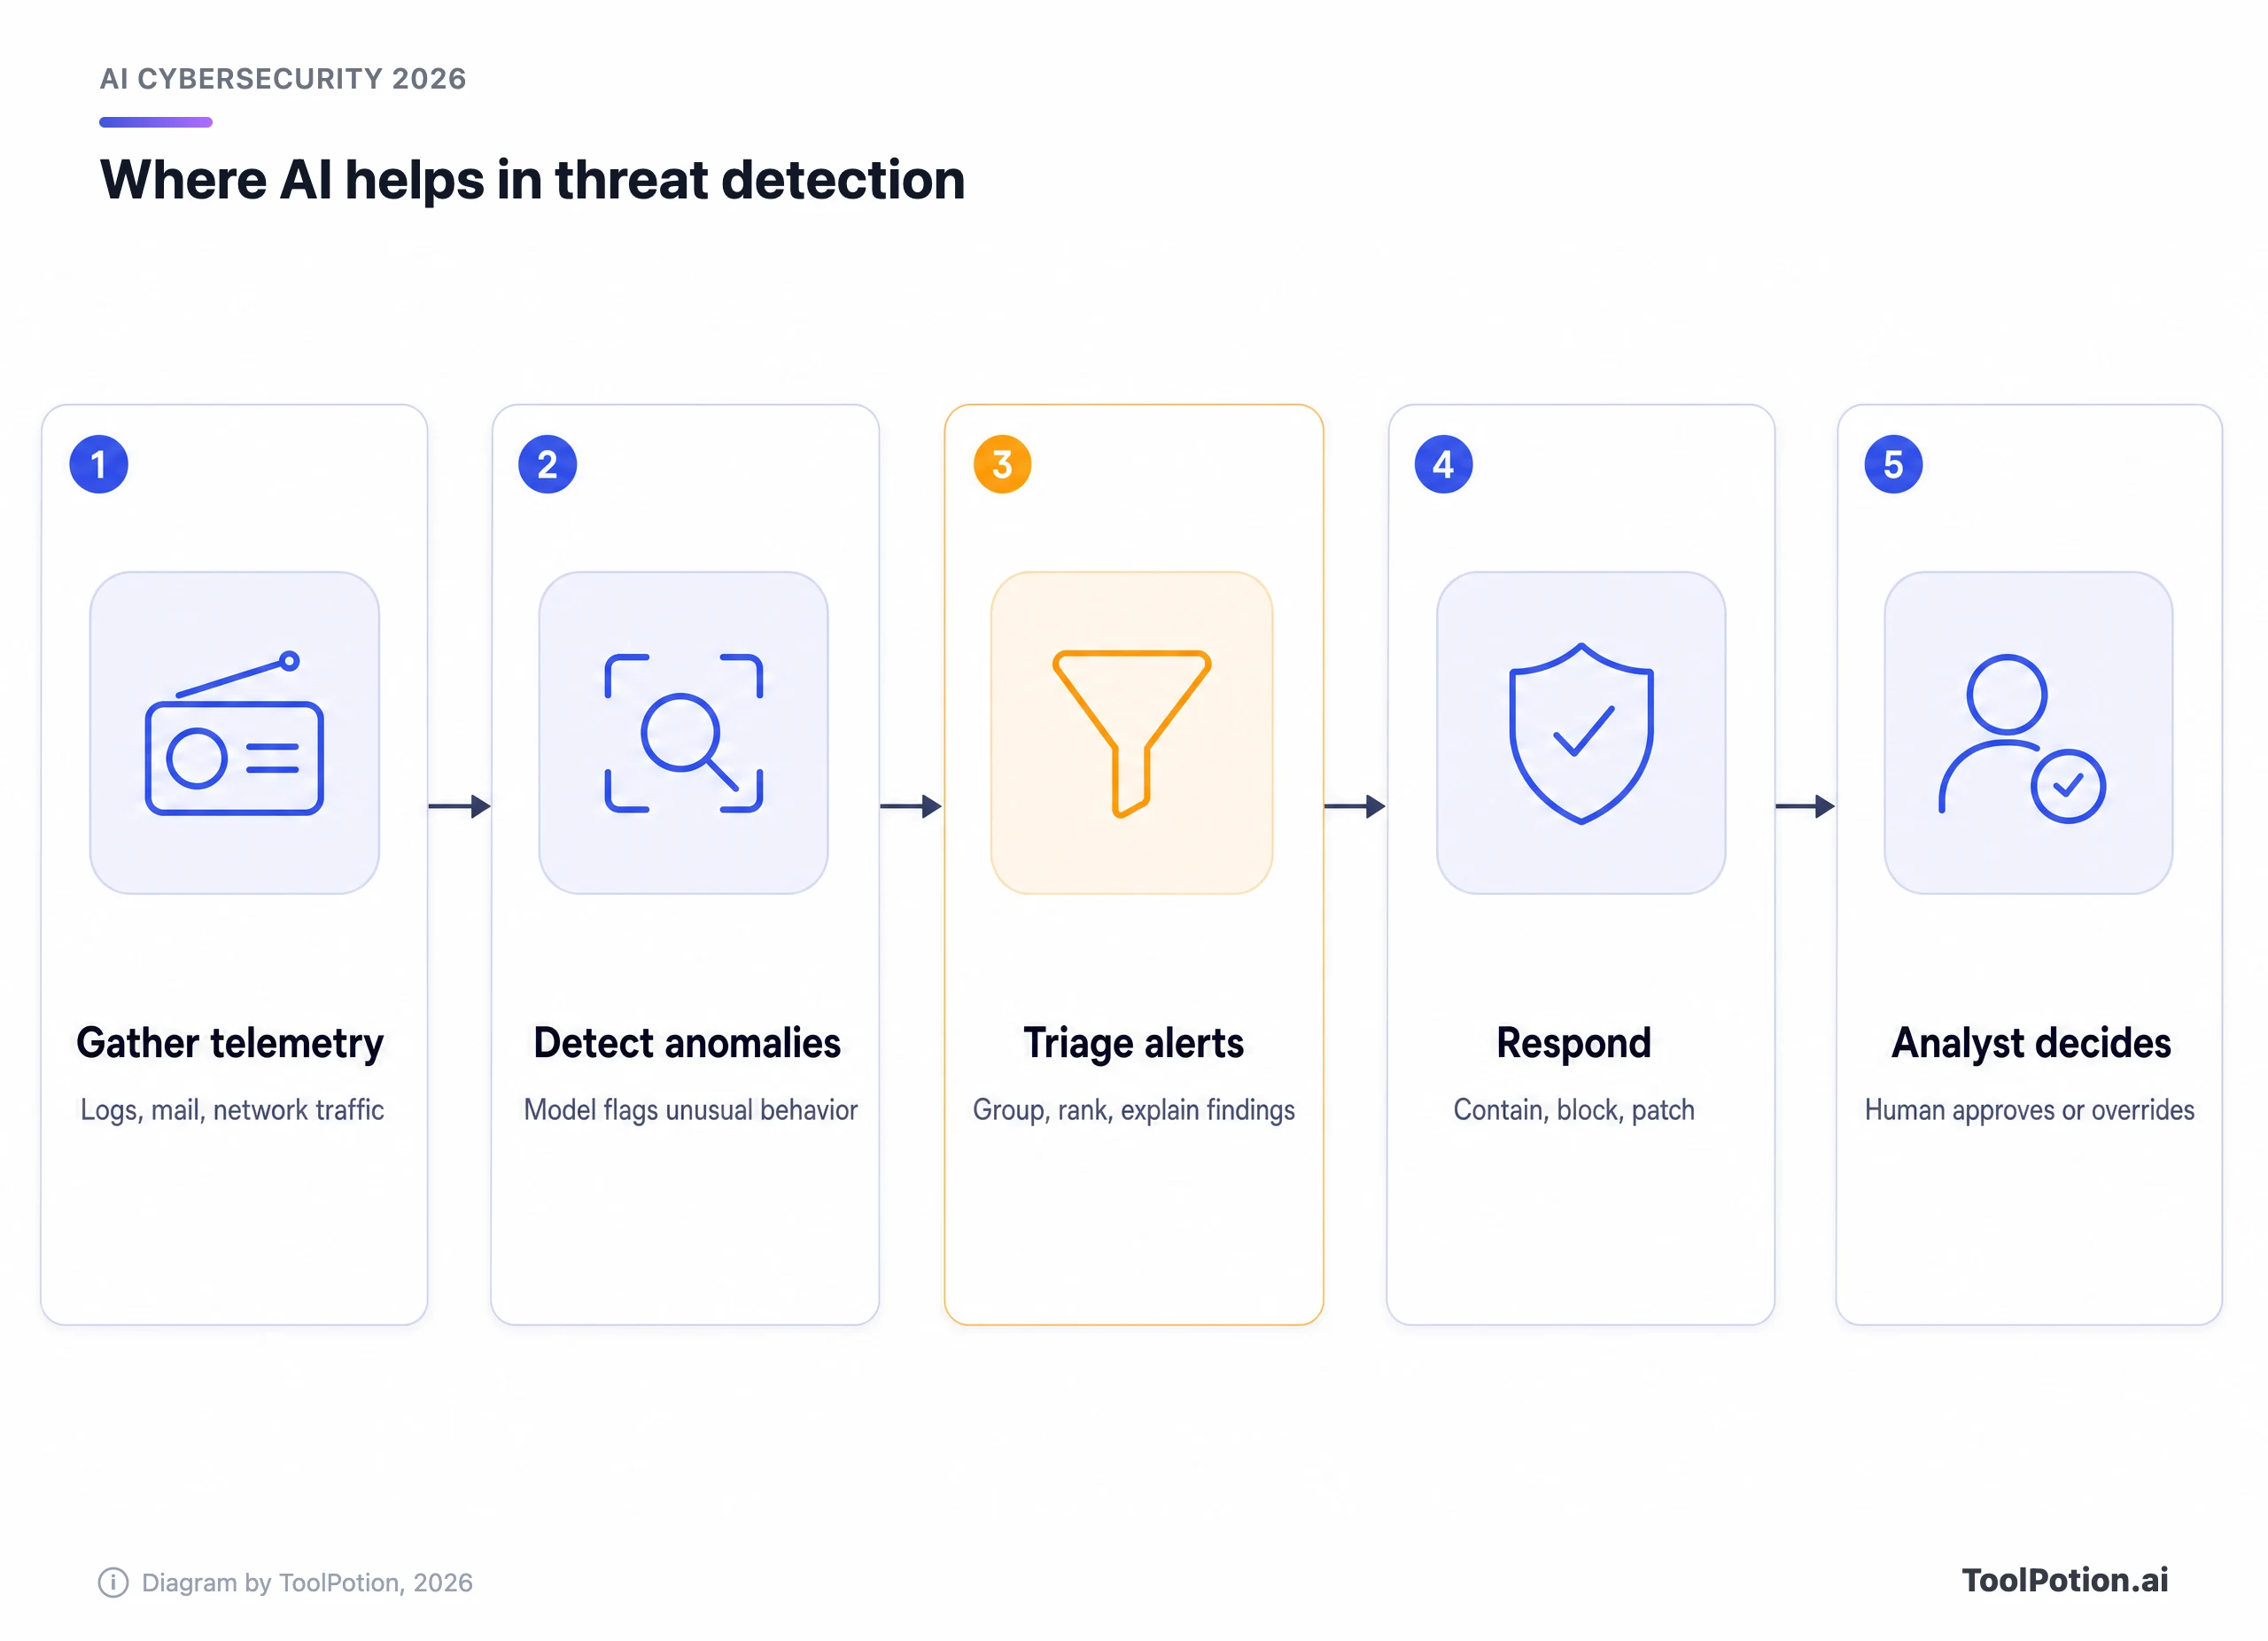
Маркетинговый глянец обычно скапливается в двух местах. Первое — слово «автономный», которое часто означает правило, срабатывающее автоматически, когда оценка модели превышает порог. Второе — заявления об обнаружении без названного источника данных. Вендор, который может сказать, на чём учится (заголовки писем, записи потоков, журналы аудита облака), обычно описывает реальный механизм.
Используйте эту последовательность как проверку. Когда вендор говорит «на базе AI», найдите нужный шаг. Если ответ расплывчатый, вы платите за прилагательное.
Какой уровень защищает каждый инструмент
Стеки безопасности многослойны, и большинство инструментов из этого рейтинга сильны в одном слое и слабее в остальных. Ниже показано, как мы их группируем. Код и AI-приложения вверху: это самый новый и быстрее всего растущий слой. Идентификация и экспозиция внизу, где старые проблемы вроде устаревших привилегий и непропатченных серверов по-прежнему наносят основной ущерб.
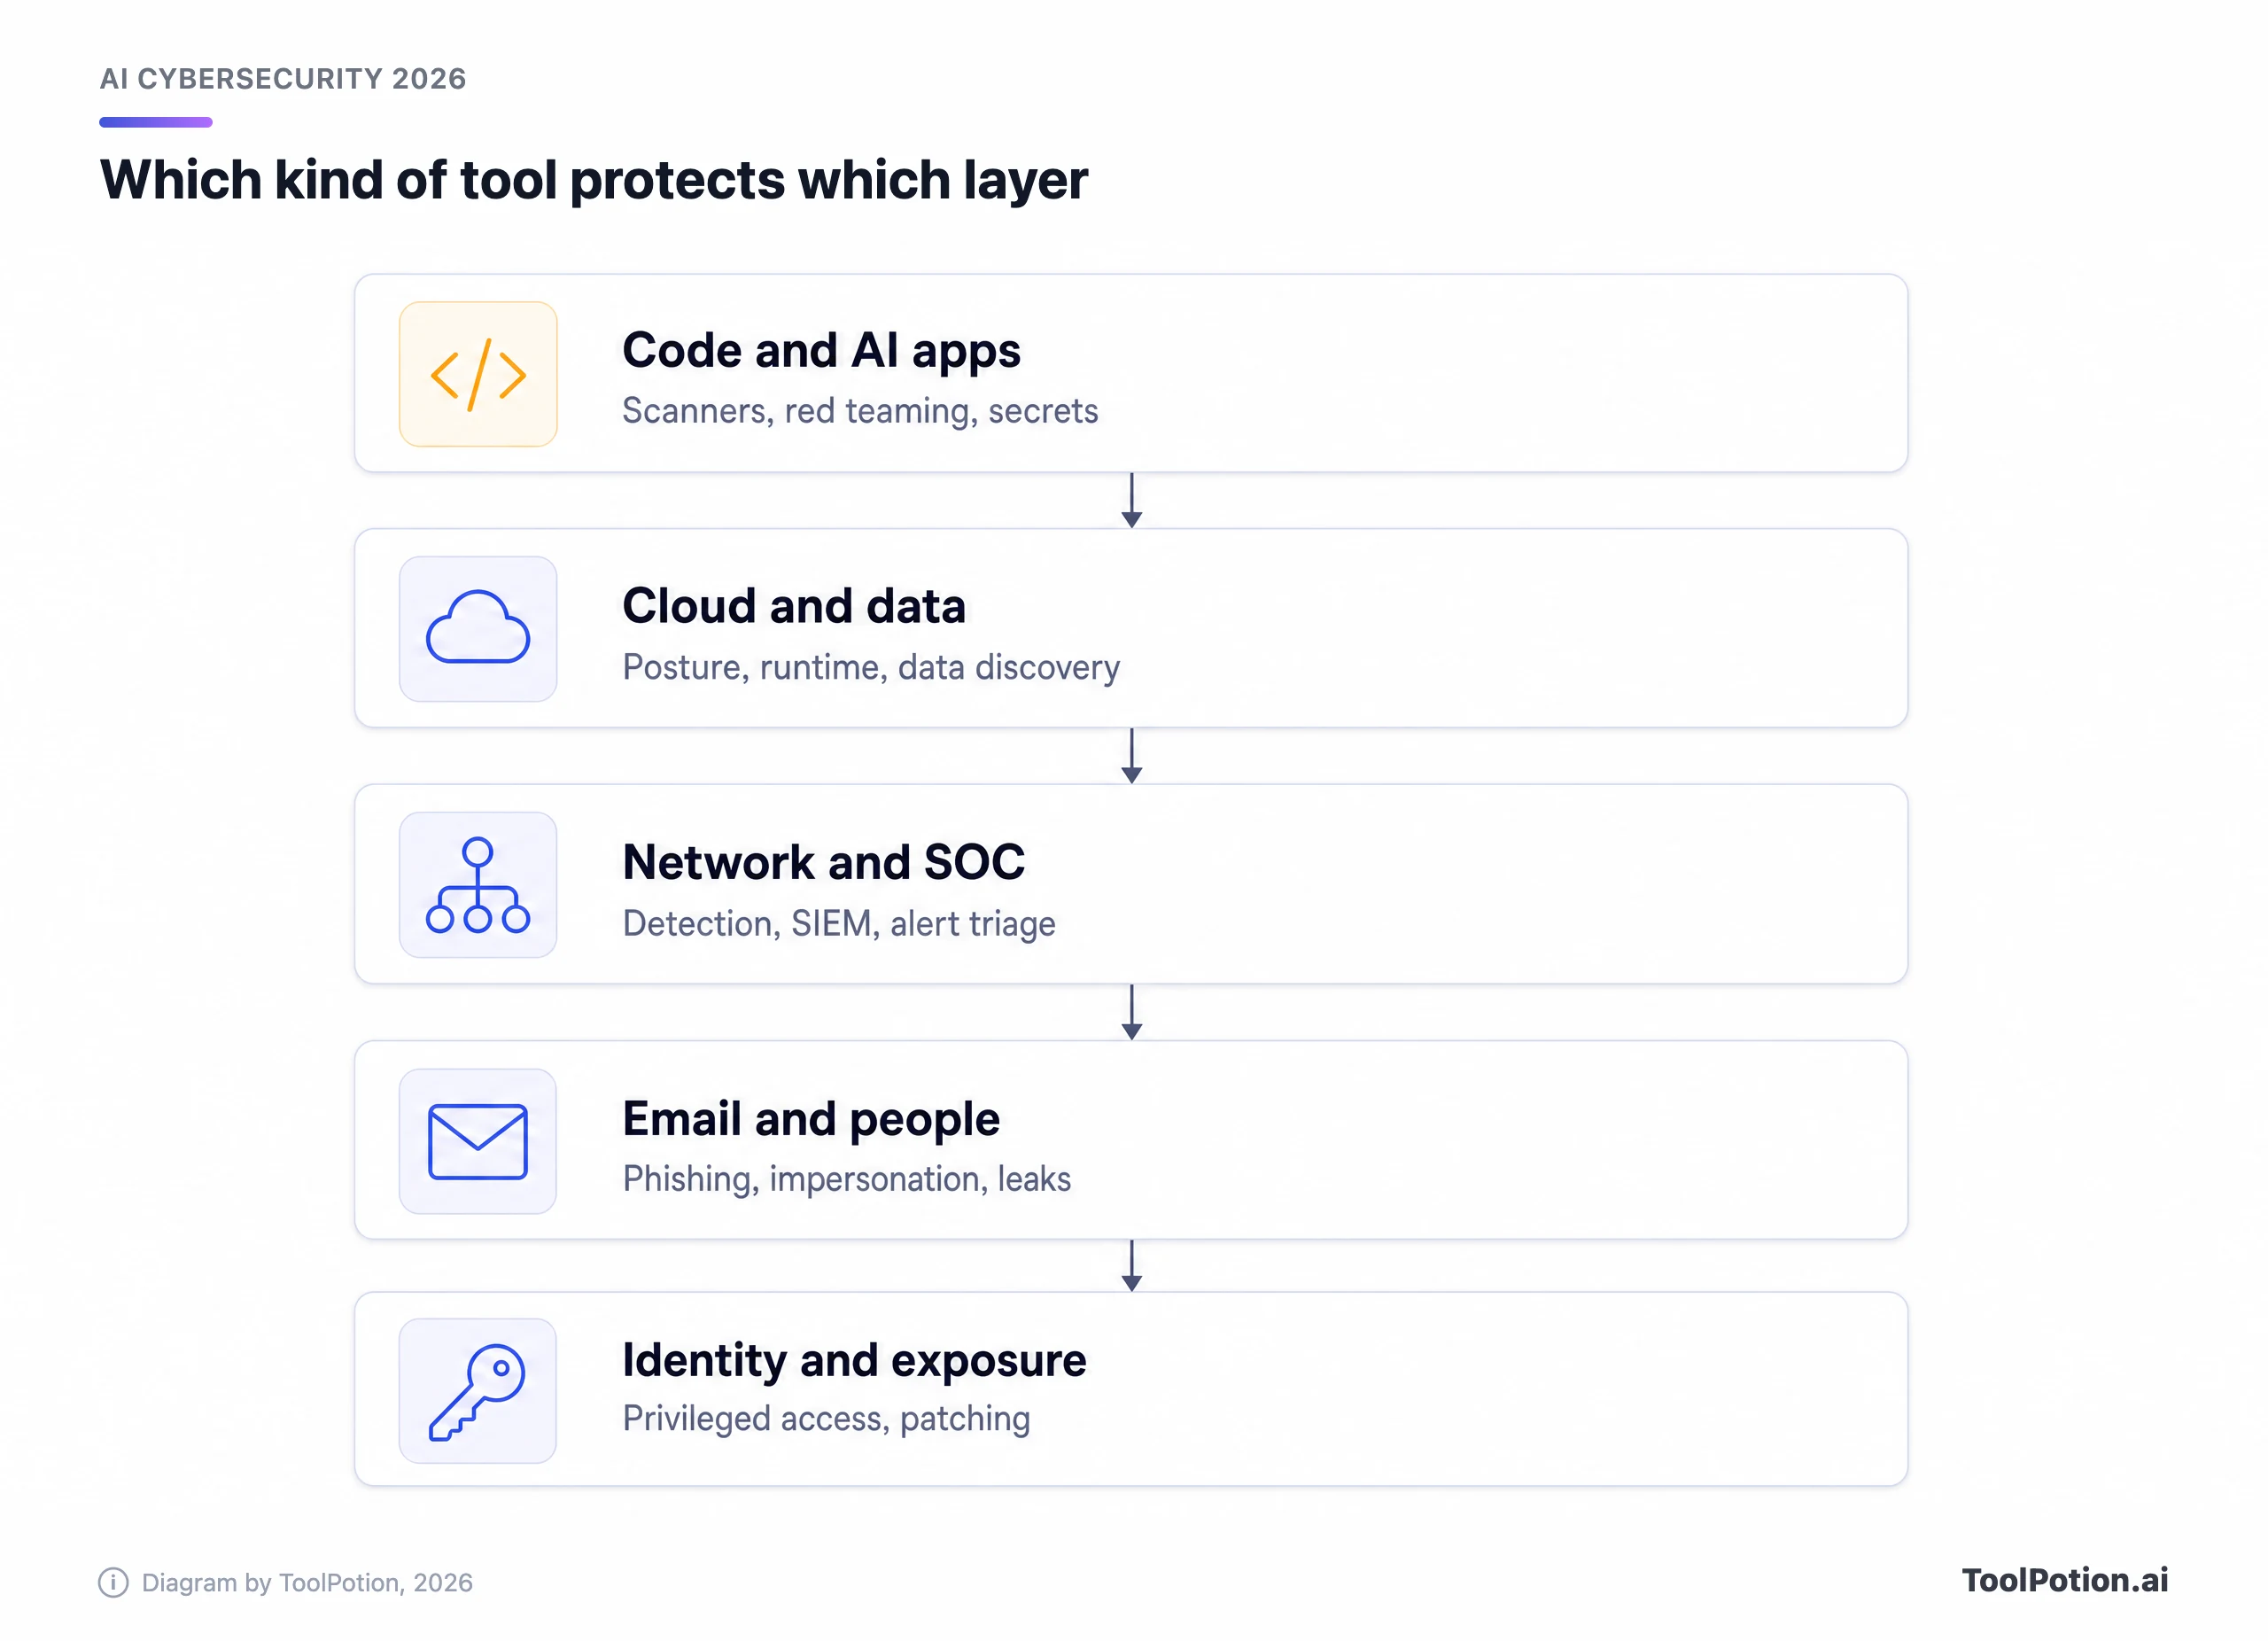
Платформы стирают границы, и Darktrace в частности продаёт решения для сети, почты и облака. Тем не менее покупка по уровням — самый чистый способ не платить дважды за одно и то же покрытие.
Лидеры по уровням
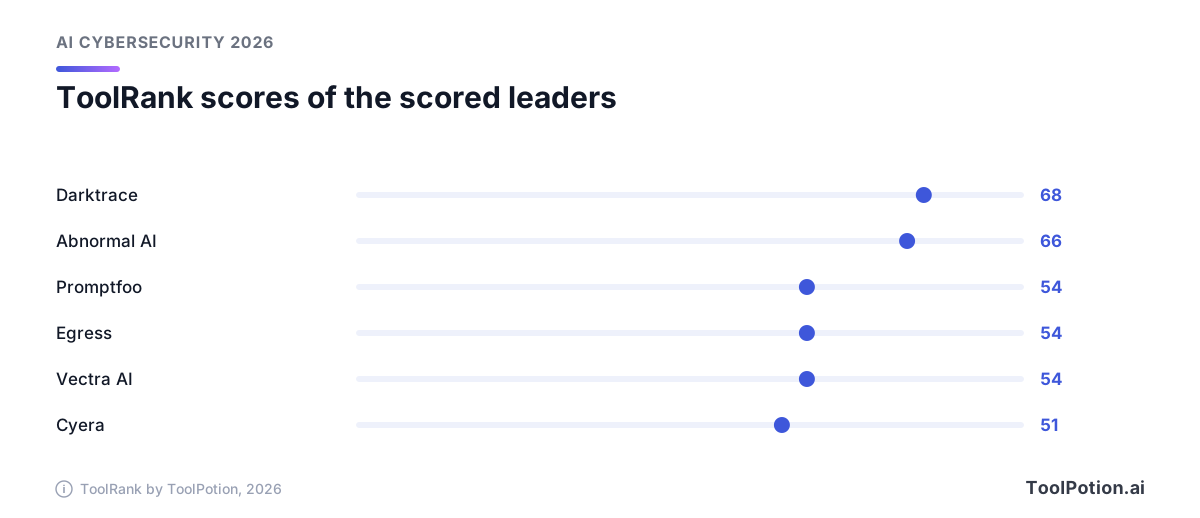
В 2026 году оценку ToolRank имеют лишь некоторые позиции. Где оценка есть, мы её используем, где нет — не сравниваем. На диаграмме показаны шесть инструментов с оценками из топ-25.
Wiz: лучший для облачной безопасности
Wiz — №1 в рейтинге 2026 года, оценки ToolRank пока нет. Он строит единый граф из кода, облака и рантайма, чтобы команда безопасности видела, какая ошибка конфигурации действительно достижима и опасна. Главное предложение — безагентная видимость и приоритизация рисков, а AI в основном занят именно приоритизацией. Подвох — новый владелец. Google говорит, что Wiz останется мультиоблачным, но долгосрочный нейтралитет лучше получить на бумаге, если вы в основном работаете на AWS или Azure. Цены не публикуются.
Darktrace: лучший для самообучающегося обнаружения в сети
Darktrace — №2 с ToolRank 68, сильный уровень. Его Self-Learning AI строит модель нормального поведения для каждой организации, затем помечает и может прерывать отклонения в сети, почте, облаке и операционных технологиях (OT). OT есть и в списке заявленных сценариев, что важно, если у вас заводы или коммунальные сети. Подвох тот же, что у любого движка аномалий: готовьтесь к периоду настройки и непростому разговору о том, какие автоматические действия вы разрешите. Цена по запросу.
Abnormal AI: лучший для атак через почту и идентификацию
Abnormal AI — №3, оценка 66, сильный уровень. Подключается по API к Microsoft 365 и Google Workspace и строит базовый профиль для каждого отправителя и получателя, что подходит для попыток выдать себя за другого, где нет вредоносной ссылки для сканирования. По данным его карточки в рейтинге, им пользуются более 4 500 организаций. Разумное опасение — пересечение с почтовой защитой, за которую вы уже платите Microsoft. Прежде чем решать, что он заменит, прогоните его параллельно на реальной почте.
Qualys: лучший для управления уязвимостями в смешанной инфраструктуре
Qualys — №4, без оценки. Это ветеран (компания основана в 1999 году), а его реальная сила — широта: серверы, конечные устройства, облако и комплаенс в одном реестре активов. История с AI связана с устранением проблем. Продукт TruRisk Eliminate оценивает, насколько вероятно, что патч что-то сломает, опираясь на краудсорсинговые данные о результатах установки патчей, и может автоматически применять малорисковые патчи (Qualys объясняет подход). Учитывая, что эксплуатируемые уязвимости теперь лидируют среди точек входа при взломах, более безопасный путь патчинга — практичное применение AI. Цены не публикуются.
Snyk: лучший для кода, сгенерированного AI
Snyk — №5, без оценки. В 2026 году он переориентировался на ПО, созданное с помощью AI: его продукты Evo управляют coding-агентами и проверяют то, что они пишут. Цены публичные, что для этой категории редкость. Бесплатный тариф Free покрывает 5 проектов, Team стартует от $25 в месяц для до 10 разработчиков, а всё агентное требует корпоративного контракта с кредитной моделью, согласно странице тарифов Snyk. Подвох — разрастание расходов по мере добавления функций. Посчитайте стоимость на каждого активного контрибьютора, прежде чем соглашаться.
Sumo Logic: лучший для триажа алертов в SIEM
Sumo Logic — №6. В его облачном SIEM теперь есть AI-агенты Dojo, а SOC Analyst Agent, вышедший в общий доступ в 2026 году, расследует алерты и выдаёт вердикты с доказательствами. Это тот самый шаг триажа из схемы выше, превращённый в продукт. Заявления самого вендора об ускорении реагирования не проверены, так что тестируйте на вашем наборе алертов. Подойдёт командам, которые и так хотят держать логи и SIEM в одном месте.
Proofpoint: лучший для крупных программ по почте и данным
Proofpoint на №7 — тяжеловес в безопасности, ориентированной на людей. Его нынешнее предложение охватывает почту, инструменты совместной работы, защиту данных и, что нового, безопасность AI-агентов и взаимодействий. Такая широта подходит крупным организациям, которым нужен один вендор, и хуже подходит IT-команде из десяти человек. Готовьтесь к отдельному процессу продаж. Главный почтовый конкурент в рейтинге — Mimecast на №17, и в списке есть оба.
Idira: лучший для привилегированных и машинных идентификаций
Idira — №8. Это наследник CyberArk под крылом Palo Alto Networks, которая описывает его как построенный на наследии CyberArk. Он охватывает привилегированный доступ для людей, рабочих нагрузок и AI-агентов, с доступом just-in-time и управлением секретами. Если ваш сценарий взлома — украденные учётные данные или сервисные аккаунты с избыточными правами, финансировать стоит именно этот слой. Риск переходного периода реален, поэтому спросите про непрерывность поддержки.
Promptfoo: лучший для тестирования собственных AI-приложений
Promptfoo — №9, оценка 54, надёжный уровень. Он выбивается из ряда, потому что атакует ваше AI-приложение раньше злоумышленников: автоматический red teaming на prompt injection, утечки данных и нарушения правил, встроенный в CI/CD. По словам основателей, им пользовались более 350 000 разработчиков, и после сделки с OpenAI он остаётся open source. Это дешёвая точка входа. Открытый вопрос — насколько нейтральным останется инструмент, принадлежащий вендору моделей, когда вы тестируете модели других вендоров.
Aikido Security: лучший бюджетный набор для AppSec
Aikido Security — №11. Он объединяет проверки кода, облака и рантайма в одном дашборде и отсекает шум, чтобы разработчики видели меньше ложных тревог. Согласно странице с ценами, бесплатный тариф Developer покрывает двух пользователей и десять репозиториев, а тариф Basic стоит $300 в месяц. Для стартапа это куда приятнее формы запроса цены. Ограничение — глубина: компании со строгим комплаенсом из него вырастут.
Egress: лучший для ошибок в исходящей почте
Egress занимает №12 с оценкой 54, надёжный уровень. Теперь он часть KnowBe4 и занимается той половиной почтовых рисков, которую другие пропускают: неверные адресаты, случайные утечки и вывод данных, наряду с защитой от фишинга. Это важнее всего для регулируемых отраслей, где работают с чувствительными данными клиентов или пациентов. Цены не указаны.
Vectra AI: лучший для обнаружения и реагирования в сети
Vectra AI — №14, оценка 54, надёжный уровень. Vectra сообщает, что её назвали лидером в Magic Quadrant 2026 от Gartner по обнаружению и реагированию в сети. Это ближайший конкурент Darktrace для SOC-команд, и именно его стоит поставить рядом в пилотный проект. Предложение — помощь в обнаружении и расследовании для команд безопасности, так что сравнивайте его с Darktrace на вашем собственном сетевом трафике.
Лидеры бок о бок
В таблице собрано то, что задокументировано. Сортируйте по месту, уровню или владельцу. «Не указано» значит, что вендор не публикует цену, а не что она высокая.
Как выбрать
Покупатели обычно застревают на двух решениях. Первое — платформа или узкие специалисты. Второе — сравнение продуктов со скрытыми ценами. Консолидация сокращает число консолей и контрактов, но слабый модуль может оказаться в комплекте с сильным. Специализированные решения точнее, но требуют интеграции. Разумный компромисс — одна платформа для самого важного для вас уровня плюс специалист там, где у платформы явный пробел.
Начинайте с уровня, где взлом ударит больнее всего, а не со списка вендоров. Компании, которая живёт в Microsoft 365 и слабо контролирует почту, стоит посмотреть на почтовую защиту раньше, чем на что-то эффектное. У облачного стартапа, выпускающего AI-функции, первая покупка другая. Инструмент ниже проведёт вас через два вопроса.
Три ситуации встречаются часто. Если выделенных аналитиков нет, выбирайте продукты, которые сами делают триаж, и обходите всё, что требует настроенного SIEM. Если SOC есть, спросите, снижает ли инструмент число алертов или просто добавляет новую консоль. Если вы в регулируемой отрасли, проверьте, где хранятся данные и что вендор делает с вашей телеметрией. Наши рейтинги для аналитиков безопасности, IT-менеджеров и DevOps-инженеров пересортировывают тот же набор по ролям.
Вопросы, которые стоит задать каждому вендору
Пилотный проект — единственный честный тест. Дайте двум вендорам одни и те же две недели, одни и те же данные и одних и тех же аналитиков, затем посчитайте, сколько алертов каждый отправил человеку и сколько из них оказались важными. Демо вендоров строятся так, чтобы избежать именно такого сравнения.
Цена — первое препятствие. Большинство вендоров здесь считают по пользователям, объёму данных или активам, поэтому два предложения редко сопоставимы. Фиксируйте допущения письменно.
Для более широкой картины рейтинг «Безопасность и приватность» охватывает инструменты за пределами этой категории, а полный каталог перечисляет всё, что мы здесь отслеживаем.
О ToolRank
ToolRank — независимый рейтинг AI-инструментов от ToolPotion. Место в рейтинге купить нельзя, а оценки и уровни показаны там, где они есть. Все рейтинги смотрите на /en/top или вернитесь к рейтингу Топ-150 AI-инструментов для кибербезопасности.
Растущие и новые имена, за которыми стоит следить
Сразу за топ-25 идёт Orca Security, безагентная облачная платформа на №26, затем Semgrep для сканирования кода на №27. XBOW на №28 и Strix на №32 продают автономное тестирование на проникновение — область, где AI развивается быстро и где стоит задавать жёсткие вопросы про рамки и защитные ограничения.
Внутри топ-25 Cyera на №23 с оценкой 51 (надёжный уровень) специализируется на обнаружении и классификации чувствительных данных. Varonis на №18, Aqua Security на №21 и Checkmarx на №25 — известные имена в защите данных, контейнеров и приложений. Подробно мы их здесь не разбирали, но в расширенном списке им место есть.
Частые вопросы
Какой AI-инструмент для кибербезопасности лучший в 2026 году?
Единого лучшего нет. Wiz лидирует в рейтинге 2026 года по облаку, у Darktrace и Abnormal AI самые высокие оценки ToolRank, а правильный выбор зависит от того, какой уровень вам нужно защитить в первую очередь.
Остаётся ли Wiz независимым?
Нет. Google завершил покупку в 2026 году. По словам Google, Wiz сохраняет бренд и продолжает поддерживать AWS, Azure, Oracle и Google Cloud.
Сколько стоят AI-инструменты для кибербезопасности?
Большинство продаётся по запросу, поэтому публичных цен на Wiz, Darktrace, Abnormal AI и Qualys нет. У Snyk указаны тариф Free и Team от $25 в месяц, у Aikido — бесплатный уровень и Basic за $300 в месяц.
Заменяет ли AI аналитика по безопасности?
По имеющимся данным — нет. AI сокращает время триажа и расследования, но вендоры описывают, что аналитики подтверждают или отменяют действия. С подозрением относитесь к любым заявлениям о полностью автономной безопасности.
Что небольшой команде купить в первую очередь?
Выберите уровень, где сегодня самые слабые средства контроля. У многих небольших команд это почта, затем сканирование кода. Бесплатные тарифы Snyk и Aikido позволяют попробовать уровень кода без оформления закупки.
В чём разница между обнаружением и триажем?
Обнаружение решает, что что-то выглядит неправильно. Триаж решает, какой из множества подозрительных сигналов заслуживает внимания человека в первую очередь.