Описание
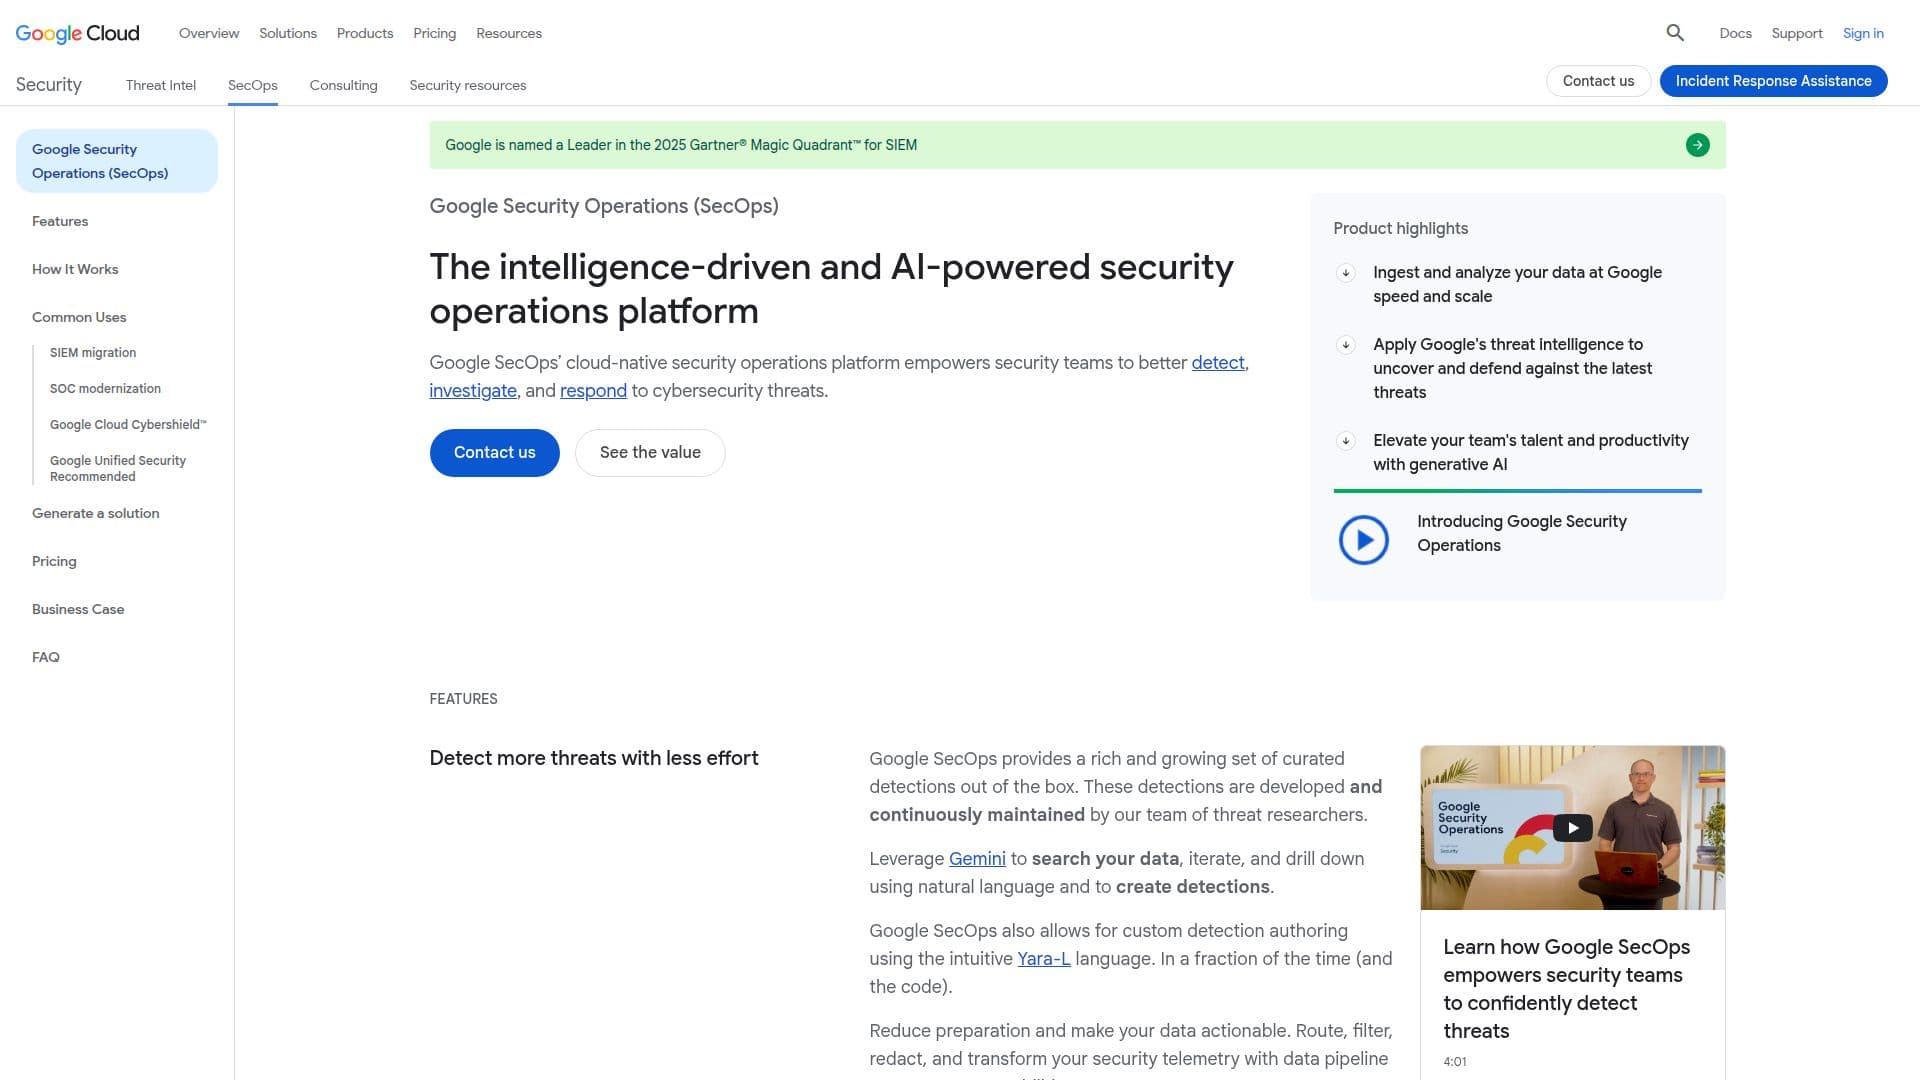
Google Security Operations, ранее известный как Chronicle, является комплексной платформой безопасности, разработанной для повышения возможностей команд безопасности. Она использует скорость, масштаб и интеллект Google, чтобы позволить командам более эффективно обнаруживать, расследовать и реагировать на угрозы. Платформа предлагает единый опыт работы с управлением информацией и событиями безопасности (SIEM), оркестрацией безопасности, автоматизацией и реагированием (SOAR) и разведкой угроз, что способствует лучшему обнаружению, расследованию и реагированию.
Читать далее
Платформа позволяет пользователям загружать и анализировать данные с помощью скорости и масштаба Google, применяя разведку угроз Google для выявления и защиты от последних угроз. Она повышает продуктивность команды с помощью генеративного ИИ, позволяя быстрее обнаруживать угрозы с меньшими усилиями, предоставляя правильный контекст для расследований и обеспечивая быстрое и точное реагирование.
Google Security Operations включает различные пакеты на основе загрузки данных, с одним годом хранения телеметрии безопасности без дополнительной платы. Стандартный пакет включает основные возможности SIEM и SOAR, поддерживая до 1,000 одноразовых и 75 многоразовых правил. Пакет Enterprise расширяет поддержку до неограниченного числа сред и включает возможности аналитики поведения пользователей и сущностей (UEBA).
Пакет Enterprise Plus предлагает расширенные функции, включая движок обнаружения, поддерживающий до 3,500 одноразовых правил и 200 многоразовых правил, а также полный доступ к Google Threat Intelligence, который включает Mandiant и VirusTotal. Этот пакет также предоставляет расширенные возможности фильтрации, редактирования, преобразования и маршрутизации для управления потоками данных.
Google Security Operations предназначен для команд безопасности, стремящихся модернизировать свой Центр операций безопасности (SOC) и улучшить свои возможности киберзащиты. Он подходит для организаций любого размера, предлагая масштабируемые решения для удовлетворения разнообразных потребностей в безопасности. Интеграция платформы с сервисами Google Cloud обеспечивает бесшовную работу и улучшенную безопасность.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияНа основе пакетов
- РазвёртываниеОблако
- ПлатформыВеб
Основные функции Google Security Operations
Единый опыт работы с SIEM и SOAR
Загрузка данных с помощью скорости и масштаба Google
Генеративный ИИ для повышения продуктивности
Применение разведки угроз
Хранение телеметрии безопасности в течение 12 месяцев
Расширенный движок обнаружения
Аналитика поведения пользователей и сущностей
Полный доступ к Google Threat Intelligence
Как использовать Google Security Operations?
Настройка: Настройте загрузку данных и правила обнаружения угроз
Использование: Мониторьте угрозы и проводите расследования
Оптимизация: Используйте генеративный ИИ для повышения продуктивности
Реагирование: Реализуйте автоматизированные действия реагирования
Варианты использования Google Security Operations
- Обнаружение угроз
- Расследование безопасности
- Модернизация SOC
- Загрузка данных
- Разведка угроз