Описание
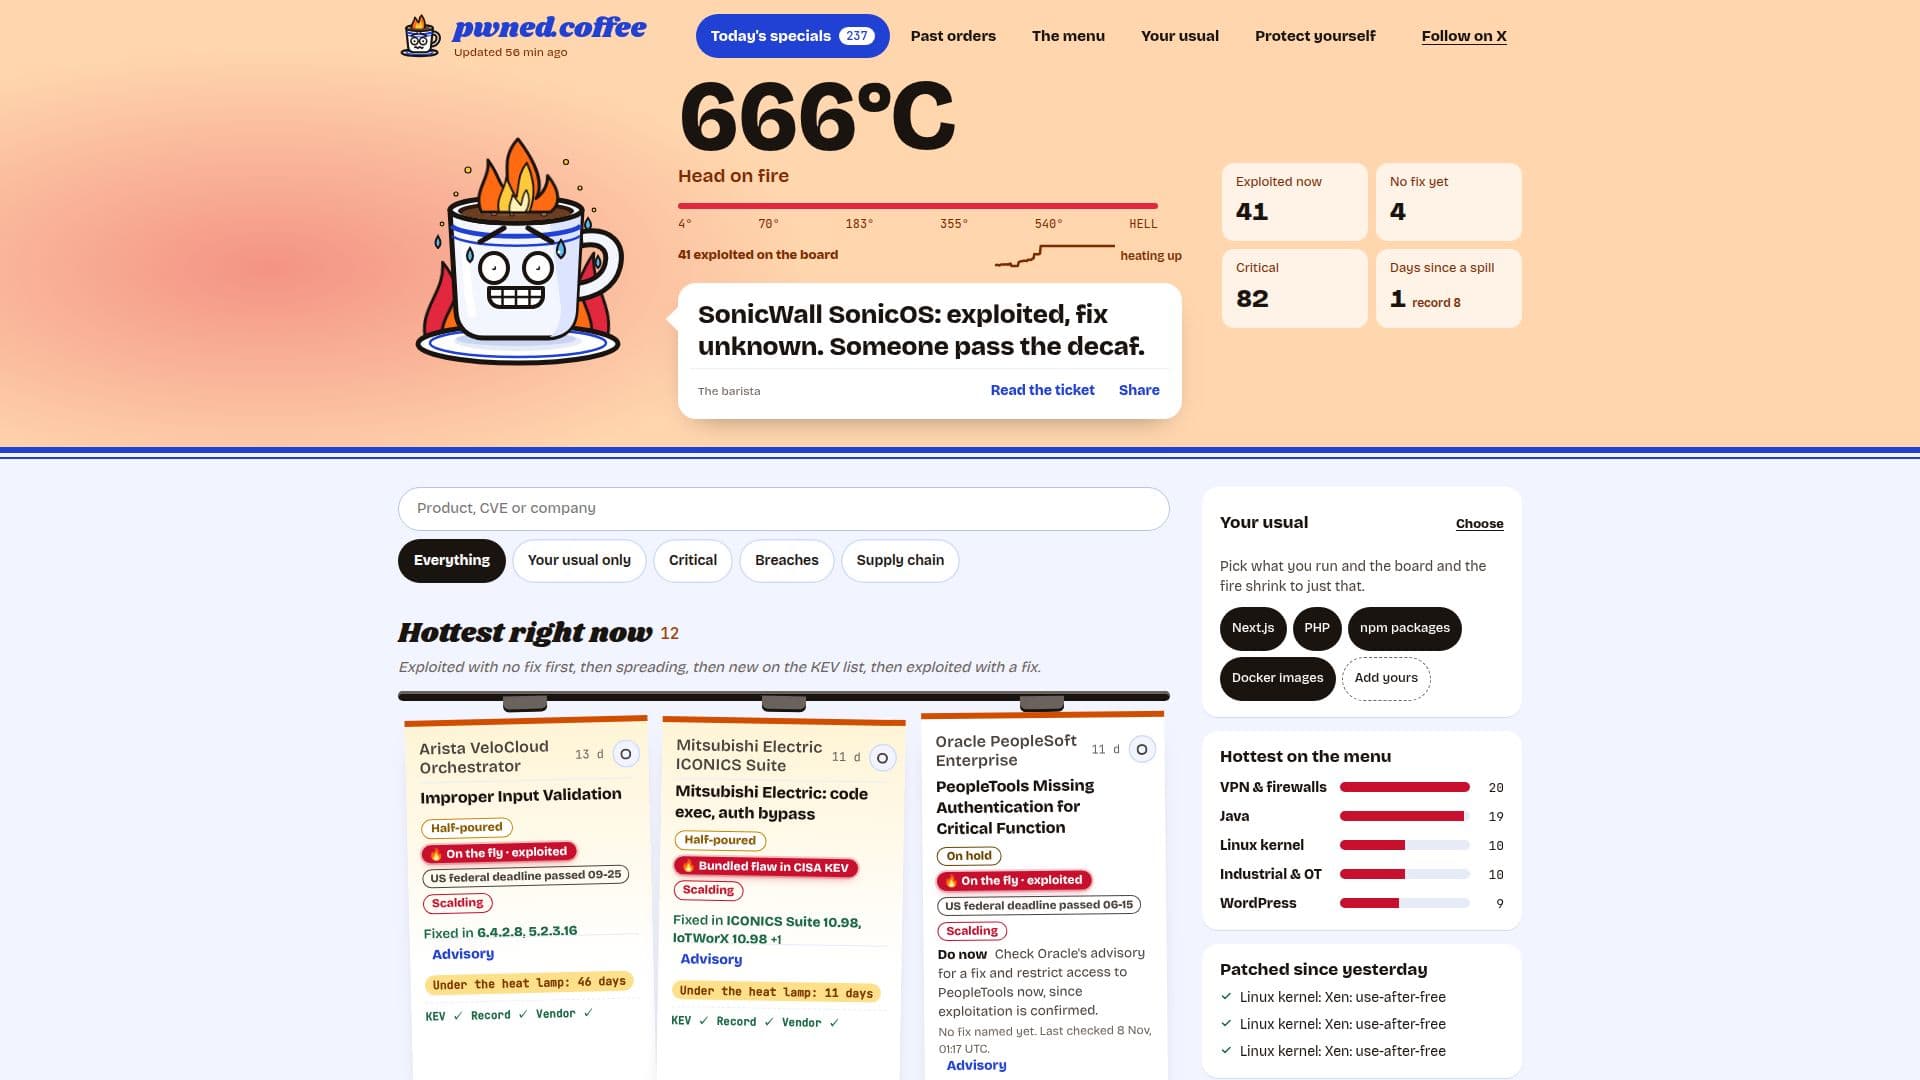
pwned.coffee — это комплексная платформа, предназначенная для информирования пользователей о текущих инцидентах безопасности, уязвимостях и утечках данных. Сервис обновляется каждый час, агрегируя информацию из широкого спектра источников, включая каталог известных уязвимостей CISA (KEV), критические советы по безопасности GitHub, записи CVE, советы поставщиков и 29 новостных лент от редакций, исследовательских групп и поставщиков.
Читать далее
Основная функциональность платформы заключается в отслеживании инцидентов безопасности по мере их возникновения, с указанием затронутых систем, доступности исправлений, версий, которые решают проблему, и источника новостей. Используется языковая модель для группировки связанных отчетов в единые инциденты и генерации кратких резюме. Номера версий и CVE отображаются только при явном указании источника.
pwned.coffee присваивает уровень серьезности на основе оценки CVSS самой серьезной CVE, связанной с тикетом, приоритизируя оценку NVD, затем записи CVE (поставщика или CISA). Если CVSS недоступна, используется рейтинг GitHub или вручную оцененная оценка из советов поставщиков. Каждый тикет четко указывает свой источник для прозрачности.
Новостные истории добавляются на панель после подтверждения официальными заявлениями компаний, подачами, советами, первичными исследованиями, CVE или двумя независимыми источниками. Платформа различает серьезность ошибки и статус ее эксплуатации, перечисляя как критические ошибки без известных атак, так и эксплуатируемые ошибки с более низкими оценками. Инциденты остаются на доске «специальные предложения сегодня» до тех пор, пока активно меняются, переходя в «прошлые заказы» после спокойной недели, если полностью исправлены, или оставаясь до месяца, если полное исправление все еще ожидается.
Помимо панели мониторинга, pwned.coffee предлагает различные варианты доступа к данным, включая JSON-ленты (`incidents.json`, `changes.json`), RSS-ленты и файлы `llms.txt`, которые можно фильтровать по конкретным технологическим стекам (например, `nextjs`, `php`, `npm`). Доступны интеграции для Slack и Make, а также сервер MCP для агентов и действие GitHub для CI/CD. Сервис подчеркивает конфиденциальность, храня только адреса электронной почты, выбранные стеки и случайный токен для уведомлений, при этом все данные удаляются при отмене подписки. Явно указывается, что это не является советом по безопасности, и пользователи всегда должны консультироваться с советами поставщиков.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияБесплатно
- РазвёртываниеОблако
- ПлатформыВеб
Основные функции pwned.coffee
Обновления инцидентов безопасности каждый час
Живая панель эксплуатируемых уязвимостей
Отслеживание статусов патчей и исправленных версий
Практические советы по устранению
Интеграция с каталогом CISA KEV
Интеграция с советами по безопасности GitHub
Агрегация записей CVE
Мониторинг советов поставщиков
Агрегация новостных лент (29 источников)
Языковая модель для группировки инцидентов и резюмирования
Оценка серьезности на основе CVSS
Указание статуса эксплуатации (например, 'Эксплуатируется в CISA KEV')
Исторические данные о утечках (последние 12 месяцев)
Ленты, специфичные для стека (например, npm, Next.js)
RSS и JSON-данные
Интеграции с Slack и Make
Действие GitHub для CI/CD
Уведомления по электронной почте для выбранных стеков
Как использовать pwned.coffee?
Просмотр инцидентов: посетите главную страницу pwned.coffee, чтобы увидеть живую панель инцидентов безопасности, классифицированных по статусу, например, 'в настоящее время эксплуатируется' или 'исправления еще нет'.
Фильтрация по стеку: используйте функцию 'Показать только мой стек' или добавьте `?stack=` к данным (например, `/menu/nextjs.json?stack=nextjs,php`), чтобы отфильтровать инциденты, относящиеся к вашему технологическому стеку.
Понимание деталей инцидента: нажмите на любой инцидент, чтобы увидеть подробную информацию, включая CVE, оценки CVSS, статус эксплуатации, затронутые версии, исправленные версии и прямые ссылки на советы.
Предпринимайте действия: следуйте рекомендациям 'Сделать сейчас', предоставленным для каждого инцидента, которые обычно включают проверку советов поставщиков и ограничение доступа к затронутым системам.
Интеграция данных: используйте предоставленные JSON, RSS или `llms.txt` ленты для интеграции данных о инцидентах безопасности в ваши собственные инструменты мониторинга, агенты или CI/CD.
Настройка уведомлений: подпишитесь на уведомления по электронной почте, чтобы получать уведомления о новых инцидентах, относящихся к вашим выбранным технологическим стеках.
Варианты использования pwned.coffee
- Мониторинг уязвимостей в реальном времени
- Приоритизация управления патчами
- Ответ на инциденты безопасности
- Осведомленность разработчиков о безопасности
- Интеграция безопасности в CI/CD
- Исследования и анализ безопасности
- Безопасность технологического стека
- Автоматизированные уведомления о безопасности