Описание
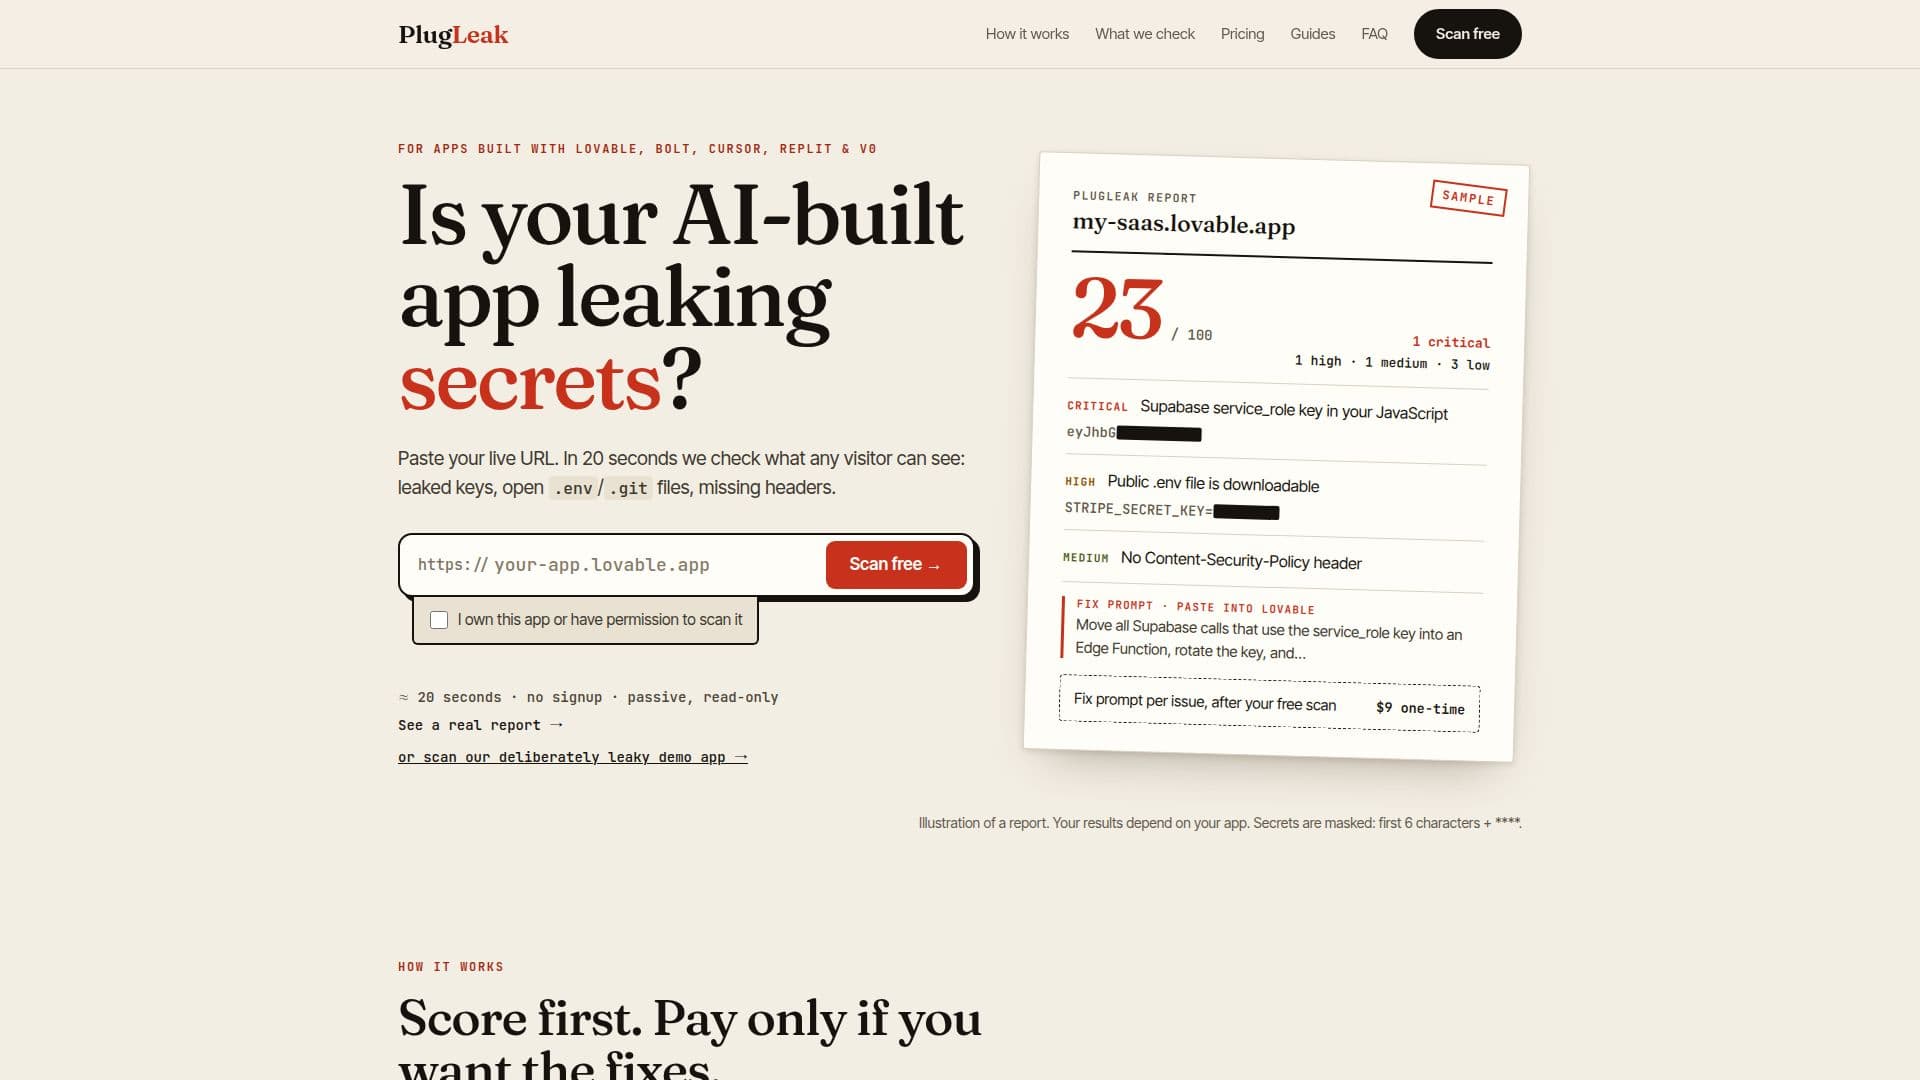
PlugLeak предоставляет специализированную службу сканирования безопасности, предназначенную для приложений, созданных с использованием платформ разработки ИИ, таких как Lovable, Bolt, Cursor, Replit и v0. Основное предложение — это быстрое, бесплатное 20-секундное сканирование, которое выполняет пассивную проверку публично доступных элементов живого приложения. Этот процесс имитирует GET-запросы, которые делает стандартный браузер посетителя, плюс специфические запросы к /.env и /.git/config, без входа в систему, отправки форм или запросов к базам данных.
Читать далее
Сканер тщательно ищет критические уязвимости, включая утечку API-ключей (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase), открытые ключи `service_role` Supabase, публично доступные файлы конфигурации .env и .git, а также отсутствие основных заголовков безопасности, таких как Content-Security-Policy, Strict-Transport-Security и X-Frame-Options. Он также проверяет перенаправление HTTPS и действительность SSL-сертификата. Все обнаруженные секреты немедленно маскируются (первые 6 символов + ****) перед сохранением в отчете, что гарантирует, что полные ключи никогда не сохраняются.
По завершении пользователи получают оценку безопасности из 100. Предоставление адреса электронной почты разблокирует полный список проблем, подробно описывающий каждую находку, ее местоположение и замаскированные доказательства. Для тех, кто ищет немедленное исправление, PlugLeak предлагает платные «Отчеты об исправлениях». Единовременная оплата в размере 9 долларов предоставляет подсказки для исправления в формате копирования и вставки, адаптированные для Lovable, Bolt или Cursor, направляя разработчиков, что нужно изменить и как проверить исправление. Опция за 29 долларов включает 10 отчетов об исправлениях, позволяя повторные сканирования после развертываний.
PlugLeak подчеркивает свою безопасность для живых производственных приложений, утверждая, что он выполняет только пассивные проверки и никогда не пытается использовать уязвимости. Это не полный аудит безопасности, а автоматическая проверка распространенных, дорогостоящих ошибок, которые могут привести к утечкам данных. Сервис идеально подходит для разработчиков и команд, использующих ИИ-инструменты, которым нужен быстрый и надежный способ выявления и устранения уязвимостей, доступных для общественности, прежде чем они будут использованы.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияFreemium
- РазвёртываниеОблако
- ПлатформыВеб
Основные функции PlugLeak
Бесплатное 20-секундное сканирование безопасности для живых приложений
Обнаруживает утечку API-ключей (Stripe, OpenAI, Anthropic, AWS, GitHub, Supabase)
Идентифицирует открытые ключи service_role Supabase
Проверяет наличие публично доступных файлов .env и .git
Сканирует на отсутствие заголовков безопасности (CSP, HSTS, X-Frame-Options и др.)
Проверяет перенаправление HTTPS и действительность SSL-сертификата
Предоставляет оценку безопасности из 100
Предлагает подробные списки проблем с замаскированными доказательствами (после предоставления электронной почты)
Включает подсказки для исправления в формате копирования и вставки для приложений Lovable, Bolt и Cursor (платная функция)
Поддерживает повторные сканирования после развертываний с кредитными пакетами
Пассивный метод сканирования, безопасный для производственных сред
Не выполняет вход, не отправляет формы и не запрашивает базы данных во время бесплатного сканирования
Маскирует все обнаруженные секреты перед хранением
Предлагает бесплатные руководства для самостоятельного устранения
Идентифицирует запросы с «PlugLeakScanner» User-Agent в логах
Как использовать PlugLeak?
Вставьте URL: Введите живой URL вашего приложения, созданного с помощью ИИ.
Запустите сканирование: Подтвердите право собственности или разрешение на сканирование приложения.
Получите оценку: Получите немедленную оценку безопасности из 100.
Просмотрите проблемы: Введите свою электронную почту, чтобы разблокировать полный список выявленных проблем безопасности и замаскированные доказательства.
Получите исправления (по желанию): Купите отчет об исправлениях для подсказок в формате копирования и вставки, адаптированных для Lovable, Bolt или Cursor, чтобы решить проблемы.
Проверьте исправления: Используйте предоставленные рекомендации, чтобы изменить ключи и убедиться, что уязвимости устранены.
Варианты использования PlugLeak
- Проверка безопасности перед развертыванием
- Оценка уязвимостей после развертывания
- Обучение безопасности разработчиков
- Соблюдение норм и снижение рисков
- Быстрая обратная связь по безопасности
- Укрепление безопасности ИИ-инструментов