Описание
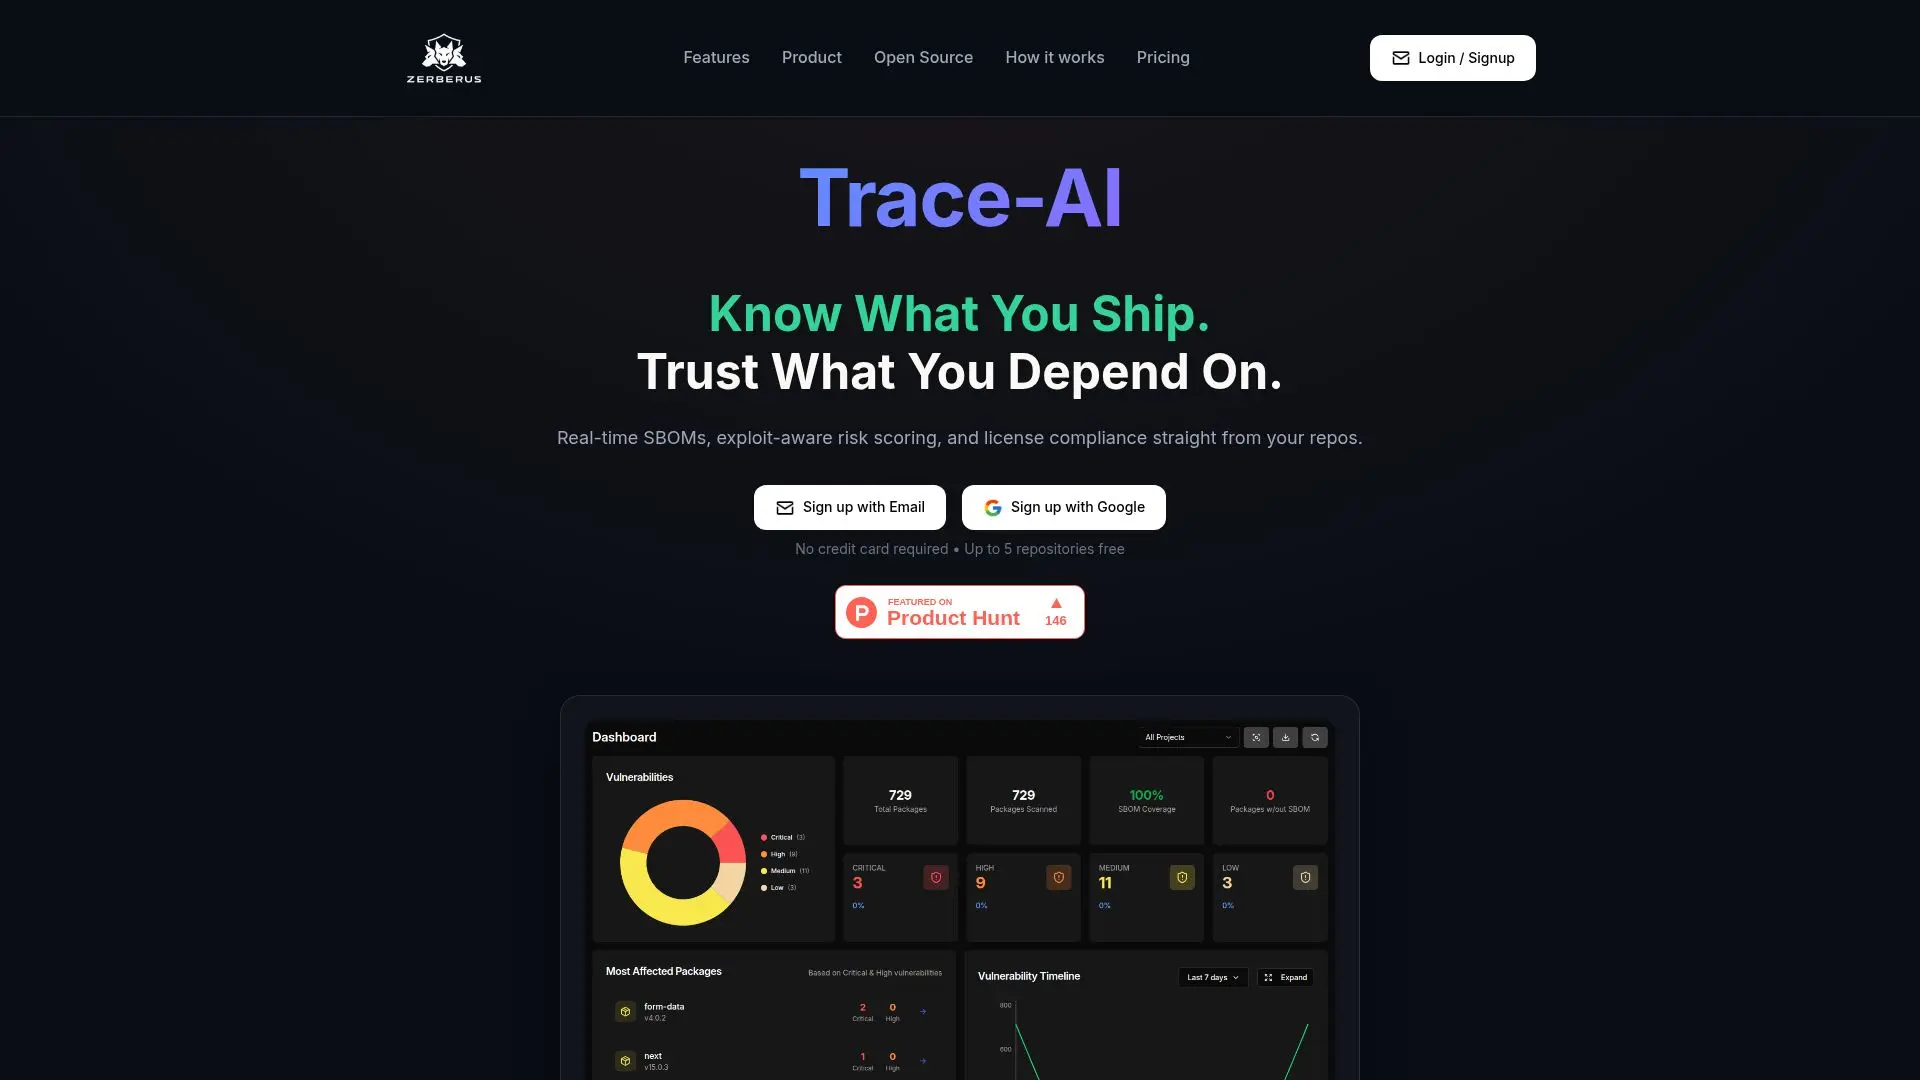
Trace-AI от Zerberus — это инструмент безопасности цепочки поставок программного обеспечения, который помогает вам понимать, что вы отправляете, и доверять тому, на что вы полагаетесь. Он подключается к вашим репозиториям GitHub или GitLab и генерирует актуальные Счета на программное обеспечение (SBOM) в форматах CycloneDX и SPDX, отслеживая прямые и транзитивные зависимости непрерывно по мере изменения вашего кода.
Читать далее
Помимо генерации SBOM, Trace-AI выходит за рамки простых списков CVE с помощью сканирования с учетом эксплуатации, которое приоритизирует уязвимости, которые действительно могут быть использованы, чтобы вы могли сначала устранить реальные риски с полным контекстом. Он мгновенно идентифицирует лицензии copyleft, такие как GPL и LGPL, чтобы избежать неприятных сюрпризов во время корпоративного обзора, и отслеживает поставщиков наряду с зависимостями кода, включая API, SDK, истечение SLA и историю нарушений. Панель управления показывает критические, высокие, средние и низкие уровни воздействия в одном месте, и каждый пакет, CVE и версия видны без черного ящика. Он сопоставляет данные SBOM с нормативными рамками, такими как ISO 27001, SOC 2, PCI-DSS, HIPAA и GDPR, и экспортирует доказательства, готовые к аудиту, в формате CycloneDX, SPDX или JSON.
Trace-AI подчеркивает прозрачность с открытым исходным кодом: его основная логика классификации ZSBOM является публичной и подлежит аудиту, проверки политик публикуются в виде forkable YAML или JSON, а оценка рисков, сопоставление лицензий и пороги поставщиков редактируемы. Он анализирует только манифесты зависимостей и файлы блокировок, никогда не ваш исходный код, и может быть запущен локально. Первые 5 репозиториев бесплатны, без необходимости в кредитной карте.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияФримиум
- РазвёртываниеОблако, На своём сервере
- ПлатформыВеб
Основные функции Trace-AI
Генерация актуальных SBOM в форматах CycloneDX и SPDX из CI
Отслеживание прямых и транзитивных зависимостей в различных экосистемах
Оценка уязвимостей с учетом эксплуатации, выходящая за рамки списков CVE
Обнаружение соблюдения лицензий для GPL, LGPL и других лицензий copyleft
Видимость поставщиков, включая API, SDK, истечение SLA и историю нарушений
Сопоставление с нормативными рамками ISO 27001, SOC 2, PCI-DSS, HIPAA и GDPR
Открытая, подлежащая аудиту логика ZSBOM и forkable policy-as-code
Экспорт, готовый к аудиту, в форматах CycloneDX, SPDX и JSON
Как использовать Trace-AI?
Подключите: Свяжите ваш репозиторий GitHub или GitLab.
Сканируйте: Позвольте Trace-AI проанализировать зависимости и сгенерировать актуальный SBOM.
Мониторьте: Отслеживайте уязвимости, лицензии и поставщиков на одной панели управления.
Экспортируйте: Генерируйте отчеты, готовые к аудиту, в форматах CycloneDX, SPDX или JSON.
Варианты использования Trace-AI
- Видимость цепочки поставок
- Приоритизация уязвимостей
- Соблюдение лицензий
- Готовность к аудиту
- Отслеживание рисков поставщиков