Описание
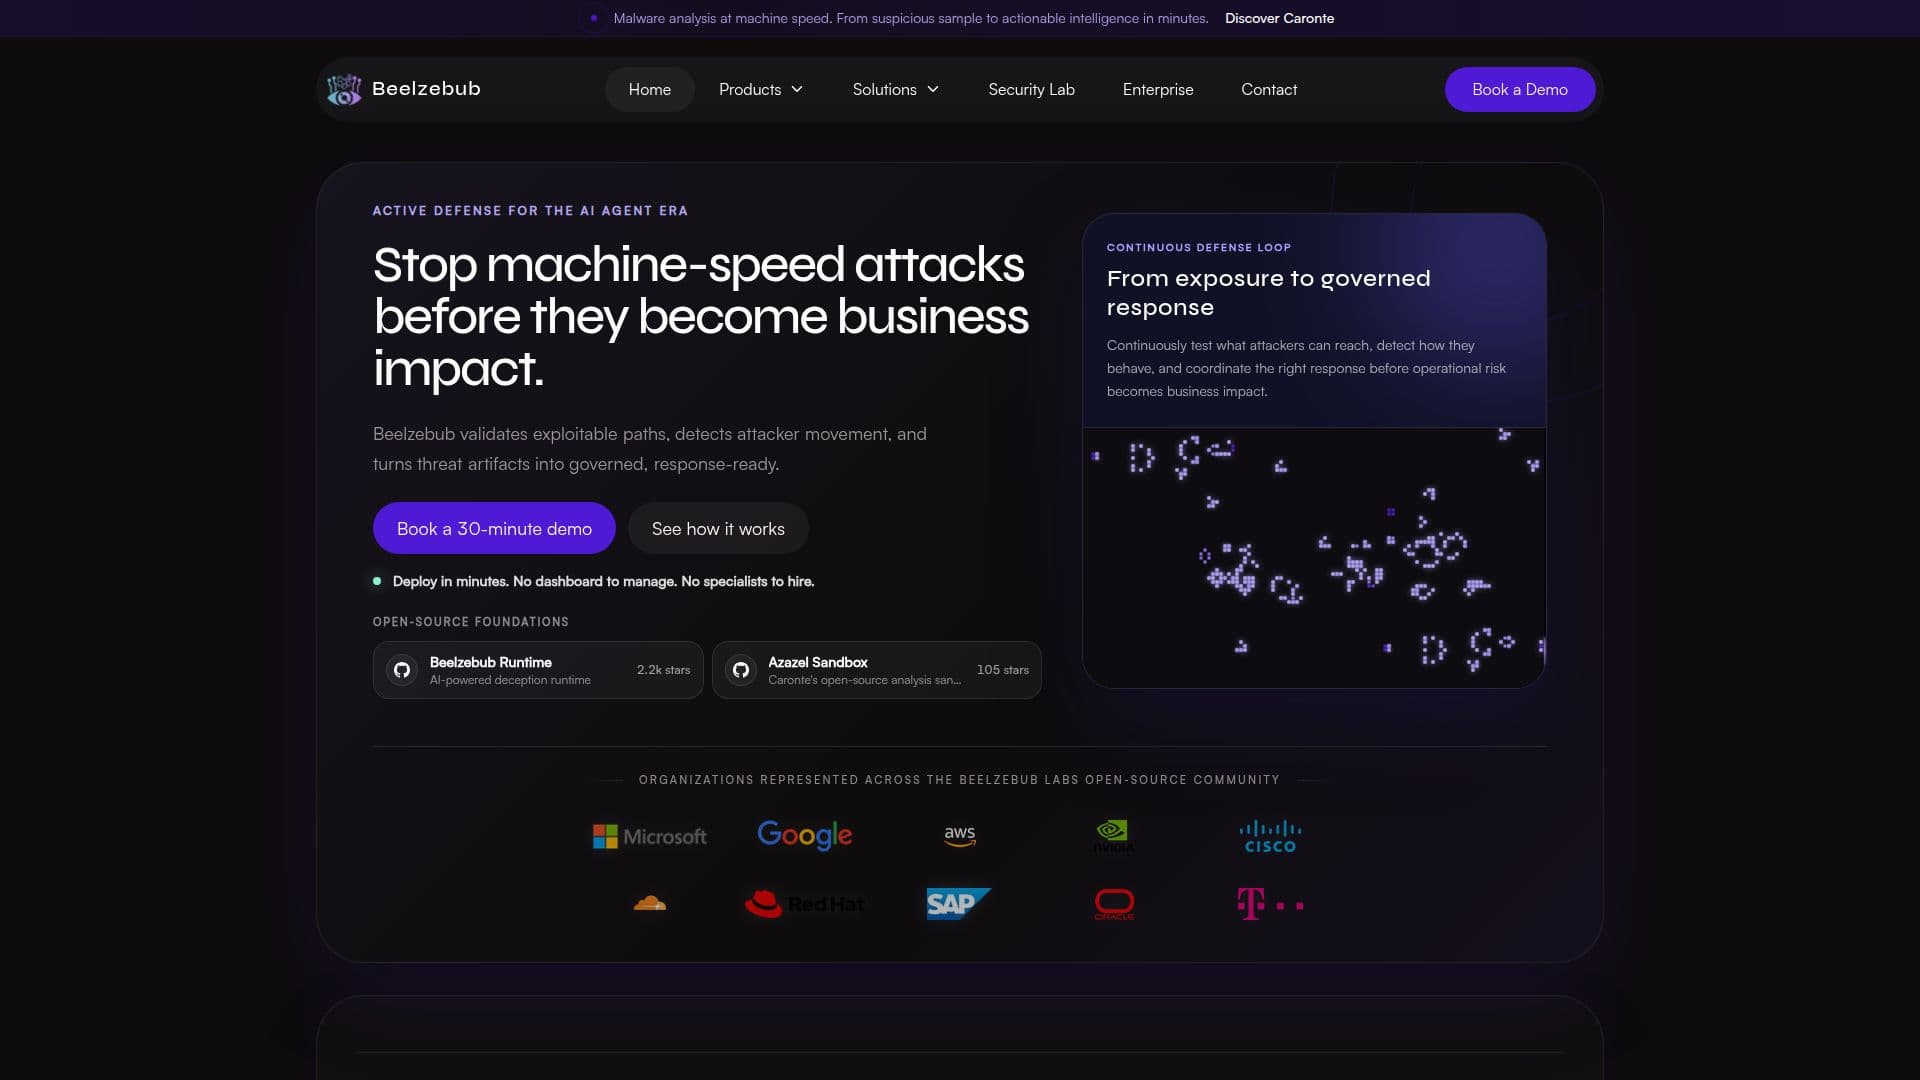
Beelzebub — это платформа активной защиты, основанная на ИИ, которая предоставляет организациям инструменты для проверки уязвимых путей, обнаружения перемещения атакующих и преобразования угроз в управляемые, готовые к ответу доказательства. Платформа разработана для остановки атак на скорости машин до того, как они смогут повлиять на бизнес-операции. Beelzebub работает на основе открытого кода и предлагает непрерывный цикл защиты, позволяя организациям постоянно тестировать, к чему могут добраться атакующие, обнаруживать их поведение и координировать соответствующий ответ до того, как операционные риски станут бизнес-воздействиями.
Платформа делится на три основных компонента: Arcangelo, Платформа Beelzebub и Caronte. Arcangelo постоянно картирует поверхность атаки и доказывает, какие пути уязвимы, сочетая управление внутренней и внешней поверхностью атаки с агентным тестированием на проникновение. Платформа Beelzebub использует обман, чтобы разместить реалистичные приманки и учетные данные канареек, предоставляя высоконадежные сигналы для Центров операций безопасности (SOC). Caronte превращает артефакты атакующих в оперативную разведку за считанные минуты, используя песочницу Azazel с открытым исходным кодом для изолированного поведенческого анализа.
Beelzebub разработан для легкого развертывания, без необходимости в панели управления и без необходимости нанимать специалистов. Он поддерживает развертывание в облачных и локальных средах с использованием Docker или Kubernetes. Платформа интегрируется с существующими инструментами безопасности, такими как SIEM, SOAR и XDR, предоставляя проверенный контекст и доказательства, которым могут доверять команды безопасности.
Платформа особенно полезна для SOC и синих команд, а также для команд киберразведки и реагирования на инциденты. Она предлагает высоконадежные оповещения на основе прямого взаимодействия с приманками и предоставляет расследование, отчетность и оркестрацию ответов, управляемые ИИ. Открытая honeypot-структура Beelzebub разработана для создания безопасной среды для обнаружения и анализа киберугроз, поддерживая многопротокольные приманки, такие как SSH, HTTP, TCP и MCP, для обнаружения атак с инъекцией команд против агентов LLM.
Основные функции Beelzebub
Активная защита, основанная на ИИ
Основы с открытым исходным кодом
Непрерывный цикл защиты
Обман в облаке, Kubernetes, сетях, API и поверхностях ИИ-агентов
Высоконадежные оповещения
Расследование и ответ, управляемые ИИ
Легкое развертывание с Docker и Kubernetes
Интеграция с SIEM, SOAR и XDR
Как использовать Beelzebub?
Развертывание: Настройка с использованием Docker или Kubernetes
Конфигурация: Размещение приманок и учетных данных канареек
Мониторинг: Обнаружение перемещения атакующих и получение оповещений
Ответ: Использование расследования, управляемого ИИ, для оркестрации ответов
Варианты использования Beelzebub
- Управление поверхностью атаки
- Технология обмана
- Реагирование на инциденты
- Разведка угроз
- Операции безопасности