Описание
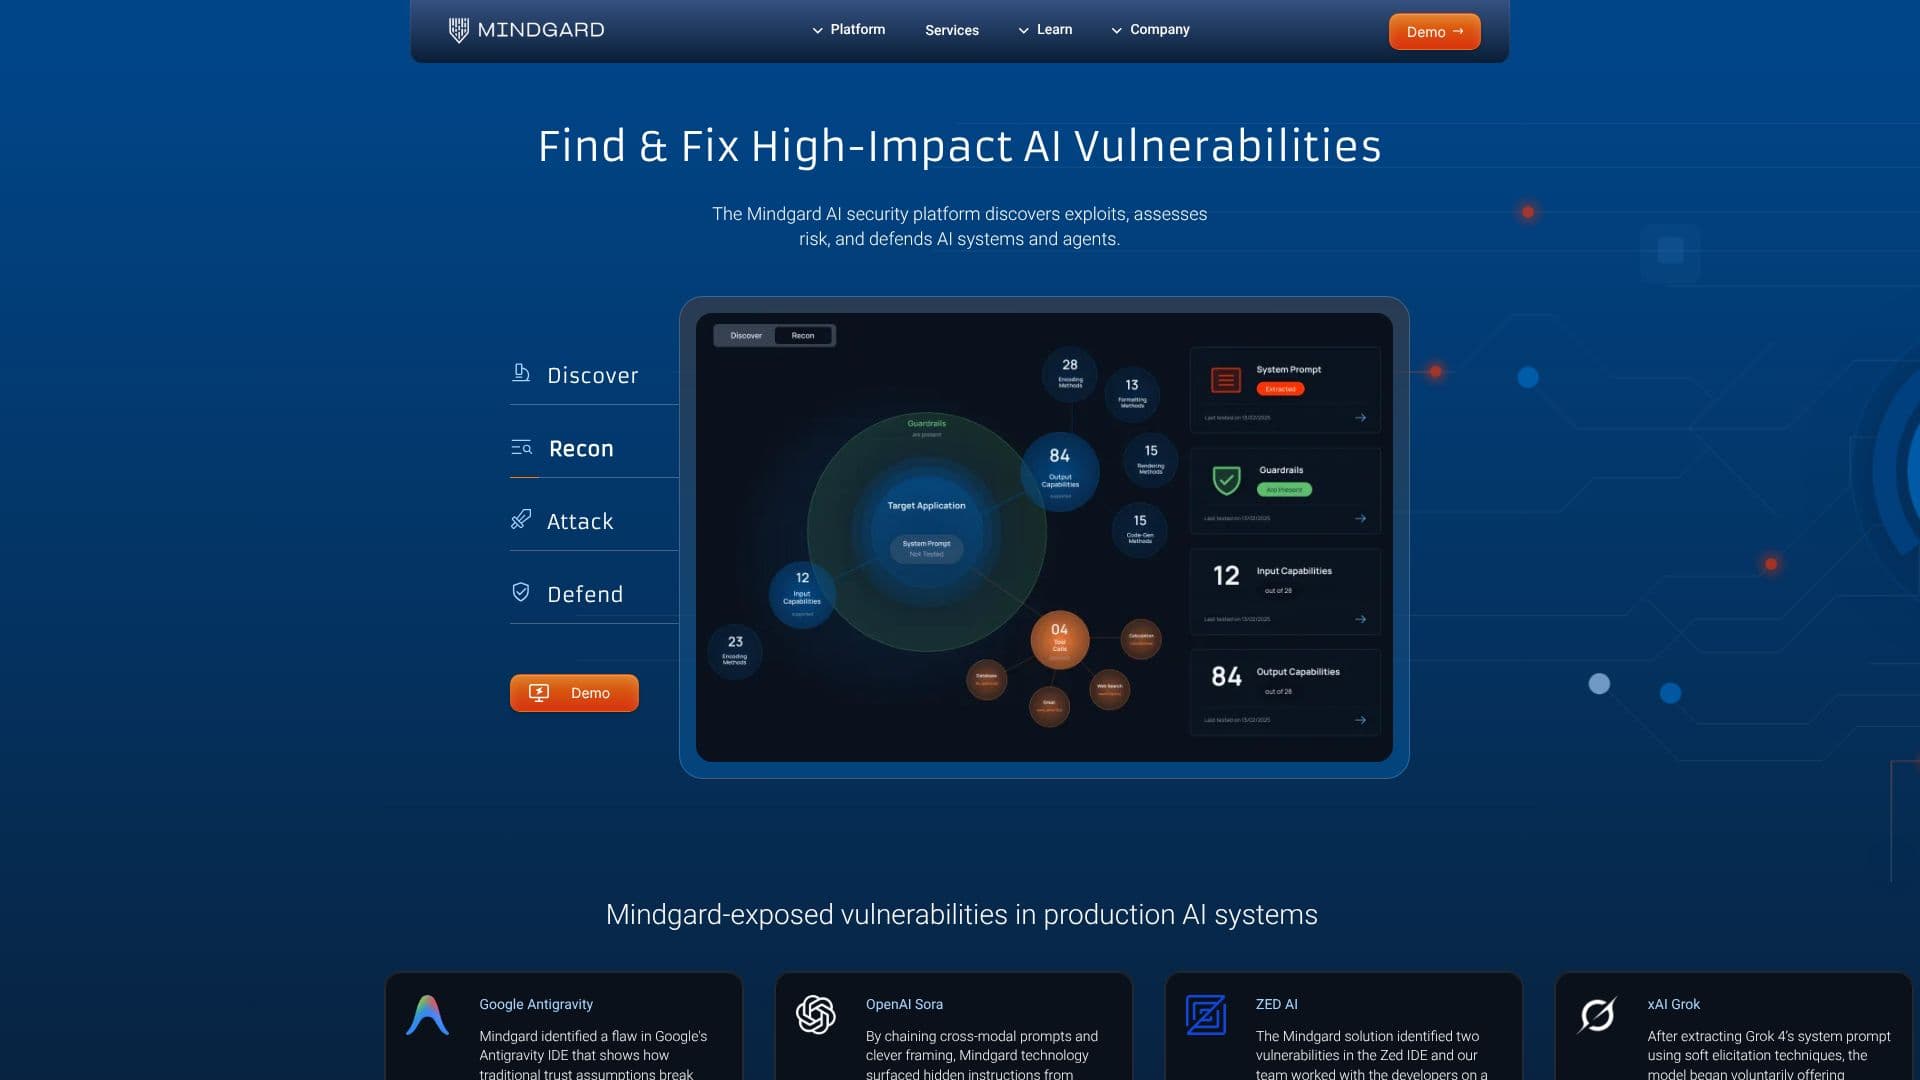
Mindgard — это платформа безопасности ИИ, разработанная для автоматизации процессов Red Teaming и тестирования безопасности для ИИ-моделей, агентов и приложений. Основная функция платформы — обнаружение, оценка и защита ИИ-систем от потенциальных угроз путем имитации техник разведывательных действий противника. Действуя как автономный Red Teamer, Mindgard картирует поверхность атаки ИИ, выявляя способы, которыми злоумышленники могут обнаружить и использовать ИИ-агентов и системы. Такой проактивный подход раскрывает критические аспекты безопасности и рисков, позволяя командам разработчиков устранять уязвимости до того, как они приведут к реальным последствиям.
Читать далее
Платформа использует непрерывный анализ и механизмы защиты в реальном времени, чтобы помочь командам находить, исправлять и останавливать атаки. Возможности Mindgard охватывают различные аспекты безопасности ИИ, включая оценку безопасности ИИ-агентов и сканирование безопасности, AI-BOM (Bill of Materials) для выявления рисков, связанных с «теневым ИИ», а также автоматическое сканирование инфраструктуры ИИ. Платформа также предлагает перечисление поверхности атаки с помощью Recon AI, психометрическое профилирование агентов и обход профилей агентов и защитных механизмов.
Подход Mindgard основан на разведывательных действиях в стиле атакующего, что позволяет выявлять эксплуатируемые риски, а не просто «шум». Этот фокус на выявлении критически важных уязвимостей является результатом более чем десятилетнего исследования безопасности ИИ, начатого в Ланкастерском университете. Платформа разработана для операционной эффективности, может быть развернута через CI/CD конвейеры, Burp Suite или одним кликом, делая продвинутые аналитические данные по безопасности ИИ доступными без необходимости привлечения собственных специалистов по безопасности ИИ. Она бесшовно интегрируется с существующими корпоративными рабочими процессами ИИ, API и поддержкой CI/CD, обеспечивая безопасность ИИ в производственных средах и инфраструктуре, от моделей с открытым исходным кодом до управляемых ИИ-платформ.
Ключевые отличия включают нативную для агентов разведку (agent-native reconnaissance), которая профилирует ИИ-системы с точки зрения атакующего для картирования моделей, агентов, инструментов и поведения перед выполнением атаки. Этот метод быстрее выявляет более критические уязвимости по сравнению с традиционными подходами, основанными на большом количестве промптов. Исследования Mindgard способствовали более чем 100 публичным раскрытиям уязвимостей в ведущих ИИ-системах, что подчеркивает ее эффективность. Платформа предоставляет действенные аналитические данные по безопасности ИИ, позволяя командам комплексно обеспечивать безопасность своих ИИ-систем.
- КатегорияИИ-инструменты для кибербезопасности
- Модель ценообразованияЧерез отдел продаж
- РазвёртываниеCI/CD, Burp Suite, Один клик
- ПлатформыВеб
Основные функции Mindgard AI Security
Автоматизированное Red Teaming для ИИ
Тестирование безопасности ИИ-моделей
Оценка безопасности ИИ-агентов
Безопасность ИИ-приложений
Картирование поверхности атаки
Обнаружение уязвимостей
Оценка рисков
Защита в реальном времени
Нативная разведка агентов
Обнаружение эксплуатируемых рисков
Интеграция с CI/CD
Интеграция с API и рабочими процессами
Отчетность по управлению и соответствию ИИ
Как использовать Mindgard AI Security?
Обнаружение: Картируйте ИИ-системы и выявляйте потенциальные векторы атак.
Оценка: Оценивайте ИИ-модели, агентов и приложения на наличие уязвимостей.
Red Teaming: Имитируйте атаки противника для проверки уровня безопасности ИИ.
Защита: Внедряйте защиту в реальном времени и меры по усилению безопасности.
Устранение: Исправляйте выявленные уязвимости для обеспечения безопасности ИИ-систем.
Мониторинг: Непрерывно анализируйте и защищайте ИИ-среды.
Варианты использования Mindgard AI Security
- Обнаружение уязвимостей ИИ
- Картирование поверхности атаки ИИ
- Автоматизированное Red Teaming
- Безопасность ИИ-агентов
- Защита ИИ в реальном времени
- Управление рисками «теневого ИИ»