

A maioria das listas de ferramentas de segurança com IA trata a categoria como uma prateleira única. Não é. Uma plataforma de postura de nuvem, um filtro de e-mail e um scanner de código protegem coisas diferentes e usam IA para tarefas diferentes. O ranking de 2026 abaixo fica mais fácil de ler quando você o divide por camada: Wiz para nuvem, Darktrace para rede e além, Abnormal AI para e-mail, Qualys para vulnerabilidades, Snyk para código.
Esse é o enquadramento de tudo aqui. Abaixo do ranking você encontra as escolhas rápidas, o que mudou em 2026 (boa parte é troca de dono), um relato direto de onde a IA realmente entrega e onde é só verniz, doze análises curtas e uma ferramenta de decisão para líderes de segurança e gestores de TI que precisam de uma primeira shortlist, não de uma bateria de testes comparativos.
Mais uma coisa logo de início. Quase nenhum desses fornecedores publica preços. Quando publica, citamos a página. Quando não publica, dizemos isso em vez de chutar.
O top 25 agora
- # 1Melhor escolhaWizApp de IAWiz é uma plataforma de cibersegurança impulsionada por AI que integra código, nuvem e tempo de execução para aprimorar a segurança em todas as aplicações em nuvem e AI. Ela automatiza a redução de riscos e a resposta a ameaças, permitindo que as equipes de segurança operem na velocidade da AI e protejam seus ambientes de forma eficaz.72ToolRankForte
- # 2Vice-campeãoMicrosoft SentinelPlataformaMicrosoft Sentinel é uma plataforma SIEM nativa da nuvem projetada para aprimorar as operações de segurança, detectando ameaças mais rapidamente, automatizando respostas e reduzindo custos com um lago de dados. Integra-se ao Microsoft Defender para uma experiência de segurança unificada.70ToolRankForte
- # 3Terceiro lugarOperações de Segurança do GoogleApp de IAAs Operações de Segurança do Google, anteriormente Chronicle, capacitam as equipes de segurança a detectar, investigar e responder a ameaças com a velocidade, escala e inteligência do Google. Oferece uma experiência unificada em SIEM, SOAR e inteligência de ameaças para aprimorar as capacidades de detecção, investigação e resposta.70ToolRankForte

- 4Microsoft Defender for CloudPlataformaMicrosoft Defender for Cloud é uma solução de segurança e CNAPP que protege o desenvolvimento de aplicações nativas da nuvem em ambientes multicloud e híbridos. Oferece visibilidade de ponta a ponta, priorização de riscos e capacidades de remediação, garantindo uma gestão segura da infraestrutura e do ciclo de vida das aplicações.69ToolRankForte
- 5Microsoft Defender XDRPlataformaMicrosoft Defender XDR é uma plataforma abrangente de cibersegurança que unifica capacidades de detecção e resposta estendidas. Ela protege as organizações correlacionando sinais de diversas fontes, fornecendo insights acionáveis para acelerar a detecção e resposta a ameaças.69ToolRankForte
- 6DarktraceApp de IADarktrace é uma plataforma de cibersegurança baseada em IA que interrompe ataques cibernéticos em segundos, incluindo ransomware e phishing por e-mail. Utiliza IA Adaptativa para aprender com dados empresariais únicos, permitindo que as organizações detectem e respondam a ameaças de forma eficaz.69ToolRankForte
- 7Microsoft Security CopilotApp de IAMicrosoft Security Copilot é uma solução de cibersegurança impulsionada por IA que fornece insights e automação para ajudar as equipes a se defenderem em velocidade de máquina. Ela se integra aos produtos de segurança da Microsoft para aprimorar as capacidades de detecção e resposta a ameaças.68ToolRankForte
- 8Abnormal AIApp de IAAbnormal AI é uma plataforma de segurança de IA comportamental que protege e-mail, identidade e IA, efetivamente interrompendo ameaças internas. Confiada por mais de 4.500 organizações, automatiza decisões críticas de segurança para combater ataques cibernéticos sofisticados.65ToolRankForte
- 9SAS Fraud ManagementApp de IASAS Fraud Management é uma solução nativa da nuvem projetada para detectar, prevenir e gerenciar fraudes em tempo real. Ela utiliza IA, aprendizado de máquina e análises preditivas para aumentar a precisão da detecção de fraudes e melhorar a experiência do cliente.61ToolRankForte
- 10Cisco AI DefenseApp de IACisco AI Defense é uma solução abrangente de segurança em IA projetada para proteger as empresas dos riscos únicos associados ao desenvolvimento e à implementação de IA. Oferece proteção de ponta a ponta, garantindo a segurança e a proteção das aplicações de IA em ambientes multi-nuvem.60ToolRankForte
- 11Amazon MacieApp de IAAmazon Macie é um serviço de segurança de dados que utiliza aprendizado de máquina e correspondência de padrões para descobrir e proteger dados sensíveis. Ele fornece descoberta automatizada de dados, visibilidade econômica e segurança aprimorada para dados armazenados no Amazon S3.60ToolRankForte
- 12Cortex XDRApp de IACortex XDR da Palo Alto Networks aprimora a segurança de endpoints com detecção e resposta a ameaças impulsionadas por IA. Ele integra dados de várias fontes para prevenir e mitigar ciberataques de forma eficaz, reduzindo o tempo de investigação e a sobrecarga operacional.59ToolRankSólido
- 13Lacework FortiCNAPPApp de IALacework FortiCNAPP é uma plataforma abrangente de proteção de aplicações nativas da nuvem. Ela utiliza IA para proteger aplicações do código até a nuvem, garantindo uma proteção robusta contra ameaças cibernéticas em evolução.59ToolRankSólido
- 14Kount Identity & Fraud ServicesApp de IAKount, parte da Equifax, oferece serviços avançados de identidade e fraude para ajudar empresas a detectar e prevenir fraudes, verificar identidades e proteger receitas usando IA, aprendizado de máquina e análises em tempo real.59ToolRankSólido
- 15Plataforma de Gestão de Exposição Tenable OneApp de IATenable One é uma plataforma de gestão de exposição impulsionada por IA que unifica a visibilidade de segurança, insights e ações em toda a superfície de ataque, ajudando as organizações a gerenciar riscos cibernéticos de forma eficaz.59ToolRankSólido
- 161Password Unified AccessApp de IA1Password Unified Access é uma plataforma de segurança de identidade que ajuda equipes de segurança a descobrir, proteger e auditar o acesso entre humanos, agentes de IA e máquinas. Ela integra cinco produtos para fechar lacunas de visibilidade e governança.59ToolRankSólido
- 17Okta Identity Threat ProtectionApp de IAOkta Identity Threat Protection utiliza avaliações de risco impulsionadas por IA para fornecer avaliação de ameaças de identidade em tempo real e respostas automatizadas, garantindo proteção contínua em seu ambiente.59ToolRankSólido
- 18Cortex XSOARApp de IACortex XSOAR da Palo Alto Networks automatiza operações de segurança, unificando resposta a incidentes, inteligência de ameaças e automação de fluxos de trabalho para aumentar a eficiência do SOC e reduzir o tempo de remediação.58ToolRankSólido
- 19FortiAI AssistApp de IAFortiAI Assist utiliza IA generativa para aprimorar operações de segurança, permitindo que as equipes tomem decisões informadas, respondam a ameaças e agilizem tarefas complexas. É projetado para melhorar a eficiência e a eficácia da cibersegurança.58ToolRankSólido
- 20Plataforma de Segurança AI da ProofpointApp de IAA Plataforma de Segurança AI da Proofpoint oferece proteção abrangente para o uso de AI em empresas, garantindo uma adoção segura de AI com segurança consciente da intenção e contexto de dados. Ela oferece descoberta unificada, aplicação de políticas em tempo de execução e trilhas de auditoria para proteger dados sensíveis e governar interações de AI.57ToolRankSólido
- 21FortiAI ProtectApp de IAFortiAI Protect da Fortinet utiliza IA em tempo real para bloquear ameaças emergentes e priorizar respostas com avaliação de risco contextual. Minimiza falsos positivos e detecta ameaças ocultas, incluindo IA sombra, enquanto impõe o uso seguro da IA por meio de controles e políticas em tempo real.57ToolRankSólido
- 22Project Perception | Microsoft SecurityAgente de IAO Project Perception da Microsoft Security utiliza agentes de IA para segurança agentiva, permitindo fluxos de trabalho multi-agente e defesa. Ele se integra ao Microsoft Defender para fornecer proteção proativa e contínua com supervisão humana.56ToolRankSólido
- 23Snyk AI Security PlatformApp de IASnyk AI Security Fabric é um validador independente que garante que o código, agentes e aplicações gerados por IA sejam confiáveis. Ele ajuda as organizações a inovar de forma segura, validando e governando os processos de desenvolvimento de IA.56ToolRankSólido
- 24IdiraApp de IAIdira é a plataforma de segurança de identidade da Palo Alto Networks, construída a partir da aquisição da CyberArk. Ela unifica a gestão de acesso privilegiado com a segurança de identidade de máquinas e agentes de IA, descobrindo, controlando e governando cada identidade humana, de máquina e agente em ambientes de nuvem híbrida. O público-alvo são as equipes de segurança e TI em empresas que gerenciam o crescimento de privilégios impulsionado por IA e conformidade.56ToolRankSólido
- 25Qualys Cybersecurity PlatformApp de IAA Qualys oferece uma plataforma abrangente de cibersegurança que ajuda as empresas a identificar, avaliar e mitigar riscos. Com ferramentas para gerenciamento de vulnerabilidades, detecção de ameaças e conformidade, proporciona uma abordagem unificada para gerenciar ameaças cibernéticas e melhorar a postura de segurança.56ToolRankSólido







Como o ToolRank funciona
O ToolRank é o mecanismo de ranking proprietário da ToolPotion.
Ele avalia continuamente centenas de sinais de toda a web aberta — tráfego real e popularidade, força de público e comunidade, autoridade e longevidade, adoção e engajamento — processando milhões de dados para colocar cada ferramenta onde ela mereceu estar.
Cada tipo de IA é medido por um modelo próprio: o que comprova tração para um app SaaS não é o mesmo que comprova para um framework de código aberto ou um canal de criador. Não estar em uma plataforma nunca conta contra uma ferramenta — o ToolRank avalia as evidências que existem.
Sem posições pagas. Sem números autodeclarados.
Escolhas rápidas
- Melhor para ambientes de nuvem é a Wiz, a #1 do ranking de 2026 e agora parte do Google Cloud.
- Melhor para pegar o que as regras deixam passar em uma rede é a Darktrace, #2 no ranking, com ToolRank 68.
- Melhor para barrar fraudes por e-mail corporativo (BEC) é a Abnormal AI, #3, com nota 66.
- Melhor para backlogs de vulnerabilidades em ambientes mistos é a Qualys.
- Melhor para desenvolvedores que entregam código escrito por IA é a Snyk, que também tem plano gratuito.
- Melhor para times pequenos com orçamento apertado é a Aikido Security, com plano gratuito e plano pago a partir de US$ 300 por mês.
O que mudou em 2026
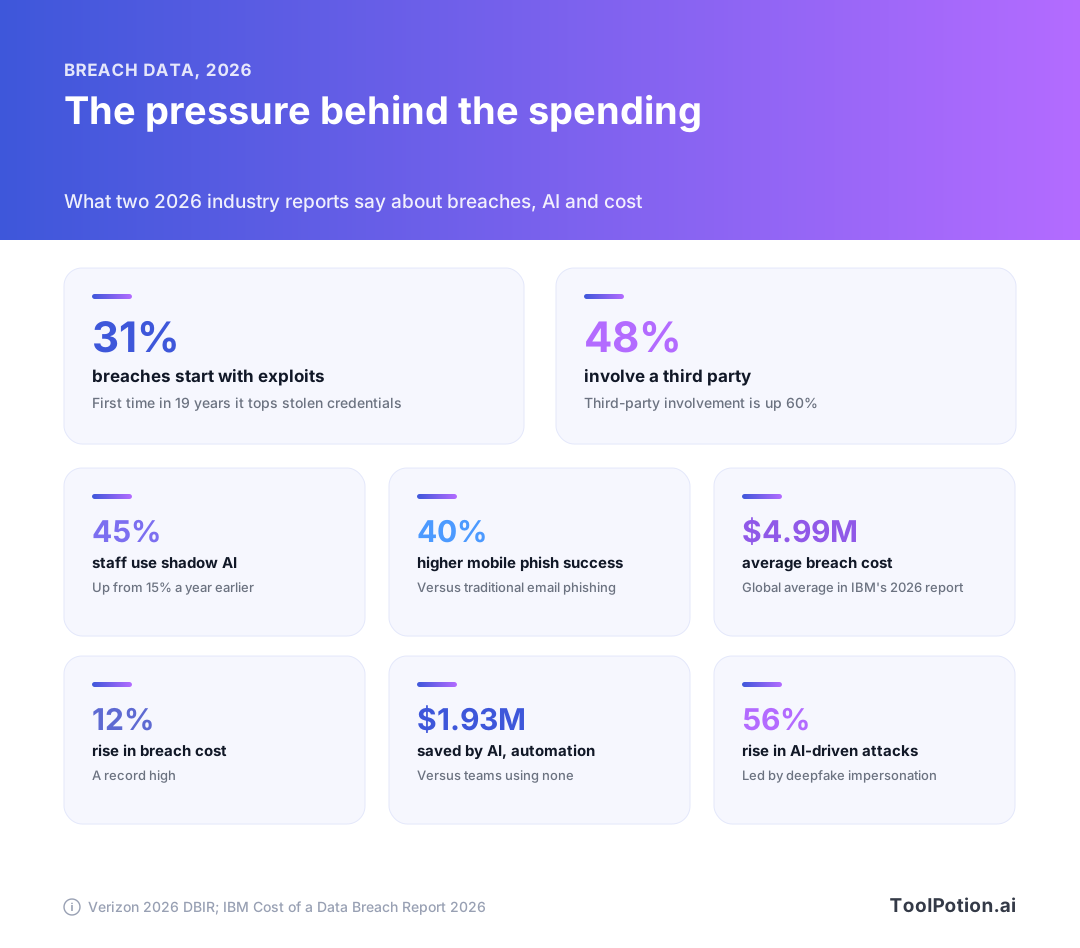
Comece pela pressão. O relatório de violações de 2026 da Verizon constatou que quase um terço das violações começa com uma vulnerabilidade explorada, a primeira vez em 19 anos que isso superou credenciais roubadas. O envolvimento de terceiros subiu para 48% das violações. E o uso de shadow AI pelos funcionários saltou de 15% para 45% em um ano. A IBM calcula a violação média em US$ 4,99 milhões, um recorde, enquanto times que usam IA e automação de forma extensiva economizaram cerca de US$ 1,93 milhão em comparação com times que não usam nenhuma.
A segunda mudança é quem é dono de quê. O Google concluiu a aquisição da Wiz em 2026. Segundo o Google, a Wiz mantém a marca e continua funcionando em AWS, Azure, Oracle e Google Cloud. A Palo Alto Networks fechou o negócio com a CyberArk e a plataforma de identidade agora tem a marca Idira. A Promptfoo, ferramenta open source de red teaming para IA, anunciou que está se juntando à OpenAI. A Thoma Bravo tirou a Darktrace da bolsa, e a Egress pertence à KnowBe4.
Se você está comprando, quem é o dono importa mais do que antes. Uma ferramenta que era independente no ano passado pode ser hoje um recurso de uma plataforma maior, com outra lógica de vendas. Pergunte sobre roadmap e compromissos de suporte antes de assinar um contrato de vários anos.
A terceira mudança é um território novo. Fornecedores agora vendem segurança para a própria IA: governança de agentes, testes de prompt injection, descoberta de shadow AI. Trate isso como um item separado da defesa assistida por IA. Problema diferente, comprador diferente.
Onde a IA realmente ajuda e onde é só verniz
Tirando o marketing, a IA faz um punhado de tarefas em segurança. Aprende como é o comportamento normal e sinaliza desvios. Agrupa e prioriza pilhas de alertas para que os analistas não precisem ler todos. Redige um resumo de investigação. Em alguns produtos, toma uma ação de contenção por conta própria.
A tarefa do meio, a triagem, é onde a evidência é mais forte, porque o volume de alertas é a dor diária de todo time de segurança. A detecção por anomalia tem um histórico mais longo, mas um custo conhecido: incomum não é o mesmo que malicioso, então o ajuste nunca termina de verdade. A resposta autônoma é a parte que mais merece questionamento. Ela é poderosa quando acerta e cara quando erra, e todo fornecedor aqui diz que os analistas mantêm o controle. Pergunte exatamente como é esse controle.
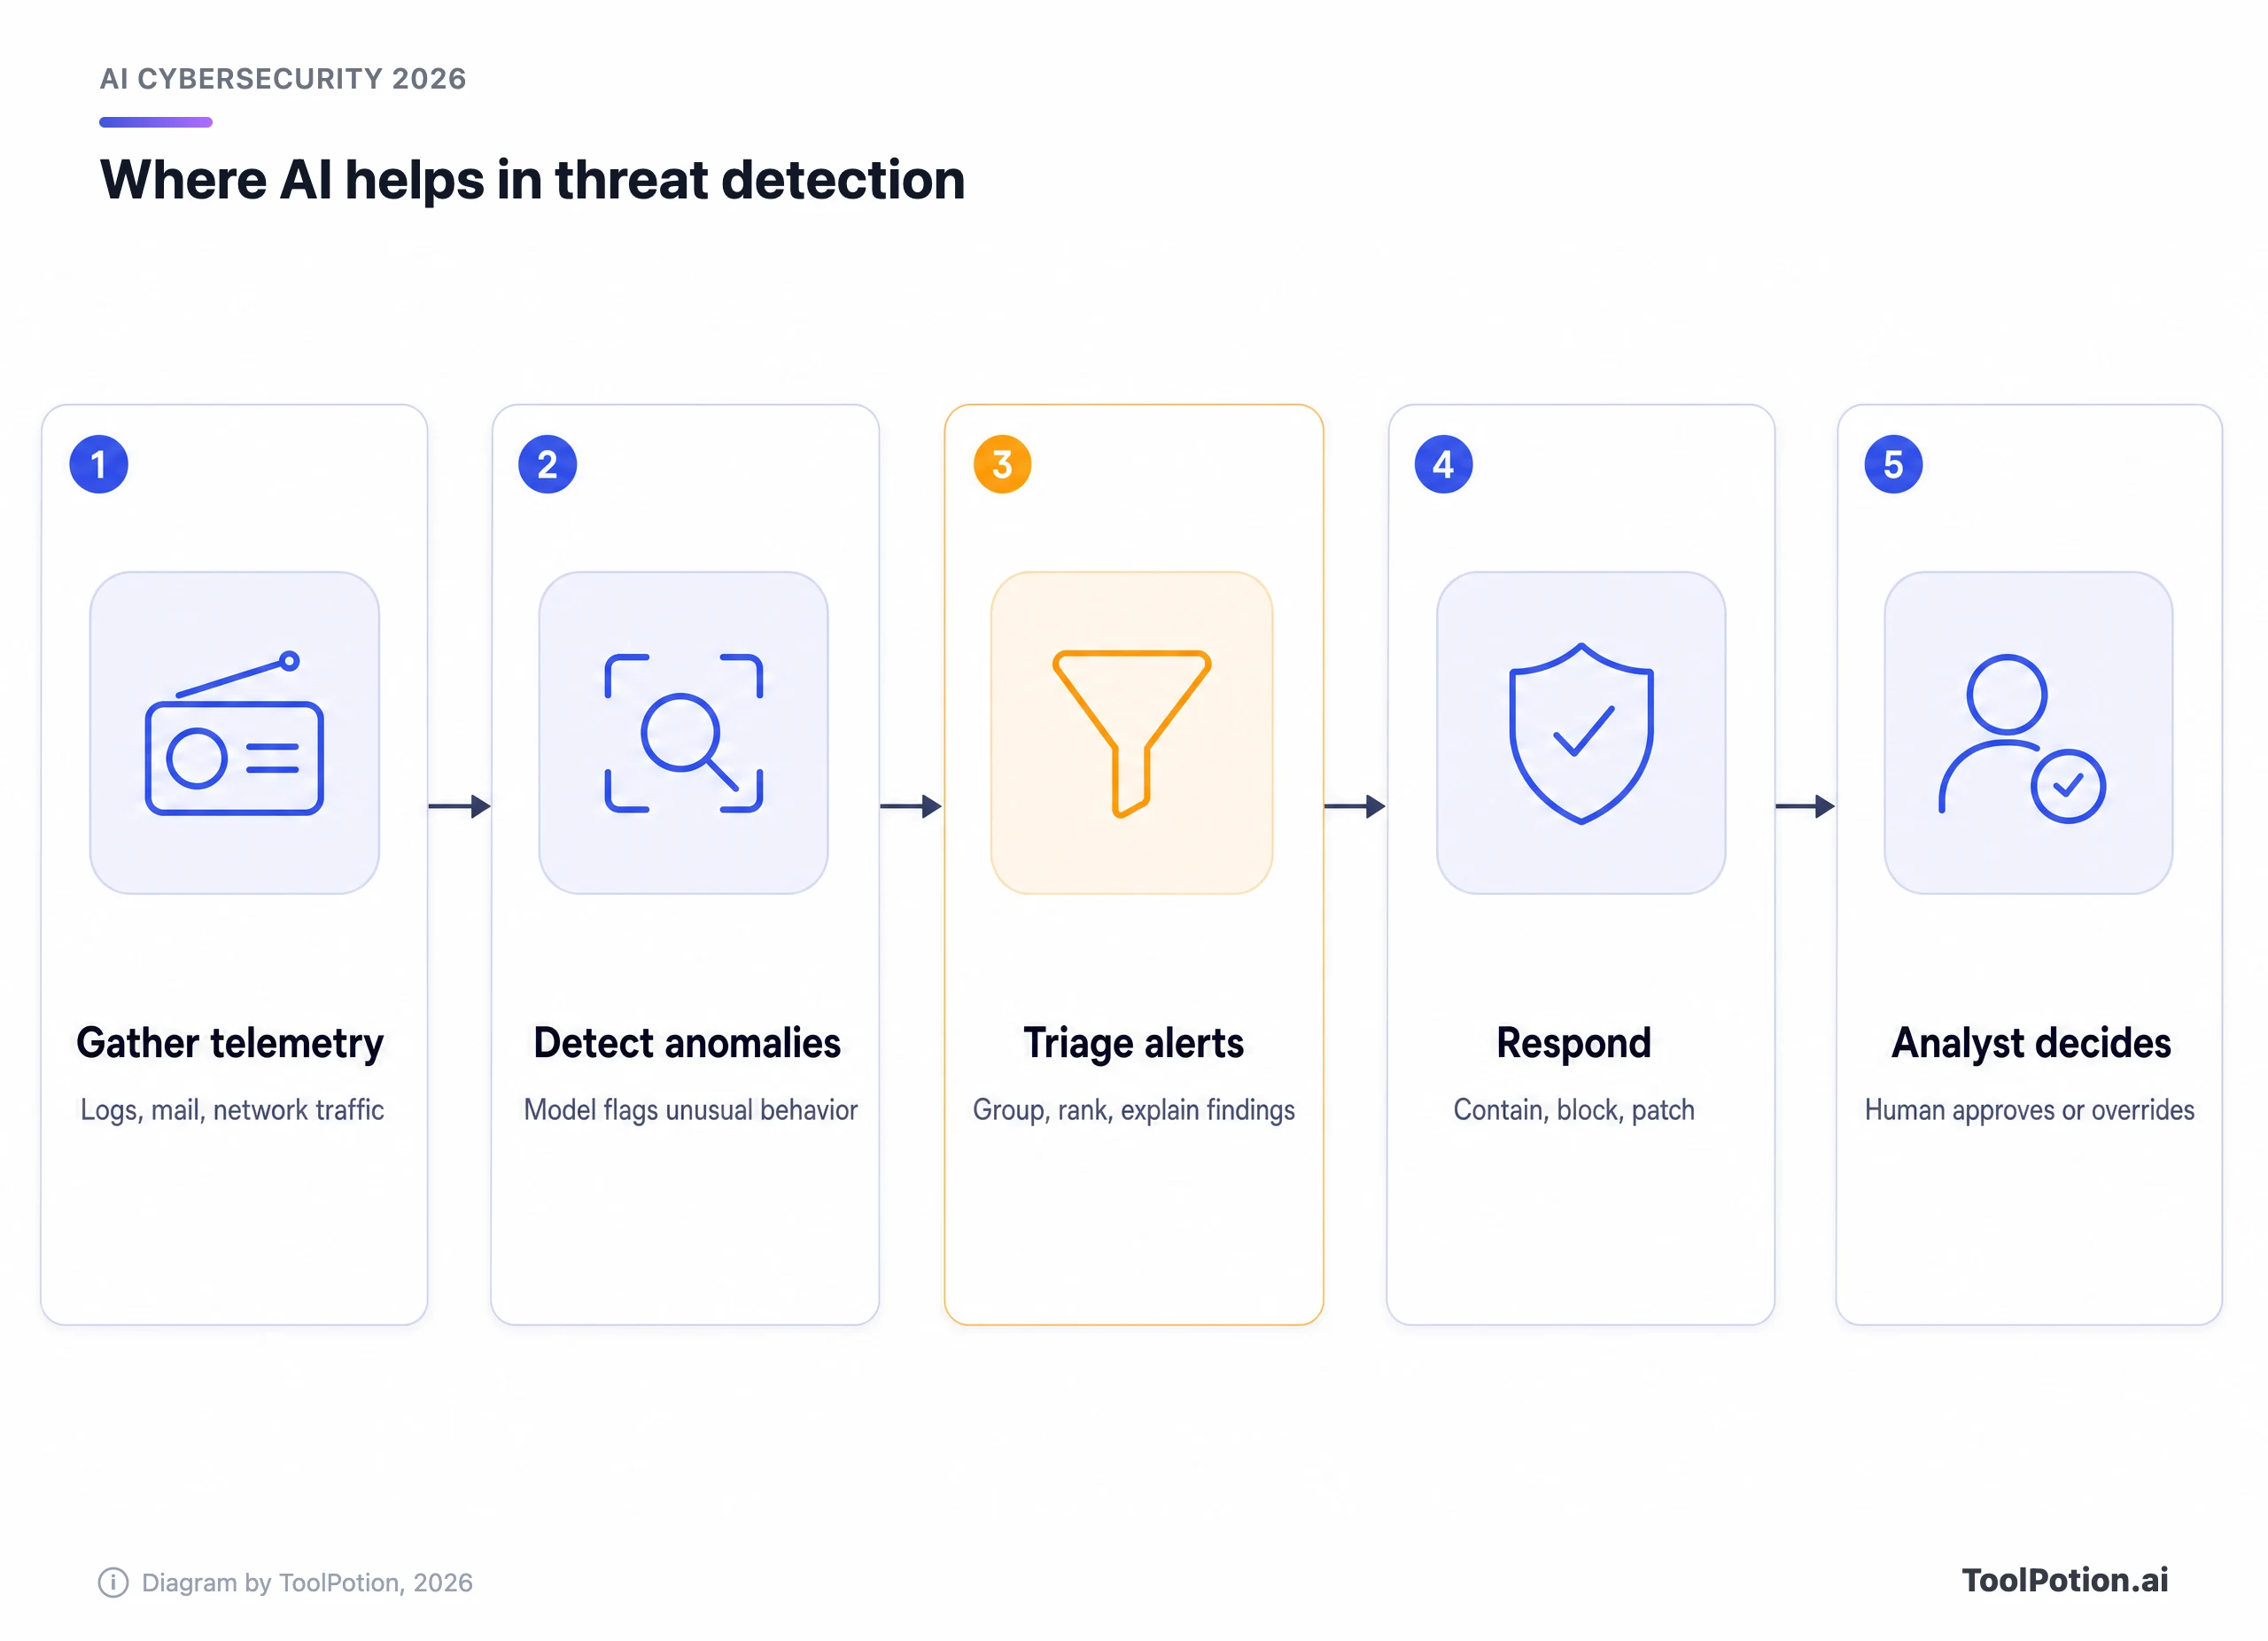
O verniz de marketing costuma se concentrar em dois lugares. Um é a palavra "autônomo", que muitas vezes significa uma regra disparada automaticamente depois que a nota de um modelo passa de um limite. O outro são promessas de detecção sem fonte de dados citada. Um fornecedor que sabe dizer com o que aprende (cabeçalhos de e-mail, registros de fluxo, logs de auditoria da nuvem) geralmente está descrevendo um mecanismo real.
Use essa sequência como teste. Quando um fornecedor disser "com IA", encontre a etapa. Se a resposta for vaga, você está pagando pelo adjetivo.
Qual camada cada ferramenta protege
Stacks de segurança são em camadas, e a maioria das ferramentas deste ranking é forte em uma camada e fraca nas outras. O stack abaixo é como agrupamos tudo. Código e apps de IA ficam no topo, a camada mais nova e a que cresce mais rápido. Identidade e exposição ficam na base, onde problemas antigos, como privilégios esquecidos e servidores sem patch, ainda causam a maior parte do estrago.
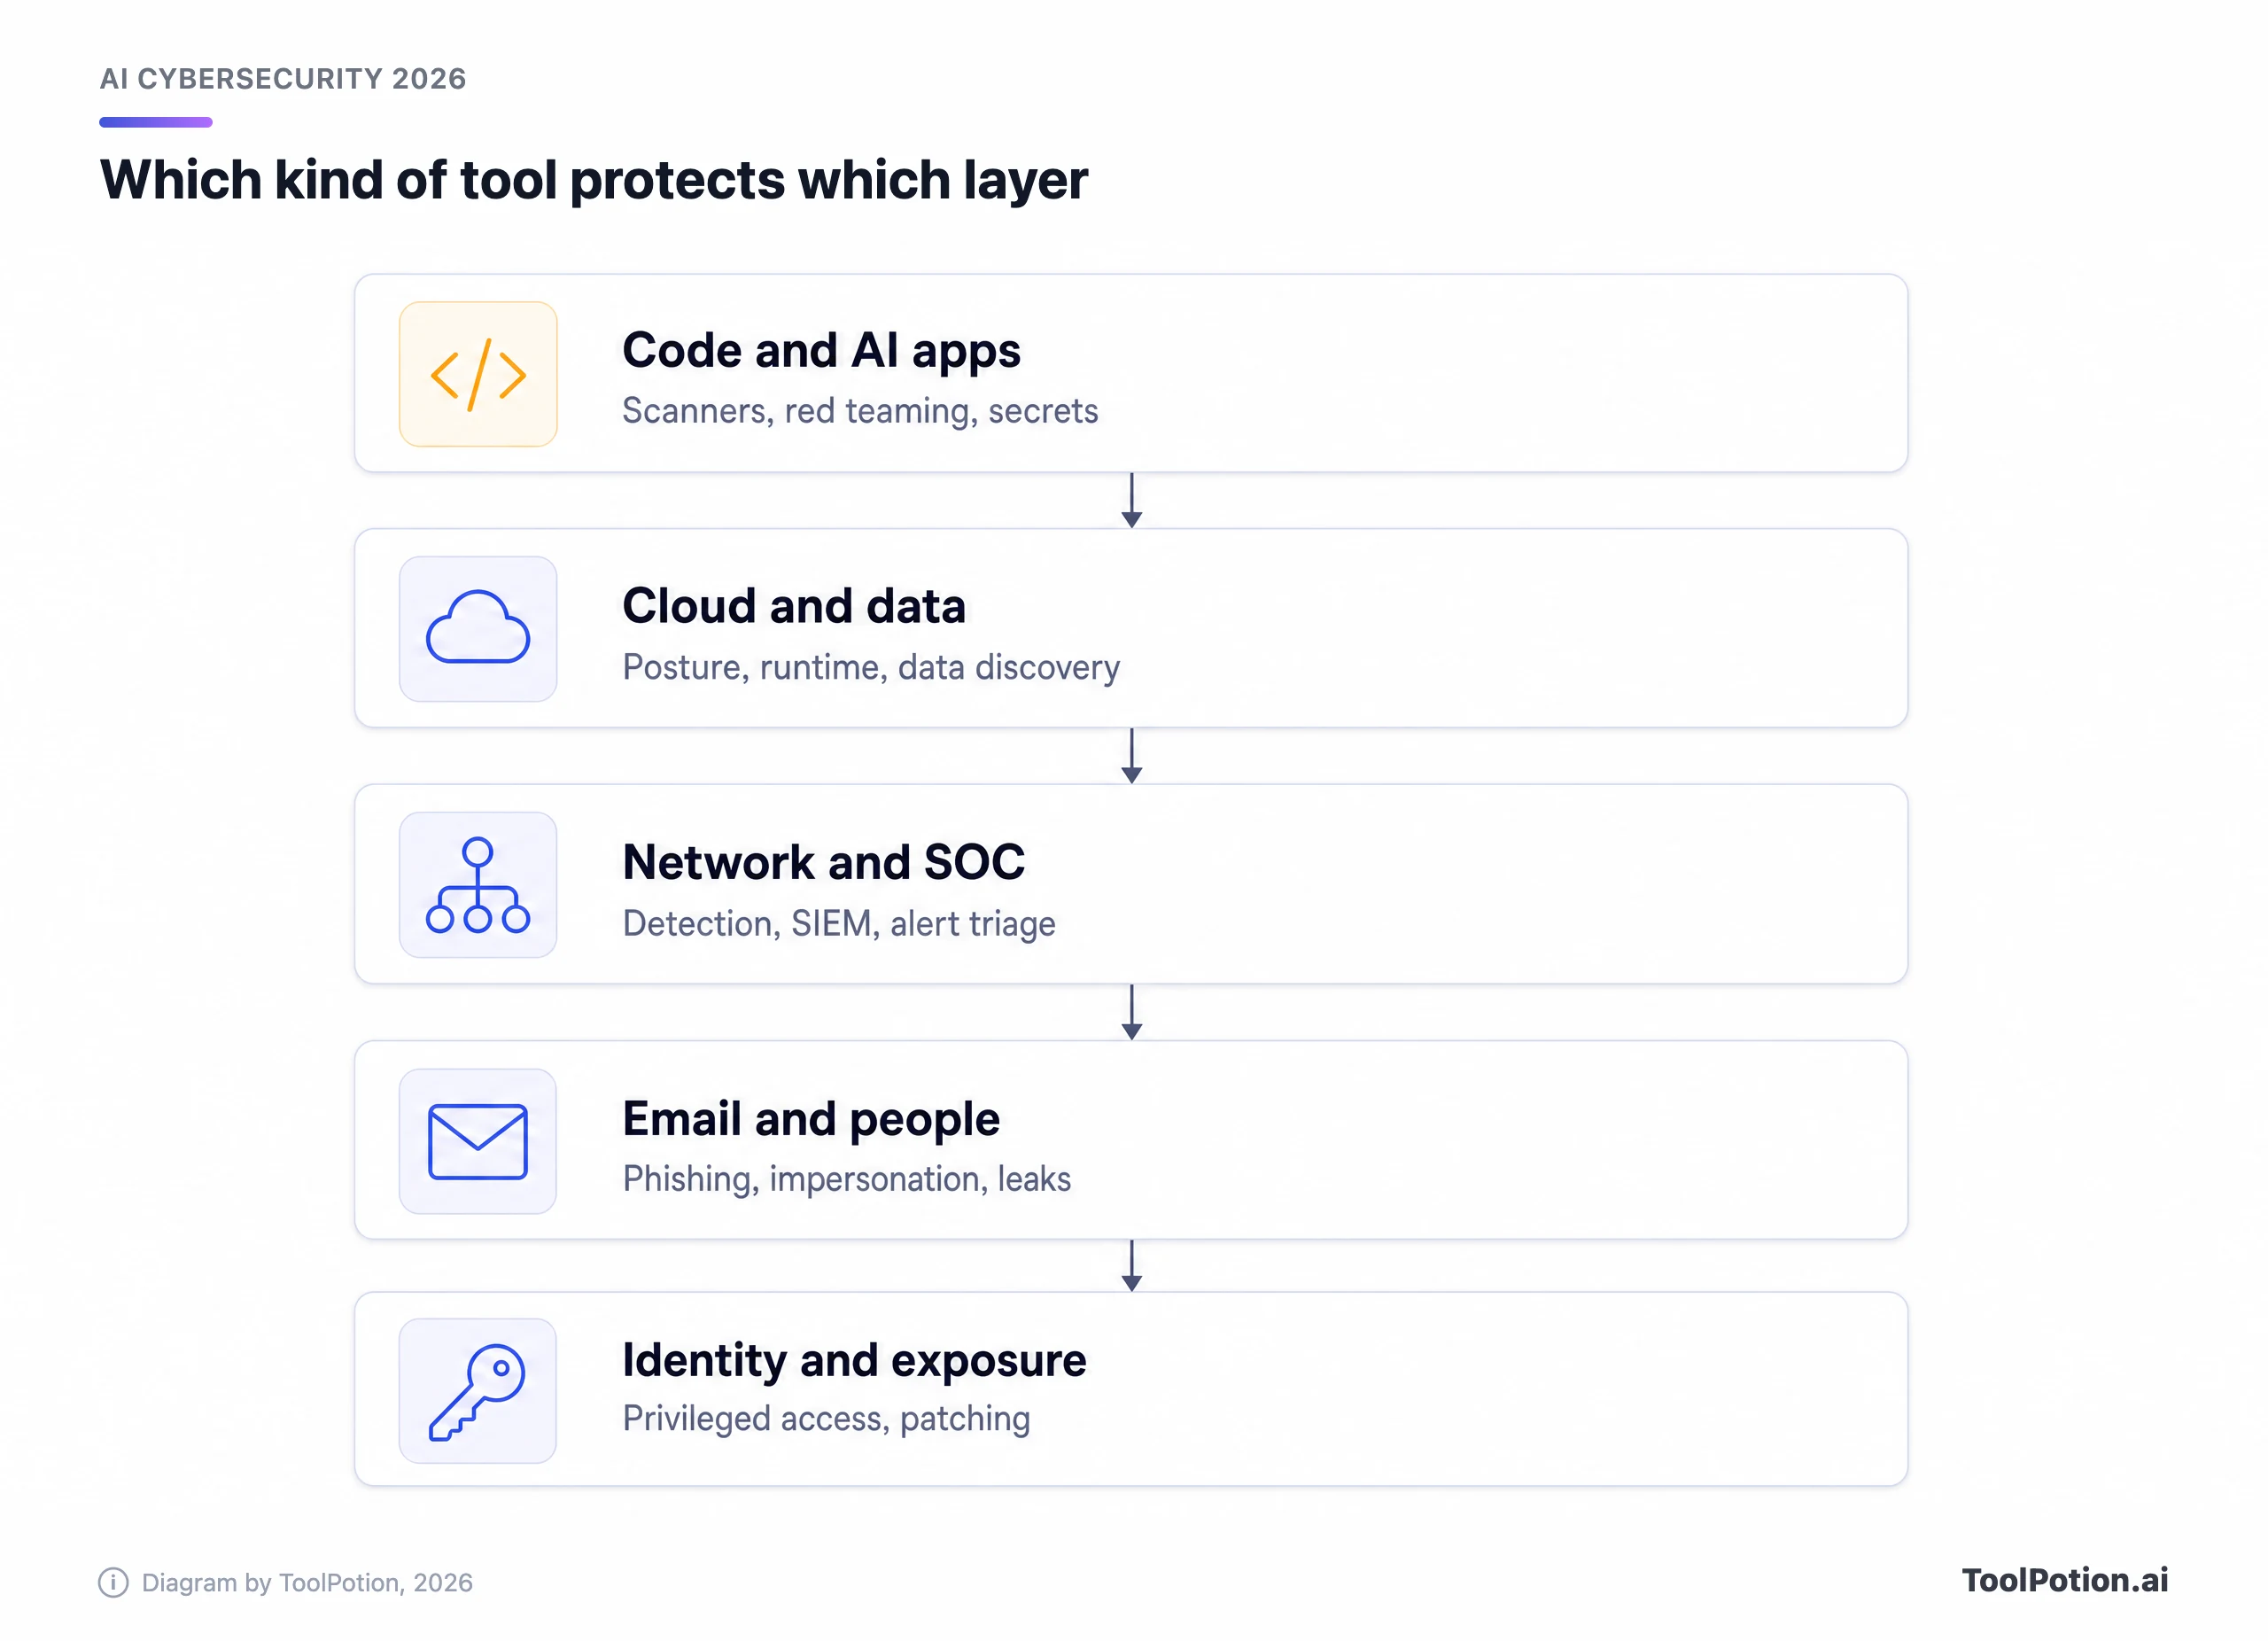
As plataformas borram as fronteiras, e a Darktrace em particular vende para rede, e-mail e nuvem. Mesmo assim, comprar por camada é a forma mais limpa de evitar pagar duas vezes pela mesma cobertura.
Os líderes, uma camada de cada vez
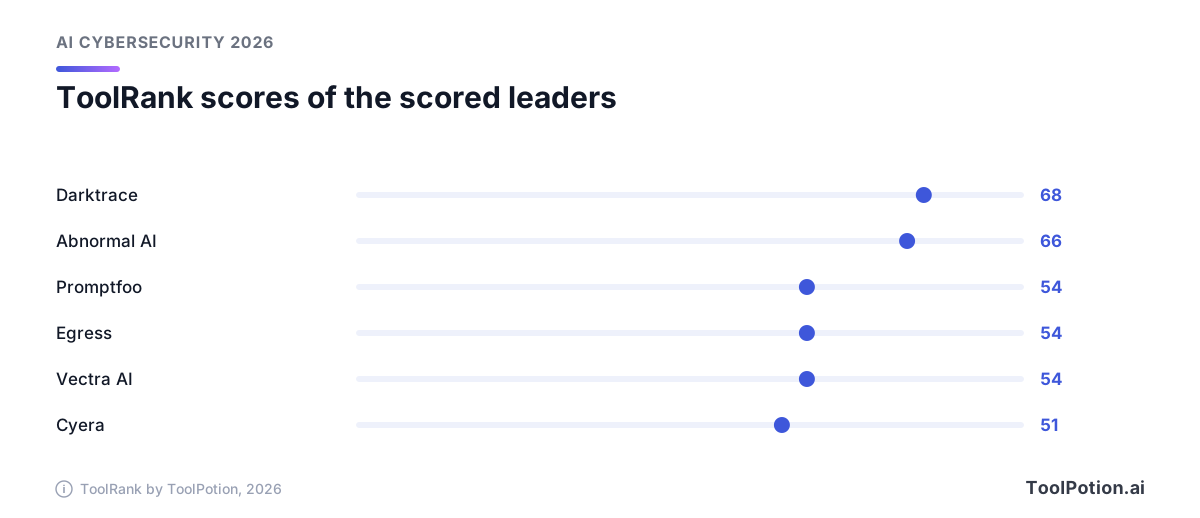
Só algumas entradas têm nota ToolRank em 2026. Onde existe nota, usamos; onde não existe, não comparamos. O gráfico mostra as seis ferramentas com nota no top 25.
Wiz: melhor para segurança em nuvem
A Wiz é a #1 do ranking de 2026 e ainda não tem nota ToolRank. Ela monta um único grafo a partir de código, nuvem e runtime, para que o time de segurança veja qual configuração errada é de fato alcançável e perigosa. A proposta é visibilidade sem agentes e priorização de risco, e a IA está principalmente na priorização. O ponto de atenção é o novo dono. O Google diz que a Wiz continua multicloud, mas neutralidade de longo prazo é algo que você vai querer ver por escrito se roda principalmente na AWS ou na Azure. O preço não é publicado.
Darktrace: melhor para detecção de rede com autoaprendizado
A Darktrace é a #2, com ToolRank 68, na faixa forte. Sua Self-Learning AI constrói um modelo do comportamento normal de cada organização e então sinaliza, e pode interromper, desvios em rede, e-mail, nuvem e tecnologia operacional. A tecnologia operacional também está entre os casos de uso listados, o que importa se você opera fábricas ou concessionárias de serviços. O ponto de atenção é o de todo motor de anomalias: espere um período de ajuste e uma conversa difícil sobre quais ações automáticas você vai permitir. O preço é sob consulta.
Abnormal AI: melhor para ataques por e-mail e identidade
A Abnormal AI é a #3, com nota 66 e faixa forte. Ela se conecta por API ao Microsoft 365 e ao Google Workspace e cria uma linha de base para cada remetente e destinatário, o que funciona bem contra tentativas de personificação que não trazem nenhum link malicioso para escanear. A página dela no ranking diz que mais de 4.500 organizações a usam. Uma preocupação justa é a sobreposição com a proteção de e-mail que você já paga à Microsoft. Rode em paralelo com e-mails reais antes de decidir o que ela substitui.
Qualys: melhor para gestão de vulnerabilidades em ambientes mistos
A Qualys é a #4 e sem nota. É a veterana aqui (a empresa existe desde 1999), e seu ponto forte real é a abrangência: servidores, endpoints, nuvem e compliance em um único inventário de ativos. A história da IA é sobre remediação. O produto TruRisk Eliminate calcula a probabilidade de um patch quebrar algo, usando resultados de patches colaborativos, e pode aplicar automaticamente os patches de baixo risco (a Qualys explica a abordagem). Como vulnerabilidades exploradas agora lideram a porta de entrada das violações, um caminho de patching mais seguro é um uso prático de IA. O preço não é publicado.
Snyk: melhor para código gerado por IA
A Snyk é a #5, sem nota. Em 2026 ela se reposicionou em torno de software construído com IA: seus produtos Evo governam agentes de programação e validam o que eles escrevem. O preço é público, algo raro nesta categoria. Um plano Free cobre 5 projetos, o Team começa em US$ 25 por mês para até 10 desenvolvedores, e tudo que é agêntico exige contrato enterprise em modelo de créditos, segundo a página de planos da Snyk. O ponto de atenção é o custo que se espalha conforme você adiciona recursos. Simule por contribuidor ativo antes de se comprometer.
Sumo Logic: melhor para triagem de alertas de SIEM
A Sumo Logic é a #6. Seu SIEM em nuvem agora tem os agentes de IA Dojo, e o SOC Analyst Agent, disponível em geral em 2026, investiga alertas e devolve veredictos com evidências. É a etapa de triagem do diagrama acima, transformada em produto. As alegações do próprio fornecedor sobre tempos de resposta mais rápidos não foram verificadas, então teste com o seu mix de alertas. Serve para times que já querem logs e SIEM no mesmo lugar.
Proofpoint: melhor para grandes programas de e-mail e dados
A Proofpoint, na #7, é a pesada da segurança centrada em pessoas. Sua proposta atual abrange e-mail, ferramentas de colaboração, proteção de dados e, como novidade, segurança para agentes e interações de IA. Essa amplitude serve a grandes organizações que querem um único fornecedor e é menos natural para um time de TI de dez pessoas. Espere um processo de vendas. Sua principal concorrente em e-mail no ranking é a Mimecast, na #17, e o ranking traz as duas.
Idira: melhor para identidades privilegiadas e de máquina
A Idira é a #8. É a linhagem da CyberArk sob a Palo Alto Networks, que a descreve como construída sobre o legado da CyberArk. Cobre acesso privilegiado para pessoas, workloads e agentes de IA, com acesso just-in-time e gestão de segredos. Se a sua história de violação é credencial roubada ou contas de serviço com permissões demais, esta é a camada para investir. O risco de transição é real, então pergunte sobre continuidade de suporte.
Promptfoo: melhor para testar seus próprios apps de IA
A Promptfoo é a #9, com nota 54 e faixa sólida. É a figura fora do padrão, já que ataca o seu app de IA antes dos atacantes, com red teaming automatizado para prompt injection, vazamento de dados e violação de regras, integrado ao CI/CD. Os fundadores dizem que mais de 350.000 desenvolvedores já a usaram e que ela continua open source após o acordo com a OpenAI. Isso a torna um ponto de partida barato. A dúvida em aberto é quão neutra continuará uma ferramenta pertencente a um fornecedor de modelos quando você testar modelos de outros fornecedores.
Aikido Security: melhor pacote de AppSec com orçamento enxuto
A Aikido Security é a #11. Reúne verificações de código, nuvem e runtime em um só painel e filtra o ruído para que os desenvolvedores vejam menos alarmes falsos. Segundo a página de preços, um plano Developer gratuito cobre dois usuários e dez repositórios, e o plano Basic custa US$ 300 por mês. Para uma startup, é muito mais amigável do que um formulário de cotação. O limite é a profundidade: empresas com requisitos de compliance rígidos vão superá-la.
Egress: melhor contra erros em e-mails de saída
A Egress está na #12 com nota 54, faixa sólida. Agora parte da KnowBe4, ela foca na metade do risco de e-mail que os outros ignoram: destinatários errados, vazamentos acidentais e exfiltração de dados, além da defesa contra phishing. Isso importa mais para times regulados que lidam com dados sensíveis de clientes ou pacientes. O preço não é divulgado.
Vectra AI: melhor para detecção e resposta de rede
A Vectra AI é a #14, com nota 54 e faixa sólida. A Vectra diz ter sido nomeada Líder no Magic Quadrant de 2026 do Gartner para detecção e resposta de rede. É a rival mais próxima da Darktrace para times de SOC e a que vale colocar em uma prova de conceito ao lado dela. A proposta é ajudar times de segurança com detecção e investigação, então compare-a com a Darktrace no seu próprio tráfego de rede.
Os líderes lado a lado
A tabela reúne o que está documentado. Ordene por posição, camada ou dono. "Não divulgado" significa que o fornecedor não publica preço, não que seja caro.
Como escolher
Os compradores costumam travar em duas decisões. Uma é plataforma versus especialistas. A outra é comparar produtos com preços escondidos. A consolidação reduz consoles e contratos, mas pode deixar um módulo fraco embutido junto com um forte. Especialistas são mais afiados e dão mais trabalho de integração. Um meio-termo razoável é uma plataforma para a camada que mais importa para você, mais um especialista onde a plataforma é claramente fraca.
Comece pela camada em que uma violação doeria mais, não pela lista de fornecedores. Uma empresa que vive no Microsoft 365 e tem controles de e-mail fracos deveria olhar para e-mail antes de qualquer coisa glamourosa. Uma startup cloud-native que lança recursos de IA tem uma primeira compra diferente. A ferramenta abaixo guia você nisso em duas perguntas.
Três situações aparecem bastante. Se você não tem analistas dedicados, prefira produtos que fazem a triagem por você e evite qualquer coisa que exija um SIEM bem ajustado. Se você tem um SOC, pergunte se a ferramenta reduz alertas ou só adiciona mais um console. Se atua em um setor regulado, verifique a residência de dados e o que o fornecedor faz com a sua telemetria. Nossos rankings para analistas de segurança, gestores de TI e engenheiros DevOps reordenam o mesmo universo por função.
Perguntas para fazer a todo fornecedor
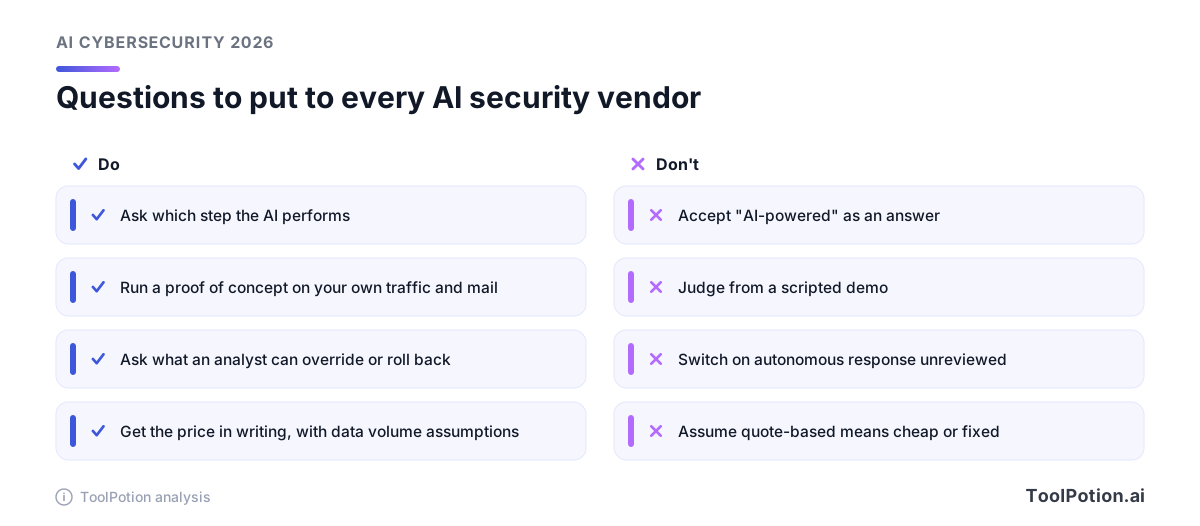
Uma prova de conceito é o único teste justo. Dê a dois fornecedores as mesmas duas semanas, os mesmos dados e os mesmos analistas, e então conte quantos alertas cada um envia a um humano e quantos deles realmente importam. Demos de fornecedor são feitas para evitar exatamente essa comparação.
O preço é o primeiro atrito. A maioria dos fornecedores aqui cota por usuários, volume de dados ou ativos, então duas cotações raramente são comparáveis. Coloque as premissas por escrito.
Para uma visão mais ampla, o ranking de Segurança e Privacidade cobre ferramentas fora desta categoria, e o hub completo do diretório lista tudo que acompanhamos aqui.
Sobre o ToolRank
O ToolRank é o ranking independente de ferramentas de IA do ToolPotion. A posição não pode ser comprada, e notas e faixas são exibidas quando disponíveis. Veja todos os rankings em /en/top ou volte ao ranking Top 150 ferramentas de cibersegurança com IA.
Nomes em ascensão e mais novos para ficar de olho
Logo fora do top 25 está a Orca Security, uma plataforma de nuvem sem agentes, na #26, seguida pela Semgrep, para análise de código, na #27. A XBOW, na #28, e a Strix, na #32, vendem testes de intrusão autônomos, uma área em que a IA avança rápido e em que você deve fazer perguntas duras sobre escopo e controles de segurança.
Dentro do top 25, a Cyera, na #23, tem nota 51 (faixa sólida) e foca em descobrir e classificar dados sensíveis. A Varonis, na #18, a Aqua Security, na #21, e a Checkmarx, na #25, são nomes consolidados em segurança de dados, contêineres e aplicações. Não as analisamos em detalhe aqui, mas elas merecem um lugar em uma lista mais longa.
Perguntas frequentes
Qual é a melhor ferramenta de cibersegurança com IA em 2026?
Não existe uma só. A Wiz lidera o ranking de 2026 em nuvem, a Darktrace e a Abnormal AI têm as maiores notas ToolRank, e a escolha certa depende da camada que você precisa proteger primeiro.
A Wiz ainda é independente?
Não. O Google concluiu a aquisição em 2026. O Google diz que a Wiz mantém a marca e continua dando suporte a AWS, Azure, Oracle e Google Cloud.
Quanto custam as ferramentas de cibersegurança com IA?
A maioria é sob consulta, então não há valor público para Wiz, Darktrace, Abnormal AI ou Qualys. A Snyk lista um plano Free e o Team a partir de US$ 25 por mês, e a Aikido lista um plano gratuito e o Basic a US$ 300 por mês.
A IA substitui um analista de segurança?
Não pelas evidências daqui. A IA encurta a triagem e a investigação, mas os fornecedores descrevem analistas aprovando ou revertendo ações. Trate com desconfiança qualquer promessa de segurança totalmente autônoma.
O que um time pequeno deve comprar primeiro?
Escolha a camada com os controles mais fracos hoje. Para muitos times pequenos, isso é e-mail, depois análise de código. Os planos gratuitos da Snyk e da Aikido permitem testar a camada de código sem precisar de pedido de compra.
Qual é a diferença entre detecção e triagem?
A detecção decide que algo parece errado. A triagem decide qual, entre as muitas coisas com cara de errado, merece primeiro o tempo de uma pessoa.