Descrição
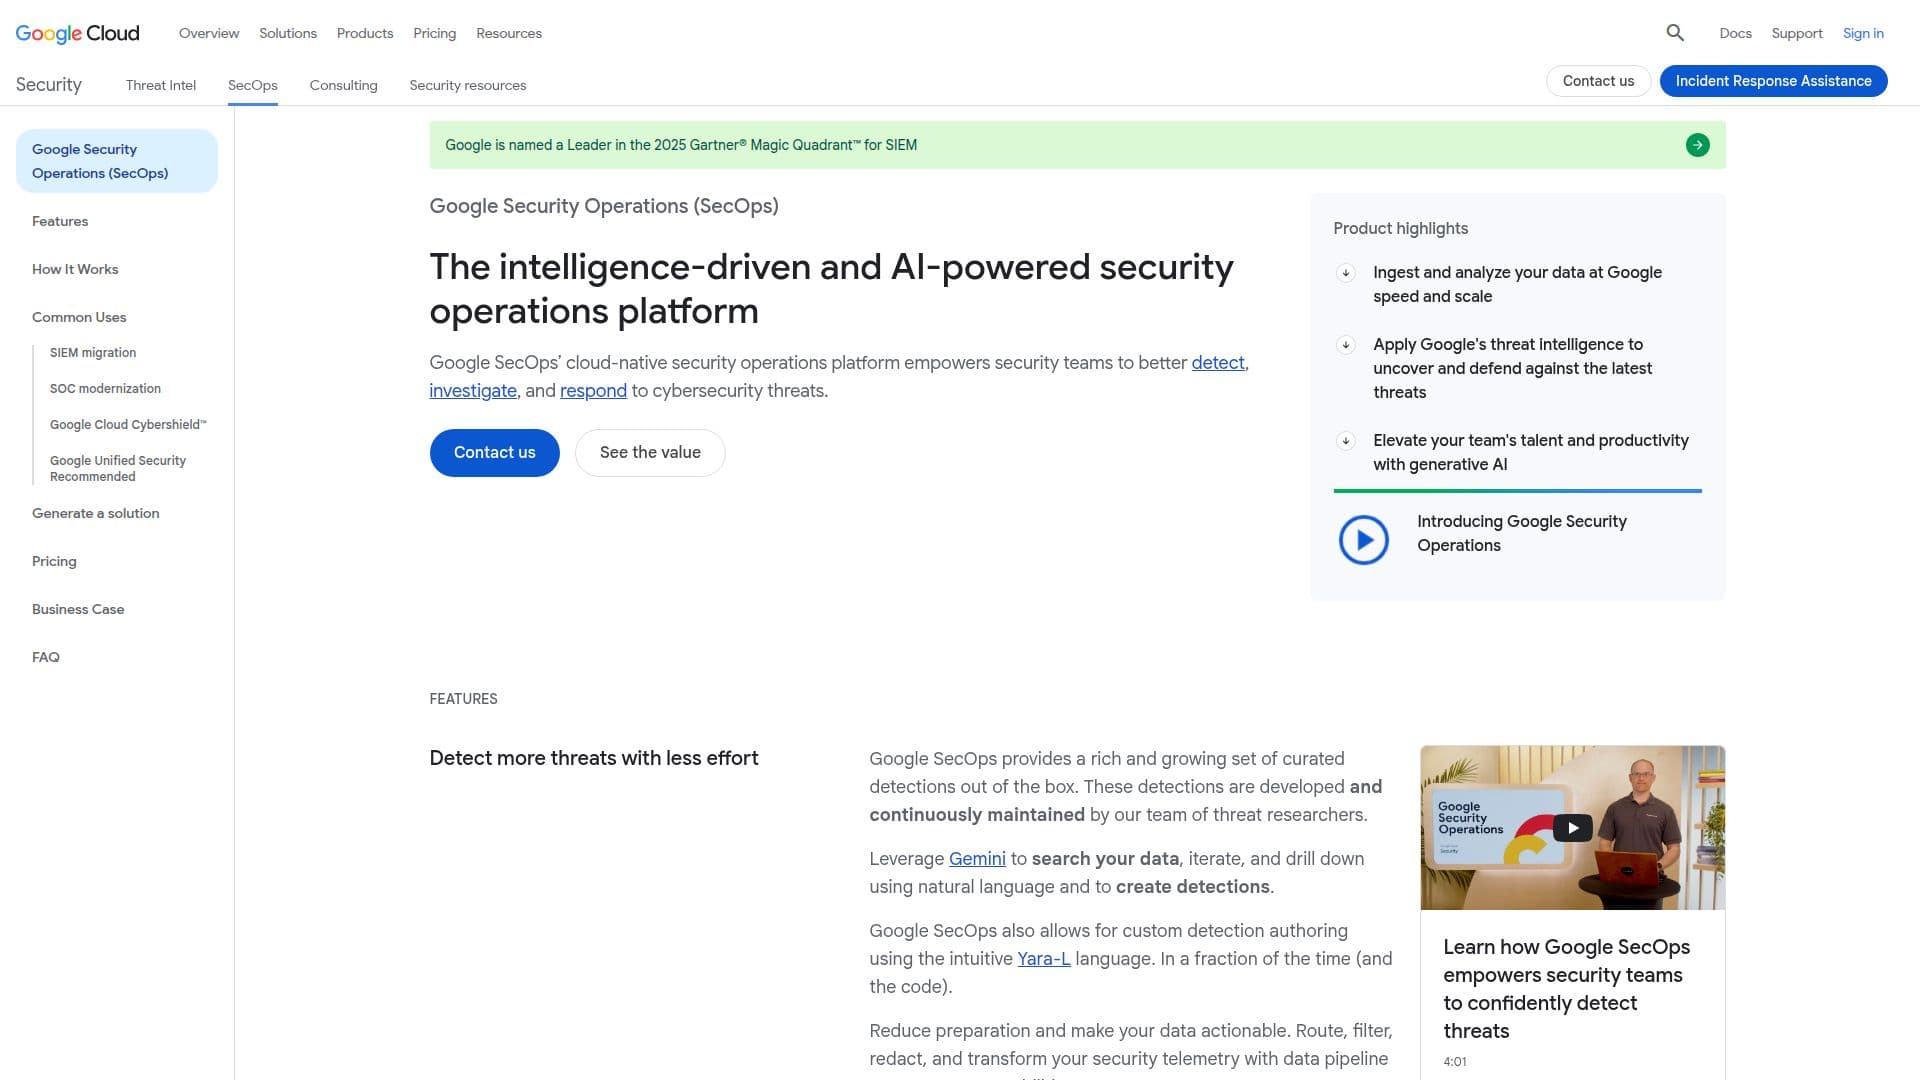
As Operações de Segurança do Google, anteriormente conhecidas como Chronicle, são uma plataforma de segurança abrangente projetada para aprimorar as capacidades das equipes de segurança. Ela aproveita a velocidade, escala e inteligência do Google para permitir que as equipes detectem, investiguem e respondam a ameaças de forma mais eficaz. A plataforma oferece uma experiência unificada em Gerenciamento de Informações e Eventos de Segurança (SIEM), Orquestração, Automação e Resposta de Segurança (SOAR) e inteligência de ameaças, facilitando uma melhor detecção, investigação e resposta.
Ler mais
A plataforma permite que os usuários ingestem e analisem dados com a velocidade e escala do Google, aplicando a inteligência de ameaças do Google para descobrir e se defender contra as ameaças mais recentes. Ela eleva a produtividade da equipe com IA generativa, permitindo uma detecção de ameaças mais rápida com menos esforço, fornecendo o contexto adequado para investigações e garantindo respostas rápidas e precisas.
As Operações de Segurança do Google incluem vários pacotes baseados na ingestão de dados, com um ano de retenção de telemetria de segurança sem custo adicional. O pacote Padrão inclui capacidades básicas de SIEM e SOAR, suportando até 1.000 regras de evento único e 75 regras de múltiplos eventos. O pacote Empresarial expande o suporte para ambientes ilimitados e inclui capacidades de análise de comportamento de usuários e entidades (UEBA).
O pacote Empresarial Plus oferece recursos avançados, incluindo um mecanismo de detecção que suporta até 3.500 regras de evento único e 200 regras de múltiplos eventos, além de acesso total à Inteligência de Ameaças do Google, que inclui Mandiant e VirusTotal. Este pacote também fornece opções avançadas de filtragem, redação, transformações e roteamento para gerenciamento de pipeline de dados.
As Operações de Segurança do Google são projetadas para equipes de segurança que buscam modernizar seu Centro de Operações de Segurança (SOC) e melhorar suas capacidades de defesa cibernética. É adequada para organizações de todos os tamanhos, oferecendo soluções escaláveis para atender a diversas necessidades de segurança. A integração da plataforma com os serviços do Google Cloud garante operação contínua e uma postura de segurança aprimorada.
- CategoriaFerramentas de cibersegurança com IA
- Modelo de preçosBaseado em pacotes
- ImplantaçãoNuvem
- PlataformasWeb
Recursos principais de Operações de Segurança do Google
Experiência unificada de SIEM e SOAR
Ingestão de dados com velocidade e escala do Google
IA generativa para produtividade aprimorada
Aplicação de inteligência de ameaças
Retenção de telemetria de segurança por 12 meses
Mecanismo de detecção avançado
Análise de comportamento de usuários e entidades
Acesso total à Inteligência de Ameaças do Google
Como usar Operações de Segurança do Google?
Configurar: Configure a ingestão de dados e regras de detecção de ameaças
Usar: Monitore ameaças e conduza investigações
Otimizar: Utilize IA generativa para produtividade aprimorada
Responder: Implemente ações de resposta automatizadas
Casos de uso de Operações de Segurança do Google
- Detecção de Ameaças
- Investigação de Segurança
- Modernização do SOC
- Ingestão de Dados
- Inteligência de Ameaças