본문으로 건너뛰기
ToolPotion
AI 어드바이저
제출 (무료)

해커를 위한 머신러닝

해커를 위한 머신러닝은 실제 해킹 기술을 사용하여 머신러닝 시스템을 공격하고 방어하는 방법을 가르치는 종합 과정입니다. ML 해킹 실험실 설정, 모델과의 상호작용, 취약성 이해를 다룹니다.

강좌 보기
공유
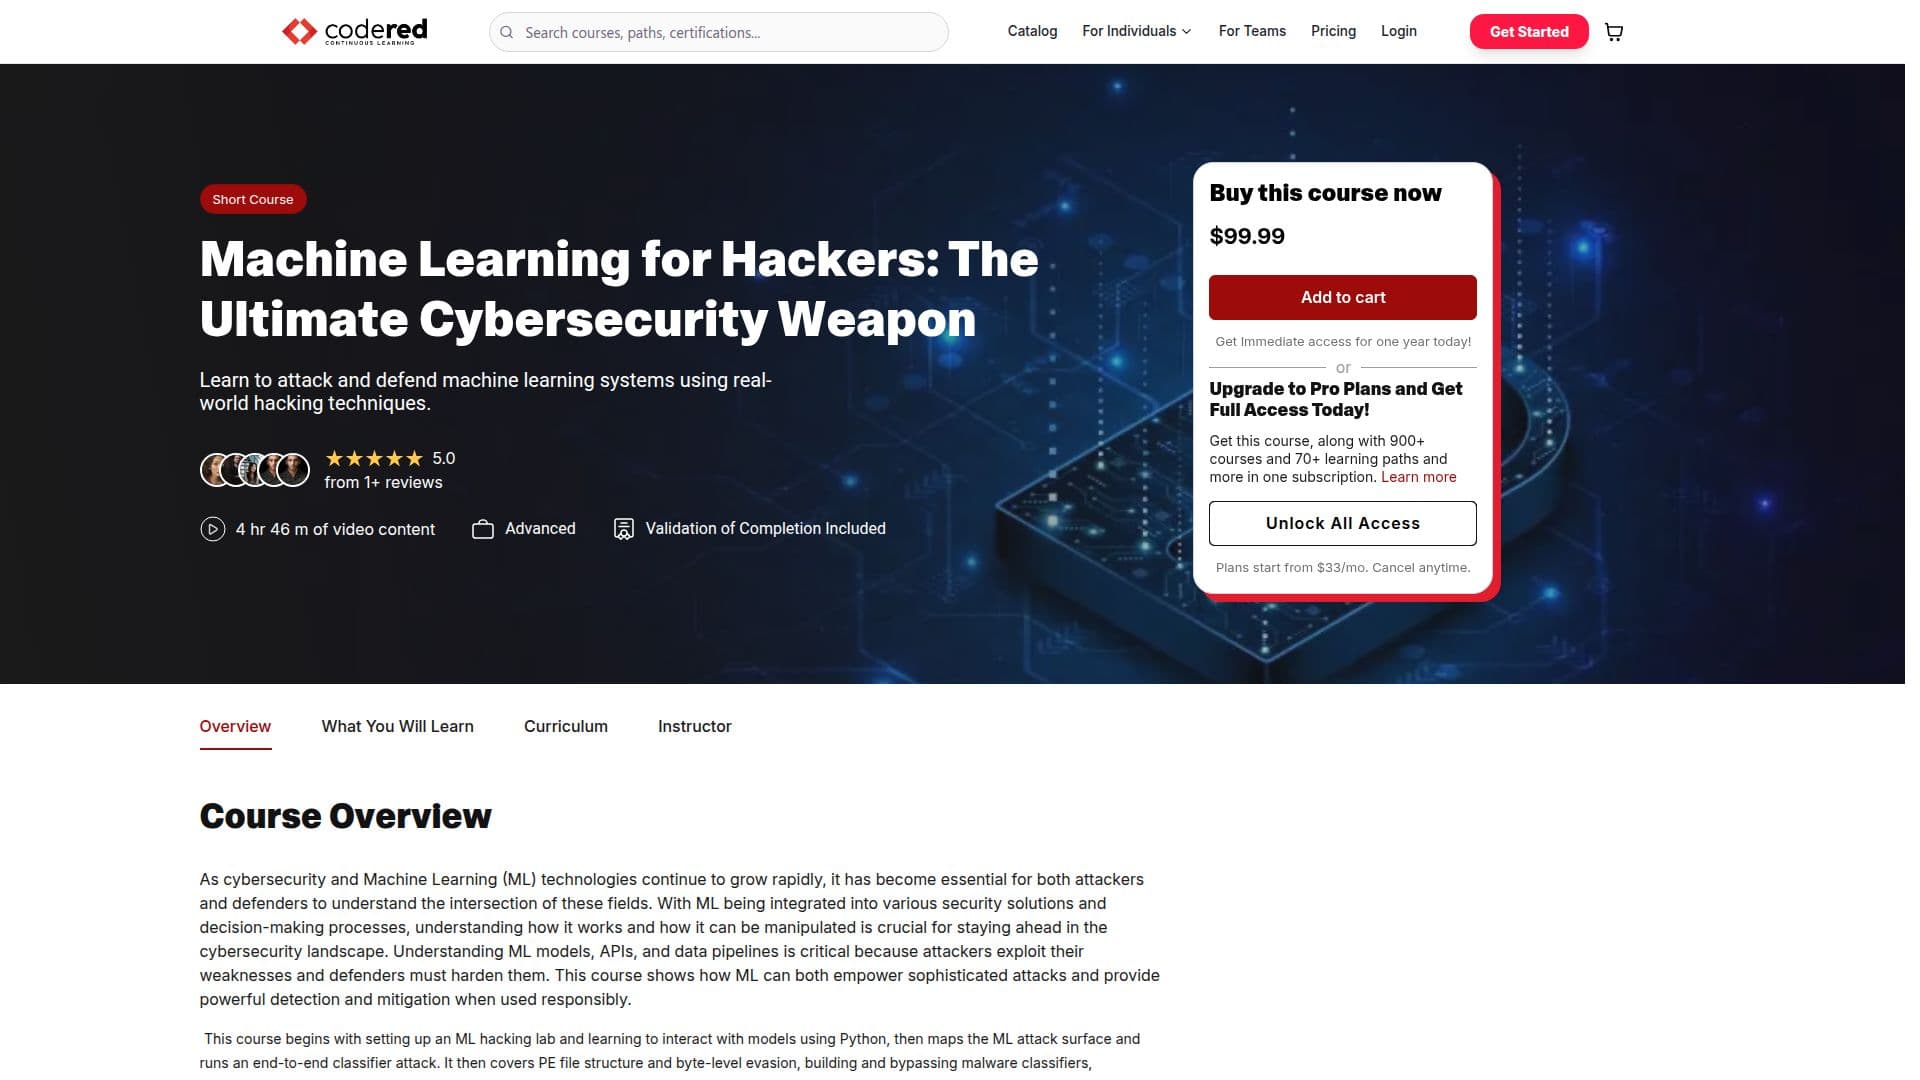
해커를 위한 머신러닝 스크린샷
해커를 위한 머신러닝 스크린샷

해커를 위한 머신러닝은 사이버 보안 전문가에게 머신러닝 시스템을 공격하고 방어하는 데 필요한 기술을 갖추도록 설계된 과정입니다. ML 기술이 보안 솔루션의 핵심이 됨에 따라, 그 취약성을 이해하는 것이 중요합니다. 이 과정은 ML 해킹 실험실 설정으로 시작하여 Python을 사용하여 모델과 상호작용하는 방법을 배웁니다. 참가자는 ML 공격 표면을 매핑하고 엔드 투 엔드 분류기 공격을 수행합니다. 커리큘럼은 PE 파일 구조 및 바이트 수준 회피, 악성 소프트웨어 분류기 구축 및 우회, 언어 모델을 사용한 피싱 및 사회 공학 자동화 등을 포함합니다. 또한 딥페이크 생성 및 탐지, 행동 분석, 적대적 ML 기술, 취약성 발견을 위한 스마트 퍼징, 모델 도용, 오염, 워터마킹 및 백도어를 다룹니다. 과정이 끝나면 학습자는 ML 시스템을 테스트하고 보호하며, 적대적 샘플을 제작하고 탐지하며, 효과적인 모델 방어 전략을 적용할 수 있게 됩니다. 이 과정은 적대적 머신러닝 및 자동화된 위협 탐지에 대한 전문 지식을 가진 사이버 보안 고위 책임자인 Tshering Tobzang이 강의합니다. 이 과정은 ML 기반 보안 솔루션에 대한 전문성을 확장하고자 하는 사이버 보안 전문가에게 적합합니다.

  • 카테고리교육 및 연구
  • 요금제구독

  • ML 해킹 실험실 설정

  • Python을 사용하여 ML 모델과 상호작용

  • ML 공격 표면 매핑

  • 엔드 투 엔드 분류기 공격 수행

  • 회피를 위한 PE 파일 수정

  • 언어 모델을 사용한 피싱 자동화

  • 적대적 ML 기술 수행

  • 모델 도용 및 백도어 공격 탐색

  1. 설정: ML 해킹 실험실 구성

  2. 상호작용: Python을 사용하여 ML 모델과 소통

  3. 매핑: ML 공격 표면 식별

  4. 수행: 엔드 투 엔드 분류기 공격 실행

  5. 수정: 탐지를 피하기 위해 PE 파일 변경

  6. 자동화: 피싱을 위한 언어 모델 사용

  7. 수행: 적대적 ML 공격 수행

  8. 탐색: 모델 도용 및 백도어 조사

  • ML 시스템 보안
  • 적대적 공격
  • 피싱 자동화
  • 딥페이크 탐지
  • 모델 도용 방지

해커를 위한 머신러닝 리뷰

로딩 중...

해커를 위한 머신러닝와(과) 비슷한 항목

Springboard의 머신러닝 및 AI 부트캠프는 학생들에게 머신러닝, 딥러닝 및 AI를 가르치기 위해 설계된 6개월 온라인 프로그램입니다. 1:1 멘토링을 통해 학생들은 실제 AI 시스템을 구축하고 배포하며 회귀 분석, 이상 탐지 등의 기술을 습득합니다. 졸업생들은 인증서와 경력 지원을 받습니다.

교육 및 연구
도구 보기

Springboard의 머신러닝 및 AI 부트캠프는 학생들에게 머신러닝, 딥러닝 및 AI를 가르치기 위해 설계된 6개월 온라인 프로그램입니다. 1:1 멘토링을 통해 학생들은 실제 AI 시스템을 구축하고 배포하며 회귀 분석, 이상 탐지 등의 기술을 습득합니다. 졸업생들은 인증서와 경력 지원을 받습니다.

교육 및 연구
AI 학습 TOP 100 보기

적대적 강건성 툴박스는 기계 학습 모델의 보안을 강화하기 위해 설계된 Python 라이브러리입니다. 이는 적대적 위협에 대해 모델을 평가하고 방어하며 검증하는 도구를 제공하며, 다양한 프레임워크와 데이터 유형을 지원합니다.

AI 사이버 보안 도구

AI 프레임워크 34위

도구 보기

기계 학습 모델의 보안을 강화하기 위해 설계된 Python 라이브러리입니다. 이는 적대적 위협에 대해 모델을 평가하고 방어하며 검증하는 도구를 제공하며, 다양한 프레임워크와 데이터 유형을 지원합니다.적대적 강건성 툴박스는 기계 학습 모델의 보안을 강화하기 위해 설계된 Python 라이브러리입니다. 이는 적대적 위협에 대해 모델을 평가하고 방어하며 검증하는 도구를 제공하며, 다양한 프레임워크와 데이터 유형을 지원합니다.

AI 사이버 보안 도구
AI 프레임워크 34위

AgentDojo

AI 프레임워크

AgentDojo는 LLM 에이전트에 대한 프롬프트 주입 공격 및 방어를 평가하기 위해 설계된 동적 환경입니다. ETH 취리히와 Invariant Labs의 연구원들이 개발한 이 도구는 AI 취약성 연구를 지원하며 새로운 공격 및 방어 모델을 생성하고 벤치마킹하는 도구를 제공합니다.

AI 사이버 보안 도구
도구 보기

AI 프레임워크

LLM 에이전트에 대한 프롬프트 주입 공격 및 방어를 평가하기 위해 설계된 동적 환경입니다. ETH 취리히와 Invariant Labs의 연구원들이 개발한 이 도구는 AI 취약성 연구를 지원하며 새로운 공격 및 방어 모델을 생성하고 벤치마킹하는 도구를 제공합니다.AgentDojo는 LLM 에이전트에 대한 프롬프트 주입 공격 및 방어를 평가하기 위해 설계된 동적 환경입니다. ETH 취리히와 Invariant Labs의 연구원들이 개발한 이 도구는 AI 취약성 연구를 지원하며 새로운 공격 및 방어 모델을 생성하고 벤치마킹하는 도구를 제공합니다.

AI 사이버 보안 도구
AI 프레임워크 TOP 50 보기

Giskard

AI 앱

Giskard는 지속적인 레드 팀과 LLM 보안에 중점을 둔 AI 보안 플랫폼입니다. 취약점을 탐지하고, 환각을 방지하며, 자동화된 테스트와 평가를 통해 AI 시스템을 보호하는 데 도움을 줍니다.

AI 사이버 보안 도구

AI 모델 모니터링 94위

도구 보기

AI 앱

지속적인 레드 팀과 LLM 보안에 중점을 둔 AI 보안 플랫폼입니다. 취약점을 탐지하고, 환각을 방지하며, 자동화된 테스트와 평가를 통해 AI 시스템을 보호하는 데 도움을 줍니다.Giskard는 지속적인 레드 팀과 LLM 보안에 중점을 둔 AI 보안 플랫폼입니다. 취약점을 탐지하고, 환각을 방지하며, 자동화된 테스트와 평가를 통해 AI 시스템을 보호하는 데 도움을 줍니다.

AI 사이버 보안 도구
AI 모델 모니터링 94위

Modelscan은 모델 직렬화 공격으로부터 보호하는 데 중점을 둔 GitHub 프로젝트입니다. 이 프로젝트는 개발자가 직렬화 과정에서 기계 학습 모델의 잠재적 취약점으로부터 안전하게 보호할 수 있도록 도구와 리소스를 제공합니다.

AI 사이버 보안 도구
도구 보기

모델 직렬화 공격으로부터 보호하는 데 중점을 둔 GitHub 프로젝트입니다. 이 프로젝트는 개발자가 직렬화 과정에서 기계 학습 모델의 잠재적 취약점으로부터 안전하게 보호할 수 있도록 도구와 리소스를 제공합니다.Modelscan은 모델 직렬화 공격으로부터 보호하는 데 중점을 둔 GitHub 프로젝트입니다. 이 프로젝트는 개발자가 직렬화 과정에서 기계 학습 모델의 잠재적 취약점으로부터 안전하게 보호할 수 있도록 도구와 리소스를 제공합니다.

AI 사이버 보안 도구
AI GitHub 저장소 TOP 250 보기

garak은 대형 언어 모델의 보안을 평가하기 위해 설계된 오픈 소스 LLM 취약점 스캐너입니다. NVIDIA와 커뮤니티의 지원을 받아 모델 보안을 테스트하기 위한 수많은 플러그인과 수천 개의 프롬프트를 제공합니다.

AI 사이버 보안 도구

AI 프레임워크 27위

도구 보기

대형 언어 모델의 보안을 평가하기 위해 설계된 오픈 소스 LLM 취약점 스캐너입니다. NVIDIA와 커뮤니티의 지원을 받아 모델 보안을 테스트하기 위한 수많은 플러그인과 수천 개의 프롬프트를 제공합니다.garak은 대형 언어 모델의 보안을 평가하기 위해 설계된 오픈 소스 LLM 취약점 스캐너입니다. NVIDIA와 커뮤니티의 지원을 받아 모델 보안을 테스트하기 위한 수많은 플러그인과 수천 개의 프롬프트를 제공합니다.

AI 사이버 보안 도구
AI 프레임워크 27위

Adversa AI는 AI 에이전트, LLM 및 GenAI 애플리케이션을 위해 특별히 설계된 지속적인 AI 레드팀 운영을 위한 자율 플랫폼을 제공합니다. 보안 취약점을 식별 및 수정하여 AI 시스템이 과도한 위험 없이 대규모로 배포되도록 보장합니다. 이 서비스는 OWASP 및 NIST 표준에 맞춰 맞춤형 AI 솔루션을…

AI 사이버 보안 도구금융 및 은행

AI 모델 모니터링 119위

도구 보기

AI 에이전트, LLM 및 GenAI 애플리케이션을 위해 특별히 설계된 지속적인 AI 레드팀 운영을 위한 자율 플랫폼을 제공합니다. 보안 취약점을 식별 및 수정하여 AI 시스템이 과도한 위험 없이 대규모로 배포되도록 보장합니다. 이 서비스는 OWASP 및 NIST 표준에 맞춰 맞춤형 AI 솔루션을…Adversa AI는 AI 에이전트, LLM 및 GenAI 애플리케이션을 위해 특별히 설계된 지속적인 AI 레드팀 운영을 위한 자율 플랫폼을 제공합니다. 보안 취약점을 식별 및 수정하여 AI 시스템이 과도한 위험 없이 대규모로 배포되도록 보장합니다. 이 서비스는 OWASP 및 NIST 표준에 맞춰 맞춤형 AI 솔루션을…

AI 사이버 보안 도구금융 및 은행
AI 모델 모니터링 119위

SkillSpector는 AI 에이전트 기술을 위한 보안 스캐너로, 취약점, 악의적인 패턴 및 보안 위험을 탐지하도록 설계되었습니다. 설치 전에 Claude Code, Codex 및 MCP 기술에서 프롬프트 주입, 데이터 유출 및 공급망 위험에 중점을 둡니다.

AI 사이버 보안 도구
도구 보기

AI 에이전트 기술을 위한 보안 스캐너로, 취약점, 악의적인 패턴 및 보안 위험을 탐지하도록 설계되었습니다. 설치 전에 Claude Code, Codex 및 MCP 기술에서 프롬프트 주입, 데이터 유출 및 공급망 위험에 중점을 둡니다.SkillSpector는 AI 에이전트 기술을 위한 보안 스캐너로, 취약점, 악의적인 패턴 및 보안 위험을 탐지하도록 설계되었습니다. 설치 전에 Claude Code, Codex 및 MCP 기술에서 프롬프트 주입, 데이터 유출 및 공급망 위험에 중점을 둡니다.

AI 사이버 보안 도구
AI GitHub 저장소 TOP 250 보기
1/8