설명
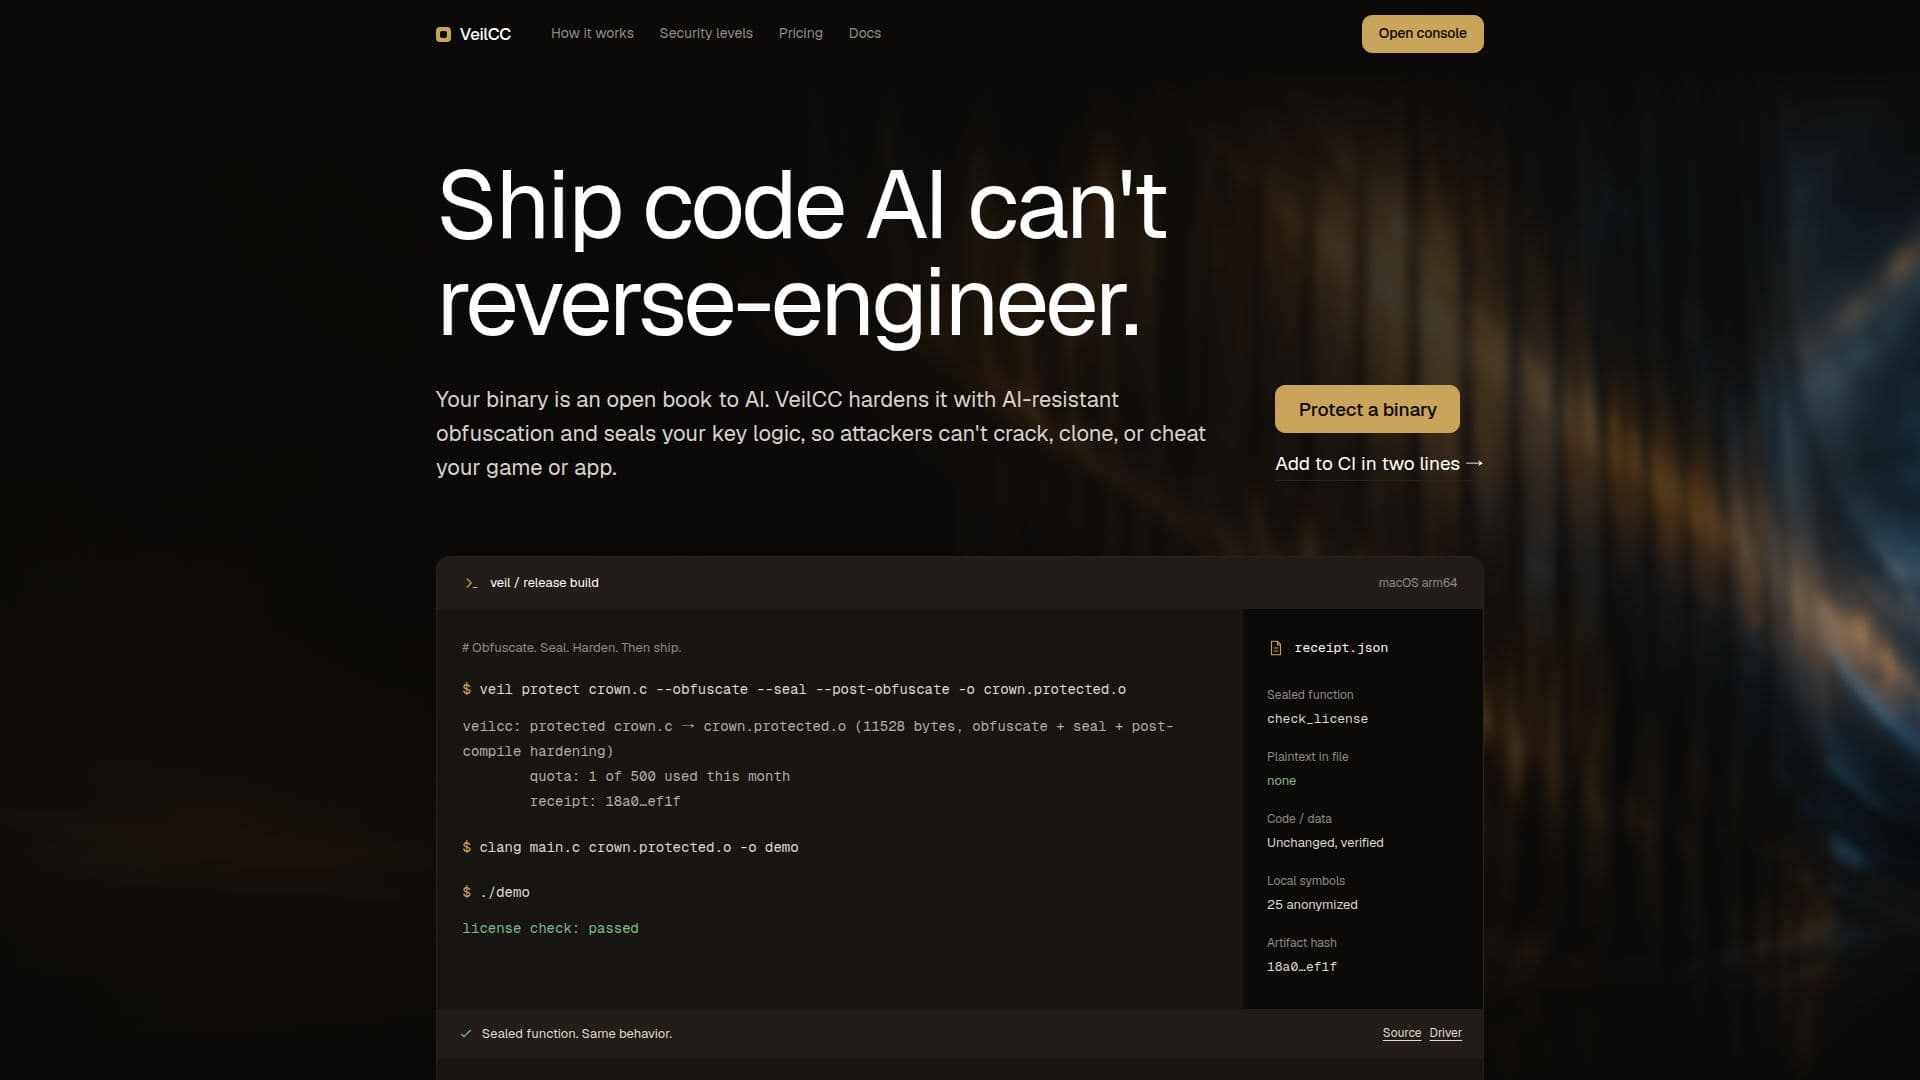
VeilCC는 AI 기반 리버스 엔지니어링 및 전통적인 공격 방법에 대응하기 위해 설계된 고급 소프트웨어 보호 기능을 제공합니다. 이 플랫폼은 바이너리의 취약점을 해결하며, 이는 AI 에이전트에 의해 쉽게 분석되어 라이센스 검사, 치팅 탐지 루틴 또는 가격 모델과 같은 중요한 논리를 노출할 수 있습니다. VeilCC는 난독화와 논리 봉인을 결합한 다층 접근 방식을 사용하여 애플리케이션과 게임을 강화합니다.
더 읽기
VeilCC 보호의 핵심은 봉인 메커니즘에 있습니다. 단순히 코드를 재배열하는 대신, 봉인은 배송된 바이너리에서 지정된 "크라운 주얼" 기능을 제거하고 이를 암호문으로 저장합니다. 이러한 기능은 호출되는 순간에만 명확한 텍스트로 복호화되고 실행되며, 즉시 메모리에서 지워집니다. 이는 정적 분석, 샌드박스 및 오프 장치 덤프를 무효화하며, 중요한 논리는 파일에 존재하지 않기 때문입니다.
사용자는 VeilCC를 빌드 파이프라인에 통합하거나 드래그 앤 드롭 콘솔을 사용할 수 있습니다. 이 과정은 보호를 위해 특정 기능을 표시하는 것을 포함하며, 이는 소스 코드에서 또는 빌드 시간에 기호를 지정하여 수행할 수 있습니다. VeilCC는 모듈 전체 난독화 및 기능별 봉인을 포함한 다양한 보호 수준을 지원합니다. 보안을 강화하기 위해 장치 바운드 키를 사용할 수 있으며, 이는 복사된 바이너리가 다른 기기에서 봉인된 기능을 복호화할 수 없도록 하여 재배포 및 에뮬레이트된 서버를 효과적으로 방지합니다.
VeilCC는 언어에 구애받지 않도록 설계되어 있으며, macOS, Linux 및 Windows에서 LLVM을 통해 컴파일되는 모든 것과 함께 작동합니다. 개인 바이너리에 대한 난독화 및 봉인을 시도할 수 있는 무료 계층을 제공하며, 유료 플랜은 더 많은 보호된 빌드, 이동 목표 시드 및 호스팅된 보호 API 및 GitHub Actions와 같은 고급 기능을 제공합니다. 엔터프라이즈 솔루션에는 장치 바운드 봉인 키, 온프레미스 보호 API 및 라이센스/활성화 API가 포함되어 있으며, 핀테크, 펌웨어 및 게임과 같은 산업에 맞춰져 있습니다. VeilCC는 측정 가능한 보안을 강조하며, 적용된 보호 계층 및 아티팩트 해시를 자세히 설명하는 빌드 영수증을 제공합니다.
- 카테고리AI 사이버 보안 도구
- 요금제프리미엄
- 배포클라우드, 온프레미스
- 플랫폼macOS, Linux, Windows
VeilCC의 핵심 기능
AI 저항형 난독화: 혼합 부울 산술 및 불투명한 조건/허니팟 미끼로 AI 디컴파일러를 혼란스럽게 합니다.
논리 봉인: 중요한 기능을 바이너리에서 제거하고 이를 암호문으로 배송합니다.
런타임 복호화 및 스크럽: 함수는 호출 시 W^X 페이지로 복호화되며, 즉시 스크럽됩니다.
장치 바운드 키: 복호화 키를 장치의 보안 에클레이브/TPM에 연결하여 복사된 바이너리가 실행되지 않도록 합니다.
이동 목표 시드: 각 빌드마다 새로운 보호 시드를 생성하여 공격 난이도를 증가시킵니다.
빌드 영수증: 봉인된 기능, 보호 계층 및 아티팩트 해시에 대한 검증 가능한 기록을 제공합니다.
CLI 통합: 단일 명령으로 모든 객체를 보호하며 기존 링크 단계에 통합됩니다.
파이프라인 통합: 서버 측 보호를 위해 빌드 파이프라인에 두 줄을 추가합니다.
드래그 앤 드롭 콘솔: 사용자가 설치 없이 바이너리를 스캔하고 보호할 수 있도록 합니다.
언어 독립적: LLVM을 통해 컴파일되는 모든 언어와 함께 작동합니다 (C, C++, Rust, Swift 검증됨).
컴파일 후 강화: 디버그 메타데이터를 제거하고 개인 이름을 무작위화하여 분석 힌트를 제거합니다.
안티 디버그 검사: 디버거 존재 여부 검사를 키에 통합하여 추적 시 복호화가 쓰레기 데이터로 변환됩니다.
구성 가능한 보호 수준: 난독화 및 봉인을 쌓을 수 있으며, 내장 또는 장치 바운드 키를 사용할 수 있습니다.
핫 패스 거부: 성능에 중요한 기능의 봉인을 자동으로 방지하여 프레임 예산을 유지합니다.
온프레미스 배포: 개인 네트워크 내에서 보호 API를 실행하기 위한 엔터프라이즈 옵션입니다.
VeilCC 사용 방법은?
정상적으로 빌드: 애플리케이션이나 게임을 일반적으로 컴파일합니다.
크라운 주얼 기능 표시: 중요한 기능(예: 라이센스 검사, 안티 치팅)을 식별하고 소스 또는 기호 목록에서 보호를 위해 표시합니다.
보호 수준 설정: 모듈 전체 난독화, 기능 봉인 또는 둘 다 중에서 선택하고 키 내장 또는 장치 바운드 키를 선택합니다.
VeilCC 통합: 드래그 앤 드롭 콘솔, CLI를 사용하거나 CI/CD 파이프라인에 두 줄을 추가합니다.
보호된 빌드 생성: VeilCC가 서버 측에서 컴파일된 객체를 처리하여 강화된 바이너리를 반환합니다.
보호된 코드 배송: AI 저항형 난독화 및 봉인된 논리를 사용하여 애플리케이션을 배포합니다.
VeilCC의 사용 사례
- 라이센스 검사 보호
- 안티 치팅 시스템 강화
- 독점 커널 보안
- 디지털 권리 관리(DRM)
- 소프트웨어 클론 방지
- 가격 모델 보호
- 펌웨어 보안
- 핀테크 애플리케이션 보안
- 증명 루틴