설명
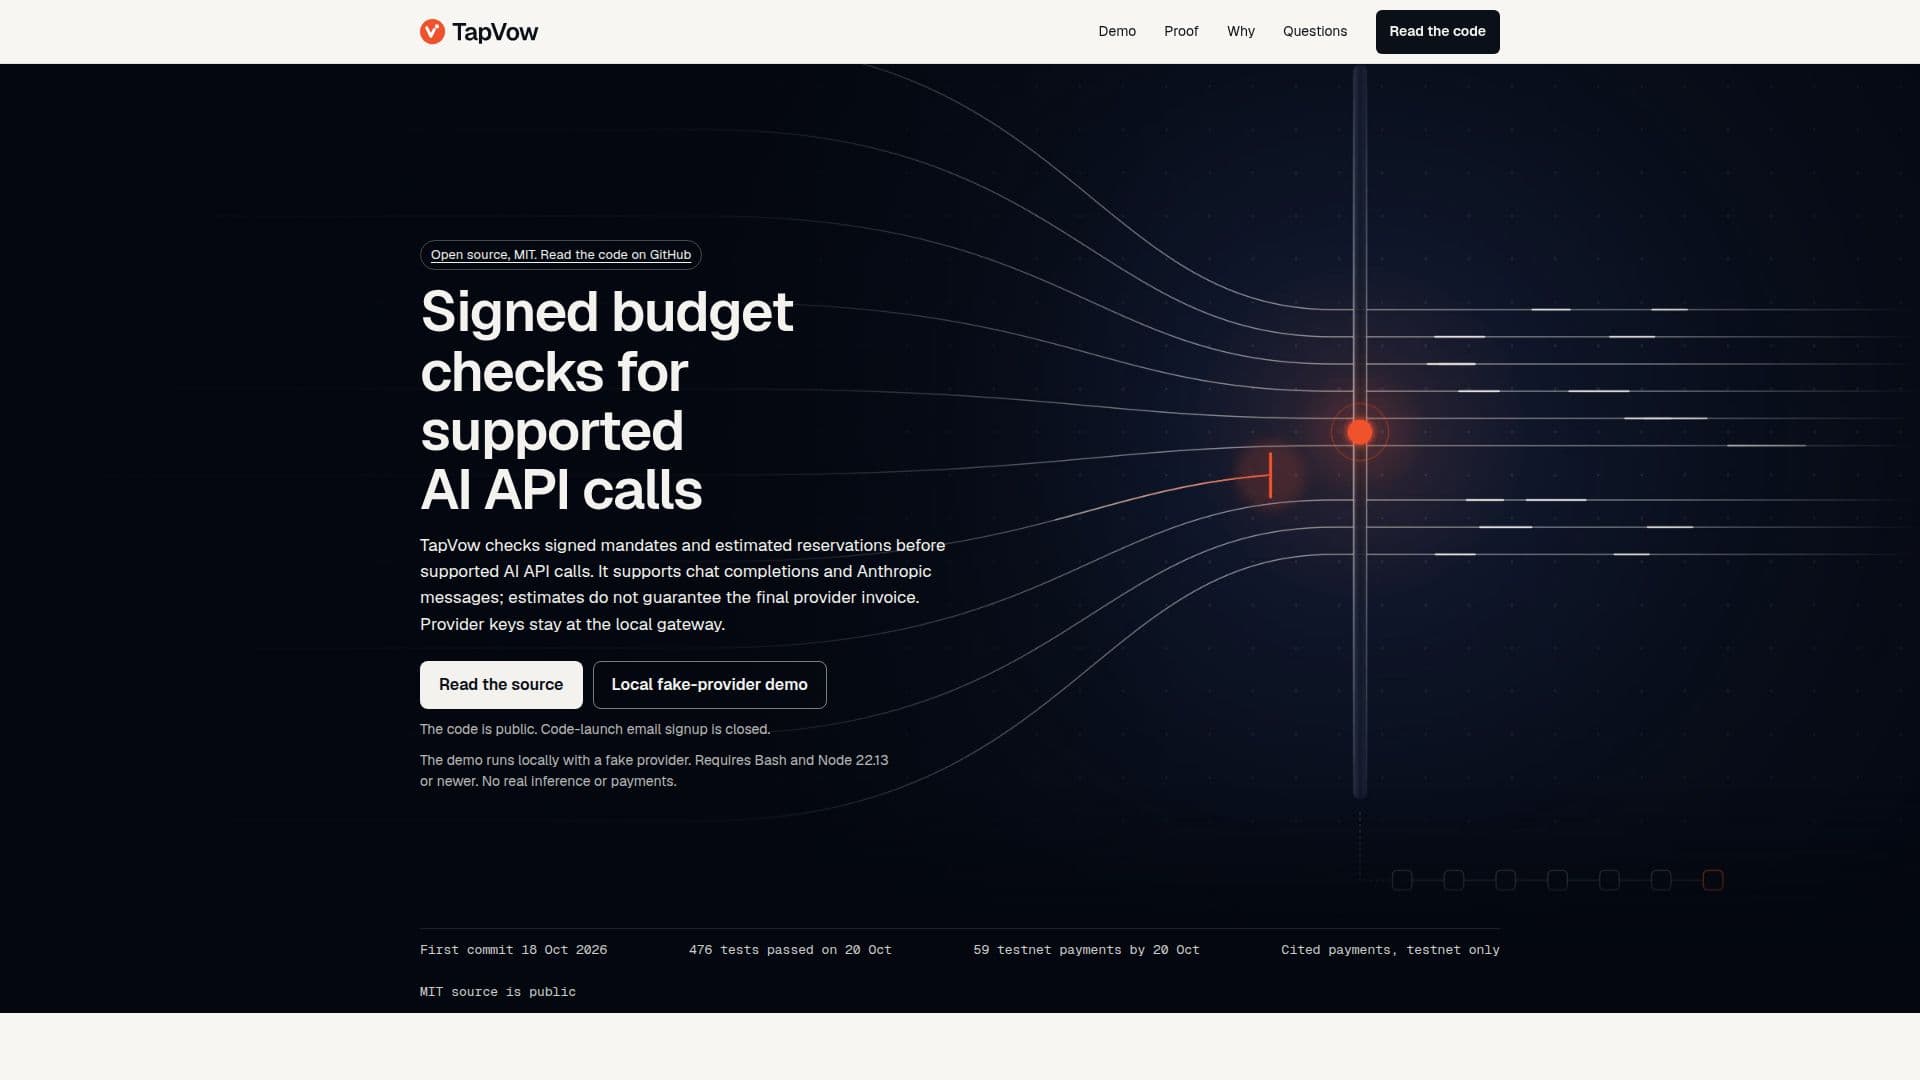
TapVow는 지원되는 AI API 호출에 대한 서명된 예산 검사를 제공하는 로컬 게이트웨이 역할을 합니다. 이 시스템의 주요 목적은 사용자가 API 호출이 이루어지기 전에 서명된 위임장과 예상 예약을 검증하여 AI 서비스에 대한 지출을 관리하고 통제하는 데 도움을 주는 것입니다. 이를 통해 호출이 미리 정의된 예산과 권한을 준수하도록 하여 예상치 못한 비용을 방지합니다.
더 읽기
이 시스템은 제공자 키를 로컬 게이트웨이에 유지하여 API 접근에 대한 보안과 통제를 강화합니다. OpenAI 채팅 완료 및 Claude Code와 같은 Anthropic 메시지를 포함한 특정 AI API 형식을 지원합니다. 그러나 Responses API/Codex 또는 Claude Pro/Max 구독 트래픽은 지원하지 않습니다.
TapVow는 무결성 검증 및 감사에 중요한 검증 가능한 서명 영수증 팩을 생성합니다. 이 플랫폼은 예산, 호출당 한도, 허용된 수취인 및 만료 날짜를 포함하는 서명된 위임장을 구성할 수 있도록 합니다. 지원되는 클라이언트는 가상 키를 사용하여 게이트웨이를 가리킬 수 있으며, 게이트웨이는 예상 예약을 기반으로 입장 검사를 수행합니다. 호출이 설정된 한도를 초과하면 게이트웨이는 HTTP 402 오류를 반환하여 요청을 차단할 수 있습니다.
이 도구는 또한 `tapvow verify` 기능을 제공하여 고정된 키를 사용하여 영수증 팩 서명, 체인, 헤드 및 총계를 확인하여 거래의 진위와 무결성을 보장합니다. 예상 예약은 핵심 기능이지만, 최종 제공자 청구서를 보장하지는 않는다는 점에 유의해야 합니다. 이 프로젝트는 MIT 라이센스 하에 오픈 소스이며, 코드는 GitHub에서 공개적으로 이용 가능합니다. 프로토타입은 로컬 게이트웨이이며, 운영자는 제공자 자격 증명 및 지갑 자금을 공급할 책임이 있습니다. 테스트넷 결제는 시연되었지만, 이는 생산 결제 사용이나 보관 서비스를 설정하지 않습니다.
- 카테고리AI DevOps 및 클라우드 도구
- 요금제오픈 소스
- 배포Local Gateway
- 플랫폼웹
TapVow의 핵심 기능
AI API 호출을 위한 로컬 게이트웨이
서명된 예산 위임장 검사
예상 예약 검증
지원되는 클라이언트를 위한 가상 키
검증 가능한 서명 영수증 팩
제공자 키는 로컬에 유지
OpenAI 채팅 완료 지원
Anthropic 메시지 지원 (Claude Code, OpenCode)
프롬프트 주입 결제 차단
원장 항목의 무결성 검증
오픈 소스 (MIT 라이센스)
가짜 제공자와의 로컬 데모
구성 가능한 호출당 한도
한도 초과 호출에 대한 거부 로그
패스키 서명된 예산 수정
TapVow 사용 방법은?
위임장 구성: 예산, 호출당 한도, 허용된 수취인 및 만료 날짜가 포함된 서명된 위임장을 설정합니다.
클라이언트를 게이트웨이에 연결: 지원되는 AI API 클라이언트(예: Claude Code, OpenCode)를 TapVow의 가상 키를 사용하도록 구성합니다.
API 호출 시작: TapVow 게이트웨이를 통해 AI API 호출을 수행합니다.
게이트웨이 검사: TapVow는 호출을 허용하기 전에 예상 예약 및 서명된 위임장을 확인합니다.
검증 수신: 무결성 검증을 위한 검증 가능한 서명 영수증 팩을 받습니다.
영수증 검증: 고정된 키를 사용하여 `tapvow verify`로 영수증 팩 서명 및 총계를 확인합니다.
TapVow의 사용 사례
- AI API 비용 관리
- 안전한 AI API 접근
- 검증 가능한 AI 사용 감사
- 프롬프트 주입 방지
- 다중 에이전트 예산 관리
- AI 통합 개발자 테스트