설명
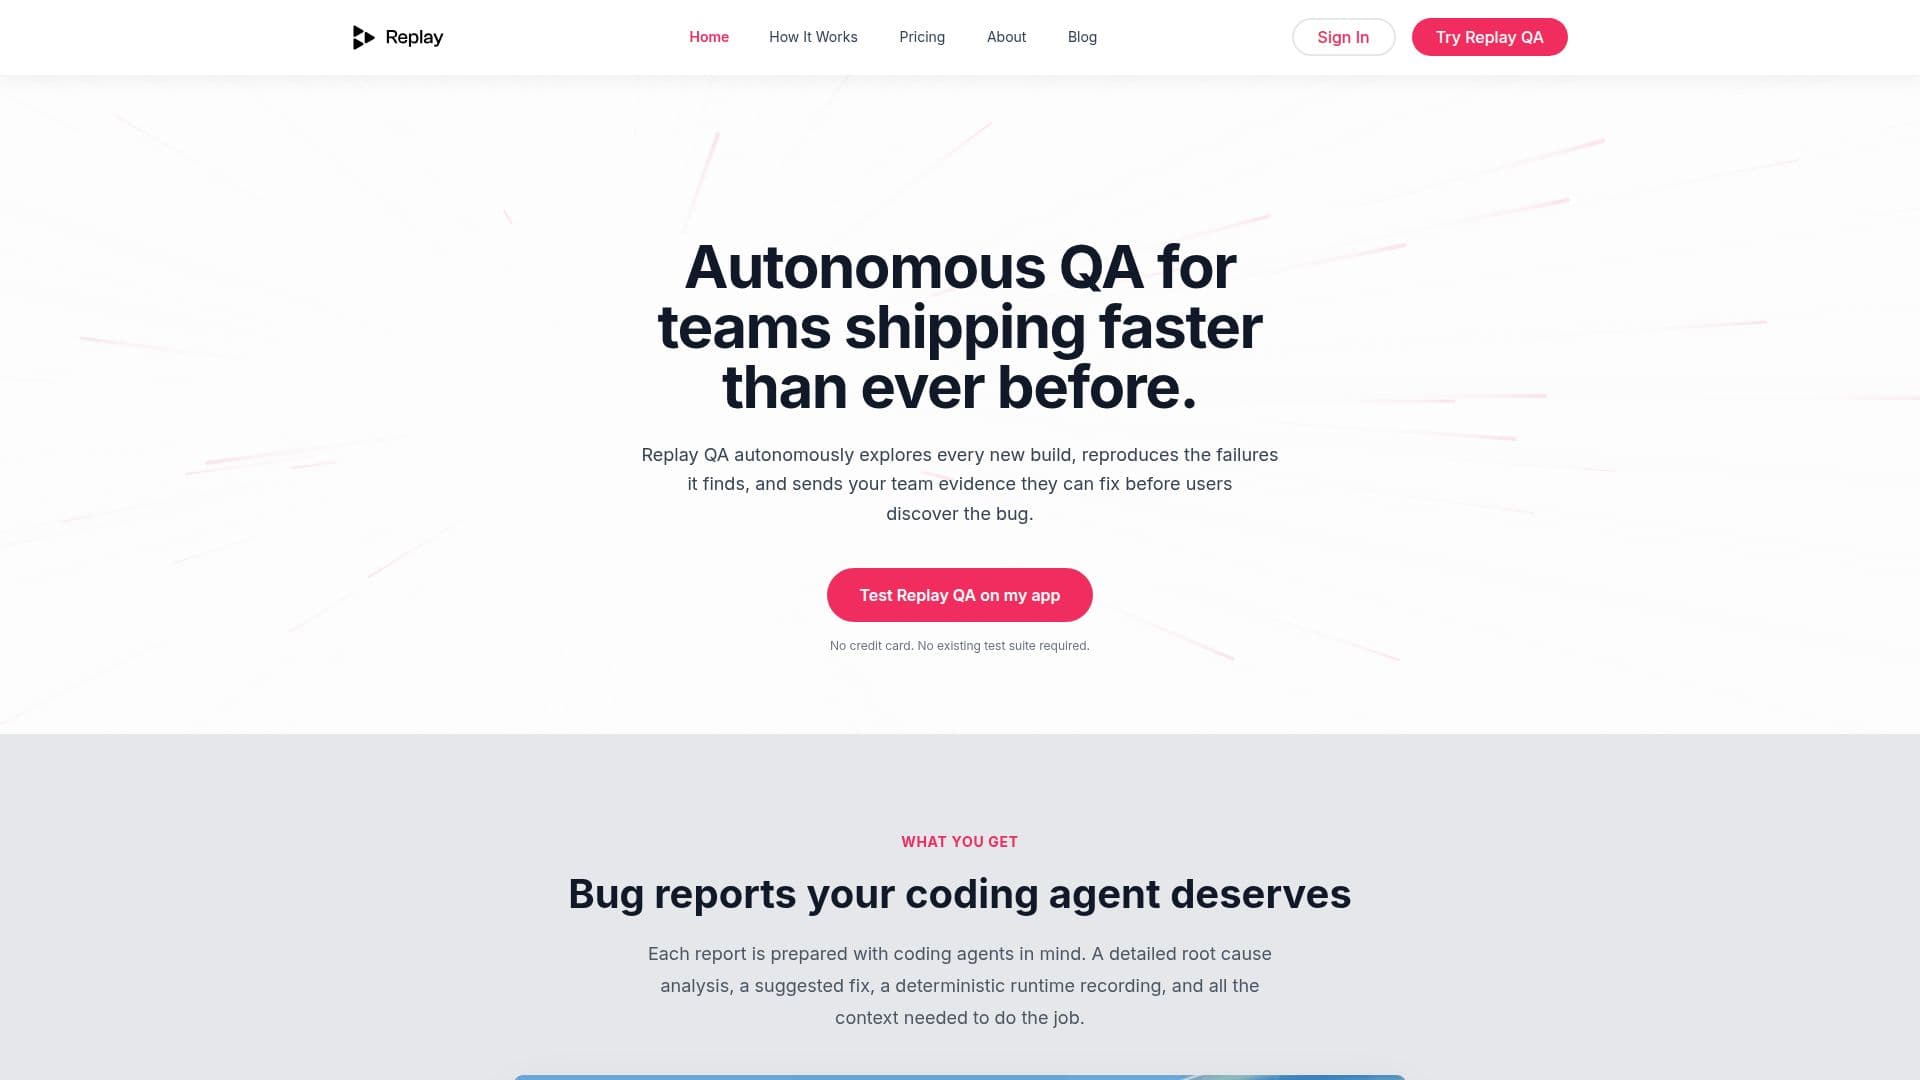
Replay QA는 모든 빌드를 버그, 보안 결함 및 접근성 문제에 대해 테스트하기 위해 설계된 자율 품질 보증 도구입니다. GitHub와 원활하게 통합되어 팀이 리포지토리를 인증하고 메인으로의 푸시 또는 새로운 풀 리퀘스트와 같은 변경 사항을 모니터링할 수 있도록 합니다. Replay QA는 개발, 스테이징, 프로덕션 및 로컬호스트를 포함한 다양한 환경에서 테스트를 수행하여 포괄적인 커버리지를 보장합니다.
더 읽기
이 도구는 이메일 및 비밀번호 인증을 사용하는 경우 테스트 목적으로 자체 계정을 생성할 수 있습니다. 또한 주입 취약점, 잘못된 접근 제어 및 안전하지 않은 API 동작 등을 포함한 보안 테스트를 처리합니다. Replay QA의 보안 스캔은 침투 테스트만큼 철저하여 일반 스캐너가 놓칠 수 있는 비즈니스 로직의 격차를 식별합니다.
Replay QA는 자동화된 스케줄링을 지원하여 팀이 일일 또는 주간 테스트 실행을 구성할 수 있도록 합니다. 이 기능은 특히 야간 실행에 유용하여 매일 아침 팀이 사용할 수 있는 새로운 버그 보고서를 제공합니다. 이 도구의 REST API는 테스트 실행, 환경 전환 및 결과 검색을 프로그래밍 방식으로 트리거할 수 있게 하여 CI 파이프라인 및 기타 자동화된 워크플로우에 통합하기에 이상적입니다.
Replay QA의 가격은 사용량 기반이며, 무료 요금제가 월 25크레딧을 제공합니다. Starter 및 Pro와 같은 추가 요금제는 더 많은 크레딧과 통합을 제공합니다. 이 도구는 기존 코딩 에이전트와 함께 작동하도록 설계되어 GitHub Issues, Linear 또는 Jira와 같은 트래커에 자동으로 버그 보고서를 제출합니다.
Replay QA의 가치 제안은 애플리케이션을 자율적으로 탐색하고 사용자 여정을 식별하며 근본 원인과 제안된 수정 사항이 포함된 상세한 버그 보고서를 제공하는 능력에 있습니다. 이는 QA에 필요한 수작업 노력을 줄여 팀이 개발 및 혁신에 집중할 수 있도록 합니다. 그러나 Cloudflare와 같은 봇 탐지 시스템과의 문제로 인해 테스트 기능이 저해될 수 있습니다.
- 카테고리AI 코드 리뷰 및 테스트
- 요금제프리미엄
- 배포클라우드
- 플랫폼웹
Replay QA의 핵심 기능
버그 및 보안 결함에 대한 자율 테스트
원활한 모니터링을 위한 GitHub 통합
로컬호스트를 포함한 여러 환경 지원
테스트 실행의 자동화된 스케줄링
포괄적인 보안 스캔
프로그래밍 제어를 위한 REST API
무료 요금제가 포함된 사용량 기반 가격
근본 원인 분석이 포함된 상세한 버그 보고서
Replay QA 사용 방법은?
연결: GitHub에 인증하고 리포지토리 추가
구성: 환경 및 테스트 일정 설정
실행: 수동 또는 API를 통해 테스트 실행 트리거
검토: 상세한 버그 보고서 및 제안된 수정 사항 분석
Replay QA의 사용 사례
- 지속적 통합
- 보안 테스트
- 크로스 환경 테스트
- 자동화된 버그 보고
- 역할별 테스트