설명
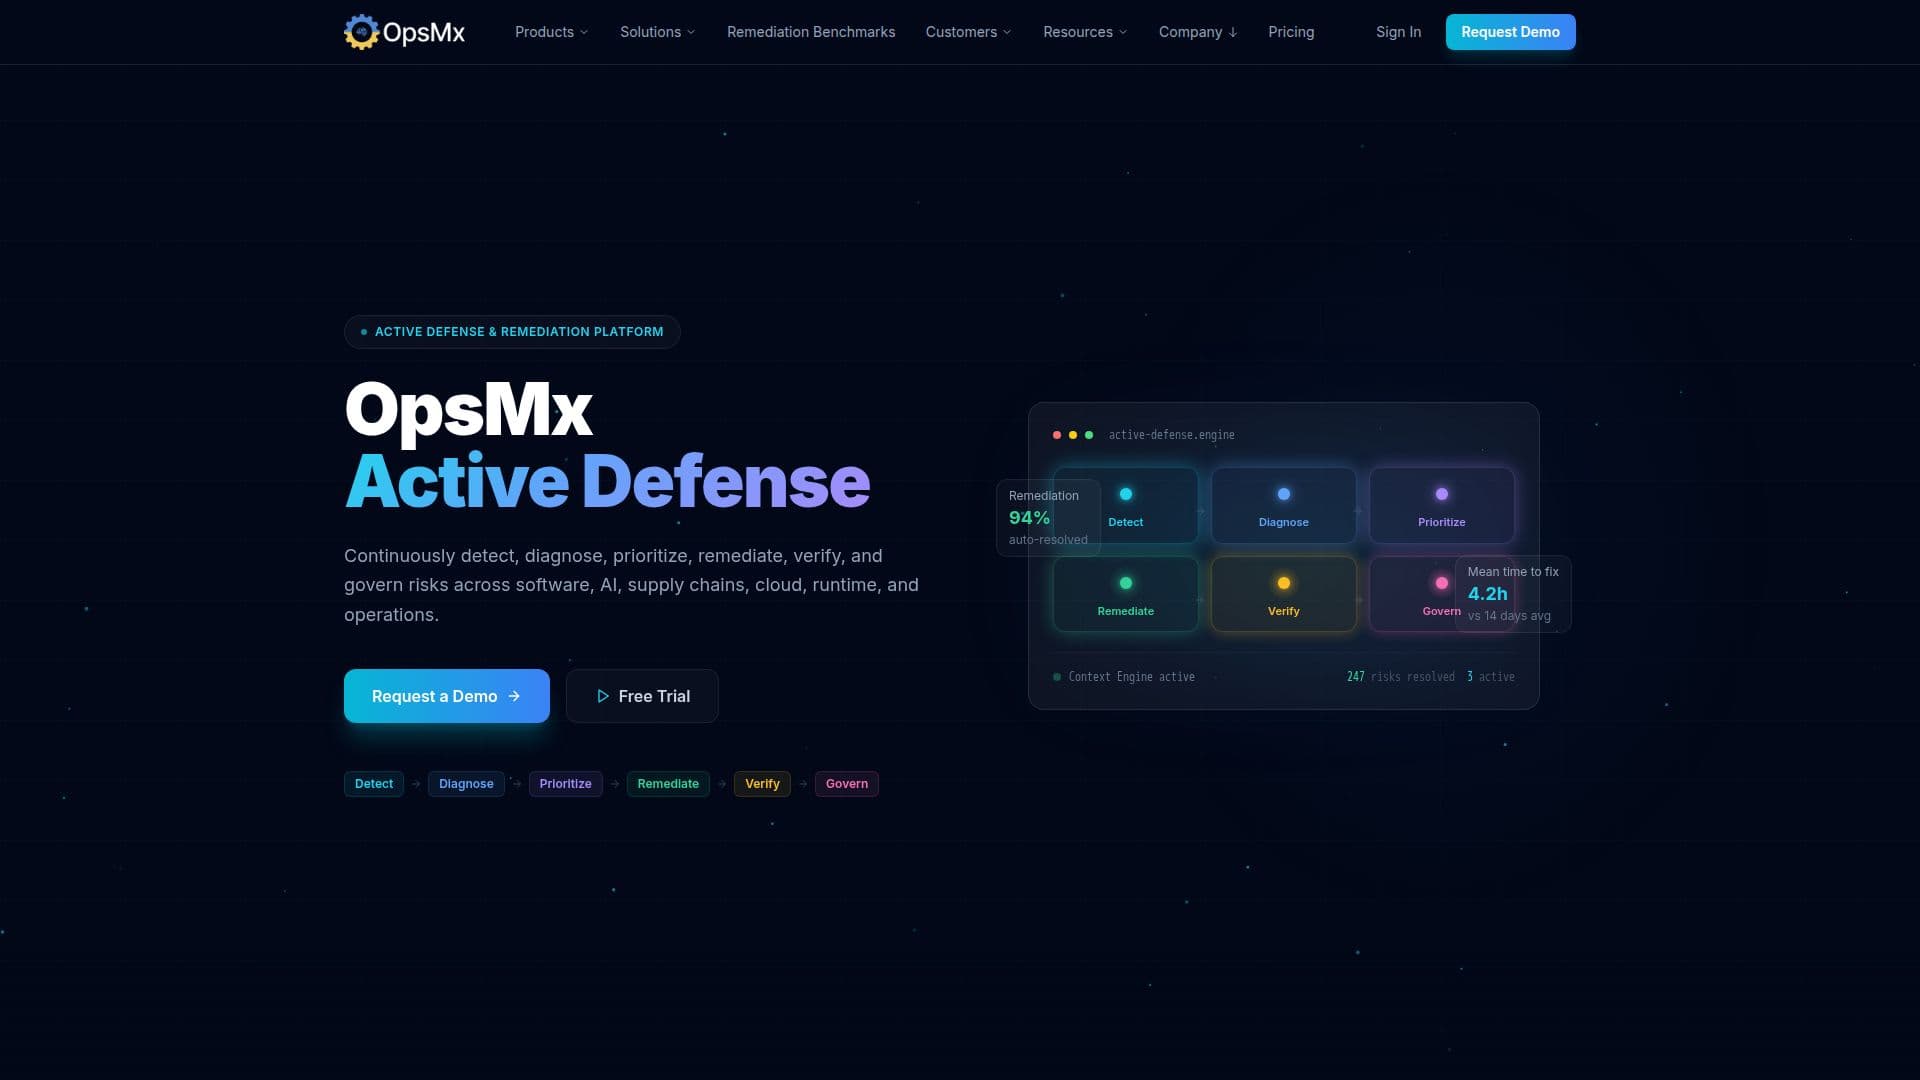
OpsMx Active Defense는 네 가지 "능동 방어 기둥"에 걸쳐 하나의 플랫폼으로 자리 잡고 있습니다: 코드 및 AI, 공급망, 클라우드 및 런타임, 그리고 운영. 해결하고자 하는 문제는 대부분의 보안 도구가 명확한 진행 경로 없이 경고, 발견 및 대시보드를 생성한다는 것입니다; OpsMx는 대신 팀에 자동화된 경로를 통해 검증된 수정으로 이어지는 하나의 우선순위 조치를 제공하는 것을 목표로 합니다.
더 읽기
이 플랫폼은 모든 능동 방어 결정의 지능 계층으로 설명되는 OpsMx Context Engine에 의해 구동됩니다. 이 엔진은 애플리케이션, 코드, API, 종속성, 파이프라인, 클라우드 리소스, Kubernetes, 런타임 시스템 및 비즈니스 소유권 전반에 걸쳐 지속적으로 맥락을 발견, 상관관계 분석, 제공 및 최적화하여 진단 엔진, 수정 공장, 검증 엔진 및 거버넌스 프레임워크에 데이터를 제공합니다.
그 기능은 취약점 상관관계 분석과 악용 가능성 및 도달 가능성 분석을 포함하여 잘못된 긍정 결과를 줄이고, 근본 원인 진단 및 SBOM 생성, 라이센스 위험 및 출처를 포함한 공급망 위험 평가를 다룹니다. 수정 측면에서는 코드, 종속성, 클라우드, 인프라스트럭처-코드 및 Kubernetes 수정을 포함하며, SAST, DAST, API 보안, 비밀 스캔, 클라우드 보안 태세 관리 및 배포 정책 시행, 그리고 운영 문제에 대한 근본 원인 및 사건 진단을 포함합니다.
OpsMx는 Western Union, Cisco, Salesforce 및 Google을 포함한 기업의 보안 및 엔지니어링 팀이 신뢰하고 있으며, 94%의 문제를 자동으로 해결하고 평균 14일에 비해 4.2시간의 평균 수정 시간을 보고합니다. SOC 2 Type II 및 ISO 27001 인증, GDPR 준비 상태, 기업 SLA 및 자동화된 작업에 대한 인간 개입 거버넌스를 나열합니다.
OpsMx Active Defense는 개별 개발자가 아닌 대규모 또는 규제된 소프트웨어 조직의 위험을 관리하는 보안 및 엔지니어링 팀을 위해 구축되었습니다. 플랫폼을 직접 평가할 수 있는 예약 가능한 데모와 무료 체험 샌드박스를 모두 제공합니다.
전반적으로 결과 중심의 프레임을 가지고 있습니다: OpsMx는 발견의 또 다른 대시보드를 추가하는 대신, 탐지에서 검증된, 관리된 수정으로의 루프를 닫는 것으로 자신을 제시하며, 플랫폼이 추천하거나 자동화하는 작업에 대해 여전히 인간이 통제하고 있습니다.
- 카테고리AI DevOps 및 클라우드 도구
- 요금제프리미엄
- 배포클라우드
- 플랫폼웹
OpsMx Active Defense의 핵심 기능
하나의 워크플로우에서 위험을 감지, 진단, 우선순위 지정, 수정, 검증 및 관리합니다.
OpsMx Context Engine은 코드, API, 종속성, 파이프라인, 클라우드 및 런타임 전반에 걸쳐 맥락을 상관관계 분석합니다.
악용 가능성 및 도달 가능성 분석을 통한 취약점 상관관계로 잘못된 긍정 결과를 줄입니다.
자동화된 코드, 종속성, 클라우드, IaC 및 Kubernetes 수정을 제공합니다.
SBOM 생성, 라이센스 위험 및 출처 추적을 포함한 공급망 위험 평가를 수행합니다.
정적 및 동적 애플리케이션 보안 테스트(SAST/DAST)와 API 및 비밀 스캔을 포함합니다.
클라우드 보안 태세 관리(CSPM) 및 배포 정책 시행을 지원합니다.
운영 문제에 대한 근본 원인 및 사건 진단을 제공합니다.
SOC 2 Type II 및 ISO 27001 인증을 보유하며, 인간 개입 거버넌스를 갖추고 있습니다.
OpsMx Active Defense 사용 방법은?
환경 연결: 코드 리포지토리, 파이프라인, 클라우드 계정 및 런타임 시스템을 연결합니다.
Context Engine에 위험 평가를 맡기세요: OpsMx는 모든 계층에서 발견된 내용을 상관관계 분석하고 점수를 매깁니다.
우선순위가 매겨진 문제 검토: 플랫폼이 가장 높은 영향력을 가진 위험으로 평가한 것에 집중합니다.
수정 적용: 코드, 종속성, 클라우드, IaC 또는 Kubernetes 문제에 대해 자동화된 수정을 사용합니다.
검증 및 관리: 수정이 위험을 해결했음을 확인하고 인간 개입 거버넌스 하에 결과를 추적합니다.
OpsMx Active Defense의 사용 사례
- 취약점 분류
- Kubernetes 및 클라우드 수정
- 공급망 위험 관리
- 배포 거버넌스