설명
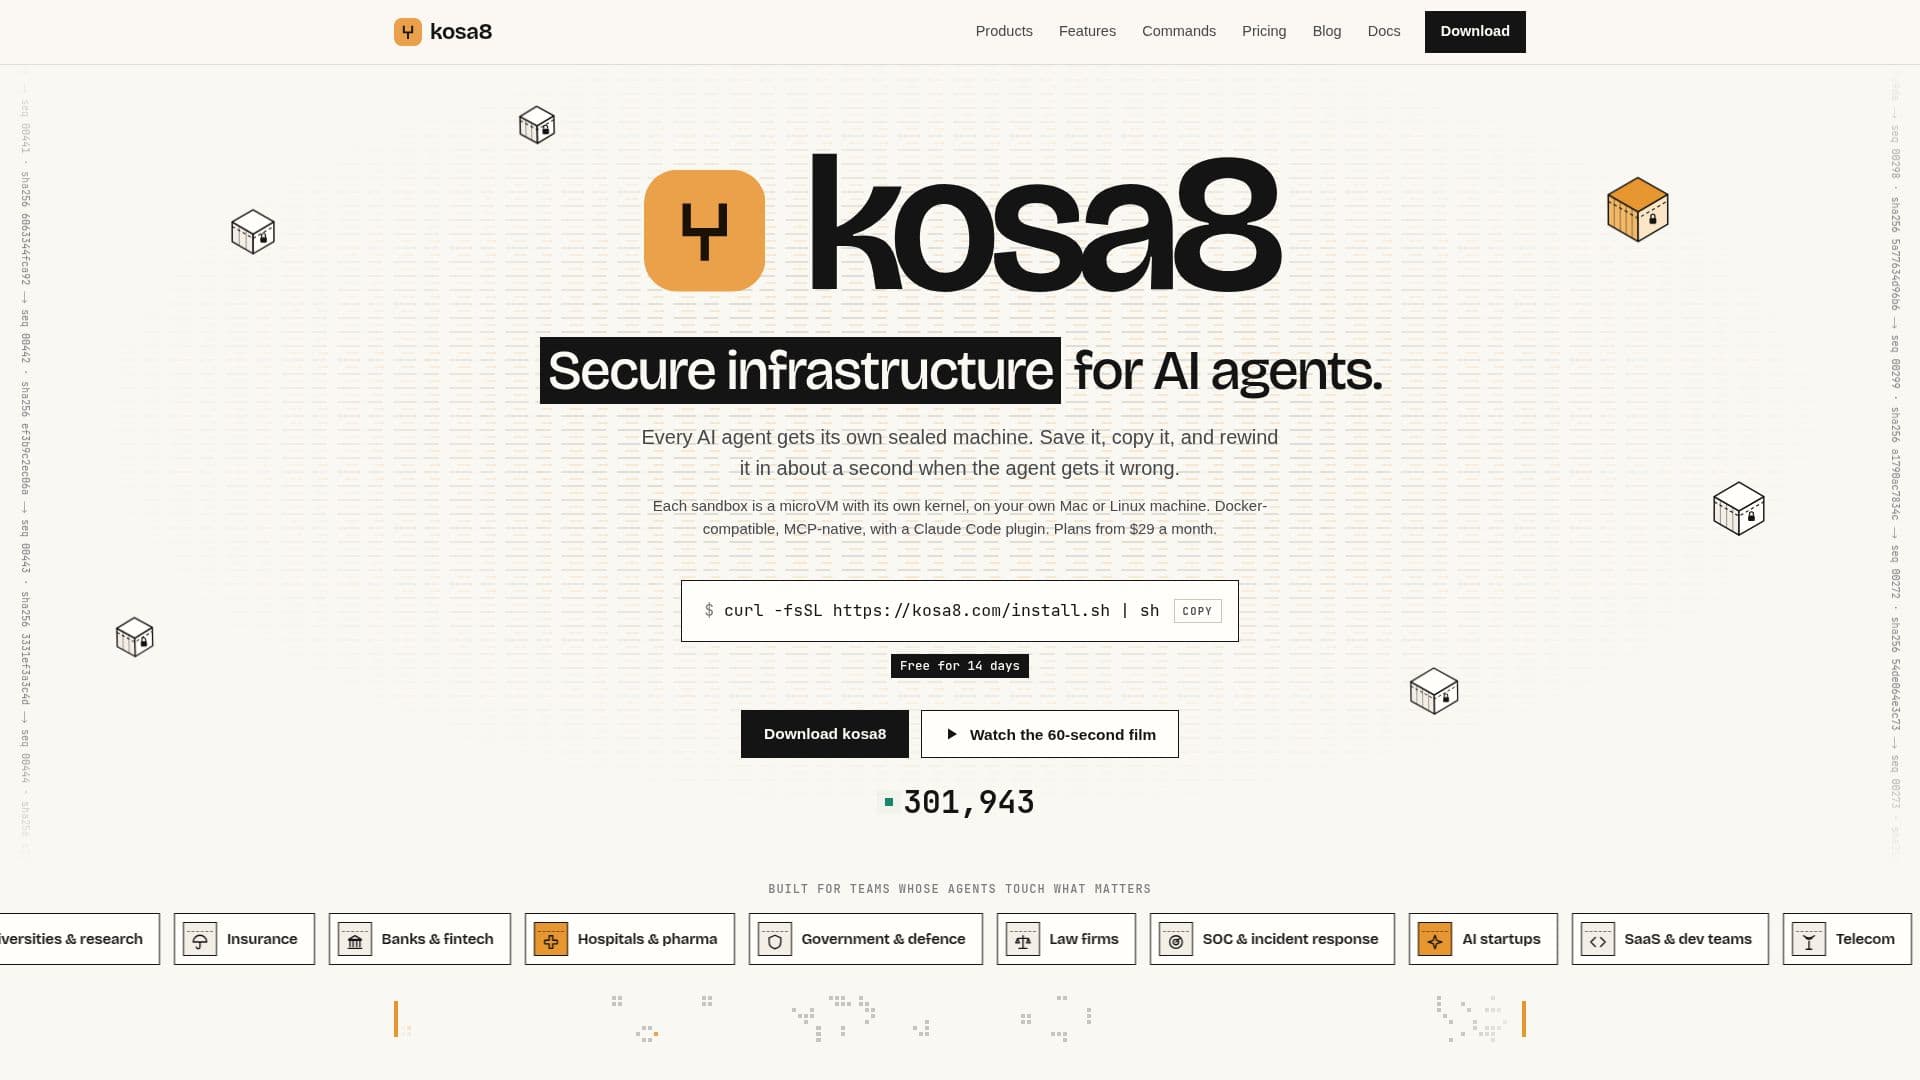
Kosa8는 Mac과 Linux 머신에서 네이티브로 실행되는 AI 에이전트를 위해 특별히 설계된 안전한 microVM 샌드박스를 제공합니다. 각 AI 에이전트는 자체 밀폐된 microVM 내에서 작동하여 호스트 시스템에 대한 무단 접근을 방지하는 강력한 격리 경계를 제공합니다. 이 아키텍처는 사용자가 에이전트 환경을 약 1초 이내에 체크포인트, 되감기 및 포크할 수 있게 하여 시스템 무결성을 손상시키지 않고도 신속한 반복 및 오류 복구를 가능하게 합니다.
더 읽기
이 플랫폼은 AI 에이전트가 민감한 데이터와 상호작용하는 팀을 위해 구축되었으며, 은행, 핀테크, 의료, 제약, 정부, 방위 및 법률 분야의 팀을 포함합니다. API 키가 호스트 머신에 남아 있도록 하여 중요한 보안 문제를 해결하며, 샌드박스는 오직 자리 표시자만 보유합니다. 각 샌드박스 내의 네트워크는 기본적으로 닫혀 있으며, 명시적으로 허용된 호스트만 허용되며, 모든 네트워크 규칙은 에이전트의 접근을 넘어 호스트 측에서 시행됩니다.
주요 기능으로는 모든 작업에 고유한 격리된 머신을 제공할 수 있는 능력이 있으며, 이는 병렬 실험을 위해 여러 개의 라이브 복사본으로 포크될 수 있습니다. 이는 제어된 환경에서 악성 코드 샘플을 폭파하거나 몇 초 내에 리셋되는 일회용 머신에서 분석가를 교육하는 데 특히 유용합니다. Kosa8는 모든 작업의 해시 체인 기록을 제공하여 감사 준수를 촉진하며, 인간과 에이전트 활동을 구분하고 위험한 작업에 대해 인간 승인을 요구합니다. FIPS 140-3 빌드를 지원하며 공기 차단 환경을 위한 오프라인 라이센스 옵션을 제공합니다.
Kosa8는 Docker와 호환되어 기존 도구와 원활하게 통합됩니다. Claude Code, OpenAI Codex CLI, Gemini CLI 및 OpenCode와 같은 인기 있는 코딩 에이전트를 위한 내장 키트를 제공하며, LangGraph 및 CrewAI와 같은 에이전트 프레임워크를 지원합니다. 이 플랫폼은 OpenAI 및 Anthropic 호환 API로 로컬 모델 실행을 가능하게 하여 데이터 프라이버시를 보장하고 토큰 기반 청구를 제거합니다. 설치는 간단하며 일반적으로 단일 명령으로 이루어지며, 신용 카드나 계정 없이 14일 무료 체험이 가능합니다.
가격 계획은 좌석이 아닌 동시 복사본을 기준으로 구성되며, 개인 사용자에게는 월 $29부터 시작하고 팀 및 대규모 플릿에 대해 확장됩니다. 더 큰 샌드박스 요구 사항을 위한 용량 추가 옵션이 제공됩니다. Kosa8는 투명성과 검증 가능성을 강조하며, 사용량 카운트는 사용자의 머신에 저장된 변조 방지 감사 로그에서 파생되어 독립적으로 검증할 수 있습니다. 이 소프트웨어는 텔레메트리, 충돌 보고 또는 분석이 없으며, 프라이버시와 보안에 대한 약속을 강화합니다.
- 카테고리보안 및 개인정보 보호
- 요금제유료
- 배포Local (Mac, Linux, Windows WSL2)
- 플랫폼macOS, Linux, Windows 11 (WSL2)
Kosa8의 핵심 기능
AI 에이전트를 위한 안전한 microVM 샌드박스
몇 초 이내에 에이전트 환경 체크포인트, 되감기 및 포크
호스트에서 시행되는 닫힌 허용 목록 네트워크
샌드박스 외부에 유지되는 API 키와 이그레스 브로커링
모든 작업에 대한 변조 방지 해시 체인 감사 기록
위험한 작업에 대한 인간 승인 게이트
OpenAI/Anthropic 호환 API로 로컬 AI 모델 지원
기존 도구를 위한 Docker 호환 API
Claude Code, Codex CLI, Gemini CLI, OpenCode를 위한 내장 키트
규제 환경을 위한 FIPS 140-3 빌드 및 오프라인 라이센스
동시 에이전트 복사본을 기반으로 한 확장 가능한 계획
텔레메트리, 충돌 보고 또는 분석 없음
Apple Silicon Mac, x86-64 Linux 및 Windows 11 (WSL2) 지원
여러 AI 에이전트 접근 방식을 병렬로 실행할 수 있는 능력
서명된 릴리스 및 검증 가능한 다운로드
Kosa8 사용 방법은?
Kosa8 설치: 단일 명령을 사용하여 Mac 또는 Linux 머신에 Kosa8을 설치합니다.
머신 준비 상태 확인: 시스템 구성을 확인하고 문제를 해결하기 위해 명령을 실행합니다.
AI 에이전트 실행: 격리된 밀폐된 microVM 내에서 코딩 에이전트를 시작하여 격리를 보장합니다.
에이전트 상태 관리: 위험한 작업 전에 실행 중인 머신을 체크포인트하고 문제가 발생하면 되감습니다.
네트워크 접근 제어: 에이전트의 네트워크에 대한 허용 목록 호스트를 정의하며, 호스트에 의해 시행됩니다.
API 키 보안: 이그레스 브로커를 활용하여 샌드박스 내부에 노출되지 않도록 API 키를 제공합니다.
위험한 작업 승인: 파괴적이거나 상승하는 에이전트 명령에 대한 인간 승인 워크플로를 구현합니다.
모니터링 및 감사: 해시 체인 감사 로그를 검토하여 모든 에이전트 활동 및 결정을 추적합니다.
Kosa8의 사용 사례
- 안전한 AI 에이전트 개발
- 금융 서비스 준수
- 의료 데이터 보호
- 정부 및 방위 작전
- 법률 고객 기밀 유지
- 보안 작전 및 사고 대응
- 병렬 AI 에이전트 실험
- 무인 AI 에이전트 워크플로
- 로컬 LLM 실행
- 감사 가능한 AI 배포