설명
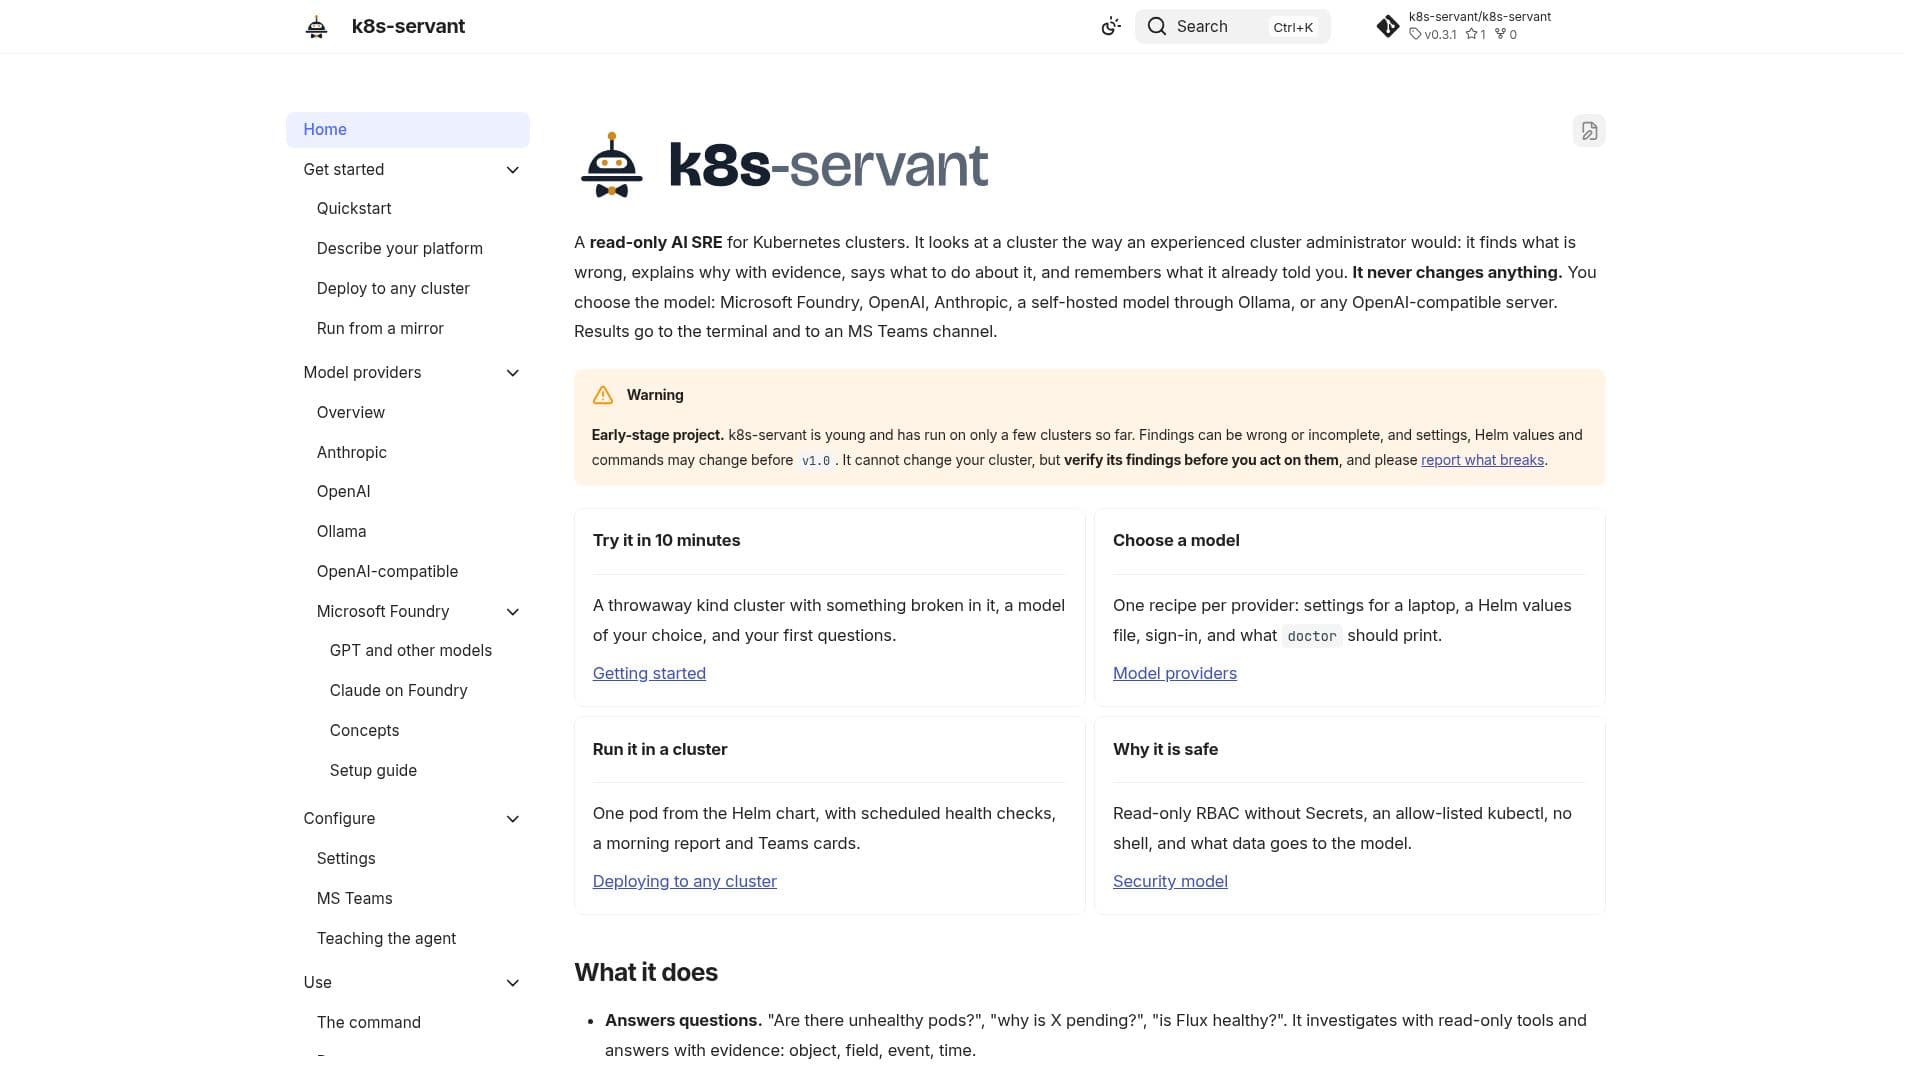
k8s-servant는 Kubernetes 클러스터를 위한 읽기 전용 AI 사이트 신뢰성 엔지니어(SRE)로 기능하도록 설계된 전문 도구입니다. 이 도구의 주요 기능은 클러스터 내의 문제를 식별하고, 이러한 문제를 증거와 함께 설명하며, 이를 해결하는 방법에 대한 지침을 제공하는 것입니다. 모든 작업은 클러스터 자체를 변경하지 않고 수행됩니다. 이를 통해 사용자는 자신의 환경에 대한 완전한 제어를 유지할 수 있습니다.
더 읽기
이 도구는 경험이 풍부한 클러스터 관리자의 접근 방식을 모방하여 작동합니다. "비정상적인 포드가 있습니까?" 또는 "왜 X가 보류 중입니까?"와 같은 질문에 대해 읽기 전용 도구를 사용하여 증거를 수집하고, 이를 사용자에게 제공합니다. 또한 정기적인 건강 검사를 수행하여 새로운 문제, 진행 중인 문제 또는 해결된 문제에 대해 보고하며, 클러스터의 상태를 자세히 설명하는 종합적인 아침 보고서를 제공합니다.
사용자는 Microsoft Foundry, OpenAI, Anthropic 또는 Ollama를 통한 자체 호스팅 모델 등 다양한 모델 중에서 k8s-servant를 구동할 모델을 선택할 수 있습니다. 이러한 유연성 덕분에 사용자는 자신의 필요와 인프라에 가장 적합한 모델을 선택할 수 있습니다. 도구의 결과는 터미널에 출력되거나 MS Teams 채널로 전송되어 쉽게 접근하고 협업할 수 있습니다.
k8s-servant는 Python으로 구축되었으며, openai, anthropic 및 azure-identity와 같은 여러 라이브러리를 활용하여 작업을 수행합니다. 이 도구는 보안을 고려하여 설계되었으며, 읽기 전용 RBAC 권한으로 작동하고 비밀 정보에 접근하지 않습니다. 도구는 아직 초기 단계에 있으며, 제한된 수의 클러스터에서 테스트되었으므로 사용자는 조치를 취하기 전에 결과를 검증하는 것이 좋습니다.
전반적으로 k8s-servant는 Kubernetes 관리자를 위한 귀중한 서비스를 제공하며, 클러스터의 안전성과 무결성을 보장하면서 통찰력과 권장 사항을 제공합니다.
- 카테고리AI DevOps 및 클라우드 도구
- 요금제오픈 소스
- 배포Kubernetes
- 플랫폼클라우드
k8s-servant의 핵심 기능
Kubernetes를 위한 읽기 전용 AI SRE
모델 선택: Microsoft Foundry, OpenAI, Anthropic, Ollama
정기적인 건강 검사 및 아침 보고서
증거 기반 문제 설명
터미널 및 MS Teams 출력
안전: 클러스터 변경 없음, 비밀 정보 접근 없음
Python 및 asyncio로 구축됨
다양한 모델 제공업체 지원
k8s-servant 사용 방법은?
구성: 선호하는 모델 선택
배포: 클러스터에 k8s-servant 설치
모니터링: 건강 검사 및 보고서 수신
분석: 발견 사항 및 권장 사항 검토
k8s-servant의 사용 사례
- 클러스터 건강 모니터링
- 문제 진단
- 증거 기반 보고
- 모델 유연성
- 안전한 운영